


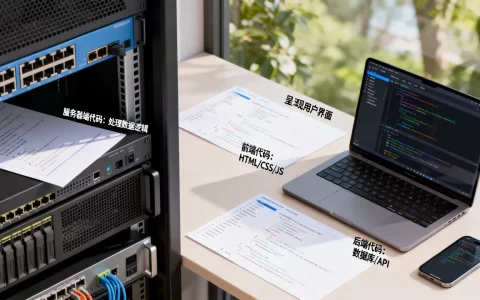
服务器获取客户端文件的核心逻辑是通过建立安全的通信通道(如SFTP或HTTPS),由服务器端发起请求或等待客户端上传,利用身份认证确保数据完整性与隐私性,最终将文件持久化存储至服务器磁盘。
在数字化办公和云原生架构普及的今天,数据流转的效率直接决定了业务响应速度,许多开发者在构建后端服务时,常面临“如何让服务器主动拉取客户端数据”或“如何优化上传流程”的技术瓶颈,这不仅仅是代码层面的实现问题,更涉及网络协议选择、安全策略配置以及用户体验的平衡。

服务器获取客户端文件的常见场景与需求分析
理解业务场景是技术选型的第一步,不同的应用场景对延迟、安全性和并发能力的要求截然不同。
企业级数据同步与备份
在大型企业中,分布式系统间的文件同步是常态,前端应用生成的日志文件或用户生成的报告,需要实时或定时同步至中心化的存储服务器,这种情况下,服务器自动获取客户端文件通常采用异步机制,以避免阻塞主业务流程。
- 实时性要求:金融交易记录等数据要求毫秒级同步,通常采用消息队列(如Kafka)结合文件流传输。
- 数据一致性:医疗影像等敏感数据需确保“要么全有,要么全无”,常使用校验和(Checksum)机制验证文件完整性。
- 带宽限制:跨国数据传输受限于国际带宽,需采用增量同步技术,仅传输变更部分。
物联网设备数据上报
物联网(IoT)场景下,成千上万台设备作为“客户端”向云端服务器发送传感器数据,这里的“文件”可能是JSON格式的结构化数据,也可能是压缩后的二进制流。
- 轻量级协议:MQTT协议因其低开销特性,成为此类场景的首选。
- 断点续传:考虑到网络不稳定性,服务器需支持接收不完整的数据包并进行重组。
- 高并发处理:单台服务器需具备处理每秒数万条连接的能力,负载均衡策略至关重要。
技术实现方案对比与选型指南
选择正确的技术方案,能事半功倍,目前主流的实现方式主要分为基于HTTP的上传、基于SFTP的拉取以及基于WebSocket的双向通信。
HTTP POST与Multipart/form-data

这是最通用的方式,适用于Web端和移动端向服务器上传文件。
- 优点:兼容性好,几乎所有编程语言和浏览器都原生支持。
- 缺点:对于大文件(超过100MB),容易出现超时或内存溢出。
- 优化建议:采用分片上传(Chunked Upload),将大文件切割成小块依次上传,最后由服务器合并。
SFTP与SSH协议
当需要服务器主动去“抓取”客户端文件时,SFTP(SSH File Transfer Protocol)是更可靠的选择,它基于SSH协议,天然具备加密通道。
- 适用场景:内部系统间的数据交换,如从测试服务器拉取构建产物。
- 安全性:相比FTP,SFTP通过SSH隧道传输,防止中间人攻击。
- 配置要点:需严格管理SSH密钥,禁用密码登录,仅允许密钥认证。
对比分析:哪种方式更适合你?
| 特性 | HTTP POST | SFTP | WebSocket |
|---|---|---|---|
| 主要用途 | 客户端主动上传 | 服务器拉取或双向传输 | 实时双向数据流 |
| 安全性 | 依赖HTTPS | 内置SSH加密 | 依赖WSS |
| 大文件支持 | 需分片优化 | 原生支持,稳定 | 适合小数据块 |
| 实现复杂度 | 低 | 中 | 高 |
| 延迟表现 | 较高(请求-响应) | 中等 | 极低(全双工) |
业内专家指出,对于非实时性要求高的批量文件传输,SFTP因其稳定性往往优于HTTP;而对于实时交互场景,WebSocket则是唯一选择。

实操步骤:如何构建安全的文件获取流程
理论需结合实践,以下以Node.js环境为例,简述如何实现一个具备基本安全验证的文件接收接口。
环境准备与依赖安装
确保服务器安装了Node.js运行时环境,使用npm安装必要的库,如express用于构建Web服务,multer用于处理multipart/form-data,jsonwebtoken用于身份验证。
npm install express multer jsonwebtoken fs-extra
配置安全中间件
在接收文件前,必须验证客户端身份,使用JWT(JSON Web Token)是一种轻量级且广泛采用的方案。
- 生成Token:服务器在用户登录时颁发Token,包含用户ID和过期时间。
- 验证Token:在文件上传接口前,中间件解析Header中的Authorization字段,验证签名有效性。
- 权限控制:根据Token中的角色信息,判断用户是否有权上传特定类型的文件。
实现文件接收逻辑
使用Multer配置存储路径和文件过滤规则。
- 限制文件大小:设置
limits.fileSize为10MB,防止恶意大文件耗尽服务器磁盘。 - 文件类型白名单:仅允许
.pdf,.jpg,.png等后缀,拒绝可执行文件。 - 重命名文件:使用UUID生成唯一文件名,避免文件名冲突和路径遍历攻击。
const storage = multer.diskStorage({
  destination: (req, file, cb) => {
    cb(null, './uploads/');
  },
  filename: (req, file, cb) => {
    cb(null, `${Date.now()}-${file.originalname}`);
  }
});
const upload = multer({ storage: storage, limits: { fileSize: 10  1024  1024 } });
处理并发与错误
在高并发场景下,需引入队列机制。
- 异步处理:文件写入磁盘后,立即返回成功响应,后台线程再执行后续处理(如病毒扫描、格式转换)。
- 错误重试:若磁盘写入失败,记录日志并触发告警,同时提供API供客户端重新上传。
性能优化与安全加固策略
仅仅“能用”是不够的,生产环境需考虑性能和安全性。

磁盘I/O优化
文件写入是I/O密集型操作。
- 使用SSD:确保存储目录位于NVMe SSD上,提升随机读写性能。
- 异步写入:避免在主线程中同步写入文件,使用Node.js的
fs.promises.writeFile或流式处理。 - 缓存策略:对于频繁读取的文件,使用Redis或CDN缓存,减少磁盘访问。
安全防护细节
- 路径遍历防护:严格校验文件名,禁止包含等路径跳转字符。
- 内容检测:集成ClamAV等杀毒引擎,对上传文件进行实时扫描。
- 速率限制:使用Redis实现IP级别的上传频率限制,防止暴力上传攻击。
据工信部相关数据显示,近年来因文件上传接口漏洞导致的数据泄露事件占比显著上升,因此安全加固不容忽视。
常见问题解答(服务器获取客户端文件)
Q1: 服务器如何主动获取客户端本地文件,而不是等待上传?
服务器无法直接“窥探”客户端本地文件系统,这是出于安全隐私保护的设计,实现“主动获取”通常有两种变通方式:一是客户端安装代理程序或浏览器扩展,在用户授权后主动将文件推送到服务器;二是使用WebDAV或SFTP客户端工具,由服务器端脚本发起连接请求,但前提是客户端设备必须在线且配置了相应的访问凭证。
Q2: 处理超过1GB的大文件上传时,如何避免超时和内存溢出?
必须采用分片上传技术,前端将大文件切割成多个小块(如每片5MB),逐个或并发上传至服务器,服务器接收所有分片后,在内存中或临时目录中进行合并,需调整Nginx或Web服务器的client_max_body_size参数,并设置合理的超时时间(如proxy_read_timeout),使用流式处理(Stream)而非一次性加载到内存,是防止OOM(内存溢出)的关键。
Q3: 在跨国网络环境下,如何优化文件传输速度?
优化跨国传输需从协议和架构两方面入手,启用HTTP/2或HTTP/3协议,利用多路复用减少连接开销,采用全球加速网络(如CDN或BGP多线机房),让客户端就近接入边缘节点,再通过内网高速链路回源至中心服务器,对于非实时数据,可采用断点续传和压缩传输(如gzip),减少实际传输的数据量。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/465940.html





评论列表(1条)
说实话一开始是标题党点进来的,没想到使用这块还真讲了点东西。文章能写到这个程度算用心了,已转给朋友看。