服务器配置端口的关键在于调整防火墙规则或云平台安全组,不同操作系统和网络环境下的操作路径虽有差异,但核心逻辑一致允许特定流量通过指定端口。
服务器端口配置的底层逻辑
端口是服务器与外界通信的通道,默认情况下,操作系统会关闭大部分端口以降低风险,配置端口本质上是在防火墙层面写一条“允许”规则,无论是Linux的iptables、firewalld,还是Windows的防火墙高级安全,抑或云服务器的安全组,都是在定义哪些IP、哪些协议、哪些端口可以进入。
行业共识认为,端口配置必须遵循最小权限原则,只开放业务需要的端口,其余一律关闭,这是服务器安全的第一道防线。
Linux服务器怎么配置端口
Linux开放端口命令:firewalld与iptables
对于使用firewalld的CentOS/RHEL 7+系统,开放端口的标准命令是:
- 添加端口:
firewall-cmd --zone=public --add-port=8080/tcp --permanent - 重新加载:
firewall-cmd --reload - 查看已开放端口:
firewall-cmd --list-ports
对于iptables,命令稍有不同:
- 开放端口:
iptables -A INPUT -p tcp --dport 8080 -j ACCEPT - 保存规则:
service iptables save
在Ubuntu上,默认使用ufw,操作更简单:
ufw allow 8080/tcp
firewalld与iptables常用命令对比
| 操作 | firewalld | iptables |
|---|---|---|
| 开放端口 | firewall-cmd --add-port=80/tcp --permanent |
iptables -A INPUT -p tcp --dport 80 -j ACCEPT |
| 删除端口 | firewall-cmd --remove-port=80/tcp --permanent |
iptables -D INPUT -p tcp --dport 80 -j ACCEPT |
| 保存规则 |
自动(带 | service iptables save或iptables-save |
| 查看规则 | firewall-cmd --list-ports | iptables -L -n |

临时规则与持久化规则
firewalld中,如果不加--permanent,规则立即生效但重启后失效,iptables同理,需要保存规则文件,对于生产环境,建议使用持久化规则。
配置后如何验证端口已经开放
使用netstat -tlnp或ss -tlnp查看端口监听状态,使用telnet 127.0.0.1 8080测试本地连通性。
服务端口绑定注意事项
除了防火墙,服务本身也需要配置监听端口,例如Nginx修改listen字段,MySQL修改port参数,修改后重启服务,确认端口监听无误,再调整防火墙规则,如果服务只监听0.0.1,外部无法访问,需要改为0.0.0。
Windows服务器端口设置
通过防火墙高级安全面板配置端口
路径:控制面板 > 系统和安全 > Windows Defender防火墙 > 高级设置 > 入站规则 > 新建规则,选择端口,指定协议和端口号,选择允许连接,配置适用配置文件(域、专用、公用),命名规则,出站规则同理,一般入站配置即可。
使用命令行快速配置端口
对于批量操作或远程管理,可以使用netsh命令:netsh advfirewall firewall add rule name="Open Port 80" dir=in action=allow protocol=TCP localport=80
删除规则:netsh advfirewall firewall delete rule name="Open Port 80"
PowerShell用户也可以使用:New-NetFirewallRule -DisplayName "Open Port 443" -Direction Inbound -Protocol TCP -LocalPort 443 -Action Allow
查看规则:Get-NetFirewallRule | Where-Object { $_.DisplayName -like "Open" }
检查端口状态
在命令行使用netstat -ano

或netstat -an | findstr "80"查看端口是否在监听,使用telnet 127.0.0.1 80测试。
云服务器端口配置:安全组与本地防火墙的协同
安全组规则配置实例
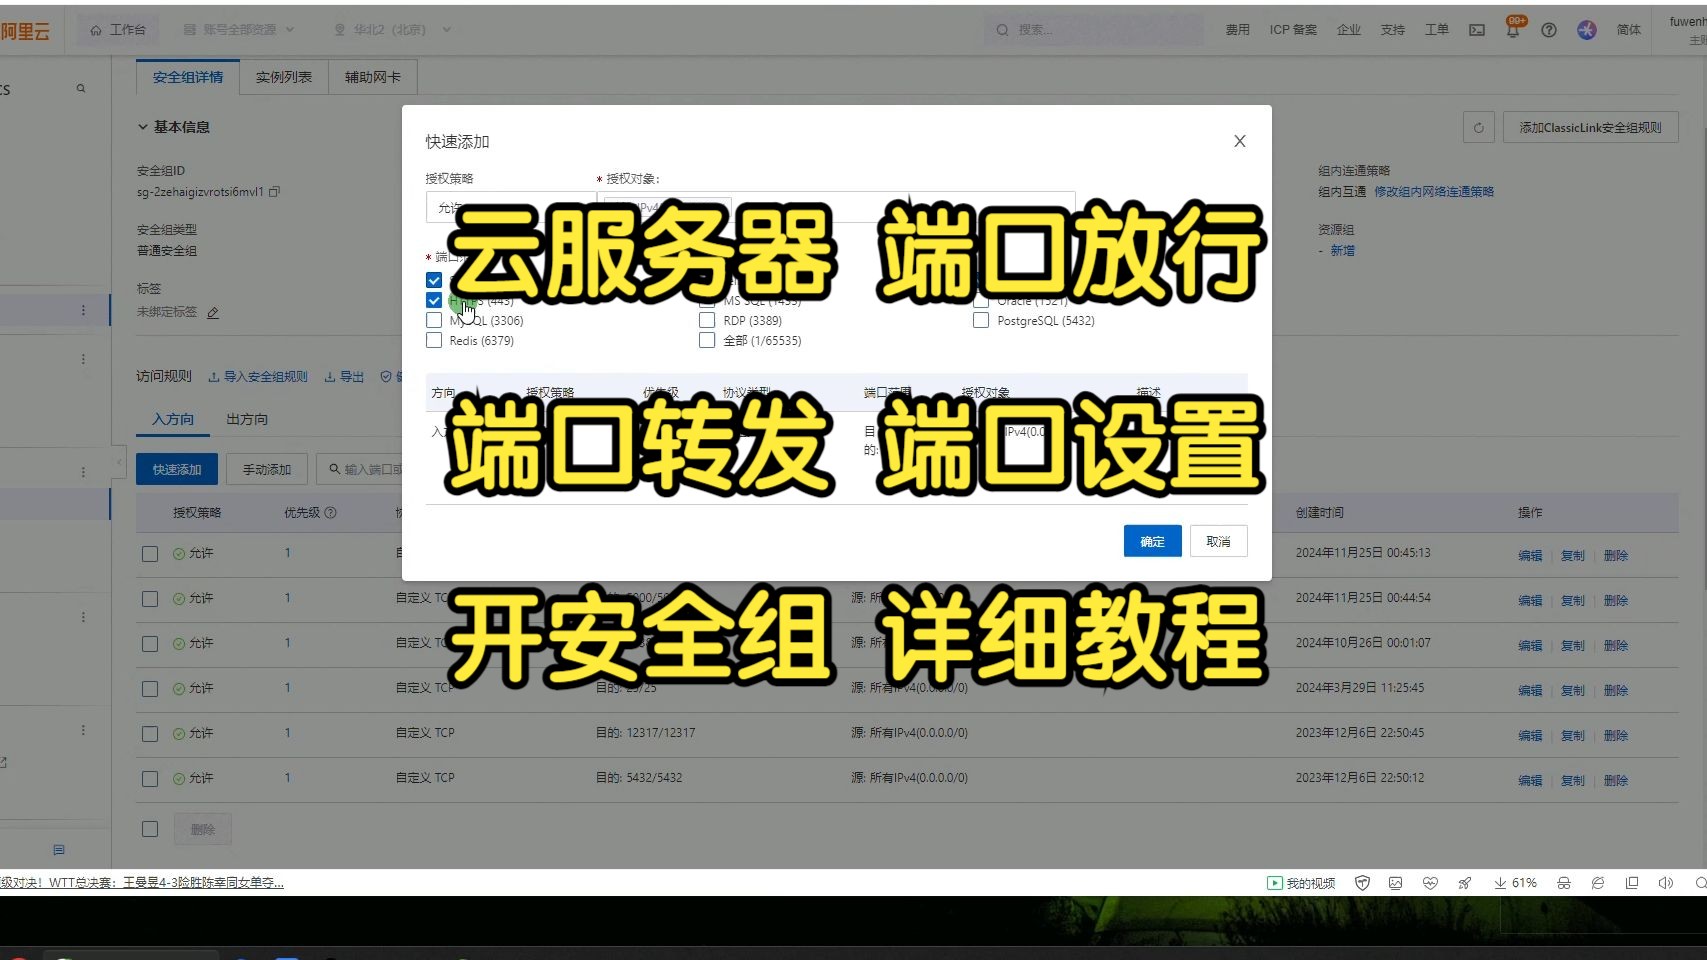
以简米云为例,在控制台找到安全组,选择“配置规则”,添加入方向规则,填写授权对象(如0.0.0.0/0表示所有IP,建议缩小范围),端口范围,协议类型,策略允许,酷番云和华为云操作类似,但入口名称略有不同。
| 云平台 | 安全组配置入口 | 入方向规则位置 |
|---|---|---|
| 简米云 | 云服务器ECS-安全组 | 入方向 |
| 酷番云 | 云服务器-安全组 | 入站规则 |
| 华为云 | 弹性云服务器-安全组 | 入方向规则 |
云服务器安全组端口配置与本地防火墙的区别
安全组是云平台提供的虚拟防火墙,在虚拟机外部发挥作用;本地防火墙是操作系统内部的过滤机制,安全组规则优先级高于本地防火墙,但两者是串联关系,需要配合使用。
业内专家指出,很多用户只配置了安全组,却忘了在服务器内部防火墙开放端口,导致服务仍然无法访问,必须两层都放行,端口才能真正生效。
国内云服务器端口配置的特殊考虑
国内云服务器对某些端口(如25端口)有默认封禁,需要提交工单申请解封,如果遇到端口不通,可以先检查云平台的安全组规则,再排查系统内部防火墙,最后确认服务监听IP是否正确。
服务器端口配置常见陷阱与排查思路
- 端口被占用:使用
lsof -i:8080或netstat -ano查看PID,根据进程判断。 - 防火墙规则未生效:检查规则顺序,特别是iptables规则链的顺序。
- 云服务器安全组未关联实例:确认安全组已正确绑定到云服务器。
- 服务本身未监听:检查服务配置文件,确认绑定了正确的IP和端口。

服务器端口被封怎么办
如果检查发现端口在服务器内部已开放,但外部无法访问,可能是运营商或云平台封禁了常见端口,此时需要申请解封或更换端口,据统计,相当一部分端口配置问题源于服务未绑定正确的IP,建议使用0.0.0或地址以确保监听所有网络接口。
服务器端口配置安全最佳实践
- 使用非默认端口(如将SSH从22改为高端口)降低被扫描概率。
- 结合IP白名单,只允许特定IP访问管理端口。
- 定期使用
nmap扫描检查开放端口,确保无多余端口。 - 启用内核参数
net.ipv4.tcp_syncookies防范SYN Flood。 - 考虑使用fail2ban等工具动态封锁暴力破解来源。
服务器端口配置Q&A
问题1:服务器配置端口后为什么还是无法访问?
答:首先要确认服务本身是否已启动并监听该端口,其次检查防火墙和安全组规则是否已正确添加,最后检查客户端网络是否连通,多层过滤中任一层阻塞都会导致访问失败。
问题2:Linux和Windows服务器端口配置方法一样吗?
答:核心目的一样,但操作方式不同,Linux主要依赖命令行(firewalld、iptables、ufw),Windows则提供图形化工具和PowerShell命令,新手建议从Windows图形界面入手,更直观。
问题3:云服务器端口配置需要额外付费吗?
答:安全组规则配置本身不收费,但如果你使用了云防火墙或DDoS高防等增值服务,这些会按量计费,基础端口配置在云平台控制台免费操作,且不限规则条数。
无论你使用哪种服务器,端口配置的本质都是在防火墙层面控制流量进出,掌握一两种主流系统的配置方法,就能触类旁通,解决大部分实际问题。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/%e6%9c%8d%e5%8a%a1%e5%99%a8%e6%80%8e%e4%b9%88%e9%85%8d%e7%bd%ae%e7%ab%af%e5%8f%a3%ef%bc%9f%ef%bc%8c%e5%85%b7%e4%bd%93%e9%85%8d%e7%bd%ae%e6%ad%a5%e9%aa%a4%e6%98%af%e4%bb%80%e4%b9%88%ef%bc%9f/