在当前复杂的网络攻击形势下,为业务系统部署Web应用防火墙(WAF)已成为保障数据安全的必选项,而非可选项。服务器搭建WAF的核心价值在于构建一道主动防御屏障,通过精准的规则引擎和语义分析,在恶意流量到达源站前进行拦截,从而从根本上解决SQL注入、XSS跨站脚本等常见攻击隐患。 相比于云端WAF,自建WAF在数据隐私控制、规则定制灵活性以及长期成本控制方面具有不可替代的优势,通过在服务器层面深度集成WAF模块,企业能够实现从网络层到应用层的全链路安全覆盖,确保业务连续性与合规性。

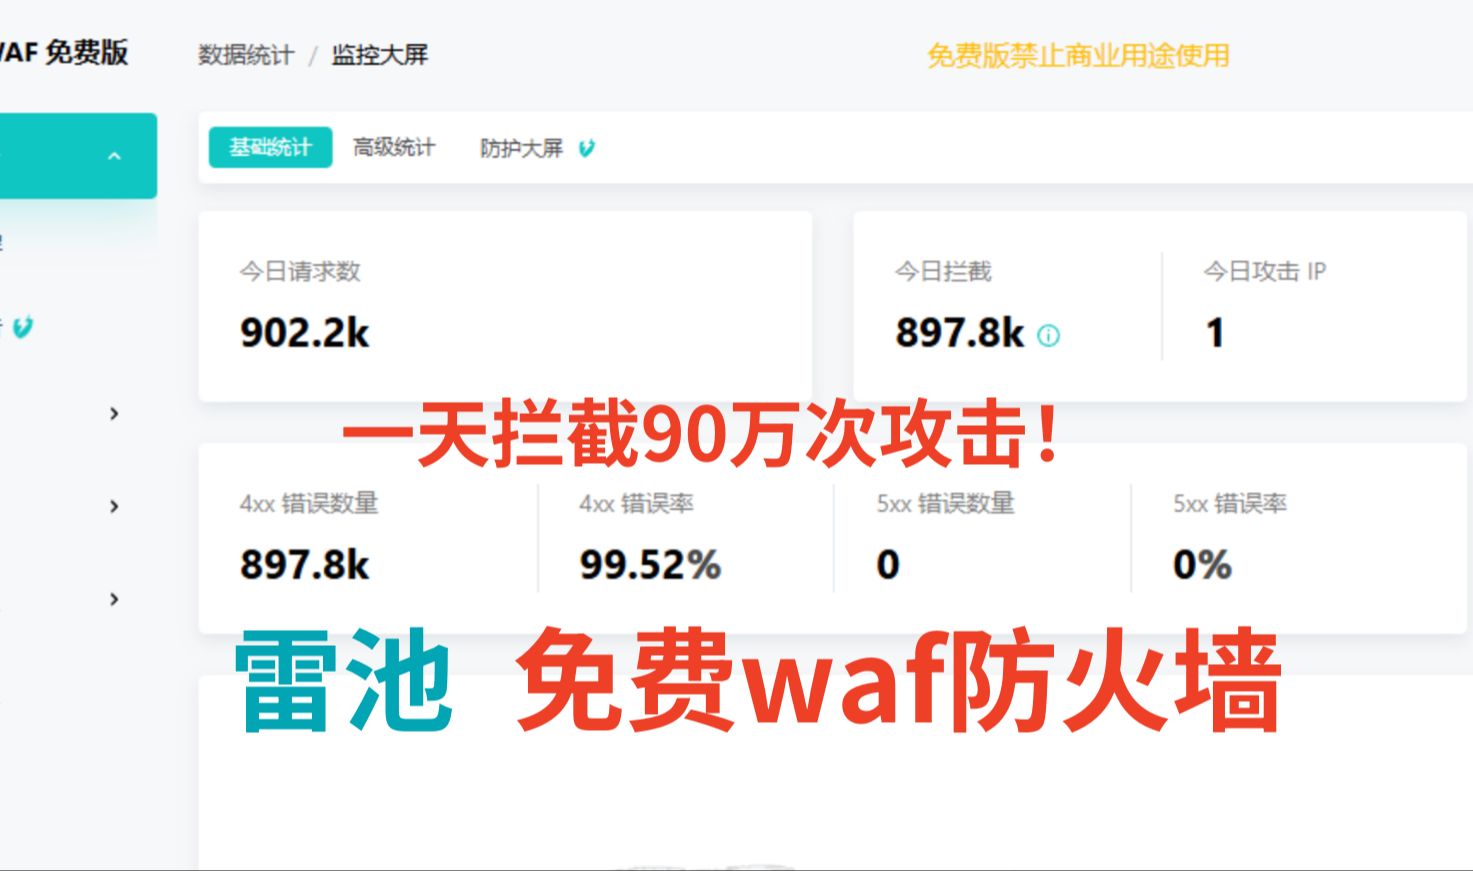

选型决策:开源方案与架构设计的专业考量
在着手部署前,必须基于业务规模与技术栈进行严谨的选型,目前业界主流的开源方案主要分为反向代理型与模块嵌入型,二者在性能损耗与部署难度上各有千秋。
- Nginx + Modsecurity 组合:这是目前最为成熟且权威的开源解决方案,Nginx作为高性能Web服务器,配合Modsecurity这一“WAF引擎”,能够实现企业级的防护能力,其核心优势在于支持OWASP Core Rule Set (CRS),这是一套经过大量实战检验的规则集,能有效防御OWASP Top 10中的绝大多数攻击。
- OpenWAF/ShadowDaemon 等轻量级方案:对于中小型站点,此类方案配置更为简便,但在高并发场景下的稳定性略逊于Nginx原生方案。
- 架构设计原则:WAF应部署在流量入口处,即反向代理层,这种架构能确保所有进出流量均经过清洗,同时即便WAF服务出现故障,也可通过旁路设计保障后端核心业务不受影响,避免单点故障引发业务中断。
核心部署流程:从环境准备到模块编译
服务器搭建WAF的过程实质上是对Web服务器功能的深度扩展。 以下以CentOS系统下Nginx+Modsecurity为例,阐述关键实施步骤:
- 环境依赖安装:
确保系统已安装GCC、PCRE、Zlib、OpenSSL等基础编译库,缺乏这些依赖将导致模块编译失败。
yum install -y gcc gcc-c++ pcre pcre-devel zlib zlib-devel openssl openssl-devel - Modsecurity 库编译:
需从官方仓库下载Modsecurity源码并进行编译安装,此步骤至关重要,务必启用PCRE与LUA支持,否则后续的高级规则将无法生效,编译完成后,生成的动态库文件是WAF运行的心脏。 - Nginx 动态模块加载:
不建议直接使用Yum安装的Nginx版本,因其通常缺乏Modsecurity模块支持,应下载Nginx源码,通过--add-dynamic-module参数将Modsecurity编译为动态模块,这种方式既保持了Nginx的主程序更新能力,又实现了WAF功能的灵活挂载。 - 规则集部署:
下载OWASP CRS规则集,并将其路径配置到Modsecurity主配置文件中。规则集的更新频率直接决定了防御能力的时效性,建议配置定时任务自动拉取最新规则。
策略调优:平衡安全与误杀的艺术
WAF并非“开箱即用”的万能药,策略调优是体现运维专业性的关键环节,初学者常犯的错误是开启拦截模式后导致正常业务请求被误杀。

- SecRuleEngine 模式切换:
初期应将引擎设置为DetectionOnly(仅检测)模式,通过分析Nginx错误日志,观察拦截记录,确认无业务逻辑冲突后,再切换为On(拦截)模式。这一过程是E-E-A-T原则中“经验”的直接体现,盲目开启拦截可能导致不可估量的业务损失。 - 白名单机制建设:
针对特定接口(如支付回调、富文本编辑器提交)建立精准白名单,部分老旧系统提交的参数中可能包含特殊字符,这极易触发XSS规则,此时应依据请求路径(Location)或参数名进行排除,而非简单关闭整条规则。 - 异常评分阈值调整:
CRS规则集采用评分制,默认阈值可能过于严格,可根据业务风险承受能力适当调整inbound_anomaly_score_threshold与outbound_anomaly_score_threshold的数值,在安全与可用性之间寻找平衡点。
进阶防护与性能优化
基础的规则匹配只能应对已知威胁,构建高可信度的WAF体系需要引入更深层次的防御机制。
- CC攻击防御:
利用Nginx的limit_req模块或Modsecurity的速率限制规则,对同一IP的高频请求进行限制。设置合理的阈值(如单IP每秒请求数不超过50次),能有效缓解应用层DDoS攻击,保护服务器资源不被耗尽。 - 语义分析与AI引擎:
传统正则表达式对变种攻击的识别能力有限,引入语义分析引擎,对请求参数进行语法解析,能够识别经过编码混淆的攻击载荷,大幅提升对0day漏洞的防御能力。 - 日志监控与响应:
建立WAF日志的实时分析看板,对拦截类型、攻击源IP进行可视化展示,一旦发现特定IP段持续发起扫描,应立即联动防火墙进行封禁,实现“检测-防御-响应”的闭环。
维护与更新:构建动态防御体系
网络安全是一场动态博弈,服务器搭建WAF并非一劳永逸,持续的维护才是保障安全的关键。
- 定期更新规则库:每周至少检查一次OWASP CRS更新,及时应对新披露的漏洞利用方式。
- 补丁管理:关注Nginx与Modsecurity的安全公告,及时修复软件自身的漏洞,防止WAF本身成为攻击入口。
- 应急演练:定期模拟SQL注入与XSS攻击,验证WAF规则的有效性,确保在真实攻击发生时防线坚不可摧。
通过上述步骤,我们不仅实现了WAF的物理部署,更在逻辑层面构建了一套主动、智能的防御体系。专业的安全建设从来不是简单的工具堆砌,而是基于业务特性的深度配置与持续运营。
相关问答

自建WAF与云WAF相比,最大的劣势是什么?
自建WAF的主要劣势在于运维成本与技术门槛,云WAF通常由厂商负责规则更新、抗DDoS清洗等繁重工作,且接入简单(只需修改DNS解析),而自建WAF需要运维人员具备专业的安全知识,自行处理规则误杀、性能调优以及服务器硬件防护(如抗大流量攻击),对于缺乏专业安全团队的小型企业,云WAF可能是更稳妥的选择。
在服务器搭建WAF后,如何验证规则是否真正生效?
可以通过构造安全的测试Payload进行验证,在URL参数中加入?id=1 AND 1=1(经典的SQL注入测试语句),观察服务器响应,如果WAF生效,应返回403 Forbidden状态码或在日志中记录拦截信息。注意:测试时务必使用无害的测试语句,避免使用真实的恶意代码,以免对业务造成意外影响。
如果您在部署过程中遇到规则冲突或性能瓶颈,欢迎在评论区留言交流,我们将提供针对性的技术解答。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/%e6%9c%8d%e5%8a%a1%e5%99%a8%e6%90%ad%e5%bb%bawaf%ef%bc%8c%e6%9c%8d%e5%8a%a1%e5%99%a8%e5%a6%82%e4%bd%95%e6%90%ad%e5%bb%bawaf%e9%98%b2%e7%81%ab%e5%a2%99%ef%bc%9f/