SSH(Secure Shell)协议是现代服务器运维的生命线,它为远程管理提供了不可或缺的安全通道,对于任何基于Linux或Unix的服务器环境而言,SSH不仅是连接工具,更是防御外部攻击的第一道防线。核心结论:构建高安全性的SSH连接环境是保障服务器操作系统稳定运行的关键,通过摒弃默认配置、强制密钥认证及精细化权限控制,可以有效杜绝99%的暴力破解风险。

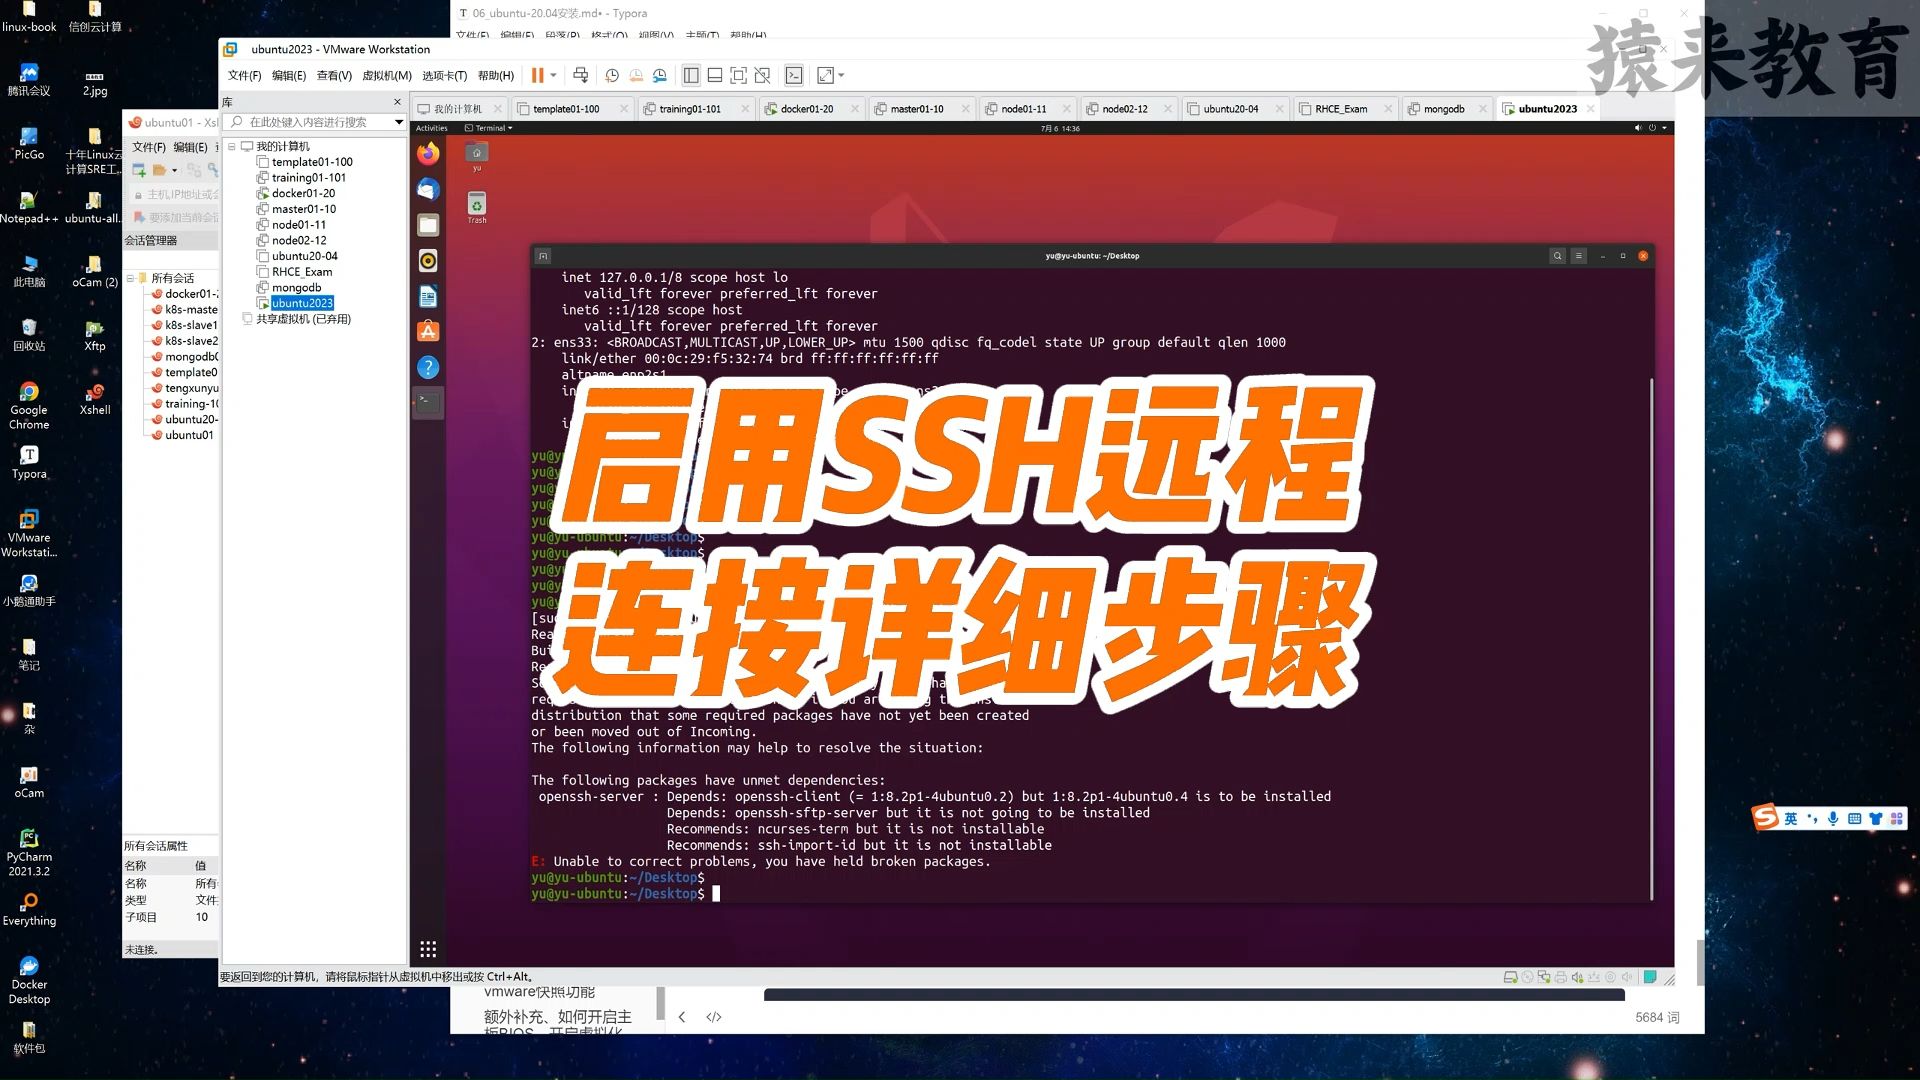
在服务器运维领域,远程管理的安全性直接决定了系统的抗风险能力,SSH协议通过加密技术解决了传统Telnet明文传输的隐患,成为行业标准,仅安装SSH服务是远远不够的,默认配置往往存在安全短板,我们需要从协议原理、配置加固、高级应用三个维度进行深度剖析。
SSH协议的核心安全机制
SSH之所以能取代Telnet,核心在于其全链路加密和身份验证机制,理解这一机制,有助于我们制定更合理的防护策略。
- 非对称加密技术
SSH采用非对称加密算法(如RSA、ECDSA、Ed25519)进行身份验证,服务器持有公钥,客户端持有私钥,这种机制确保了即使网络流量被截获,攻击者也无法解密数据或伪造身份。 - 加密会话建立
在连接建立初期,客户端与服务器会通过密钥交换算法(DH算法)生成会话密钥,该密钥仅对单次会话有效,一旦连接断开即失效,极大提升了前向安全性。 - 完整性校验
SSH使用HMAC(哈希消息认证码)机制,确保传输的数据在传输过程中未被篡改,任何中间人攻击尝试都会因为校验失败而被丢弃。
服务器操作系统SSH的深度加固策略
针对服务器操作系统ssh的配置优化,必须遵循“最小权限原则”和“纵深防御原则”,以下是基于实战经验的专业加固方案,可直接应用于生产环境。
-
禁用密码登录,强制密钥认证
密码登录是暴力破解的主要突破口,应彻底关闭密码认证,仅允许SSH密钥登录。- 编辑配置文件:
/etc/ssh/sshd_config - 修改参数:
PasswordAuthentication no - 修改参数:
PubkeyAuthentication yes - 专业见解:建议使用Ed25519算法生成密钥,相比RSA,它更安全且密钥长度更短,计算效率更高。
- 编辑配置文件:
-
更改默认端口与监听地址
默认的22端口是全网扫描的重灾区,将其修改为高位随机端口(如22222以上),可大幅降低自动化脚本攻击的频率。- 修改参数:
Port 23521 - 修改参数:
ListenAddress 192.168.1.100(仅监听内网IP或特定管理IP,避免公网全网监听)
- 修改参数:
-
限制登录用户与使用sudo
严禁直接使用root账户远程登录,攻击者一旦猜出root密码,系统将完全沦陷。
- 修改参数:
PermitRootLogin no - 创建普通管理员账户,通过
sudo提权,这不仅能增加攻击难度,还能通过sudo日志记录所有敏感操作。
- 修改参数:
-
启用Fail2Ban自动封禁
配合Fail2Ban工具,可以动态防御暴力破解。- 原理:监控SSH日志,发现某IP连续登录失败(如5次),自动调用iptables防火墙规则封禁该IP一段时间(如1小时)。
- 效果:这是应对低强度持续扫描的最有效手段,能极大节省系统资源并提升安全性。
-
优化加密算法与协议版本
旧版SSH协议(SSHv1)存在已知漏洞,部分旧加密算法(如arcfour, des)已不安全。- 修改参数:
Protocol 2 - 修改参数:
Ciphers aes256-gcm@openssh.com,chacha20-poly1305@openssh.com - 专业见解:移除弱算法列表,强制使用AES-GCM或ChaCha20等现代高强度加密算法,既保证安全又能利用CPU加速指令提升性能。
- 修改参数:

高级应用与故障排查
在基础安全之上,利用SSH的高级功能可以进一步提升运维效率和灵活性。
-
SSH隧道与端口转发
SSH隧道允许加密不安全的TCP流量,将远程数据库的3306端口映射到本地。- 命令示例:
ssh -L 3306:localhost:3306 user@remote_host - 应用场景:在不开放数据库公网端口的情况下,安全地进行远程数据库管理。
- 命令示例:
-
连接复用与加速
对于频繁进行scp或sftp传输的场景,开启连接复用可以减少握手开销。- 客户端配置:
ControlMaster auto和ControlPath ~/.ssh/cm-%r@%h:%p - 效果:后续连接建立时间从秒级降至毫秒级。
- 客户端配置:
-
常见故障排查
- 权限拒绝(Permission denied):检查
~/.ssh/authorized_keys文件权限是否为600,目录权限是否为700,SSH服务对权限极其敏感,权限过宽会导致认证失败。 - 连接超时(Connection timed out):首先检查防火墙规则(iptables/firewalld)是否放行端口,其次检查
sshd_config中的ListenAddress是否正确。 - 密钥不匹配:查看服务器端
/var/log/secure(CentOS/RHEL)或/var/log/auth.log(Debian/Ubuntu),获取详细的认证失败原因。
- 权限拒绝(Permission denied):检查

相关问答
Q1:为什么使用SSH密钥比密码更安全?
A: SSH密钥依赖非对称加密,私钥从未在网络上传输,且通常长达2048位或4096位,暴力破解在计算上不可行,而密码通常较短且容易被猜测,且在登录过程中必须传输(即使是哈希值),存在被截获重放的风险,密钥还可以设置密码短语进行双重保护。
Q2:如何在不重启SSH服务的情况下使配置生效?
A: 修改sshd_config文件后,可以使用sshd命令测试配置语法是否正确,执行sudo sshd -t,如果无报错,执行sudo systemctl reload sshd即可重载配置,使用reload而非restart,可以确保当前已建立的连接不会断开,避免影响正在进行的关键运维操作。
通过上述系统化的配置与管理,您的服务器将具备极高的远程管理安全性,如果您在配置过程中遇到特定问题,欢迎在评论区分享您的错误日志或配置细节,我们将为您提供针对性的排查建议。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/%e6%9c%8d%e5%8a%a1%e5%99%a8%e6%93%8d%e4%bd%9c%e7%b3%bb%e7%bb%9fssh%e6%80%8e%e4%b9%88%e8%bf%9e%e6%8e%a5%ef%bc%8cssh%e8%bf%9c%e7%a8%8b%e7%99%bb%e5%bd%95%e6%80%8e%e4%b9%88%e8%ae%be%e7%bd%ae%ef%bc%9f/