服务器有密码不是一道保险锁,而是一整套安全管理体系的起点。密码是服务器抵御未授权访问的第一道防线,但多数运维事故恰恰源于“有密码却不会管”:要么密码太弱形同虚设,要么忘了密码束手无策,要么长期不换密码埋下隐患,本文从密码遗忘、修改、加固三个维度,把服务器密码这件事讲透。
服务器密码忘了怎么办:三种场景的应急方案
服务器密码遗忘是运维人员最常遇到的窘境,处理方式取决于你对服务器的控制层级。核心原则是:只要能进控制台或物理接触机器,密码就能找回来。
云服务器密码遗忘
云厂商普遍提供“重置实例密码”功能,这是最省事的路径,以主流云平台为例,操作路径基本都是:登录云控制台 → 找到目标实例 → 更多操作 → 重置密码 → 设置新密码 → 重启生效,整个过程不需要你记住旧密码,因为重置操作是云厂商通过底层虚拟化层完成的,相当于“物理改锁”。
注意两个细节:一是重置后通常需要重启实例才能生效,如果实例上有正在运行的关键任务,建议先规划维护窗口;二是部分云平台要求先解绑弹性公网IP才能重置,操作前看清提示。
物理服务器密码遗忘
物理服务器没有“控制台重置”这种便捷通道,常规做法是用单用户模式或救援系统,Linux 服务器重启时进入 GRUB 引导菜单,在启动项上按 e 编辑,找到 linux16 或 linux 开头的那一行,在末尾追加 rd.break 或 init=/bin/bash,然后按 Ctrl+X 引导进入紧急模式,挂载根文件系统后执行 passwd 命令即可重置 root 密码。
这套操作对新手有一定门槛,但原理不复杂:绕过正常登录流程,直接以系统维护模式进入。如果机器上有重要数据,建议操作前先备份

,因为误操作可能导致文件系统损坏。
Windows 服务器密码遗忘
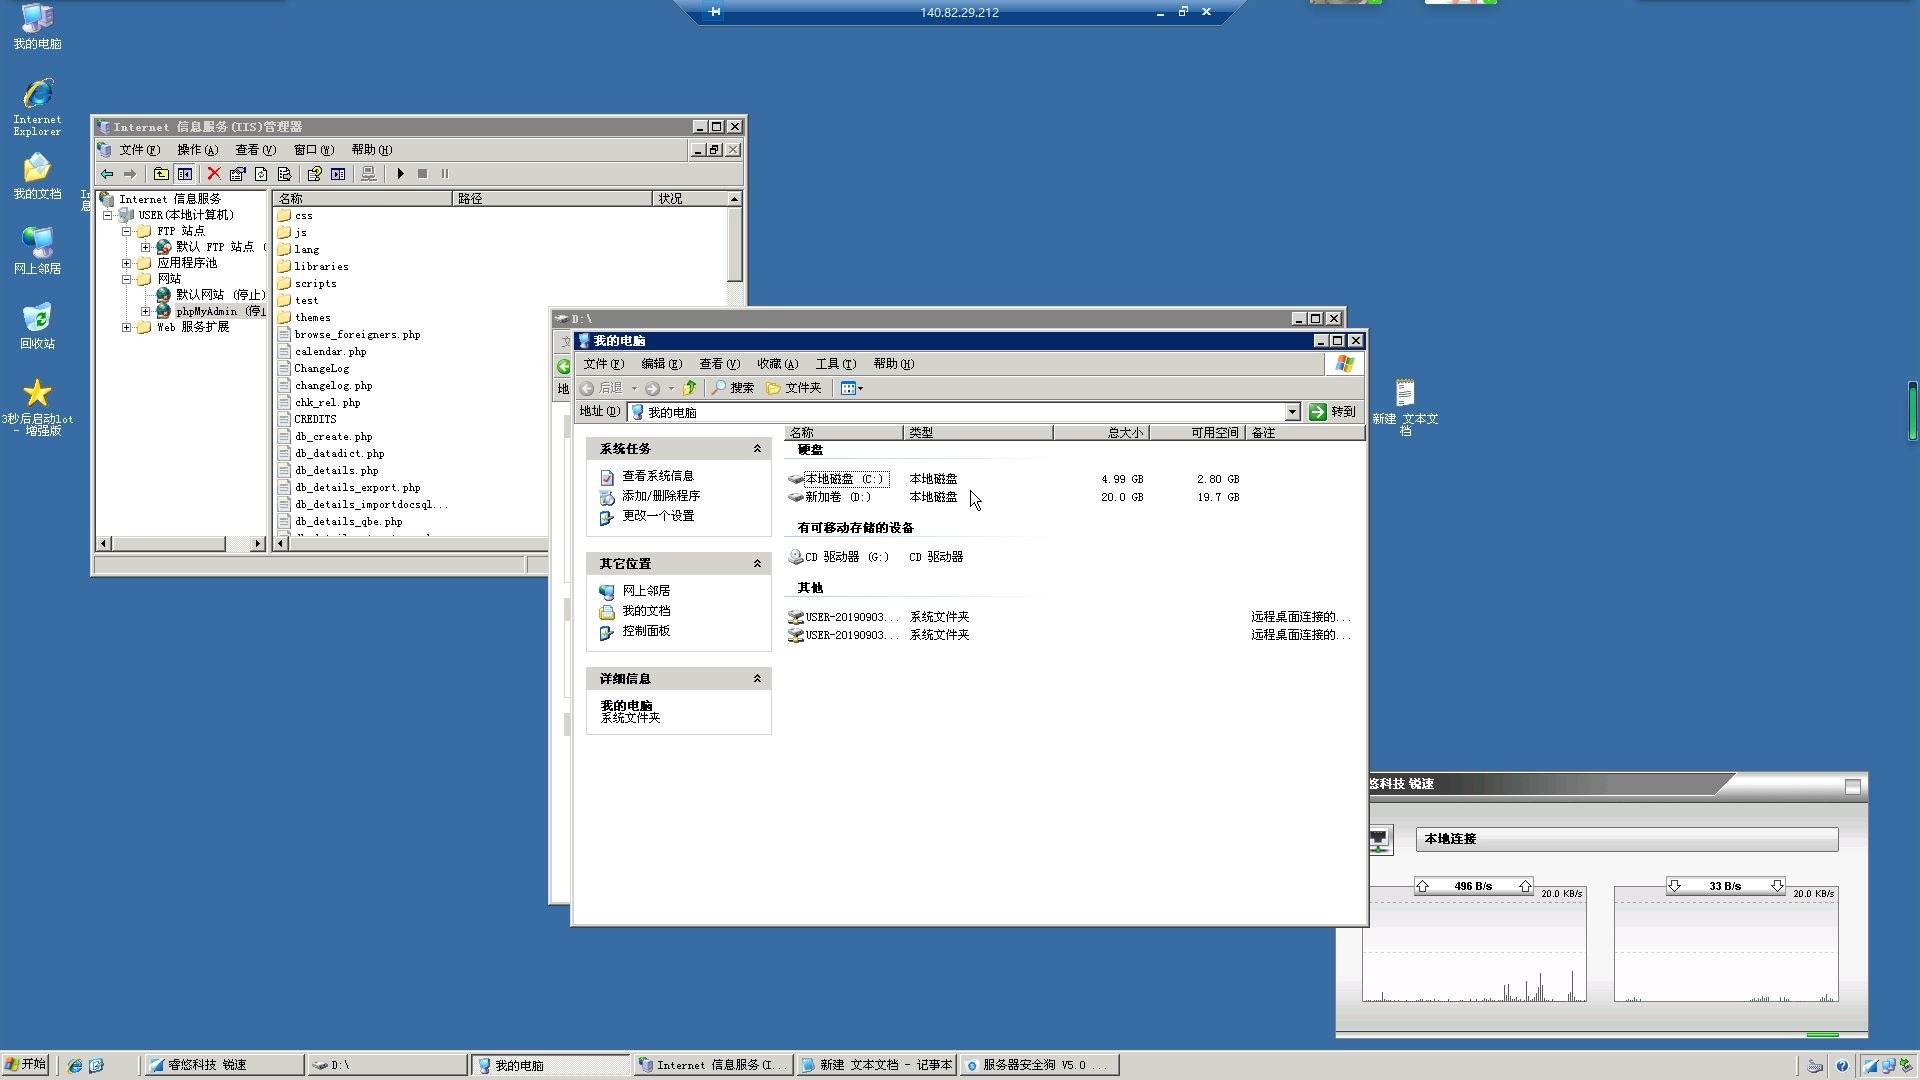
Windows Server 的处理思路类似,但手法不同,最简单的是利用安装盘引导进入修复模式,打开命令提示符,用 utilman.exe 替换技巧调用系统命令来重置密码,具体做法是:用 Windows 安装盘启动 → 进入修复 → 命令提示符 → 将 utilman.exe 备份后替换为 cmd.exe → 重启后在登录界面点击“轻松访问”图标即可弹出命令行窗口,然后用 net user 用户名 新密码 命令重置。
这个方法在多数 Windows Server 版本上都有效,但需要你手头有可引导的安装介质。如果服务器在机房且无法物理接触,只能联系机房管理员协助处理,所以提前保持好机房的远程管理卡(如 iLO、iDRAC)访问权限很重要。
服务器密码修改:频率、复杂度与实操命令
密码遗忘是“救火”,更重要的还是日常的“防火”定期修改、合理设置,行业共识认为,服务器密码的修改周期不应超过90天,高危环境建议30-45天轮换一次,这不是制造麻烦,而是缩短密码泄露后的暴露窗口。
服务器密码修改的三大原则
- 复杂度:长度至少12位,混合大小写字母、数字、特殊符号,避免键盘顺序和生日、公司名等易猜组合
- 唯一性:每台服务器使用不同密码,防止“撞库”攻击一台沦陷,全网遭殃
- 不可逆:密码应通过哈希算法存储,管理员自己都不该知道明文密码,操作时用
passwd等系统命令而非直接修改配置文件
Linux 服务器密码修改实操
登录服务器后,在终端执行:
passwd root
系统会提示输入新密码两次,完成后即生效,如果修改的是普通用户密码,把 root 换成对应用户名即可。

批量修改多台服务器密码时,建议使用 Ansible 等自动化工具,写一个 playbook 循环执行,避免逐台登录的繁琐和遗漏。
Windows 服务器密码修改实操
Windows Server 可以通过“计算机管理 → 本地用户和组 → 用户”右键修改,也可以用命令:
net user administrator 新密码
域环境下的服务器密码策略通常由组策略统一管控,很少需要单台修改,但修改方法一致。
服务器密码安全加固:从“有密码”到“管得住”
有密码只是及格线,真正的安全要求是让密码机制本身足够健壮。多数服务器被入侵,不是因为没设密码,而是因为密码策略太弱或存在明显漏洞。
防暴力破解:让密码“试不出来”
暴力破解是最常见的攻击手段,攻击者通过字典库不断尝试登录,防守手段有三层:
- 限制尝试次数:Linux 下配置
/etc/security/faillock.conf,Windows 下通过“帐户锁定策略”设置连续失败次数 - 启用密钥登录:Linux 服务器用 SSH 密钥对替代密码登录,私钥长度4096位的安全性远高于任何密码组合
- 修改默认端口:把 SSH 默认的22端口改为高位端口,能有效过滤掉大量无差别扫描
密码管理器:让“记不住”变成“不用记”
业内专家指出,密码管理工具是解决“密码复杂记不住”与“密码简单不安全”这对矛盾的最优解。主流密码管理器如 KeePass、1Password,支持生成随机高强度密码并加密存储,你只需要记住一个主密码,运维团队可以用 Vaultwarden 自建密码管理服务,把服务器账号统一托管,离职交接也不怕密码丢失。
双因素认证:密码之外的第二道防线
对生产环境服务器,开启双因素认证(2FA)非常有必要,Linux 下可以配置 Google Authenticator 的 PAM 模块,Windows 下可以用 Duo 等方案。

即使密码被泄露,没有动态验证码,攻击者依然无法登录,这是目前性价比最高的安全投资。
服务器密码与业务安全:忽视密码管理的代价
密码管理不当造成的损失,往往不是“被登录”这么简单,近年来,相当一部分数据泄露事件源于服务器弱口令被暴力破解,攻击者拿到权限后植入挖矿程序、勒索病毒,轻则服务器卡顿,重则业务瘫痪、数据被加密勒索。
中小企业尤其需要警惕:很多创业团队为了图省事,所有服务器共用一套密码,甚至把密码写在代码仓库或文档里,一旦某个第三方服务被攻破,密码泄露,所有服务器都等于门户大开,建议每季度做一次账号权限审计,检查是否有长期未更新的密码、离职员工的账号是否已禁用。
服务器密码常见问题解答
服务器密码设置多久更换一次合适?
一般建议90天内更换一次,金融、政务等高敏行业建议30-45天。如果发生过安全事件、核心人员离职或密码疑似泄露,应立即更换,不等到期。
服务器密码和 SSH 密钥登录可以同时使用吗?
可以,但不建议日常使用密码登录。推荐做法是只启用密钥登录,关闭密码认证,这样既能防暴力破解,又能通过密钥文件控制访问权限,保留密码认证作为紧急救援通道,但设置强密码并限制来源 IP。
服务器密码被暴力破解了怎么办?
立即断开服务器外网或修改安全组规则限制来源 IP,然后执行 passwd 修改所有账号密码,检查 /var/log/auth.log 或 Windows 事件查看器中的登录日志,排查攻击者是否已登录成功。如果发现异常进程或文件,建议备份数据后重装系统,彻底清除可能留下的后门。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/%e6%9c%8d%e5%8a%a1%e5%99%a8%e6%9c%89%e5%af%86%e7%a0%81%e5%90%8e%e5%a6%82%e4%bd%95%e8%ae%be%e7%bd%ae%e6%89%8d%e6%9b%b4%e5%ae%89%e5%85%a8%ef%bc%8c%e6%80%8e%e4%b9%88%e8%ae%be%e7%bd%ae%ef%bc%9f/