服务器禁ping后无法访问网页,问题几乎从来不在“禁ping”本身,而是防火墙规则把不该拦的流量也一并拦掉了。 先检查安全组和本机防火墙的入站规则,把ICMP拒绝和TCP业务端口放行解耦,网页通常立刻就能恢复。
服务器禁ping后无法访问网页?先摸清是不是真被“禁”了
很多人一遇到“禁ping之后网站打不开了”,第一反应就是立刻去把禁ping规则删掉,其实这一步没必要着急,ping和网页访问走的是两个完全不同的协议通道,禁ping不一定会影响网页,网页打不开大概率是你在设置禁ping时,顺手把整个入站流量都挡在了门外。
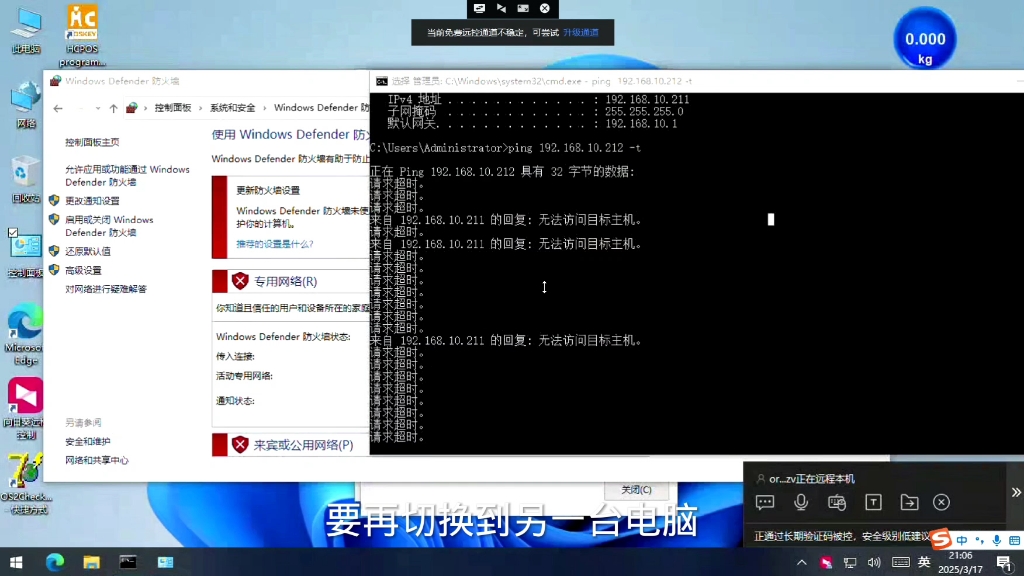

用三个命令快速判断服务端口还通不通
先别改任何配置,在本地电脑或者另一台服务器上依次执行下面三个操作:
- 执行
ping 你的服务器IP,如果超时,说明禁ping规则确实生效了。 - 执行
telnet 你的服务器IP 80或者telnet 你的服务器IP 443,如果端口能通,说明Web服务正常,网页访问不该有问题。 - 执行
curl -I http://你的服务器IP,如果返回HTTP状态码(比如200或301),那网页其实是能打开的,问题可能在你本机浏览器缓存或DNS解析上。
判断逻辑很简单:
| 测试方法 | 结果 | 初步结论 |
|---|---|---|
| ping不通,telnet通 | 只是禁ping生效 | 网页理论上正常,查本地环境 |
| ping不通,telnet也不通 | 入站流量被全部拦截 | 防火墙规则误伤,需要立即排查 |
| ping通,telnet不通 | Web服务没起来 | 检查Nginx/Apache进程,和禁ping无关 |
这个对比表格相当实用,因为多数情况下用户以为的“禁ping导致打不开”,实际是第二种情况:安全组里不仅拒绝了ICMP,还把80/443端口的入站规则一起误删了。
ping协议和网页访问协议本来就不是一条路
这里需要把底层逻辑说透,ping走的是ICMP协议,网页访问走的是TCP协议(通常对应80或443端口),两个协议在防火墙规则里是可以被独立控制的。
行业共识认为,禁ping只是禁掉了ICMP echo-request,就像你关掉了门铃,但不代表你把大门也锁死了,如果网页打不开,说明大门(TCP端口)也被锁了,这跟门铃没啥关系。
服务器禁ping后网站打不开怎么解決?三步排查法
既然已经确认网页打不开,那就按顺序从源头到末端逐层排查,每一步都有具体的操作路径,照着做就行。
第一步:检查云服务商的安全组入站规则
国内主流的简米云、酷番云、华为云都有一个独立于操作系统之外的安全组层,很多人在服务器内部做好了禁ping配置,却在云控制台的安全组里把入方向规则误设成了“拒绝全部”,两者叠加就会彻底断网。
具体操作路径:
- 登录云服务商控制台,找到你的服务器实例。
- 点击“安全组”或“防火墙”标签页。
- 查看入方向规则,确认是否存在以下异常情况:
- 入方向只有ICMP规则,没有TCP端口放行规则。
- 入方向有一条“拒绝所有流量”的规则,且优先级高于“允许80/443端口”的规则。
- 如果发现80或443端口没有放行,立即添加入方向规则:协议TCP、端口80/443(或你实际使用的端口)、授权对象0.0.0.0/0。
这一步能解决相当一部分问题,安全组的规则优先级决定了流量是先放行还是先拒绝,顺序错了,即便端口放行也无效。
在安全组配置过程中,如果用的是香港服务器或美国服务器,还需要额外注意服务商的控制台入口名称不太一样,但逻辑都是同一套:入方向要放行TCP业务端口,禁ping只针对ICMP协议,两者互不干扰。
第二步:检查本机防火墙的iptables和firewalld规则
如果安全组没问题,或者你用的是裸机服务器(物理机或没开安全组的VPS),那就要看操作系统内部的防火墙配置了。
先执行 iptables -L -n --line-numbers 查看当前规则列表,重点关注几件事:
- INPUT链的policy默认策略是不是DROP,如果默认策略是DROP,而你又没有显式放行80/443端口,那么所有入站TCP连接都会被丢弃,网页自然打不开。
- 是否有针对icmp协议的REJECT规则影响了整个INPUT链,比如有人图省事直接用了
iptables -A INPUT -j DROP,这是把整个入站通道都关了。 - 用
ping命令测试时,如果只有echo-request被丢,其他的没问题,Target列里应该只显示DROP或REJECT且匹配条件限定了icmp --icmp-type echo-request。
顺便提一个常见的坑:有些人在配置禁ping时,把 iptables -A INPUT -j DROP 当作拒绝所有流量的“兜底规则”,然后忘了在这条规则前面添加允许Web服务端口的规则,执行顺序在iptables里是自上而下匹配的,只要匹配到第一条规则就不会继续往下走,所以放行规则必须在DROP规则之前。
第三步:确认Web服务进程还在监听端口
有时候防火墙规则一切正常,但网页还是打不开,这个坑更隐蔽禁ping误操作确实动了网络层,而Web服务进程因为其他原因挂了,时间点恰好重合了。
敲两个命令快速确认:
ss -tlnp | grep -E ":80|:443"查看端口监听状态,如果没输出,说明Nginx或Apache没在运行。systemctl status nginx或systemctl status httpd查看服务状态,如果显示inactive(dead),执行systemctl start nginx启动,再看看网页是否恢复。
如果监听正常但页面访问超时,继续查看这些日志文件:
- Nginx日志:
/var/log/nginx/error.log - Apache日志:
/var/log/httpd/error_log(不同系统路径略有差异)
其实到这里你会发现,禁ping后网页无法打开,根本原因往往在“额外误伤”而非“明确拒绝”,下面这个部分把禁ping的正确姿势拆解清楚。
禁ping和禁ICMP是一回事吗?这个误区让很多人白折腾
禁ping和禁ICMP在外行人眼里是同一件事,但做运维的老手都知道,这两者的差距相当大,ICMP协议下面挂着一大堆子类型,禁ping只是禁了其中一个叫echo-request的类型,而禁了整个ICMP会把其他必要的网络诊断消息也一起关掉。
只拒echo-request才是标准姿势
禁ping的完整含义是“禁止外部设备向本机发起ICMP echo-request探测”,但不影响本机发出echo-reply(响应别的机器要求)或者是接收一些必要的ICMP错误通知,比如端口不可达、网络不可达。
如果用的是iptables,正确命令是:
iptables -A INPUT -p icmp --icmp-type echo-request -j DROP
如果用的是firewalld,正确命令是:
firewall-cmd --permanent --add-rule rule family=ipv4 protocol value=icmp icmp-type name=echo-request action=drop
firewall-cmd --reload
注意观察,这两条命令都只针对echo-request类型,没有把TCP 80/443端口牵扯进来,这样禁ping后,网页访问不受影响。
安全组里的“删规则”要精准
在云安全组里,很多人做的事情其实不是“禁ping”,而是删掉了所有ICMP相关规则,这么做其实已经有效禁ping了,但同时如果入方向本身只有“允许全部”这一条规则,而你又顺手把它删了再新增了“只允许ICMP”的规则,那就相当于拒绝了所有TCP流量。
正确的云安全组禁ping方法是:
- 删除ICMP协议的入方向规则(比如ping对应的是echo-request和echo-reply)。
- 保留或者重新添加允许TCP端口(80/443/SSH等)的入方向规则。
- 设置恰当的优先级,确保允许TCP端口的规则排在“拒绝所有”之前。
这样的好处是,只屏蔽了别人ping探测的通道,Web服务的TCP连接完全畅通,如果你做到这一步,网页能正常打开,ping又超时,禁ping就真正成功了。
禁ping后网页访问超时?真实场景里的教训比理论更直观
前面说了那么多操作命令,再看两个具体场景,帮你把排障思路彻底钉在脑子里。
电商网站大促禁ping后丢了订单
某电商网站运维在活动前为了提高安全性,把简米云ECS的安全组入方向规则改成了“仅允许ICMP和SSH”,忘了加80/443,结果活动开始后,用户反馈网页全部打不开,临时改规则耽误了整整两个小时,损失难以估量。
这种事故多了以后,业内不再提倡直接在安全组里“为了禁ping而删规则”,而是建议用监控手段替代禁ping逻辑,因为扫描器几乎不用ICMP探测,而是直接用TCP SYN扫端口,禁ping对真实攻击的防护意义有限。
独立服务器禁ping后SSH也断了
还有一类场景发生在使用裸金属服务器的用户身上,自己用iptables配置了禁ping,不小心执行错了命令或者规则顺序不对,把SSH的22端口也给禁了,然后一脸懵地发现:网页访问不了,SSH也连不上,只能跑去机房或者通过管理终端救急。
这类情况没什么捷径,只能通过服务商提供的VNC或管理终端登录,把iptables规则里的错误项删掉,再重新加载,从根本上看,任何禁ping操作都必须在一开始就限定协议类型,不要碰TCP端口,否则很容易“为了一条ICMP规则,赔上整个业务”。
禁ping后网站打不开的几个常见Q&A
禁ping之后网站能正常访问吗?
能,前提是你只禁了ICMP echo-request,没有动TCP端口的放行规则,ping不通只是说对方无法用ICMP探测到你的服务器,HTTP流量走的是TCP协议,两者互不干扰,绝大多数正规企业都会禁ping防扫描,但网站依然正常对外提供服务。
服务器禁ping后外部访问超时,怎么快速定位是安全组还是本机防火墙?
先用 telnet 服务器IP 80 测试端口连通性,如果telnet超时,先登录云控制台看安全组入方向是否放行了80端口;确认安全组没问题后,再用 iptables -L -n 查看本机防火墙是否拦截了TCP流量,如果telnet能通但网页访问不了,问题在Web服务本身,检查Nginx或Apache监听状态。
如何防止下次再误操作?禁ping的规则放哪里更合理?
优先在云安全组层面只移除ICMP协议规则,不动TCP相关规则,使用操作系统防火墙时,先写放行TCP端口的规则,再单独追加echo-request的DROP规则,顺序不要颠倒,每次修改防火墙配置后,用 iptables-save 备份规则文件。禁ping的初衷是隐藏回应,不是封禁业务端口,把这条原则写进运维操作手册里,比任何命令都管用。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/675724.html