服务器网站目录是网站访问的入口,正确配置目录权限和路径能直接避免多数安全漏洞,同时提升运维效率。无论你用的是Linux还是Windows服务器,目录结构的选择、权限的分配、路径的更改都会直接影响网站的安全性和响应速度,下面围绕实际运维场景,把配置要点和避坑思路拆解清楚。参考2
服务器网站目录权限设置的核心原则
权限设置是所有目录管理的基础,也是最容易出问题的地方,很多站点被入侵不是因为代码漏洞,而是目录权限过于宽松。
最小权限原则与常见误区
给目录分配权限时,应该只赋予运行所需的最小权限,比如静态文件目录只需要读权限,上传目录不能有执行权限,脚本缓存目录可能需要读写但不需要执行。
常见误区有两个:一是把整个网站目录直接设为777,认为这样省事;二是混淆了文件和目录的权限含义,目录的x权限代表能否进入该目录,如果缺少x权限,即使有r权限也无法列出文件列表。
实操命令:Linux下目录权限设置
使用chmod和chown控制权限:
# 设置目录权限为755,所有者可读写执行,组和其他用户只读执行
chmod 755 /var/www/html
# 更改目录所有者为www-data用户和组
chown www-data:www-data /var/www/html
# 递归设置目录下所有文件和目录权限
find /var/www/html -type d -exec chmod 755 {} ;
find /var/www/html -type f -exec chmod 644 {} ;
对于上传目录,去掉执行权限:
chmod 644 /var/www/html/uploads -type f
chmod 755 /var/www/html/uploads -type d
Windows服务器网站目录权限设置
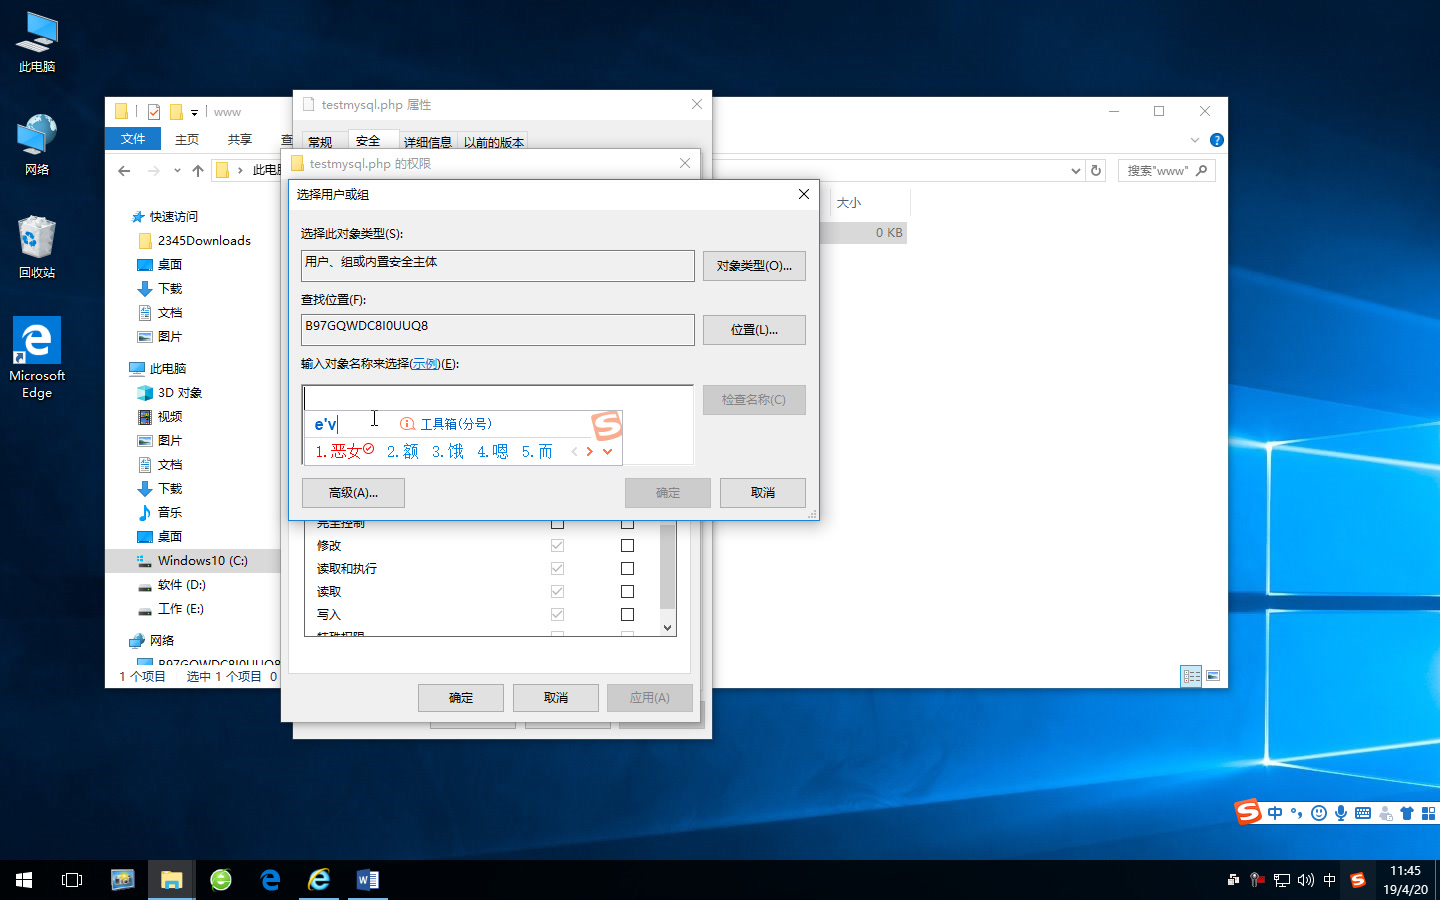
Windows类似,通过右键属性→安全→编辑,设置IIS_IUSRS或应用程序池标识的读取和执行权限,上传目录要取消”读取和执行”中的”执行”项,只保留读取和写入。

服务器网站目录结构优化策略
目录结构直接影响网站加载速度和开发维护效率,合理的结构能让静态资源缓存更高效,动态脚本执行更安全。
分离静态资源与动态脚本
把CSS、JS、图片等静态文件放在独立目录,比如/static/或/public/,和PHP等动态脚本物理隔离,这样可以为静态目录设置强缓存头,同时减少脚本执行开销。
结构示例:
/var/www/html/
├── public/          # 静态资源
│   ├── css/
│   ├── js/
│   └── images/
├── app/             # 业务逻辑代码
├── config/          # 配置文件(不可从web访问)
├── uploads/         # 用户上传文件
└── index.php
使用软链接管理大型项目
当需要从不同位置加载资源时,软链接比复制文件更灵活,比如在/var/www/html/下创建一个软链接指向另一个磁盘上的图片库:
ln -s /mnt/storage/images /var/www/html/public/images
注意软链接的权限继承自目标目录,可能产生安全风险,需要确保目标目录的访问控制正确。参考2
服务器网站目录安全配置实战
安全配置不只是权限,还包括禁止目录浏览、限制脚本执行、防止目录穿越等。
禁止目录浏览与限制访问来源
目录浏览暴露了文件结构,容易成为攻击入口,在Nginx中,在server块添加:
autoindex off;
Apache在httpd.conf或.htaccess:
Options -Indexes
如果需要限制某些目录只允许特定IP访问,Nginx可以用:
location /admin/ {
    allow 192.168.1.0/24;
    deny all;
}

防范目录穿越漏洞的配置
目录穿越攻击利用路径符号(如)访问目录外文件,代码层面应过滤用户输入,服务器层面可以限制访问根目录。
在Nginx中,使用alias要小心:
location /files/ {
    alias /var/www/files/;   # 确保alias结尾有斜杠,避免路径拼接漏洞
}
Apache的AllowOverride开启后,可以在.htaccess中禁止特定路径模式。
禁止上传目录执行脚本
上传目录是重灾区,严格禁止脚本执行,Nginx配置:
location /uploads/ {
    location ~ .(php|phar|asp|jsp)$ {
        deny all;
    }
}
Apache在<Directory>中加入:
<Directory "/var/www/html/uploads">
    php_admin_flag engine off
</Directory>
如何修改服务器网站目录路径
从默认路径改为自定义路径,是服务器迁移或结构调整时的常见操作,不同Web服务器修改方式不同,操作前务必备份原配置。
Apache和Nginx的DocumentRoot修改
Apache的配置文件通常在/etc/httpd/conf/httpd.conf或/etc/apache2/sites-available/下,找到DocumentRoot行:
DocumentRoot /var/www/new_site
<Directory /var/www/new_site>
    Options FollowSymLinks
    AllowOverride All
    Require all granted
</Directory>
修改后重启Apache:
systemctl restart httpd   # CentOS
systemctl restart apache2 # Ubuntu
Nginx修改server块中的root:参考2
server {
    listen 80;
    server_name example.com;
    root /var/www/new_site;
    index index.php index.html;
}

测试配置并重载:
nginx -t
systemctl reload nginx
Windows IIS主目录变更步骤
IIS默认目录在C:inetpubwwwroot,修改方式:
- 打开IIS管理器,选择对应站点;
- 右侧操作栏点击”基本设置”;
- 在”物理路径”中输入新路径,如
D:websitesmysite; - 点击”测试设置”验证应用程序池用户是否有权限;
- 确定后重启站点。
如果新路径在其他磁盘,注意权限分配:需要给IIS_IUSRS组读取和列出文件夹内容的权限。
服务器网站目录常见问题解答
修改目录权限后网站显示403错误怎么办?
403通常表示权限不足,检查目录所有者是否正确,索引文件是否存在,以及目录的x权限是否缺失,对于Apache,还要确认<Directory>配置中Require all granted是否开启,使用ls -la查看目录权限,确保至少755,且用户和组与Web服务运行用户一致。
上传文件到服务器网站目录后无法访问,如何排查?
首先检查文件是否在Web根目录下,其次确认文件权限至少644,如果文件可以访问但无法加载图片,可能是静态资源路径错误或缓存问题,另外检查上传目录是否被禁止脚本执行,但静态文件应正常显示,如果使用CDN,还要刷新缓存。
服务器网站目录被注入恶意文件,清理后如何防止复发?
清理恶意文件后,需要彻底审查权限配置,确保上传目录无执行权限,配置文件中的open_basedir限制PHP只能访问指定目录,Web服务器配置禁止目录浏览,同时检查是否有不必要的文件上传功能,不使用公共的upload目录,行业共识认为,定期审计目录权限变化和文件修改时间,能有效发现异常行为。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/%e6%9c%8d%e5%8a%a1%e5%99%a8%e7%bd%91%e7%ab%99%e7%9b%ae%e5%bd%95%e8%ae%bf%e9%97%ae%e6%9d%83%e9%99%90%e6%80%8e%e4%b9%88%e8%ae%be%e7%bd%ae%ef%bc%8c%e6%80%8e%e4%b9%88%e4%bf%ae%e6%94%b9%ef%bc%9f/