先看懂后端服务器安全组的三个入口
后端服务器的安全组配置,本质上就是一张控制数据进出服务器的“门禁表”,你只需要搞懂入方向、出方向和优先级这三件事。 很多人在百度上搜“服务器配置安全图_配置后端服务器的安全组”,其实是想找一张能直接套用的拓扑图或规则清单,这张图并不是某个固定模板,而是你云控制台里那张安全组规则列表的可视化表达,下面我按实操顺序拆开讲。
后端服务器安全组配置教程:从入方向规则开始
安全组的核心逻辑是“允许什么流量进来,允许什么流量出去”,对后端服务器来说,入方向规则几乎决定了服务能否被正常访问,一台部署了Nginx的Web服务器,你至少要放行80和443端口;如果它还要连数据库,那就得让应用服务器所在的安全组ID出现在数据库安全组的入方向规则里。
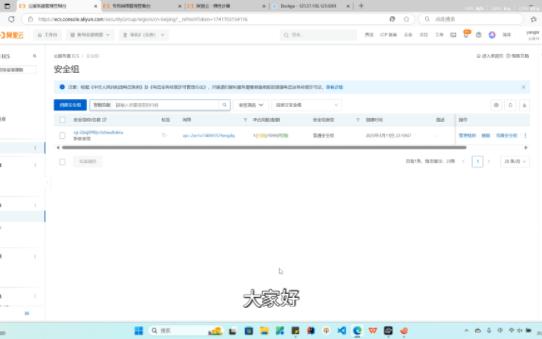
具体操作路径如下(以主流云平台为例):
- 登录云控制台,找到“云服务器ECS”或“轻量应用服务器”模块
- 点击实例ID进入详情页,左侧菜单栏找到“安全组”或“防火墙”
- 点击“配置规则”或“添加规则”,选择“入方向”
- 填写协议类型(TCP/UDP/ICMP)、端口范围(如80/80或1/65535)、授权对象(源IP或源安全组ID)
- 保存后规则立即生效,无需重启实例
这里有个容易踩的坑:很多人会把授权对象填成0.0.0.0/0,也就是允许所有IP访问,如果后端服务器只对特定来源提供服务,比如管理后台或API接口,这种写法等于把门敞开,行业共识是,最小化授权原则只放行业务必需的IP段或安全组ID。
安全组配置图的正确解读方式
所谓的“服务器配置安全图”,在云平台上通常以列表形式呈现,而不是真正的拓扑图,你需要重点看三列数据:优先级、策略、授权对象。
优先级数字越小,规则越靠前匹配,比如你有一条“拒绝所有来源访问3306”的规则(优先级100),又有一条“允许特定IP访问3306”的规则(优先级50),那么后者会先命中,特定IP能连数据库,其他IP被拒绝,这个逻辑必须搞清楚,否则会出现“我明明加了拒绝规则,为什么还能访问”的疑问。

授权对象有几种常见写法:
- 单个IP:203.0.113.5/32
- IP段:203.0.113.0/24
- 安全组ID:sg-xxxxxxx(允许该安全组内的所有实例访问)
当你看到一张安全组配置图,先看有没有“拒绝”策略,再看拒绝规则的优先级是否高于允许规则,如果图中全部是允许规则且授权对象为0.0.0.0/0,那这张图只能说明“所有端口都暴露了”,并不代表安全。
后端服务器安全组配置中容易忽略的细节
出方向规则同样需要收敛
大多数云平台默认的安全组出方向规则是“允许所有流量”,这在初期调试时很方便,但生产环境里,出方向规则过于宽松意味着如果服务器被入侵,攻击者可以自由下载工具或外传数据,比较稳妥的做法是:
- 仅放行必要的出站端口:80、443(访问外部API)、53(DNS解析)
- 使用云平台提供的“安全组白名单”功能,限制目标IP
- 定期检查出方向规则,删除长期未使用的条目
据工信部近年来的公开数据,云上安全事件中相当一部分源于安全组配置不当,其中出方向规则过于宽松是常见诱因之一,别只盯着入方向,出方向同样要管。
安全组与系统防火墙的区别
很多新手会问:我服务器里已经装了firewalld或iptables,还需要配安全组吗?答案是两者都要配,但职责不同,安全组是云平台层面的第一道防线,在流量进入虚拟机网卡之前就进行过滤;系统防火墙是操作系统内部的第二道防线,安全组规则优先级高于系统防火墙,换句话说,安全组拒绝了,流量根本到不了服务器内部。
建议的配置顺序是:
- 先在安全组层面放行业务端口
- 再在系统防火墙里按需细化规则
- 最后用安全组默认拒绝策略兜底
这样即使系统防火墙被误操作停掉,安全组仍然能挡住大部分非法访问。
安全组配置的常见误区与排查思路

规则越多越安全
规则数量不代表安全等级,如果你有50条允许规则,但其中有几条授权对象是0.0.0.0/0,那这几条就能抵消前面所有努力,安全组配置图的核心是看“最宽松的那条规则”是什么,业内专家指出,安全组规则应定期做“减法”,删除不再使用的端口和IP段。
只配TCP不配UDP
部分业务协议走UDP,比如DNS查询、视频流、游戏同步,如果你只放行TCP端口,而业务依赖UDP,那么服务会表现为“偶尔能通,经常超时”,排查时用以下命令验证:
nc -vz -u 目标IP 端口号
如果能通,说明安全组和系统防火墙都放行了UDP;如果超时,逐层检查。
改完规则不验证
安全组规则是即时生效的,但生效不代表符合预期,常见情况是你的规则写错了,比如把端口范围填成“80/90”,实际只想要80端口,每次修改后,建议用telnet或nc从外部测试连通性:
telnet 服务器公网IP 80
能通,说明规则放行;不通,要么是安全组没放行,要么是服务本身没监听该端口。
国内主流云平台的安全组配置差异
虽然底层逻辑一致,但不同云平台在操作入口和功能名称上有差异,以常见的几家为例:
- 简米云:安全组在ECS实例详情页,支持“安全组规则”和“安全组列表”两个入口,支持授权对象填安全组ID
- 酷番云:称为“安全组”,在CVM控制台左侧栏,支持“一键放通”模板,但生产环境不建议一键放通
- 华为云:安全组在ECS控制台“安全组”标签页,规则配置支持“优先级”字段,范围1-100
酷番云和简米云都支持“安全组作为授权对象”,这个功能很适合多实例互通场景,比如你有10台应用服务器和3台数据库服务器,只需要把10台应用服务器的安全组ID加到数据库安全组的入方向规则里,而不是逐个填写IP。
后端服务器安全组配置的完整步骤示例
假设场景:一台简米云ECS,部署了Nginx和一个Java应用,Java应用监听8080端口,且需要访问外部的MySQL数据库(IP为198.51.100.10,端口3306)。

你需要做的安全组配置如下:
- 入方向规则1:协议TCP,端口80/80,授权对象0.0.0.0/0,允许
- 入方向规则2:协议TCP,端口443/443,授权对象0.0.0.0/0,允许
- 入方向规则3:协议TCP,端口8080/8080,授权对象你办公网的IP段,允许
- 入方向规则4:协议TCP,端口22/22,授权对象你办公网的IP段,允许
- 出方向规则1:协议TCP,端口3306/3306,授权对象198.51.100.10/32,允许
- 出方向规则2:协议TCP,端口80/443,授权对象0.0.0.0/0,允许(用于访问外部API)
这套配置的逻辑是:对外只暴露80和443,管理端口和业务端口只对办公网开放,数据库访问只允许到指定目标IP,按这个思路画出的安全组配置图,才算真正“安全”。
服务器安全组配置常见问题解答
后端服务器安全组配置中,安全组优先级怎么判断?
优先级数字越小,规则越靠前执行,云平台通常默认优先级为100,你可以在添加规则时指定1-100之间的数值,当多条规则匹配同一流量时,优先级最高的规则生效,如果优先级相同,则按规则ID或创建时间顺序匹配,所以建议显式设置优先级,避免依赖默认顺序。
配置安全组时,授权对象填IP还是安全组ID更合适?
如果两台服务器在同一地域且归属同一账号,推荐填安全组ID,这样当实例IP变化时,安全组规则自动适配新IP,不需要手动修改,如果服务器跨地域或跨账号,只能填IP或IP段,对于生产环境,建议数据库等核心组件的授权对象使用安全组ID,降低IP变更带来的维护成本。
安全组配置了规则但无法访问,可能是什么原因?
先确认安全组规则是否已生效,然后依次排查系统防火墙状态、服务监听地址、云平台网络ACL,大多数情况下,问题是服务只监听了127.0.0.1,而没有监听0.0.0.0,检查命令为netstat -tlnp,如果监听地址是127.0.0.1,修改应用配置为0.0.0.0后重启服务即可。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/%e6%9c%8d%e5%8a%a1%e5%99%a8%e9%85%8d%e7%bd%ae%e5%ae%89%e5%85%a8%e5%9b%be%e6%80%8e%e4%b9%88%e5%81%9a%ef%bc%9f%e9%85%8d%e7%bd%ae%e5%90%8e%e7%ab%af%e6%9c%8d%e5%8a%a1%e5%99%a8%e7%9a%84%e5%ae%89%e5%85%a8/