流量突增时,先别急着调机器,用“先看后判再处置”的流程,5分钟内就能初步确认它是业务高峰还是恶意攻击。核心差异在于流量画像是否偏离历史基线业务高峰有迹可循,恶意攻击往往不合常理。
流量突增常见原因有哪些,先分清三种情况
服务器流量突然飙升,背后原因基本逃不出三类:真业务、假热闹、半真半假。
- 真业务高峰:大促、活动上线、社交媒体爆款引流、行业旺季,这类流量有明确的来源路径,用户行为自然,比如先看首页再进详情页,停留时间正常。
- 恶意攻击:CC攻击、DDoS流量型攻击、爬虫抓取、接口被刷,这类流量特点是请求频率极高、User-Agent异常、来源IP集中或分布诡异。
- 半真半假:比如搜索引擎爬虫突然加大抓取频率,或者某个第三方合作渠道导流异常,这种情况不算攻击,但也需要确认。
有个比较实用的判断方式:流量突增时先看是否伴随业务异常,比如订单量同步上涨、页面访问路径合理,那大概率是业务高峰;如果只是请求量暴涨,但转化率、停留时长、页面点击深度都没变化,就要往攻击方向想了。
怎么判断流量突增是业务高峰还是CC攻击
CC攻击是流量突增场景里最常被误判的类型,它模拟真实用户请求,隐蔽性强,但你从访问日志里能看出它不自然的地方。
看请求频率和IP分布
真实的业务高峰,用户IP通常比较分散,单IP请求频率也不会离谱,CC攻击则有几个明显特征:
- 单一IP或少量IP的请求频率极高,比如每秒几十次甚至上百次,远超人类操作极限
- IP归属地集中,有时会集中在某个地区或某几个C段
- 请求时间间隔规律性强,像机器定时触发一样精确
你可以快速用命令查一下访问日志,看看来源IP的分布情况:
awk '{print $1}' access.log | sort | uniq -c | sort -rn | head -20
这个命令能直观列出请求量最高的IP,如果前几个IP占了总请求量的较大比例,基本可以判断是攻击。
看User-Agent和Referer
正常业务的User-Agent多种多样,涵盖各种浏览器版本和操作系统,攻击流量则不同:
- User-Agent为空或异常简单,比如只有”Mozilla/4.0″这种老掉牙的标识
- User-Agent伪装成搜索引擎爬虫,但行为完全不像,比如不遵守robots协议中的抓取间隔
- Referer来源杂乱无章,或者干脆没有Referer,不像业务高峰那样有明确的来源渠道
有一个细节容易忽略:真实搜索引擎爬虫会反向解析IP确认身份,如果看到自称百度或谷歌的爬虫,但服务器反向解析不匹配,那就有问题了。
看请求路径和行为轨迹
真实用户访问有逻辑路径,比如先打开首页,然后跳转到列表页,最后进详情页,攻击流量的路径往往是:
- 集中请求同一个URL,比如某个API接口或某个动态脚本
- 直接请求深层链接,跳过首页和列表页
- 请求不存在的页面,比如随机拼凑的路径,触发大量404
看状态码分布也有用,如果404比例突然升高,同时QPS暴涨,说明攻击者可能在扫描漏洞或暴力猜解路径。
流量突增时怎样确认是攻击,用这几步快速定位
确认流量突增性质,不能靠感觉,得按步骤排查,以下操作路径适用于Linux服务器环境,按顺序执行基本能查清楚。
第一步:对比历史流量基线
流量基线是判断一切异常的基准,你平时就得做好流量监控,至少保留30天以上的访问数据。
- 看时间段分布:业务高峰通常集中在特定时段,比如白天上班时间或晚上休息前,如果流量在凌晨三四点突然爆发,大概率不是人为的
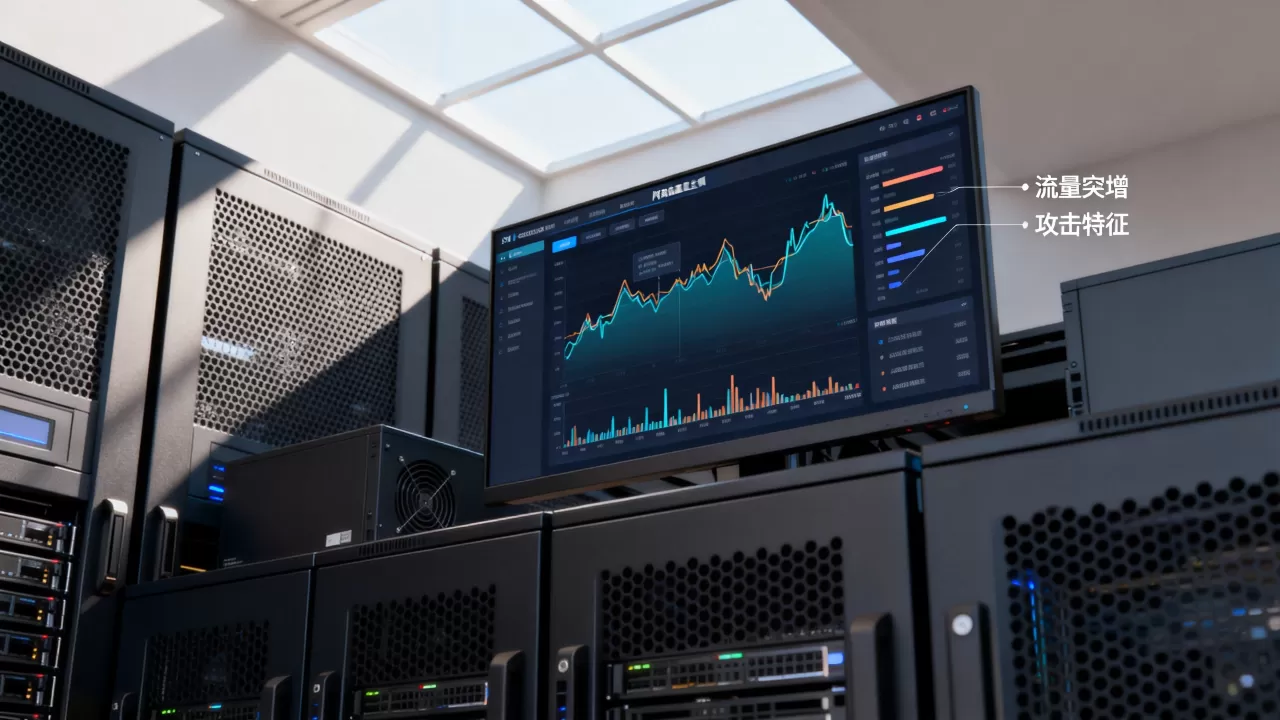
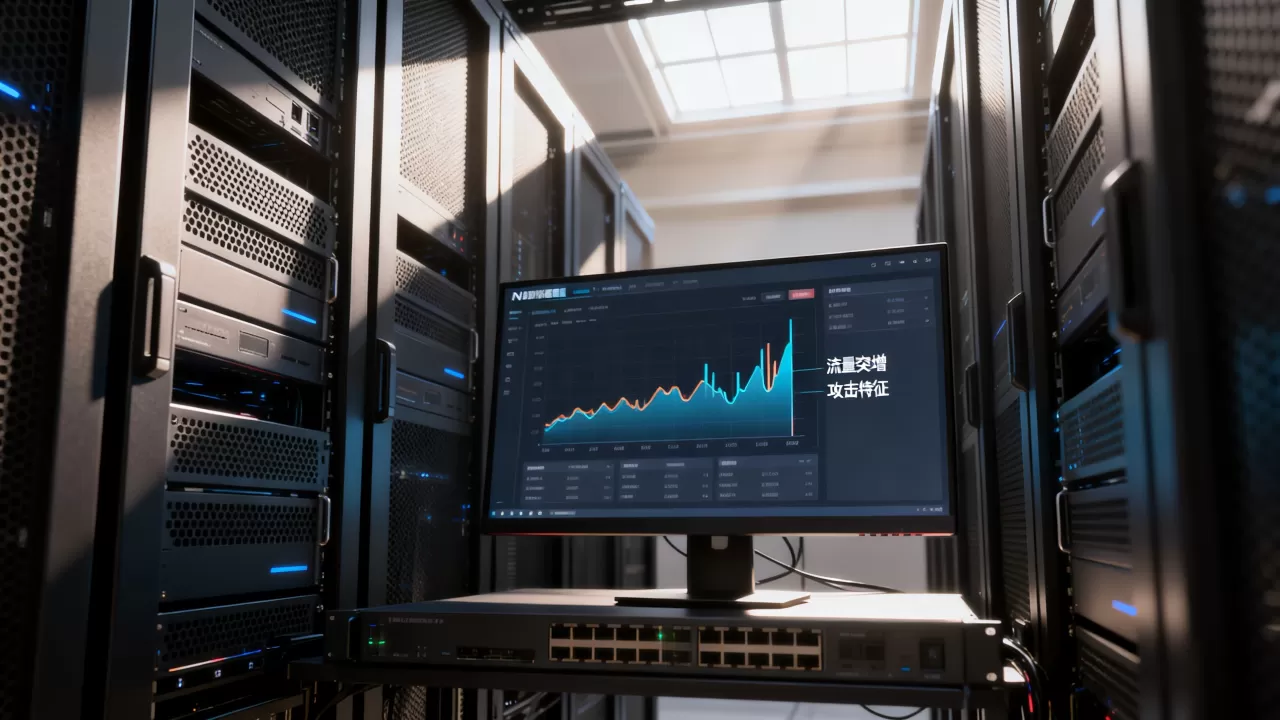
- 看增长曲线:业务高峰的流量爬坡是渐进的,有一个预热过程,恶意攻击的流量曲线往往是断崖式拉升,分钟级甚至秒级完成
- 看持续时长:业务高峰能持续几小时甚至几天,攻击流量有时只持续几十分钟就偃旗息鼓,因为攻击者也要控制成本
第二步:看实时连接数和并发请求
用netstat或ss命令查一下当前的连接状态:
netstat -ant | awk '{print $6}' | sort | uniq -c | sort -rn
重点关注TIME_WAIT和SYN_RECV状态的数量,如果SYN_RECV数量异常庞大,说明可能遭受了SYN Flood攻击,如果ESTABLISHED连接数远超日常水平,且来源IP集中在特定网段,那也值得怀疑。
第三步:检查系统负载和资源消耗
流量突增时,CPU、内存、带宽、数据库连接数都会变化,需要注意它们之间的比例关系:
- 业务高峰:CPU升高,同时数据库查询量增加,带宽消耗与业务请求量匹配
- 攻击场景:CPU可能被大量加密计算占满(比如HTTPS握手攻击),带宽被垃圾数据包挤爆,但业务QPS并没有真正上涨多少
用top、free -m、iftop这些命令分别看系统负载和带宽使用情况,互相印证。
第四步:跨部门核对业务计划
做完技术排查,别忽略最基本的确认方式问业务同事,看看运营或市场部门有没有正在进行的推广活动、新上线的渠道合作、直播预告等,有时候流量突增只是某个投放渠道的效果超预期,这种事经常发生。
业内专家指出,多起严重的误封事件都源于运维只看数据不问业务,把真金白银买来的流量当成攻击处理,损失不可逆。
流量突增应对策略,不同结论不同动作
确认了流量性质,处理方式截然不同,混为一谈容易出问题。
确认为业务高峰
如果判断是正常业务流量,核心工作是保证服务稳定。
- 检查架构的扩展能力,必要时提前扩容,把云服务器或容器实例的数量调上去
- 启用CDN分担静态资源压力,这类操作在主流云厂商控制台都能快速完成
- 关注数据库读写瓶颈,增加只读副本或开启缓存,缓解主库压力
- 准备好限流预案,防止流量超出预估上限导致雪崩
确认为恶意攻击
- DDoS流量型攻击:启用云服务商的高防IP,清洗攻击流量,同时隐藏源站IP,这类操作通常在云控制台点几次就能完成
- CC应用层攻击:配置WAF规则拦截异常UA和高频IP,设置IP访问频率阈值,触发后自动封禁
- 接口被刷:加上验证码、签名校验、频率限制,必要时对单IP做临时黑名单处理
短时间判断不清怎么办
这时候采取“软处理”更稳妥,而不是一刀切封禁。
- 先对可疑IP进行限速,而不是直接封禁,避免影响真实用户
- 对单IP设置并发连接上限,超出部分排队等待
- 给动态请求增加成本,比如开启JS挑战验证,让浏览器自动通过,而脚本无法轻易模拟
给流量突增配置一套快速响应机制
与其每次流量突增都临时救火,不如提前备好一套应对方案,完善的配置能大幅缩短判断时间。
- 监控告警先行:在Prometheus或云监控里配置好QPS、带宽、连接数的告警阈值,达到阈值自动告警
- 日志分析脚本化:把上文提到的awk命令写成一个脚本,流量异常时一键运行,自动输出Top IP、UA统计、状态码分布
- WAF规则预配置:提前在WAF里配置好基于速率、来源地域、UA特征的防护规则,需要时一键开启
- 演练常态化:行业内较大规模企业的做法是定期模拟流量突增,比如按季度做一次攻防演练或压测,让相关人员熟悉处置流程
行业共识认为,流量突增的处置能力直接反映运维团队的成熟度,每次突增都是一次免费的压力测试,处理得多了自然遊刃有余。
流量突增并能正常运行,需要留意的隐蔽风险
有些攻击流量不追求打死你的服务器,而是为了消耗成本和干扰数据,这类情况比较难识别,需要更细致地去判断。
- 慢速攻击:攻击者建立连接后慢慢发数据,单个请求看起来完全正常,但连接数多了会拖垮并发能力,这类攻击用常规手段很难察觉,需要关注“连接持续时间异常长”这个特征
- 低频爬虫:请求频率故意控制得很低,绕过频率限制,但总量很大,目的是爬光你的数据或价格信息,这种情况下流量突增不明显,更像是持续性的缓慢上涨
- 虚假流量干扰:攻击者制造大量有真实用户特征的流量,目的是污染你的数据分析系统,让你的转化率、留存数据失真,进而做出错误决策
判断这类隐蔽风险,要结合业务数据进行交叉验证,比如流量涨了20%,但注册量、转化率、下单量完全没变化,或者某些页面的访问时长异常地长,这就不正常了。
流量突增相关案例与常见误判
结合业界常见情况整理几个判断维度,方便对照参考。
| 判断维度 | 业务高峰表现 | 恶意攻击表现 |
|---|---|---|
| 流量曲线 | 渐进上升,有预热期 | 瞬间暴涨,指数级跳升 |
| 来源IP | 分散广泛,地域分布自然 | 集中或极其分散(僵尸网络) |
| 请求路径 | 遵循站点结构,有进有出 | 集中打某个URL或API |
| 状态码分布 | 正常为主,404小幅波动 | 4xx/5xx占比升高 |
| 业务转化 | 订单、注册等指标同步增长 | 业务数据不动甚至下降 |
| 持续时长 | 与活动周期匹配 | 时短时长,无明显规律 |
有一种常见误判值得单独提醒:搜索引擎爬虫大规模抓取,站点流量突然涨了不少,查日志发现来源是搜索引擎蜘蛛,这种情况下,先确认爬虫的合法性(反向解析IP),再检查是不是页面结构变动导致蜘蛛异常抓取,比如URL规则改了但没做301跳转,这种流量不用慌,处理起来很简单,但排错顺序如果搞反了,容易虚惊一场。
流量突增相关问题解答
流量突增了几倍,服务器没挂,是否需要立刻处理?
需要,即使服务器扛住了,持续的高负载也会导致响应变慢、用户体验下降,而且如果是攻击流量,不及时处理可能会演变成更大规模的攻击,建议先采样日志确认流量来源和请求特征,再决定策略。
业务高峰和攻击流量最本质的区别是什么?
请求目的不同,真实用户的每一次请求都基于实际需求,会形成有逻辑的浏览轨迹和业务转化,攻击流量是程序化行为,目的在于耗尽服务器资源,所以不关心页面内容,不在意请求结果,也不会产生任何有价值的业务数据,判断时抓住“有没有产生实际业务转化”这个核心,就错不了。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/654304.html