测试环境和生产环境使用同一套服务网格,短期内看似省钱省事,但从稳定性、安全性和故障隔离的角度看,长期代价远超收益,多数情况下,测试环境应该使用独立或逻辑隔离的服务网格,生产环境必须拥有最高优先级的专属运行环境。
为什么这个问题需要一个明确答案
服务网格落地时,架构师和运维团队经常在资源规划上产生分歧,测试环境要不要和生产用同一套服务网格,本质上是在问:稳定性优先还是成本优先。

服务网格承担着服务发现、流量治理、可观测性、安全认证等核心通信职责,它相当于微服务架构的“神经系统”,一旦网格控制面抖动或数据面异常,影响范围是全局性的。
如果测试环境和生产环境共用服务网格,测试场景里的错误配置、流量重放、熔断演练,都有可能通过共享的控制面或数据面波及生产流量,行业周知,不少重大线上事故源于“只是改了个测试”的侥幸操作,业内专家指出,隔离性是高可用架构的基石,任何跳过隔离的降本行为都值得重新评估。
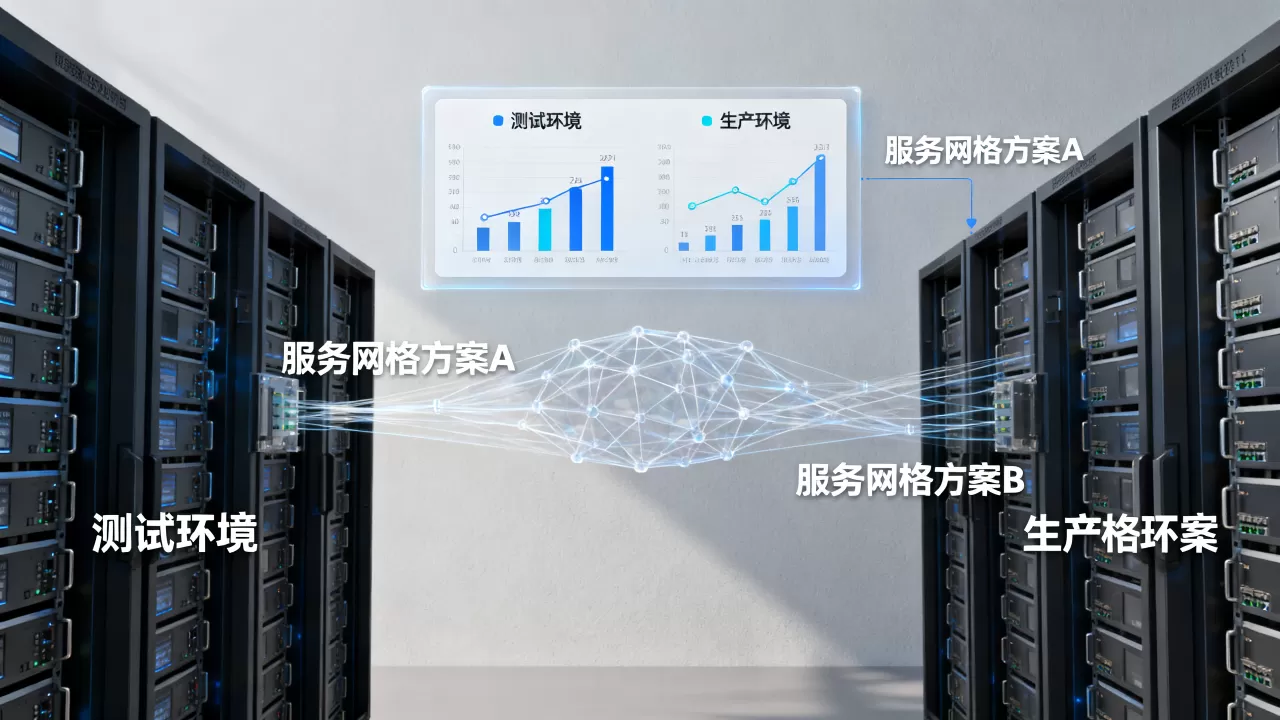
不建议共用一套物理服务网格,但可以结合规模采用“物理隔离”或“强逻辑隔离”两种方案,约束条件无非三个:团队规模、资源预算、业务体量。
测试环境与服务网格的三种共存模式
完全独立部署,各跑一套网格
这是最稳妥的方案,测试环境用一套独立控制面(如独立 Istio 控制面),生产环境用另一套,两者数据面也完全分开,互不干扰。
优点很直观:
- 测试环境的配置错误完全隔离,不影响生产
- 可以随意做破坏性实验,比如杀掉 Pilot 或注入故障
- 版本升级可以先在测试网格验证,再平滑迁移生产
缺点也明确:需要额外购买或申请测试集群资源,机器成本上浮,对于本来就缺资源的团队,这一步容易卡壳。
共享控制面,逻辑隔离数据面
控制面共享一套,但通过命名空间、多租户插件或 networkPolicy 做权限隔离,让测试和生产的数据面互不可见。
这种方案节省控制面资源,但存在一个隐患:共享控制面意味着共享故障域,控制面重启、配置推送延迟、限流阈值,会同时影响两边的数据面,大规模生产环境对配置下发时效性要求极高,测试环境的大量变更会占据控制面处理能力。
同集群多集群管理,用网格联邦
通过服务网格的多集群管理能力(如 Istio 的 primary-remote 架构),把测试集群和生产集群纳入同一网格管理平面,但实际流量隔离,适合有强一致性管理需求的大中型企业。
此模式下,测试环境和生产环境的 Envoy 配置模板可能来自同一套配置库,但通过分级的 Kubernetes 上下文和证书体系保证互不可见。
从环境配置到故障现场:共用网格的真实风险
配置生效范围不可控
服务网格的配置对象(如 VirtualService、DestinationRule)虽然可以按命名空间隔离,但 Kubernetes 里一条写错的全局配置,很可能同时影响生产和测试,比如设置了错误的超时时间或重试策略,测试环境可能先触发问题,但生产环境同样会中招。
实践中处理办法是配置审计+环境标签强约束:
- 在网格配置中强制标注
env: prod或env: test- 使用策略引擎禁掉不带标签的配置对象
- 对生产命名空间开启变更审批流
证书签发逻辑冲突
服务网格的 mTLS 证书签发依赖身份认证,测试环境里频繁重建服务、删除命名空间,会导致证书重复签发或过期混乱,一旦证书体系交叉,生产服务可能拿到测试环境的身份标识,造成权限越界。
安全运维团队通常会在网格里配置独立的 RootCA 和中间证书链,但共用一个网格时,这个隔离粒度很难严格落地。
监控链路数据互相污染
生产环境的性能基线、链路追踪、访问日志都有严格的监控阈值,测试环境压测或调试时,产生的调用链数据会混入生产监控大盘,干扰告警判断,长久下来,监控数据失真,团队会产生“狼来了”效应,对真实异常反应迟钝。
故障半径被放大
网格的数据面组件(sidecar)和代理进程共享同一批节点资源时,测试环境的流量洪峰可能抢占 CPU 和内存,挤压生产 sidecar 的资源配额,虽然 Kubernetes 有资源 limit,但局部资源竞争还是会让生产请求出现毫秒级延迟抖动。
站在 2026 年的视角,新趋势如何影响这道选择题
网格侧:
链路追踪和 WebAssembly 插件普及后,服务网格的功能边界明显拓宽,可编程代理让网格从流量管道变成了业务逻辑执行层,测试环境如果和生产环境共用这套逻辑,等于让实验性代码有机会触碰生产路径。
基础设施侧:
多集群 Federation 和 GitOps 配置同步成为主流,配置文件从 Git 仓库生成,按环境渲染差异,这意味着测试和生产网格可以共享同一套配置模板,但运行实例天然分离,就成本而言,相当于把“共用”从资源层面转换到了配置层面,保留了隔离性,又减少了额外操作负担。
分场景推荐:多少人、多少业务该选哪种方案
| 团队规模 | 业务阶段 | 推荐方案 | 理由 |
|---|---|---|---|
| 小型团队,10人以下 | 单集群,业务量小 | 名称空间 + 逻辑隔离 | 资源有限,避免重复部署浪费 |
| 中型团队,几十人 | 多项目并行,环境需求多 | 分离控制面独立网格 | 稳定性和研发体验兼顾 |
| 大型团队/企业 | 大规模微服务,多地域容灾 | 多集群网格联邦 | 实现全局统一治理和故障隔离 |
这里给出的建议基于行业通行实践,具体执行时还要根据发布频率和故障容忍度调整。
小团队快速起步的折中策略
如果团队确实只有一套集群预算,可以采用严格逻辑隔离+变更窗口的打法:
- 给生产环境单独的 Kubernetes 命名空间,设置禁删和资源配额保护
- 测试环境命名空间禁止关联生产配置的 selector
- 所有测试流量必须带有特定 header 标记,在生产侧通过网格规则拒绝未标记的测试流量
- 代码仓库中区分
values-prod.yaml和values-test.yaml,通过 CI 区分渲染
这个方案能跑,但请时刻保持警惕,后续有预算就立刻拆开。
实操路径:如何从共用网格平滑切换到独立网格
如果你当前是共用状态,想切换到生产独立网格,不用停机重做,按以下路径迁移:
- 梳理现有服务的流量路由规则,导出所有 VirtualService、DestinationRule、Gateway 配置
- 搭建独立的测试网格控制面(安装时指定不共享命名空间,最好用独立的 Kubernetes 集群)
- 在新的测试网格中重放配置,验证服务间调用链路和 mTLS 策略符合预期
- 将生产集群中测试环境的 sidecar 注入标签移除,重启测试工作负载,让数据面不再接收生产网格的配置下发
- 灰度观察一周,确认没有流量串扰
迁移中的两个易错点
- 不要直接在原网格上删除测试环境配置,先在新的网格验证无误后再清理
- 域名解析和证书签发要预留缓冲期,提前申请新域名或泛域名证书,避免切换后证书过期
排除故障时的排查顺序参考
服务网格的排障通常比较耗时,如果出现了跨环境流量异常,可以按这个顺序做粗排:
- 先看服务网格控制面指标(Pilot 资源、推送延迟)
- 再查 sidecar 代理配置是否漂移
- 最后检查证书过期时间和最近一次配置变更
常见误解:生产必须比测试“重”
有观点认为生产环境网格需要极高配置,测试环境随便跑跑就行,其实服务网格控制面资源消耗主要取决于服务数量和配置变更频率,和流量大小关系不大,测试环境如果频繁改动配置,控制面压力并不小,这也是共享网格的隐患所在,测试环境的频繁变更反而可能抢走控制面资源。
更好的方式是为控制面组件配置独立的资源配额,并对测试环境的配置变更做推送限流,仅在必要的时间窗口允许高频变更。
预算不足时的成本决策参考
不少团队选择共用的主要原因是机器成本,实际上可观测性组件(Prometheus、Jaeger)的存储负载通常远超网格控制面本身,要想控制预算,可以先从监控数据的降采样和日志保留周期入手,而不是牺牲环境隔离性。
一个常见的选择是:
- 生产环境数据面保留 30 天热数据
- 测试环境数据面保留 7 天热数据
- 日志和指标全部异步写入冷存储
这样整体成本最多可压缩到原来的三分之一左右,且不影响环境隔离。
服务网格与微服务部署的其他相关考量
除了测试环境和生产环境的网格共用问题,服务网格的版本同步和升级策略也直接影响环境切换的稳定性,不少团队在使用服务网格时,测试环境网格版本已经升级到最新,而生产环境仍停留在上一版本,导致配置语法不兼容,切换时出现规则丢失。
行业内近年的公开讨论中,这个问题的推荐做法是:保持测试网格和生产网格的大版本一致,小版本可以有一定的领先偏差,但不要跨大版本,否则测试结果没有参考意义。
若不遵循这个原则,反而会出现以下现象:
- 在测试网格验证通过的流量治理策略,部署到生产环境后报配置错误
- 测试环境用上了新特性,生产环境回滚后无法在测试环境复现问题
架构演进没有银弹,对测试网格和生产网格共用这个问题,谨慎隔离是幸存者偏差最小的路线。
Q&A:测试环境服务网格和生产环境共用常见疑问
共用服务网格能省多少成本?
取决于集群规模,如果测试环境和生产环境各占一半节点,共用控制面和数据面大约能省下部分机器费用,但省下的这点资源开销,往往会被一次故障排查的人力成本抵消,从长期看,隔离带来的稳定性收益会远超节约的成本。
逻辑隔离到底靠不靠谱?
逻辑隔离靠 Kubernetes 的 RBAC 和网格配置策略,能做到一定程度的隔离,但无法隔离控制面故障和资源竞争,对于非核心业务的中小型团队,逻辑隔离够用,对于金融、电商等强稳定性要求的场景,物理隔离是唯一可靠方案。
共用网格的时候怎么防止测试流量进入生产链路?
最直接的办法是在网格路由规则中区分环境标签,并搭配全链路流量染色,如果共用集群,还可以从 Kubernetes 层面设置 networkPolicy,阻断测试和生产的跨命名空间访问,重点在于测试环境的服务不能选择生产命名空间的 service,这个链路需要从网格配置和 Kubernetes 网络策略两层同时掐断。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/620861.html