连接服务器上的 MySQL,本质只卡三件事:网络能通、账号有远程权限、端口没被防火墙拦住,一条 mysql -h 服务器IP -P 3306 -u 用户名 -p 就能验证,报错码会直接告诉你断在哪一环,不用瞎猜。
很多人第一次远程连库失败,第一反应是改密码、重装客户端,折腾半天,其实问题往往出在服务器那一侧的配置上,下面按“先通网络、再通权限、最后谈安全”的顺序拆开讲。
连接前先确认的三个前提
远程连不上,九成问题不在客户端,动手之前,这三件事得先过一遍。
网络连通性:ping 和 telnet 先跑一遍
在本地终端执行:
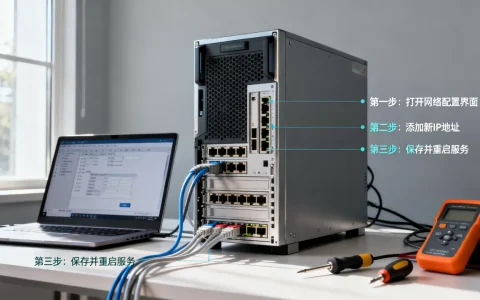
ping 服务器公网IP确认主机可达,ping 不通多半是 IP 写错或安全组没放行 ICMP。telnet 服务器IP 3306或nc -zv 服务器IP 3306确认端口开放,这一步失败,后面所有操作都是白做。
telnet 卡住不动或提示 Connection refused,就是端口层的问题,直接跳到防火墙和安全组那一节。
账号的 host 权限:别拿 root 到处连
MySQL 的用户是“用户名 + 来源主机”的组合,root@localhost 和 root@% 是两个完全不同的账号,默认安装后 root 只允许本机登录,从外部连当然被拒。
在服务器上登录 MySQL 后查一下:
SELECT user, host FROM mysql.user;
看到 host 是 localhost 或 0.0.1,就说明这个账号压根没开放远程。
服务是否真的在监听 3306
ss -lntp | grep 3306
如果显示监听地址是 0.0.1:3306,说明 MySQL 只绑定了回环地址,外部连不进来,需要修改配置文件里的 bind-address,Ubuntu/Debian 一般在 /etc/mysql/mysql.conf.d/mysqld.cnf,CentOS 一般在 /etc/my.cnf,将其改为 0.0.0 或服务器内网 IP,然后重启服务。
mysql怎么连接远程服务器数据库:命令行实操
命令行是最干净的验证手段,能绕过图形工具的层层封装,直接看到真实报错。
基本连接命令与参数含义
mysql -h 8.8.8.8 -P 3306 -u app_user -p --default-character-set=utf8mb4
-h服务器地址,写域名或 IP 都行-P端口,注意大写,小写-p是输密码-u用户名-p回车后交互式输入密码,比把密码写在命令里安全
想免去每次输密码,可以用 mysql_config_editor set --login-path=prod --host=... --user=... --password 生成加密凭据文件,之后 mysql --login-path=prod 直接登录。
常见报错逐条排查
| 报错码 | 提示信息关键词 | 大概率原因 |
|---|---|---|
| 2003 | Can’t connect to MySQL server | 网络不通、端口没开、服务没起 |
| 1045 | Access denied for user | 密码错,或 host 不匹配 |
| 1130 | Host is not allowed to connect | 账号没有对应来源主机的授权 |
| 1040 | Too many connections | 连接数打满,需调 max_connections |
| 2059 | Authentication plugin cannot be loaded | 客户端太旧,不支持 MySQL 8 默认认证方式 |
2059 这个错误值得单独说,MySQL 8.0 默认用 caching_sha2_password,一些老的客户端和驱动不认,解决办法要么升级客户端,要么在服务端调整:
ALTER USER 'app_user'@'%' IDENTIFIED WITH mysql_native_password BY '你的密码';
图形化工具连接:命令行和 GUI 该怎么选
Navicat连接云服务器数据库失败怎么办
Navicat、DBeaver、DataGrip 这类工具报错,先按命令行同样的三步验证网络和权限,工具本身能踩的坑主要有:
- SSH 隧道没配:服务器只开放 22 端口、MySQL 走内网时,要在工具里勾选“使用 SSH 通道”,填服务器 SSH 账号,数据库地址改填
0.0.1。 - 连接超时时间太短:跨地域公网连接延迟高,把超时从默认的 10 秒调到 30 秒以上。
- SSL 设置不匹配:云数据库强制 SSL 时,工具里要选对应的加密模式,否则握手失败。
- 客户端字符集没设:连上后中文乱码,把连接属性里的编码改成
utf8mb4。
两种方式的差异对比
| 维度 | 命令行 | 图形化工具 |
|---|---|---|
| 上手成本 | 需记参数 | 填表即可 |
| 排错能力 | 报错原始、定位准 | 报错被包装,信息少 |
| 批量操作 | 可写脚本、可自动化 | 依赖手工点击 |
| 适合场景 | 服务器运维、CI 部署 | 日常查数、表结构维护 |
行业共识认为,先能用命令行连上,再换图形工具,是最省时间的排查路径。
云服务器环境下的额外配置
简米云服务器MySQL远程连接设置
买了 ECS 自己装 MySQL 的场景最典型,除了前面说的 bind-address 和账号授权,还必须在控制台放行端口:
- 进入实例的安全组规则页
- 添加入方向规则,协议类型选 MySQL(3306),授权对象填你的固定公网 IP,不要填
0.0.0/0 - 服务器内部防火墙同步放行:CentOS 用
firewall-cmd --add-port=3306/tcp --permanent && firewall-cmd --reload,Ubuntu 用ufw allow from 你的IP to any port 3306
酷番云、华为云的操作路径基本一致,都是“安全组 + 系统防火墙”双层,两层都放行才生效,只改一层是最常见的疏漏。
账号授权语句怎么写才安全
不要图省事授 加全部权限,按最小权限原则:
CREATE USER 'app_user'@'203.0.113.%' IDENTIFIED BY '强密码';
GRANT SELECT, INSERT, UPDATE, DELETE ON shop. TO 'app_user'@'203.0.113.%';
FLUSH PRIVILEGES;
来源主机写具体网段,权限只给业务表需要的 DML,DDL 权限单独由运维账号持有,这套做法在等保测评里几乎是必查项。
连接稳定性:超时和连接池
MySQL 默认 wait_timeout 是 8 小时,长时间空闲的连接会被服务端单方面断开,应用侧再拿这个连接发请求就会报 “server has gone away”,两个处理方向:
- 应用连接池配置
testWhileIdle、validationQuery,定期探活 - 服务端适度调大
wait_timeout,但不宜过大,否则空闲连接白占资源
云数据库的连接方式和自建有什么不同
托管型云数据库(RDS 类产品)不给你服务器登录权限,bind-address、防火墙这些都不用管,只需要:
- 在控制台把客户端 IP 加入白名单
- 用控制台提供的内网或公网连接地址
- 账号在控制台创建,权限在控制台勾选
好处是省心,代价是灵活度下降,比如改 max_connections 往往要走参数模板,据公开的云计算行业资料,多数中小团队在业务量不大时会选自建,等数据量和合规要求上来再迁托管。
至于费用,连接动作本身不额外收费,自建方案的成本在服务器和公网带宽;托管方案按实例规格和存储计费,公网访问如果走流量计费,长期高频查询会产生一笔不小的开销,这个要提前算进去。
MySQL连接服务器数据库常见问题
Q:远程连接必须开放 3306 到公网吗?
不必,更稳妥的做法是 MySQL 只监听内网,通过 SSH 隧道或跳板机访问,公网直接暴露 3306,会持续收到扫描和暴力破解尝试,日志里每天都能刷出大量失败登录记录。
Q:本地能连,为什么部署到服务器上的程序连不上?
先看程序所在机器的出网策略,再看连接串里的地址写的是公网 IP 还是内网 IP,同一 VPC 内的应用应该走内网地址,走公网不仅慢,还可能被安全组拦下,另外注意程序使用的驱动版本是否支持 MySQL 8 的认证方式。
Q:命令行连上了,Navicat 却报 1045,是密码错了吗?
不一定,1045 除了密码错误,也可能是账号的 host 匹配不上,比如账号是 app_user@192.168.1.%,而你的客户端出口 IP 不在这个网段,用 SELECT user, host FROM mysql.user 核对,或临时用 SHOW GRANTS FOR 'app_user'@'你的来源IP' 验证授权是否存在。
Q:云数据库和自建 MySQL 的连接参数有区别吗?
核心参数完全一致,都是主机、端口、账号、密码四要素,差异在周边:云数据库多一层控制台白名单,且通常强制 SSL,连接串里需要补 ssl-mode=REQUIRED 之类的参数,这些差异都属于外围配置,不影响连接协议本身。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/783992.html