渗透网站CDN并非直接攻击CDN节点本身,而是通过识别CDN背后的源站IP、利用配置缺陷或业务逻辑漏洞,绕过CDN防护直接对源站进行渗透测试。

在2026年的网络安全环境下,CDN(内容分发网络)已成为绝大多数企业网站的标配防御层,传统的端口扫描或DDoS攻击对CDN效果甚微,因为攻击流量被分散至全球边缘节点,CDN并非万能,其核心逻辑是将请求转发至源站。“渗透CDN”的本质是源站发现与绕过。
CDN防护机制与渗透逻辑解析
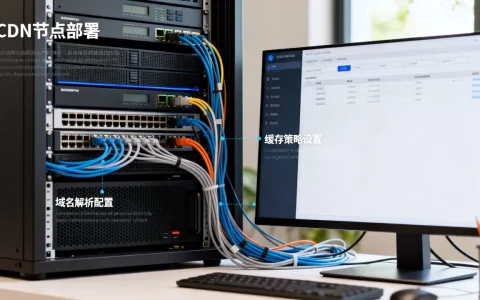
理解CDN的工作原理是实施渗透的前提,CDN通过DNS解析将用户请求指向最近的边缘节点,节点缓存静态资源或代理动态请求,若源站IP泄露或配置不当,攻击者即可绕过CDN直接交互源站。
CDN的三大核心防御维度
- IP隐藏机制:正规CDN会隐藏源站真实IP,仅允许CDN回源IP访问源站80/443端口。
- 请求校验:通过HTTP Header(如X-Forwarded-For)、Cookie或自定义Token验证请求合法性。
- 速率限制:对单一IP或User-Agent的高频请求进行封禁或验证码拦截。
绕过策略的技术路径
渗透测试的核心在于寻找CDN与源站之间的信任偏差,主要路径包括:
- 历史数据回溯:利用DNS历史解析记录、证书透明度(CT)日志、搜索引擎快照等公开信息源,寻找未切换至CDN前的源站IP。
- 子域名枚举:许多企业仅为主域名配置CDN,而子域名(如mail.example.com, api.example.com)可能未接入CDN,直接暴露源站。
- 协议差异利用:部分CDN仅对HTTP/HTTPS进行加速,对FTP、SMTP、Redis、MongoDB等非Web协议未做防护,攻击者可通过这些端口探测源站服务。
实战渗透步骤与关键技巧
本章节基于2026年主流渗透测试框架(如PTES)及头部安全厂商实战案例,梳理标准化操作流程。
第一阶段:信息收集与源站定位
此阶段目标是获取源站IP,需结合多种工具与数据源进行交叉验证。

- DNS历史查询:使用SecurityTrails、ZoomEye或Fofa等资产测绘平台,查询目标域名的历史A记录,若发现某IP长期稳定且近期停止解析,极大概率为源站IP。
- SSL证书扫描:通过Shodan或Censys扫描目标IP段的SSL证书,若某IP持有与目标域名相同的证书,且未被CDN代理,则为潜在源站。
- 邮件头分析:向目标域名发送测试邮件,查看邮件头中的Received字段,邮件服务器通常不经过CDN,其IP往往直接指向源站或源站所在云服务商。
第二阶段:验证与绕过
获取疑似源站IP后,需验证其有效性并绕过访问控制。
- 端口扫描与指纹识别:对疑似源站IP进行全端口扫描,重点关注80、443、8080、8443等Web端口,以及3306、6379等数据库端口,使用Wappalyzer或WhatWeb识别后端技术栈。
- Header注入测试:若源站配置了白名单,尝试在请求头中伪造CDN标识(如X-Forwarded-For: CDN_IP),观察是否返回正常页面。
- 协议混淆:尝试使用HTTP/1.0、Chunked编码或分块传输,绕过CDN的WAF(Web应用防火墙)规则检测。
第三阶段:漏洞利用与权限获取
一旦确认可直接访问源站,即可进行常规Web渗透。
- 业务逻辑漏洞:CDN通常不缓存动态页面,因此SQL注入、XSS、RCE等动态漏洞在源站更易触发。
- 配置错误利用:检查源站是否开启目录遍历、默认后台未修改、调试接口暴露等低级配置错误。
- 中间件漏洞:针对源站运行的Nginx、Tomcat、IIS等中间件,利用2026年最新披露的CVE漏洞获取系统权限。
常见误区与合规建议
技术误区澄清
| 误区 | 事实 |
|---|---|
| CDN节点可以被DDoS打穿从而暴露源站 | CDN具备T级抗D能力,DDoS无法直接暴露源站,除非源站IP已泄露且未做隐藏。 |
| 渗透CDN就是攻击CDN服务商 | 渗透对象是目标网站的源站,CDN仅是中间层,攻击CDN本身属于非法入侵第三方基础设施。 |
企业防护建议
根据《网络安全法》及GB/T 22239-2019等保2.0标准,企业应采取以下措施:
- 严格源站访问控制:在源站防火墙仅允许CDN回源IP段访问,拒绝所有其他IP直接访问。
- 定期资产巡检:使用自动化资产发现工具,定期扫描子域名及历史解析记录,及时下线未接入CDN的敏感服务。
- 多CDN冗余部署:避免单点故障,同时监控各CDN节点的配置一致性,防止因配置差异导致防护盲区。
常见问题解答(FAQ)
Q1: 如何判断一个网站是否使用了CDN?
可通过命令行执行`ping`或`nslookup`查看IP归属地,若IP属于知名CDN服务商(如Cloudflare、阿里云、酷番云、Akamai)且IP频繁变化,则使用了CDN,也可通过浏览器开发者工具查看Response Header中的`Server`或`X-Cache`字段。
Q2: 渗透测试中遇到CDN防护,是否应该停止测试?
不应停止,但需转换策略,若无法绕过CDN,应转向侧信道攻击,如通过子域名、API接口、员工邮箱泄露等非直接入口进行渗透,务必确保测试行为在授权范围内,避免对生产环境造成负面影响。

Q3: 2026年最新的CDN绕过技术有哪些趋势?
随着AI在WAF中的应用,传统特征匹配绕过难度加大,最新趋势是利用语义混淆、多态代码生成以及利用合法业务接口(如文件上传、图片处理)进行间接攻击,供应链攻击成为新热点,通过污染CDN缓存内容实现大规模渗透。
如需进一步探讨具体场景下的CDN绕过技巧,欢迎在评论区留言交流。
参考文献
- [1] 中国网络安全产业联盟. (2026). 《2026年中国Web应用安全白皮书》. 北京: 中国信息安全测评中心.
- [2] OWASP Foundation. (2025). OWASP Top 10 Web Application Security Risks. Version 2025.1.
- [3] 阿里云安全团队. (2026). 《CDN源站隐藏最佳实践与漏洞案例解析》. 阿里云安全博客.
- [4] 国家互联网应急中心 (CNCERT). (2025). 《2025年中国互联网网络安全报告》. 北京: CNCERT.
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/%e6%b8%97%e9%80%8f%e7%bd%91%e7%ab%99cdn%ef%bc%8c%e6%b8%97%e9%80%8f%e7%bd%91%e7%ab%99cdn%e6%80%8e%e4%b9%88%e7%aa%81%e7%a0%b4/