游戏直播推流服务器抗攻击的高防部署,核心不是无限堆清洗带宽,而是把“源站隐藏、分层清洗、推流链路鉴权、监控兜底”四件事做成日常动作;先收窄暴露面,再按攻击类型选高防方案,最后用可验证的配置兜住DDoS和CC混合攻击。
游戏直播推流服务器怎么防DDoS攻击?先看清攻击面
很多团队一遇到推流卡顿就加高防带宽,结果攻击换了打法,钱花了效果却有限,游戏直播的抗攻击部署,第一步不是买设备,而是把推流链路上的暴露点列清楚。
推流链路上最容易被盯上的三个暴露点
- 推流入口IP直连暴露:主播端OBS或手机推流直接写源站IP,攻击者扫到端口就能打。
- 拉流CDN回源暴露:CDN回源地址如果没做隐藏,攻击者可以绕过CDN直接打源站。
- API和弹幕接口暴露:登录、房间列表、弹幕、礼物接口往往和推流在同一域名下,CC攻击最喜欢打这些“看起来正常”的请求。
业内专家指出,直播场景的DDoS攻击很少是单一流量型,更多是“流量压制+应用层CC+推流盗链”组合出现,所以高防部署不能只看清洗峰值,要看整条链路是否闭环。
高防部署的基本架构:源站隐藏、流量清洗、回源加固
一个可落地的架构顺序如下:
- 域名解析切到高防CNAME:推流域名和拉流域名都指向高防,源站IP不出现在任何公开DNS记录里。
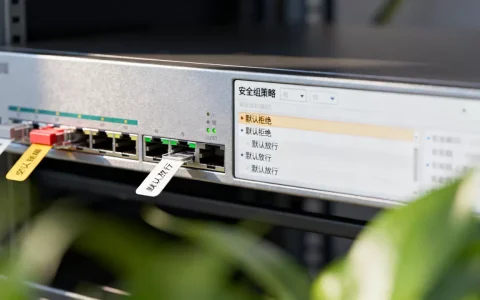
- 源站安全组只放行高防回源IP段:用
iptables或云安全组把非高防来源全部拒绝,回源端口只开推流和API必需端口。 - 推流地址启用鉴权:推流URL带过期token,主播开播前由业务后端签发,避免被直接盗推。
- 回源链路做限速和连接数控制:Nginx或推流服务端限制单IP连接数,防止回源被CC打满。
| 攻击类型 | 典型表现 | 防护重点 |
|---|---|---|
| 流量型DDoS | 入带宽瞬间打满、推流全断 | 高防清洗、运营商近源压制 |
| 应用层CC | API大量5xx、弹幕延迟升高 | 限速、鉴权、人机校验、日志封禁 |
| 推流盗链 | 陌生IP大量推流、占用上行 | 推流token、Referer校验、黑名单 |
| DNS攻击 | 域名解析异常、部分地区无法拉流 | 高防DNS、多线路解析、TTL调低 |
游戏直播高防服务器价格对比:自建清洗还是租用高防IP
聊到高防,绕不开成本,游戏直播高防服务器价格对比不能只看月租,要把带宽、清洗能力、回源成本和运维人力一起算。
成本构成:钱主要花在带宽、清洗能力和运维上
- 带宽成本:直播推流是持续上行,峰值带宽越大,高防回源带宽越贵。
- 清洗能力:基础防护值和弹性防护值决定被打时要不要临时升配。
- 运维人力:自建清洗需要专人看流量、调策略、做应急切换。
- IP资源:高防IP、备用IP、CNAME调度都涉及资源预留。
三种常见方案对比
| 方案 | 适合场景 | 成本特点 | 抗攻击上限 |
|---|---|---|---|
| 自建高防机房 | 大型平台、长期稳定攻击 | 前期投入高、运维重 | 可堆叠,但周期长 |
| 云高防IP/高防CDN | 中小直播团队、快速上线 | 按带宽和防护值计费,弹性较好 | 依赖服务商清洗池 |
| 高防服务器租用 | 单区域推流、预算有限 | 月租直观,隐性成本要确认 | 基础防护为主,弹性有限 |
价格对比时容易忽略的隐性成本
- 回源带宽是否另计:有些报价只含清洗,回源流量单独收费。
- 弹性防护触发条件:攻击超过基础值后,是按天升级还是自动清洗。
- SLA和响应时效:被打穿后的切换支持是否及时。
- 源站加固工作量:只买高防不做源站隐藏,等于把清洗绕过去。
行业共识认为,中小游戏直播团队优先选“云高防IP+源站加固”,大型平台再用“自建清洗+多高防节点”混合部署,价格便宜的高防方案常见共享清洗池,攻击峰值一上来就容易触发限速;贵一些的方案通常给独享清洗和更大回源带宽,但要确认是否匹配你的推流峰值。
华东地区游戏直播高防服务器推荐:节点选择与推流部署实操
华东地区游戏直播用户密集,推流节点选得对不对,直接影响延迟和抗攻击效果,这里不推荐具体厂商,只讲选型逻辑和部署路径。
地域节点为什么影响抗攻击和推流体验
- 就近清洗:华东节点清洗中心离用户近,攻击流量不必绕远路回源。
- 回源路径短:高防节点到源站的专线或内网链路越短,回源延迟越可控。
- 多线覆盖:华东地区运营商线路复杂,BGP多线高防节点比单线更稳。
- 调度灵活:DNS按地域调度,华东用户走华东高防,其他区域走备用节点。
部署实操:从DNS调度到推流鉴权
- 选高防节点:确认清洗中心位置、回源IP段、是否支持推流TCP和HTTP-FLV/WebRTC。
- 配置DNS CNAME:把
push.example.com和play.example.com解析到高防CNAME,TTL先调低到几分钟,便于应急切换。 - 源站防火墙收口:仅允许高防回源IP段访问推流端口和API端口。
iptables -A INPUT -s 高防回源IP段 -p tcp --dport 1935 -j ACCEPT
iptables -A INPUT -p tcp --dport 1935 -j DROP
- 推流鉴权:业务后端签发带过期时间的token,推流地址形如
rtmp://push.example.com/live/stream?token=xxx,服务端校验失败直接拒绝。 - Nginx限速:对API和拉流回源做频率限制,配置后执行
nginx -t && nginx -s reload验证。
推流服务器抗CC攻击配置:Nginx限速与鉴权实操
CC攻击在直播场景里往往表现为大量伪造拉流请求和API高频调用,只靠高防清洗不够,应用层要配合。
limit_req_zone $binary_remote_addr zone=api:10m rate=10r/s;
limit_conn_zone $binary_remote_addr zone=conn:10m;
server {
    location /api/ {
        limit_req zone=api burst=20 nodelay;
        limit_conn conn 10;
    }
}
操作路径:在Nginx主配置或站点配置中加入限速区域,重载前用nginx -t检查语法;观察access.log里高频IP段,配合推流token校验和黑名单封禁,据工信部数据,近年来直播行业遭遇的混合型攻击占较大比例,单靠流量清洗很难覆盖应用层。
高防部署后的监控与应急:别等被打穿才看日志
高防不是买完就结束,游戏直播推流服务器的高防部署,最后要落到监控和切换动作上。
关键指标与告警阈值
- 入流量带宽:接近高防基础防护值时提前告警。
- 新建连接数:异常飙升往往先于推流卡顿出现。
- 推流在线数和断流率:按房间维度看,快速定位是全局攻击还是单房间异常。
- 5xx错误率和API延迟:CC攻击的早期信号。
- 回源带宽占比:回源突然升高要检查是否绕过了高防。
应急切换路径
- 准备备用高防IP和备用CNAME,DNS TTL保持低位。
- 源站保留一键切换脚本,先切高防再切源站。
- 高防服务商侧提前报备推流端口和业务峰值,被打时能快速调策略。
- 日志留存至少覆盖一次完整攻击周期,便于复盘清洗规则。
游戏直播推流服务器的高防部署,说到底是把“隐藏源站、分层清洗、应用层鉴权、监控切换”做成日常动作,而不是临时买一个高防IP就结束,把暴露面收窄、把配置落到命令和日志里,抗攻击能力才可验证、可复用。
游戏直播推流服务器高防部署Q&A
问:游戏直播推流服务器租用高防IP后,源站IP还会暴露吗?
会,如果源站直接对外提供推流或API,或者DNS历史记录、第三方回调泄露了源站IP,攻击者仍可绕过清洗,部署时要让源站只接受高防回源IP段,推流和拉流都走高防域名,并用dig或nslookup验证CNAME解析是否生效,据公开行业资料,多数绕过案例来自源站IP未彻底隐藏。
问:推流服务器抗CC攻击,只靠高防清洗够不够?
不够,高防清洗对流量型DDoS有效,但CC攻击更像“正常请求的洪水”,需要应用层配合,推流鉴权、API限速、连接数限制、人机校验缺一不可,把Nginx的limit_req和推流token校验配好,再观察日志里的高频IP段,才能把CC成本压下去。
问:游戏直播高防服务器价格便宜的和贵的差在哪?
主要差在清洗能力、回源带宽、弹性防护和SLA,便宜方案常见共享清洗池、回源带宽受限、攻击超过基础防护值后需要临时升级;贵一些的方案提供独享清洗、更大回源带宽和更明确的响应时效,选型时先确认业务峰值推流带宽和历史攻击峰值,再对比报价里的“基础防护+弹性防护”总成本,事实是,没有哪家高防能保证零攻击穿透,关键是清洗阈值和回源链路是否匹配你的直播业务。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/%e6%b8%b8%e6%88%8f%e7%9b%b4%e6%92%ad%e6%8e%a8%e6%b5%81%e6%9c%8d%e5%8a%a1%e5%99%a8%e6%80%8e%e6%a0%b7%e9%98%b2%e6%94%bb%e5%87%bb%ef%bc%8c%e9%ab%98%e9%98%b2%e9%83%a8%e7%bd%b2%e6%96%b9%e6%a1%88%e6%80%8e/