第三方组件漏洞必须纳入资产台账管理,否则每一次安全扫描都是在打盲牌,真正出问题时连“影响范围”都说不清。
不做台账管理的组织,通常会有类似遭遇:某天开发组长说某个开源库出了高危漏洞,建议升级,运维翻遍手里的清单,发现根本不知道这套系统里装了哪些组件、对应什么版本,最后只能全量排查,耗时一周,期间业务系统还得照常跑,漏洞却一直在那儿晾着,业内专家指出,这类“排查靠人肉、处置靠运气”的场景,在中小型企业里相当常见。

为什么说“没进台账的漏洞等于不存在”
先明确一个逻辑:漏洞是组件的属性,组件是资产的一部分,台账管理的是资产,资产管理不到位,漏洞管理就没有边界。
漏洞管理三问,前两问都指向台账
任何一次漏洞响应,本质上要回答三个问题:哪些资产有风险?哪个组件出的问题?现在能不能修?
不少团队把精力放在第三问,也就是修复动作上,却忽略了一个事实:前两问如果答不上来,第三问根本无从推进,第三方组件不是服务器、不是域名,它嵌在代码里,分散在几十个微服务中,没有台账,就没有“清单”,不知道哪个服务在用log4j,不知道哪个版本还在跑老旧的FastJSON,排查范围都确定不了,谈何修复。
资产台账补齐了“风险可视化”的最后一公里
安全团队常常花大价钱买扫描器、接威胁情报、做渗透测试,但做得越细越发现:工具能扫出漏洞,却扫不出“归属”,扫描器报了某个组件有CVE,然后呢?这台服务器属于哪个系统、哪个业务线、负责人是谁、有没有在变更窗口期内?这些信息只有台账能给。
行业共识认为,漏洞修复效率的瓶颈往往不在漏洞数据质量,而在资产信息完整度,台账就是那个把漏洞和责任人串起来的索引。
第三方组件台账怎么建立才有效
先泼盆冷水:用Excel登记组件名称和版本号,不算台账,充其量算清单,真正的台账要能回答“这个组件从哪来、到哪去、谁在用、现在什么状态”。
软件成分清单,先回答“我们到底用了什么”
建台账的第一步是摸清家底,推荐两条路径并行推进:
从代码仓库侧梳理。 在GitLab或Jenkins流水线里集成SCA扫码工具,每一次构建都自动识别依赖关系,把pom.xml、package.json、requirements.txt里锁定的版本号提取出来。
从制品仓库侧梳理。 检查Nexus、Artifactory或者Harbor里的镜像和制品,比对构建时间的依赖快照,反向推出运行环境中的组件清单。
两条路径交叉比对,基本能覆盖主流开发交付链路,需要留意的是,历史遗留系统的包管理器信息可能不完整,需要补充源码扫描和二进制指纹识别。
台账字段怎么设计,决定了它能不能用
台账不只是记名字和版本,最少需要这些字段:
- 组件名称、版本号、安装路径或依赖链
- 所属应用系统、部署环境(生产、预发、测试)
- 资产负责人、业务负责人联系方式
- 发现时间、引入方式(直引/间接引入)
- 当前漏洞数、最高风险等级
- 最后一次更新时间
这里有个容易被忽略的点:组件台账只登记直引依赖是不够的,间接依赖(也就是传递依赖)才是麻烦大头,很多漏洞出在二级、三级依赖上,而开发者自己都没意识到那个间接依赖存在,台账应保留整个依赖树快照,这样未来出问题时才能从根节点逐个排查。
台账更新节奏,建议挂进发布流程
台账不是静态文档,是活的,只要代码还在迭代,组件就在变,建议把台账更新当成发布流程的强制卡点:代码合并前,依赖变化必须触发台账资产变动,如果CI/CD平台支持,用Webhook自动同步台账系统,能省掉大量人工登记时间,小团队没有自动化平台,至少保证每个迭代版本发布后,手动更新一次存量组件的版本和状态。
软件成分清单和漏洞扫描选哪个好
这是很多人在选购工具时纠结的问题,其实两者不是替代关系,是上下游关系。
SCA工具解决“识别”问题
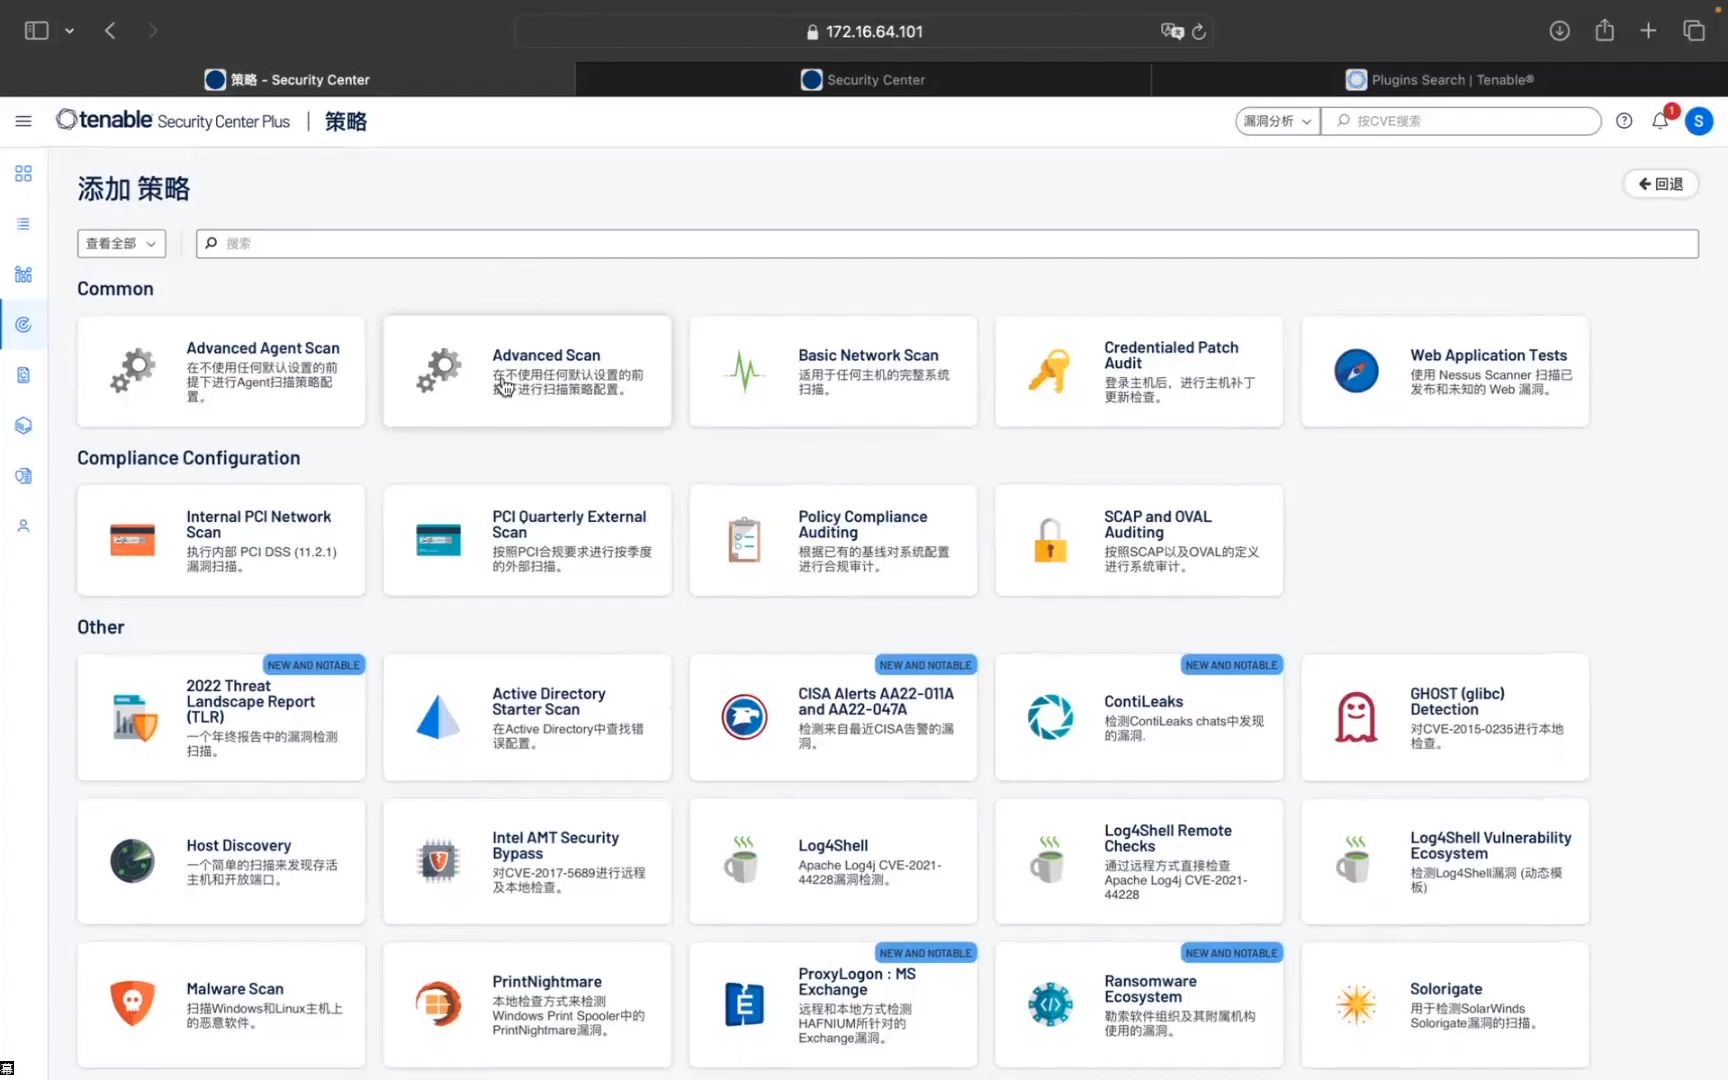
SCA工具的价值在于生成软件成分分析报告,告诉你用了哪些组件、对应哪些已知CVE、受影响的版本范围是什么,它是自动化“发现”的工具,市面上的开源和商业SCA工具差异不小,从单纯识别漏洞编号,到能给出依赖修复建议和许可证合规风险,功能梯度拉得很开。
台账管理解决“处置”问题
台账管理关注的是处置闭环,知道有漏洞之后,要分配给负责人、设定修复截止日期、跟踪复测结果,这部分和漏洞管理平台或工单系统衔接更紧密,换句话说,SCA告诉你怎么坏了,台账驱动谁来修、什么时候修完。
落地顺序建议
先跑通SCA扫描,把资产信息沉淀到台账,再逐步把漏洞工单流程和台账打通,从成本角度考虑,或者从风险控制角度考虑,小团队可以先从开源方案起步,大团队则建议直接选商业SCA平台,数据完整度和售后响应在补历史资产时省下的时间,往往能覆盖产品差价。
第三方组件台账管理谁来做
责任归属不清晰,台账就会变成摆设,常见的责任划分方式如下。
安全团队牵头定标准,开发团队负责维护
安全团队负责定义台账模板、资产分级规则和漏洞响应SLO,开发团队在自己的应用系统中负责更新组件状态和排查结果,运维团队则负责生产环境的台账数据同步,尤其是容器镜像和中间件这类随业务部署的基础组件。
建议设“依赖责任人”角色
如果某个应用系统的第三方组件数量特别多、更新频率高,可以指定一个依赖责任人,专职负责该系统的依赖升级和台账维护,这样后续再出现漏洞通报,安全团队不需要去翻通讯录找人,直接去台账里查责任人就能拉通。
从台账到处置策略,一段完整流程
一个有台账支撑的漏洞处置流程,应该是这样的:
- 安全团队收到第三方组件漏洞预警,先在台账里检索受影响组件
- 台账返回使用该系统清单及负责人
- 依据资产重要性分级,确定处置优先级,比如核心交易系统优先于后台管理系统
- 负责人获取修复方案,在变更窗口内升级组件版本或打补丁
- 修复完成后,SCA工具重新扫描,确认漏洞状态已清除
- 更新台账中的修复时间和版本号,闭环归档
整套流程走下来,处置时间从原来的人肉排查几天,压缩到数小时内,修复过程中的关键环节是变更窗口的协调,通常需要和业务负责人确认业务低峰时段,避免升级引发服务中断,生产环境修复后需要同步验证功能可用性,这部分工作应当纳入台账备注,形成整改记录。
安全合规场景下的查漏补缺
不少行业的合规检查或等保测评中,会要求企业提供软件供应链风险管理证明,第三方组件台账能提供的帮助有这么几项:
- 证明企业对自身软件资产具备完整识别能力
- 对已知风险的响应闭环提供佐证记录
- 在审计提问时迅速定位到具体责任人和处理进度
- 为年度或半年度安全复盘提供可量化的整改数据依据
反过来看,台账缺失在审计中造成的问题也很直接,审计人员问“你们来年计划如何加强供应链安全”,一个没有台账的团队很难给出有说服力的答案,没有台账就没有基线,没有基线就谈不上管控和改进。
常见问题
第三方组件台账需要做到什么颗粒度
至少到组件名+版本号+所属系统级别,如果资源允许,可以进一步细化到依赖树路径,颗粒度越细,后续排查漏洞影响范围时越省力,但维护成本也会相应走高,刚起步的团队建议先保证“一个漏洞能定位到一个系统和一个负责人”,再由点到面逐步细化。
没有SCA工具能不能建台账
可以,但只适合组件数量极少的组织,没有工具辅助,纯人工登记很快就跟不上依赖更新速度,如果短期不打算上工具,至少可以先用包管理器的依赖导出功能,例如pip freeze或npm list关联到部署记录里,作为轻量台账基础,但长期来看还是需要自动化工具支撑,否则台账的时效性和完整性都会缩水。
软件供应链台账和漏洞台账是一回事吗
不是一回事,软件供应链台账范围更广,除漏洞信息外,还包含许可证合规、来源仓库、厂商联系信息以及商业授权情况,漏洞台账是依赖漏洞维度筛选出的子集,实践中建议先做全量的供应链台账,再从中提取漏洞台账视图,避免将来许可证合规检查时再补一次数据,搭建台账的过程其实也是在梳理企业自身的软件资产地图,这一层价值在未来做安全规划时会逐渐体现出来。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/692322.html