镜像和模板也要做安全基线检查,不能只盯着运行中的主机。 镜像和模板是批量复制环境的“母版”,母版里多一个root权限、一个明文密钥、一个过时组件,克隆出来的实例就会成片继承,把检查前移到构建、发布、上线三个关口,风险才会被拦住。
为什么镜像和模板也要做安全基线检查?源头风险会被批量复制
一台云主机被入侵,影响范围有限,一个基础镜像带问题,可能影响几百个容器,一个虚拟机模板带问题,可能影响整个业务区,镜像和模板的安全基线检查,管的就是这个“源头”。
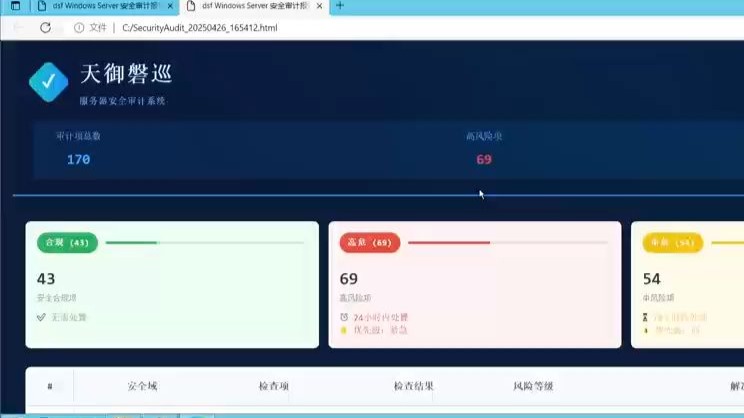

业内专家指出,镜像和模板的风险特点是“一次构建,多次分发”,人手工改一台机器容易漏,流水线自动发出去却很快。
容器镜像和虚拟机模板安全基线检查有什么区别?
两者都查配置、权限、暴露面、合规项,但检查对象和修复方式不同。
| 对比项 | 容器镜像 | 虚拟机模板/云镜像 |
|---|---|---|
| 检查对象 | 镜像层、Dockerfile、运行时权限 | 系统盘、cloud-init、系统服务 |
| 常用工具 | Trivy、Docker Bench、Cosign | OpenSCAP、云厂商镜像扫描 |
| 关键风险 | 密钥硬编码、root运行、latest漂移 | 默认口令、旧补丁、多余端口 |
| 修复方式 | 重建镜像、更新基础层 | 重制模板、重新发布 |
| 门禁位置 | CI构建后 | 模板发布前 |
容器镜像更像“应用包”,重点看依赖、用户、能力、文件系统,虚拟机模板更像“系统盘”,重点看账户、服务、内核参数、审计日志,混在一起查,容易漏项。
哪些场景必须把镜像模板纳入基线?等保测评与CI/CD
- 等保测评:安全计算环境、入侵防范、恶意代码防范都会看基础环境是否合规,模板和镜像属于基础环境的一部分。
- CI/CD:构建后自动扫描,发现高危漏洞或严重配置项直接阻断发布。
- 云迁移:线下系统转成云镜像,老配置会被带上去,需要先加固再导入。
- 多地域交付:同一模板发到北京、上海、广州等节点,基线要统一。
-

外包交付:供应商给的镜像和模板不能直接上生产,先过基线检查。
不做基线检查的常见坑
- 把AK/SK、数据库密码写进Dockerfile或环境变量。
- 使用latest标签,今天和明天的镜像内容不一致。
- 容器默认root运行,逃逸后权限过大。
- 模板开启密码登录,root远程可登录。
- 模板里残留历史命令、SSH host key、machine-id。
- 系统服务开放多余端口,防火墙规则宽松。
- 审计日志没开,出事后查不到。
- 补丁级别不统一,同一模板在不同时间发布内容不同。
镜像和模板安全基线检查怎么做?覆盖等保测评与CI/CD场景
核心思路是三层:构建时检查、发布前验收、运行后复核,每层都留下报告和版本记录。
容器镜像安全基线检查实操:从Dockerfile到Trivy
先选基线,CIS Docker Benchmark是常用参考,等保2.0相关标准可做映射,然后按步骤落地。
检查Dockerfile。
- 固定基础镜像版本或digest,不用latest。
- 使用非root用户:
USER 10001。 - 多阶段构建,不把编译工具带进运行镜像。
- 不安装SSH、不装多余包。
- 清理包管理缓存:
rm -rf /var/lib/apt/lists/。 - 敏感信息走运行时挂载或密钥管理,不打进镜像。
-
镜像漏洞和配置扫描。
trivy image --scanners vuln,config --severity HIGH,CRITICAL --format table myapp:1.0
-
Docker守护进程和容器基线检查。
docker run --rm --net host --pid host --userns host --cap-add audit_control
-v /etc:/etc:ro
-v /var/lib:/var/lib:ro
-v /var/run/docker.sock:/var/run/docker.sock:ro
--label docker_bench_security docker/docker-bench-security
-
生成SBOM并签名。
syft myapp:1.0 -o spdx-json > sbom.json
cosign sign myapp:1.0
-
设置门禁,HIGH、CRITICAL漏洞阻断;严重配置项阻断;例外必须审批。
虚拟机模板与云镜像安全基线:OpenSCAP和cloud-init加固
虚拟机模板的检查更接近系统加固,常用OpenSCAP跑CIS或等保基线。
oscap xccdf eval --profile xccdf_org.ssgproject.content_profile_cis
  --results results.xml --report report.html
  /usr/share/xml/scap/ssg/content/ssg-rhel8-ds.xml
cloud-init可以固化部分安全配置。
#cloud-config
users:
  - name: deploy
    ssh_authorized_keys:
      - ssh-rsa AAAA...
    sudo: ['ALL=(ALL) NOPASSWD:ALL']
    shell: /bin/bash
ssh_pwauth: false
disable_root: true
模板发布前还要做这些事:
- 安装最新安全补丁,记录补丁级别。
- 开启auditd、rsyslog,日志外发到集中平台。
- SELinux设为enforcing,firewalld按最小端口放行。
- SSH禁用root远程,禁用密码登录,限制重试次数。
- 配置密码复杂度、账户锁定、会话超时。
- 清理历史:
cloud-init clean、清空/etc/machine-id、删除SSH host key。 - 生成模板版本号,记录基线版本、构建时间、负责人。
基线例外怎么管
例外不能口头说,每个例外要有owner、原因、到期日、补偿控制、审批记录,到期自动复审,永久豁免等于没有基线。
行业共识认为,安全基线不是一次性扫描,而是版本化、可追溯的配置管理。
云上镜像模板基线检查服务多少钱?北京上海等地采购思路
价格通常不按“一个镜像多少钱”简单算,它受镜像数量、操作系统类型、中间件种类、是否含修复、是否要等保材料、是否接入CI/CD、是否多地域交付影响。
常见计费方式:
- 按人天:适合镜像种类多、修复复杂、要驻场协同的项目。
- 按镜像数量打包:适合标准化程度高的容器镜像。
- 按项目整体报价:适合等保测评配合、云迁移、模板批量加固。
- 订阅制:适合持续发布、需要长期门禁和报表的团队。
地域差异主要体现在人工成本和测评协同,北京、上海政企和金融项目,通常要求更细的审计材料、例外审批和修复闭环,广州、深圳互联网项目更看重CI/CD接入速度,成都、武汉等地可能人工成本低一些,但交付标准不能降。
自建和采购可以对比:
| 方式 | 适合情况 | 注意点 |
|---|---|---|
| 自建工具链 | 有安全团队、发布频繁 |
要维护规则、误报、门禁 |
| 采购服务 | 缺人手、要等保材料 | 确认是否含修复命令和复扫 |
| 混合模式 | 核心自建、专项外包 | 统一基线和报告格式 |
采购时避开三类坑:只扫不修、只给报告不给可执行命令、没有版本和复扫记录。
把基线检查嵌进发布门禁:三张清单
镜像构建清单
- 基础镜像来源可信,固定digest。
- 无密钥、无证书、无配置文件硬编码。
- 非root运行,最小权限,只读根文件系统。
- 无多余端口、无SSH、无包管理缓存。
- 生成SBOM,镜像签名。
- HIGH、CRITICAL漏洞和严重配置项阻断。
模板发布清单
- 补丁、账户、服务、端口、日志、审计、内核参数逐项过基线。
- 禁用root远程和密码登录。
- 清理历史、machine-id、SSH host key。
- 记录模板版本、基线版本、补丁级别。
- 发布前复扫,报告归档。
上线验收清单
- 运行态复核,确认配置没被覆盖。
- 周期性再扫,发现漂移及时修复。
- 变更触发检查,基础镜像更新、模板重制都要重跑。
- 例外有到期日,过期自动告警。
Q&A:镜像和模板安全基线检查常见问题
镜像和模板安全基线检查能替代漏洞扫描吗?
不能,漏洞扫描看已知CVE,基线检查看配置、权限、暴露面、合规项,一个镜像可能没有高危CVE,但用root运行、开放22端口、把密钥写在层里,两者互补,不能互相替代。
容器镜像安全基线检查在CI/CD里如何落地?
在构建后增加扫描步骤,先跑Trivy查漏洞和配置,再跑Docker Bench查守护进程和容器配置,然后检查Dockerfile规则,门禁设为HIGH、CRITICAL漏洞阻断,严重配置项阻断,通过后签名、生成SBOM、推送到私有仓库。
等保测评时镜像和模板要准备哪些证据?
准备基线清单、扫描报告、修复记录、例外审批、模板版本记录、构建时间、补丁级别、复扫报告,测评关注的是从构建到发布是否受控,而不是只看一张扫描截图,这些材料能说明镜像和模板在全生命周期内都处于可追溯的安全基线管理之下。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/692318.html