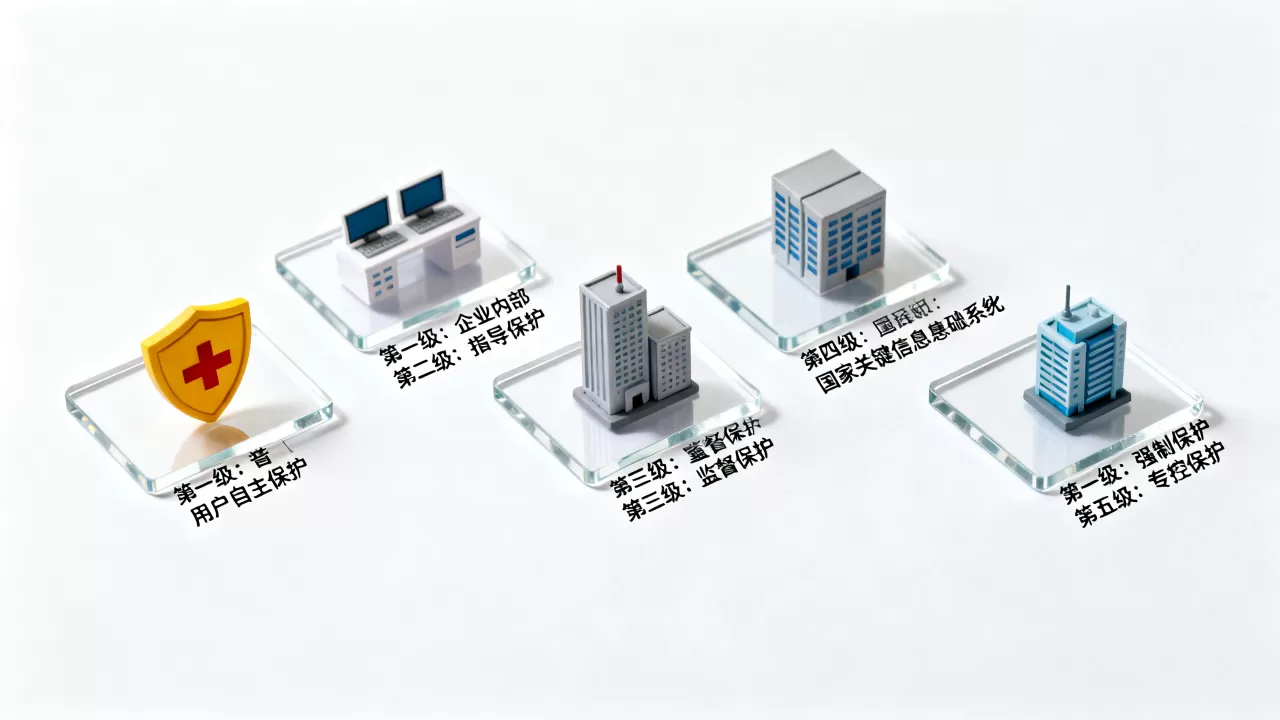
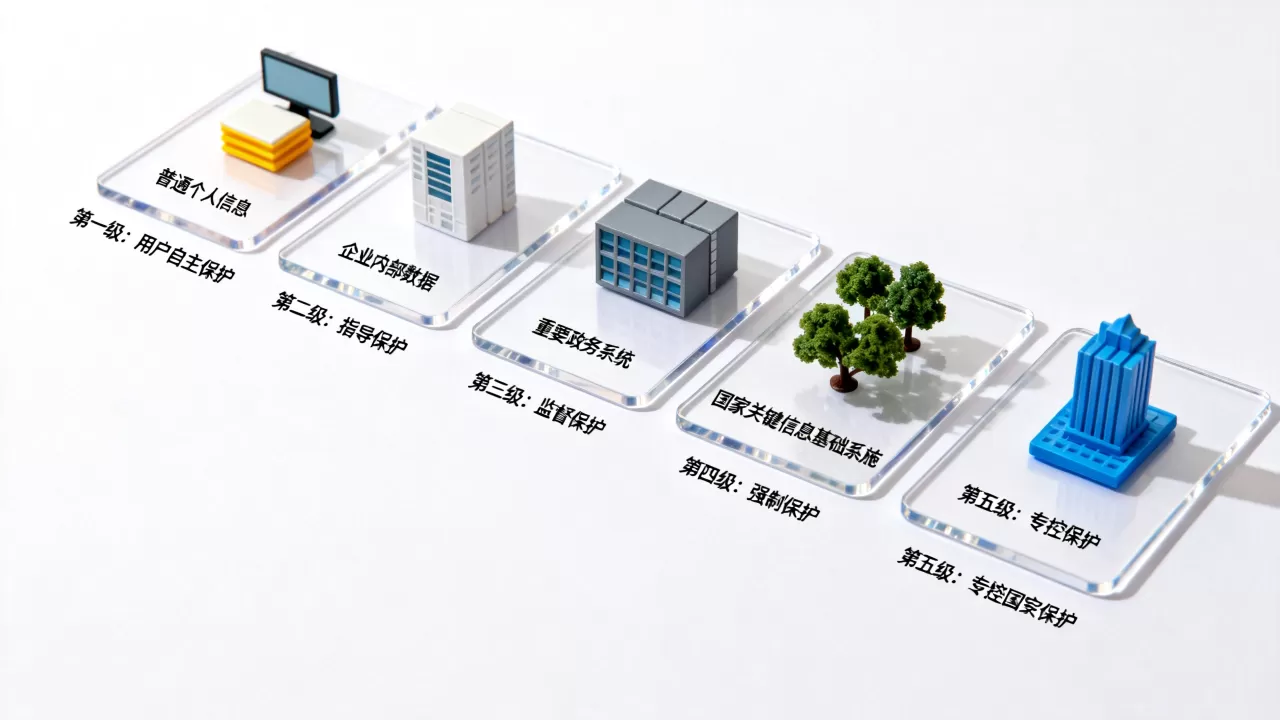
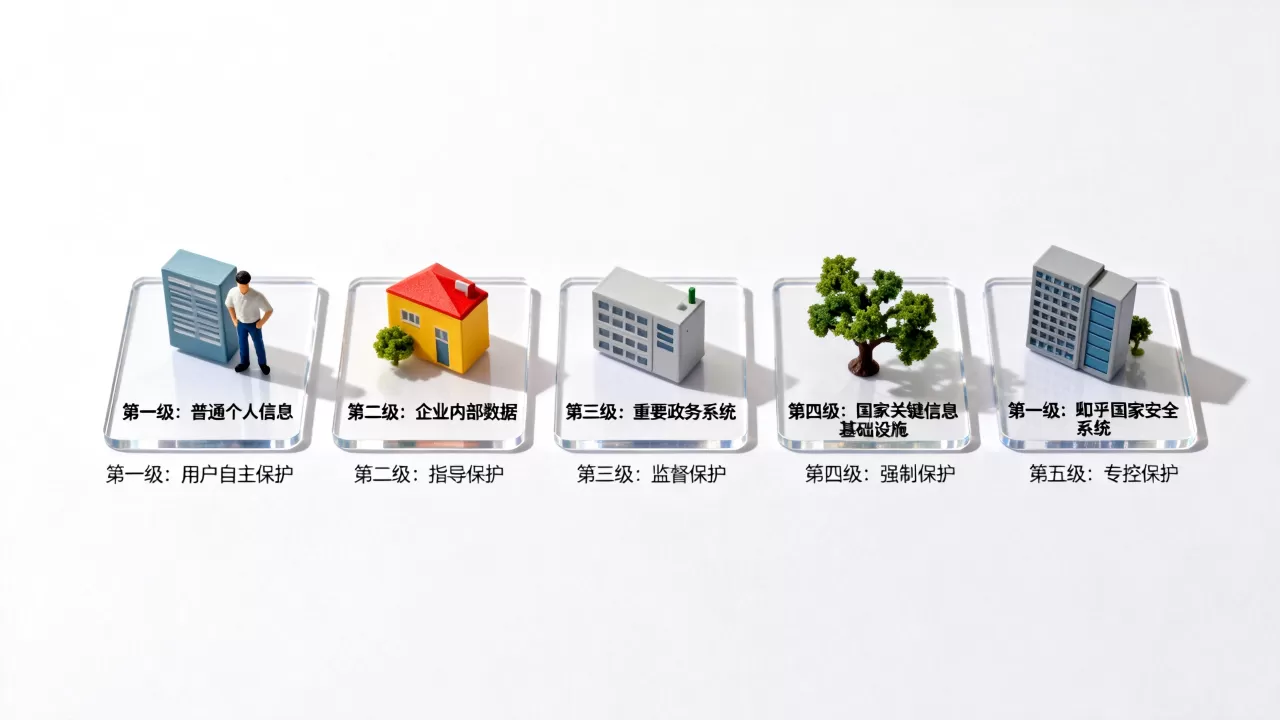
等保五个级别,保护的分别是一般系统、一般系统、重要系统、极度重要系统和顶级系统,级别越高,保护对象越重要,防护要求也越严格,想弄清自己的系统该定几级,直接看业务受损后的影响范围就行。
等保五级分别保护什么对象?从一级到五级一张表看懂
等保全称“信息安全等级保护”,是国家对网络和信息系统按重要程度分五级保护的强制要求,很多企业第一次接触等保时,最常问的一句话就是“我们到底属于哪一级”,其实分级逻辑很简单:系统被破坏后,对公民、法人、社会秩序甚至国家安全造成的影响越大,等级就越高。

第一级:保护公民、法人和其他组织的合法权益
一级等保针对的是最基础的信息系统,这类系统一旦出问题,最多是个人或小团体的利益受损,不涉及公共利益,典型例子包括:小型企业官网、个人博客、内部文件共享服务器。
一级要求也比较轻,基本就是自主定级、自主防护,需要做基础的安全管理制度和操作规范,不过现实中单独做一级备案的单位很少,因为云服务器和基础网络设施往往已经涵盖了底层保护。
第二级:保护一般系统,损害开始影响社会秩序
二级等保的保护对象是一般系统,也就是系统一旦被攻破,会对公民权益造成严重损害,或者对社会秩序造成一定影响,但还够不上国家安全层面。
常见二级系统包括:普通企业ERP、中小学校园网站、区县级政务网站、非核心业务系统,二级要求比一级多了不少:需要每年至少开展一次测评,安全管理制度、边界防护、访问控制、入侵防范、数据备份等都要落到实处。
第三级:保护重要系统,直接关系公共利益
三级等保是整个等保体系中的绝对主力,绝大多数企业接触等保测评时都是三级,三级保护的对象是重要系统一旦被破坏,会严重危害公共利益,或者直接威胁社会秩序。
哪些系统属于三级?医疗HIS系统、金融交易系统、市级政务平台、大型互联网平台、能源调度系统、交通管理平台都在此列,三级和二级最核心的区别在于:三级要求异地数据备份、入侵检测、安全审计、集中管控,并且测评报告需要每年提交公安网安部门备案。
第四级:保护极度重要系统,关键时刻不能断
四级等保针对的是国家重要领域的关键系统,比如国家级数据中心、中央银行核心结算系统、全国性骨干网络节点,这类系统一旦被破坏,后果直接触及国家安全。
四级要求极严,除了三级的所有要求外,还强调专控安全设备、实时安全监测、冗余架构设计、密码技术深度应用
,测评周期缩短为每半年一次,并且要由公安部门指定机构测评。
第五级:保护顶级系统,专用于国家最高级机密场景
五级等保基本不对外公开细节,针对的是国家顶级保密系统,涉及战略级军事指挥、核设施控制、国家秘密核心处理等场景,行业共识认为,五级防护需要专门设计、独立研制、极高强度隔离,普通企业永远接触不到这个级别。
等保二级和三级区别到底在哪?实战对比更直观
很多企业做等保时,纠结最多的就是二级和三级,这两个级别保护对象不同,导致投入成本和工作量差异巨大。二级偏向“管得住”,三级偏向“防得住”。 从下表能看出关键差异:
| 对比项 | 二级等保 | 三级等保 |
|---|---|---|
| 保护对象 | 一般系统 | 重要系统 |
| 测评频率 | 每年一次 | 每年一次(部分行业要求半年) |
| 备份要求 | 本地备份 | 本地备份+异地备份 |
| 安全审计 | 基本要求 | 强制要求,审计记录保存≥6个月 |
| 入侵防范 | 建议部署 | 必须部署入侵检测或防护设备 |
| 备案对象 | 公安网安部门 | 公安网安部门 |
| 测评报告要求 | 备案即可 | 必须提交测评报告并整改 |
实际操作中,三级比二级多出来的工作相当一部分集中在管理层面和技术层面,二级只需要制定安全管理制度并执行,三级则要把制度落到流程、表单和操作记录上,每一项都要有据可查。
从等保定级流程看二级和三级的分水岭
无论二级还是三级,定级流程完全一样,具体操作路径如下:
- 确定定级对象:一个独立的业务系统为一个定级对象,不能把整个单位所有系统打包定级。
- 初步确定等级:参照《信息安全等级保护定级指南》,对系统受破坏后的危害程度进行分析。
- 专家评审:二级和三级系统都需要组织安全专家评审并出具意见。
- 主管部门审核:有上级单位的还需报上级主管部门审批。
- 公安备案:拿到定级报告后,30日内到公安网安部门备案,取得备案证明。
区别在于:二级系统备案后可以按计划开展建设整改,而三级系统在备案后,公安部门会重点跟踪测评进度和整改情况,不达标会直接约谈或通报。
等保测评费用是很多单位最关心的问题,但别只看价格
搜索“等保测评费用”的人特别多,这个关键词背后其实是大家对“等保到底要花多少钱”的困惑,先给结论:等保费用由测评费、整改费、安全产品费三部分组成,不同级别价格差异明显。
测评费:级别越高,费用越高
测评费是付给第三方测评机构的合规服务费,行业共识认为,二级等保测评费用通常在2万到5万元/年,三级等保测评费用多数在5万到10万元/年,四级及以上基本不按公开市场价走,具体价格受系统数量、测评机构资质、地域影响波动,一线城市收费普遍偏高,二三线城市相对友好。
整改费:先自查再花钱,别一上来就买设备
很多单位做完测评后会发现一堆不符合项,整改费往往比测评费高,常见整改方向包括:补安全管理制度、加防火墙、上日志审计系统、部署堡垒机、做数据加密。一套基础三级整改方案,预算可能比测评费多2到3倍。
建议先做差距分析,列出必须整改的高风险项,再结合预算分阶段实施,多数情况下,安全产品投入可以用云服务商自带的安全组件替代一部分,能省不少钱。
等保2.0五级保护对象怎么定?实操跟着四步走
想确认自己的系统属于哪个等级,别拍脑袋决定,按国家标准的定级方法,一步步算就行:
第一步:判断业务信息安全等级
业务信息被破坏后,看它侵害的对象是哪一类,侵害公民权益的,按严重程度对应一级或二级;侵害社会秩序和公共利益的,对应二级或三级;侵害国家安全的,直接对应四级或五级。
第二步:判断系统服务安全等级
系统服务被破坏后,看服务能力丧失的影响,服务范围越大、影响面越广、恢复越困难,等级就越高,一个支撑全市居民的政务平台,服务中断影响面极大,通常至少定三级。
第三步:取两者较高者为最终等级
如果业务信息安全等级算出来是二级,系统服务安全等级算出来是三级,那么最终等级取三级,这一步是定级最容易被忽略的地方,也是很多单位被公安打回重定的原因。
第四步:组织专家评审并备案
等级定好后,必须走专家评审流程,业内专家指出,评审环节不是为了走形式,而是为了纠偏,防止定级过高增加成本,也防止定级过低留下安全隐患。
等保三级适用对象那么多,常见行业一次说清
不少单位问“等保三级适用对象有哪些”,本质上想知道自己的行业是否需要做三级,直接列清单:
- 医疗行业:医院HIS系统、LIS系统、互联网医院平台
- 教育行业:高校教务系统、科研数据系统、统一身份认证平台
- 金融行业:银行核心交易系统、支付清算系统、网贷平台
- 政务行业:政府门户网站、行政审批系统、城市大数据中心
- 能源行业:电力监控系统、油气管道调度系统、新能源集控平台
- 交通行业:高速公路收费系统、地铁信号监控系统、网约车监管平台
- 互联网行业:用户规模超百万的App、电商平台、云服务商
系统如果遭到破坏会造成重大社会影响,行业主管部门往往有明确要求必须过三级,不确定的话,最稳妥的方法是直接咨询当地公安网安部门或行业主管单位。
等保五级不是越高级越好,选对级别才是关键
很多企业误以为等保级别越高越安全,甚至主动想定三级,但级别越高,意味着义务越多:三级测评每年一次,四级半年一次,每次都要投入大量人力物力。合理定级才是最优解,既能满足合规要求,又不浪费预算。
实际操作中,如果一个系统真的需要三级保护,那么就按三级标准建设安全体系,包括:部署防火墙、入侵防御、日志审计、堡垒机、数据库审计、WAF等设备;制定安全管理制度,落实专人负责;定期开展安全培训和应急演练,全部落地后,再请测评机构做现场测评,拿到通过结论并发备案证明。
常见问题解答:等保定级和测评的关键疑问
等保二级和三级哪个更适合中小企业
大部分中小企业的内部管理系统,比如OA、财务软件、进销存系统,如果只服务内部员工且不涉及大量公民信息,定二级就够了,但如果企业主营业务是面向公众的互联网服务,用户量达到一定规模,一般会被要求定三级,建议参考同行案例,或请当地测评机构帮忙评估。
等保测评没过会有什么后果
等保测评如果结论为“不符合”,公安机关会责令限期整改,逾期不整改的,根据网络安全法,可以处以罚款、暂停业务甚至关闭系统,对金融、医疗、政务等强监管行业,未过测评还会影响全年考核和业务资质年审。
等保测评可以自己做吗
不能,等保测评必须由具备公安部颁发的网络安全等级保护测评机构推荐证书的第三方机构实施,本单位自行评估只能作为自查参考,不具备法律效力,选择测评机构时,可在公安部网络安全等级保护网查询机构名录,优先选择本地机构便于现场沟通。
等保五个级别的保护对象差异本质上是风险承担能力的差异,别把等保只看成一道行政门槛,它更像一把尺子,量出系统在真实世界中的分量,级别定准了,防护才有意义;级别定歪了,投入再多也不过是空中楼阁。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/696641.html