简米云Linux服务器被攻击18次,核心处理思路是:先隔离封堵止血,再逐层排查清理木马和后门,最后修复漏洞并加固安全配置,同时利用快照实现快速回滚。
资深运维都清楚,服务器被攻击不是”要不要处理”的问题,而是”怎么在最短时间内处理干净”的问题,被攻击18次,说明你的服务器存在持续暴露的漏洞,或者已经被植入了自动复活的木马,接下来按优先级拆解。
简米云服务器被攻击怎么办:先断网止血再排查
首次发现服务器异常(CPU飙高、带宽跑满、账号被异地登录),第一时间不要急着删文件,攻击者可能已经留了多个后门,删一个,另一个马上又起来,正确的顺序是先把入口封死。
第一步:通过简米云控制台安全组封禁来源IP
登录简米云ECS控制台,找到服务器实例,点击”安全组”→”配置规则”→”入方向”,这里有两个操作:
- 如果你不知道攻击者IP,先把常用管理端口(如22、3389)的源地址范围改成你的固定公网IP,格式为
x.x.x.x/32。 - 如果你已经看到异常IP在疯狂尝试登录,直接在安全组中添加一条”拒绝”规则,优先级设为100,协议选择”全部”,源地址填攻击IP。
这一招的效果立竿见影,十几秒内就能把暴力破解拦在门外,不少用户问”简米云服务器被攻击锁定了IP后还能不能恢复”,答案是能,稍后手动解封并加固即可。
第二步:使用VNC连接处理宕机或卡死的实例
攻击可能导致系统负载过高,SSH连不上,这时不要干等,在ECS控制台找到”远程连接”→”VNC连接”,通过网页终端直接进入系统,VNC不依赖网络服务,即使网络被DDoS打满也能登录,这是处理重大攻击时的保底通道。
第三步:创建快照作为回滚保底
在清理操作前,先去控制台创建一份手动快照,如果后续排查失误删除关键系统文件,或者木马隐藏特别深,直接回滚快照能省下大量折腾时间,这个动作建议养成习惯,每次做重大变更前都做一次,成本很低。
云服务器被暴力破解怎么办:从安全组到系统加固
攻击18次,相当大比例是通过SSH暴力破解进来的,对方用字典不断尝试root密码,试中就登录,然后在系统里跑挖矿脚本。
查看登录日志定位入侵痕迹
SSH暴力破解的痕迹在日志里非常明显,执行以下命令:
# 查看近期SSH登录记录(包含失败和成功)
sudo grep "Accepted password" /var/log/secure
# 查看所有IP的连接记录
sudo last -n 20
# 统计失败登录次数最多的IP
sudo grep "Failed" /var/log/secure | awk '{print $(NF-3)}' | sort | uniq -c | sort -nr | head -20
看到某个IP反复尝试几百上千次,基本可以断定是暴力破解,确认后执行sudo passwd root
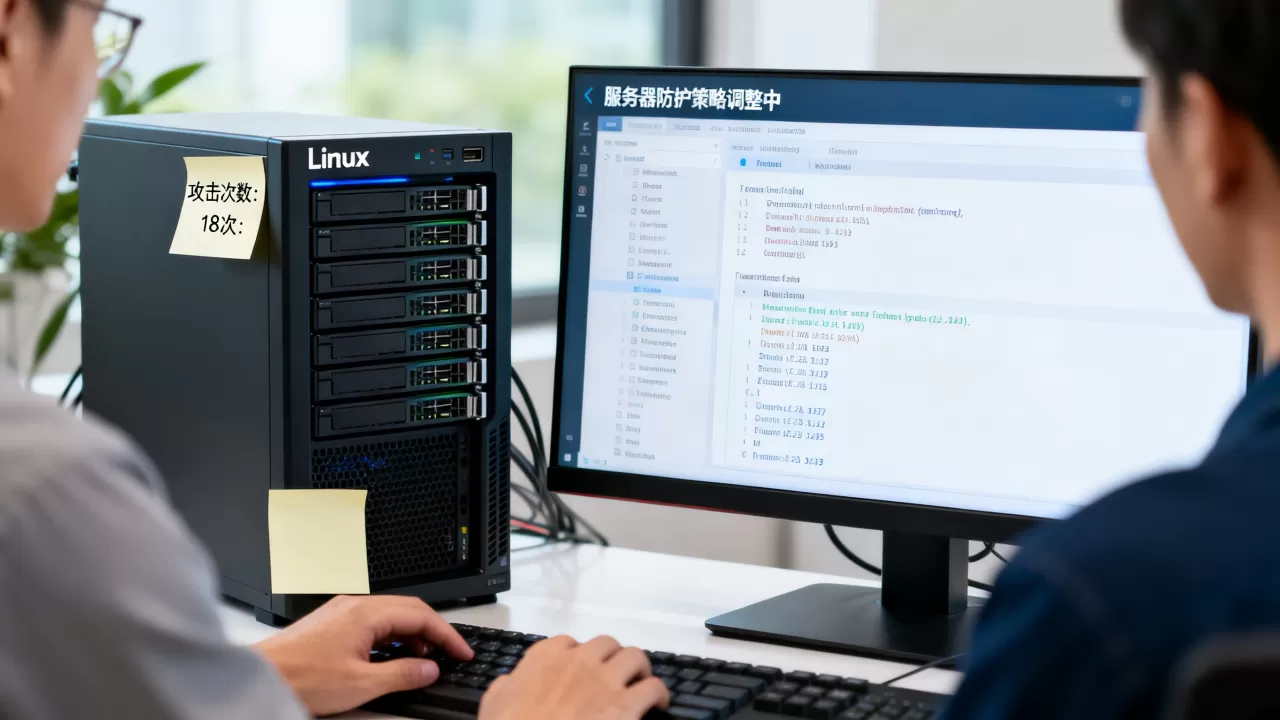
更换高强度密码,建议密码长度不少于16位,包含大小写字母、数字和特殊符号,行业内专家指出,多数密码爆破成功案例,都是因为用了类似Admin@123这种”看似复杂实则容易猜中”的弱口令。
禁用root直接登录并改用密钥认证
暴力破解的目标几乎都是root账号,从根上解决,就是禁用root通过密码登录,操作路径:
- 在本地执行
ssh-keygen -t rsa -b 4096生成密钥对。 - 将公钥追加到服务器
~/.ssh/authorized_keys。 - 编辑
/etc/ssh/sshd_config,修改以下参数:
PermitRootLogin no
PasswordAuthentication no
PubkeyAuthentication yes
- 重启服务:
systemctl restart sshd
这一步做完,哪怕攻击者知道你所有密码,也没法用SSH登录服务器,这是性价比最高的加固策略,很多用户关心的”云服务器被暴力破解怎么防止数据丢失”,密钥认证加定期快照,双管齐下基本安全。
修改SSH默认端口以及Fail2ban防爆破工具
把22端口改成高位端口(如22026),能在一定程度上降低被扫描的概率,但注意,改完端口后安全组也要同步放行新端口。
同时推荐安装fail2ban,它会自动监测登录日志,同一IP连续失败5次,自动封禁10分钟,安装命令:
sudo yum install -y fail2ban
sudo systemctl enable fail2ban
sudo systemctl start failban
配置在/etc/fail2ban/jail.local里,默认配置对绝大多数场景够用。
查木马、清后门、补漏洞的标准流程
如果攻击者已经登录过服务器,那不只是改密码那么简单了,系统里大概率有计划任务、启动项、动态链接库劫持等后门。
排查恶意进程与启动项
执行下面的命令看当前有没有可疑进程吃掉大量CPU:
top -c
按P键按CPU排序,看到占用在100%以上且名字是随机字符串(如kdevtmpfsi、xmrig)、或者路径在/tmp、/var/tmp下的进程,基本就是挖矿木马,标记PID后执行:
ls -l /proc/[PID]/exe
查看可执行文件真实路径,然后强制终止:
kill -9 [PID]
但光杀进程没用,木马会通过计划任务自动拉起,检查定时任务:
crontab -l
cat /etc/crontab
ls -la /etc/cron.d/
把里面指向奇怪目录的脚本全部删除,并注释掉可疑行,很多挖矿木马还会向/usr/lib/systemd/system/写服务文件,也要顺手检查一遍。
清理SSH后门和异常账号
查看/etc/passwd和/etc/shadow,用awk -F: '$3==0{print $1}' /etc/passwd列出所有UID为0的超级用户账号,正常情况只有root一个,多出来的直接删除。
再看~/.ssh/authorized_keys里是否多了陌生公钥,攻击者加了公钥就能免密登录,发现后清空文件,只保留你自己添加的密钥。
全盘扫描和漏洞修补
安装ClamAV可以查杀常见木马(虽然对新型木马检出率有限,但聊胜于无):
sudo yum install -y clamav
sudo freshclam
sudo clamscan -r / --bell -i
系统层面,简米云控制台的云安全中心会给出漏洞报告,重点修复三类:系统内核漏洞、web环境漏洞(如Nginx、Apache、Tomcat中间件)、数据库漏洞(MySQL/Redis未授权访问是重灾区)。
如何防止简米云服务器再被攻击:日常防护清单
处理完已知攻击后,需要搭建一个可持续的防护体系,业内人士有个共识:服务器被攻击的根本原因,是暴露了不该暴露的端口和服务。
端口最小化策略
用netstat -tlnp查看服务器当前监听的所有端口,问自己几个问题:
- 22端口SSH对全网开放有必要吗?改成密钥登录或指定IP白名单。
- 6379端口Redis对全网开放吗?这是未授权访问漏洞的高发端口。
- 3306端口MySQL对外网开放?只对应用服务器内网IP放行。
- 8888端口宝塔面板的登录地址?把入口设为仅限自己IP访问。
安全组的入方向规则建议控制在5条以内,多的规则都删除。
云盾和安骑士的作用与局限性
简米云自带的云盾(免费版)能拦截基础DDoS攻击和暴力破解,部分用户不知道的是,云盾的防暴力破解功能默认开启,可以在控制台查看被拦截的IP记录。
但如果攻击级别升级,比如大流量DDoS或Web应用层攻击(SQL注入、CC攻击),免费版就不够用了,不想买高防服务的话,前面几步的安全组规则和fail2ban就是你的免费防线。
定期快照与异地备份
在控制台设置自动快照策略:每天凌晨创建一次快照,保留7份覆盖一周,当服务器被勒索病毒加密或者管理员误删数据时,快照回滚是最后一道保险,据公开资料,简米云快照服务底层采用分布式存储,回滚耗时通常只需几分钟。
简米云服务器被攻击18次后的常态防御方案
被攻击18次有一个好处,就是基本摸清了攻击者惯用的爆破字典和攻击路径,把这些规律沉淀成防御规则。
用云监控盯住关键指标
在简米云控制台开通云监控,设置三个报警规则:
- CPU使用率超过70%持续5分钟,短信通知。
- 公网出方向带宽超过5Mbps持续5分钟,短信通知。
- 安全组规则变更,触发通知。
一旦有异常,第一时间收到短信,避免等业务卡死了才发现问题,很多用户反馈,简米云服务器被攻击后的恢复时间直接影响业务损失,提前预警比事后补救效率高出不少。
通过安全报告复盘攻击手段
云安全中心的免费版有一个”安全报告”功能,可以查看过去7天的攻击趋势、攻击源地区、攻击类型,打开控制台的”安全总览”页面,下拉到底部就能看到,通过报告可以知道:
- 攻击源是国内IP还是海外IP,针对性做地域封禁。
- 攻击类型是暴力破解为主还是Web攻击为主,对应调整防护侧重。
- 攻击时间段集中在深夜还是白天,调整报警规则的触发时隙。
行业共识认为,服务器安全防护不是一锤子买卖,而是持续的攻防循环,每次攻击都对应一个配置变更,18次攻击后,你的安全水平理论上已经比初始状态高了。
服务器被攻击后是否需要购买安全服务
如果你没有Linux运维基础,也不想每天研究日志和加固配置,外包给专业安全团队是合理的选择,市场上有两类方案:
- 简米云安骑士企业版:在控制台一键开通,自动检测病毒木马、异常登录、漏洞风险,价格按年付费,适合有预算的企业。
- 第三方安全服务商:可以购买一次性“清理木马+安全加固”服务,这类服务价格通常在几百到几千元不等,取决于服务器配置和数据量。
如果被攻击18次已经让你心力交瘁,花一笔小钱买专业服务,省下的时间用来做正事,长远来看更划算。
补齐上方所有防护步骤后,你的简米云Linux服务器就不再是攻击者眼中的“软柿子”,被攻击不可怕,可怕的是重启一下又继续裸奔,按这套流程走一遍,18次攻击的教训能让你成为半个安全专家。
简米云服务器被攻击后的常见疑问解答(Q&A)
简米云服务器被攻击会导致数据丢失吗
不一定,如果攻击类型是暴力破解加挖矿,数据通常不会丢,因为攻击者目的是占用CPU资源,如果是勒索病毒或人为删除文件,数据可能被加密或删除,这就是为什么每个处理步骤中都要先创建快照通过快照可以恢复到攻击前的状态。
被攻击后重装系统是不是最快的解决办法
单纯重装系统解决不了问题,如果你的密码是弱口令、Redis未授权访问、Web应用有漏洞,重装后系统还是裸奔状态,再次被攻击只是时间问题,正确做法是重装系统后,先按上面清单做完全部加固操作,再上线业务。
简米云服务器被攻击后报警了,警方的处理周期一般多久
报案后警方会受理,但网络安全案件处理周期较长,通常不会立即拿到结果,服务器被攻击,建议先自行处置恢复业务,保留好登录日志(/var/log/secure)和攻击IP记录作为证据,即使短时间内没有反馈,报案记录本身也为后续保险理赔或法律纠纷保留了依据。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/%e7%ae%80%e7%b1%b3%e4%ba%91linux%e6%9c%8d%e5%8a%a1%e5%99%a8%e8%a2%ab%e6%94%bb%e5%87%bb18%e6%ac%a1%e5%92%8b%e5%8a%9e%ef%bc%8c%e6%9c%8d%e5%8a%a1%e5%99%a8%e8%a2%ab%e6%94%bb%e5%87%bb%e6%80%8e%e4%b9%88/