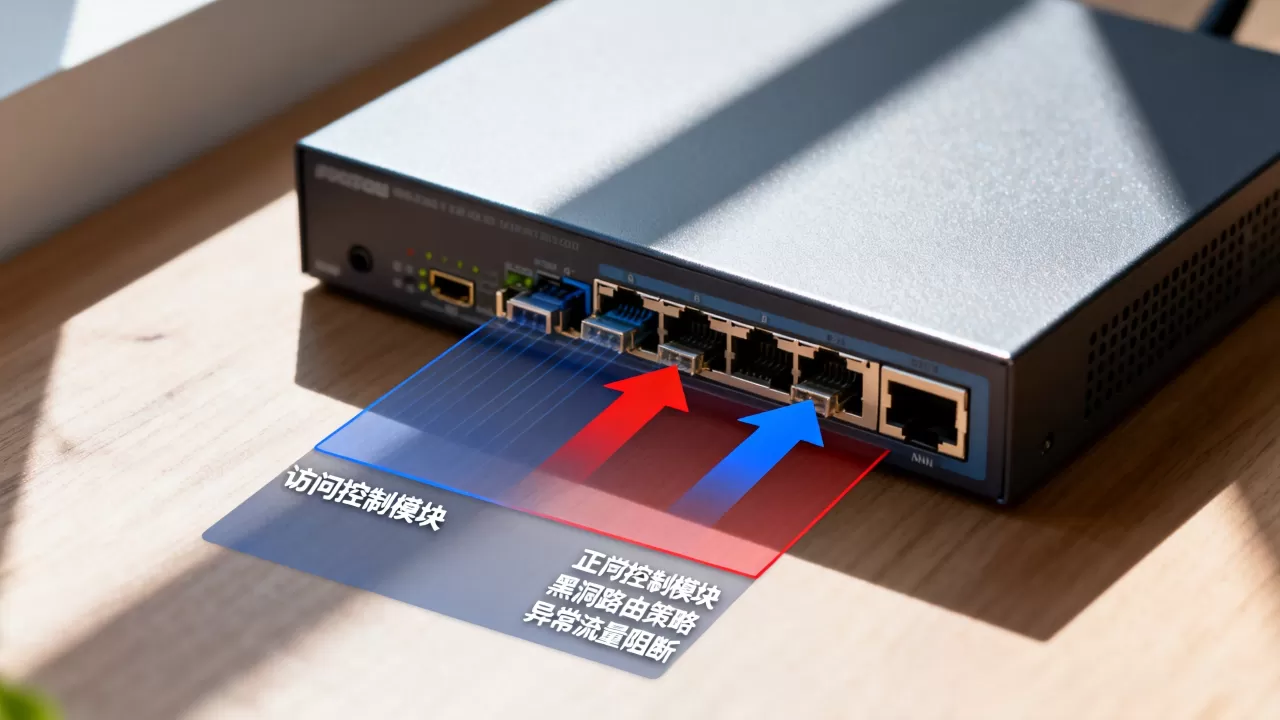
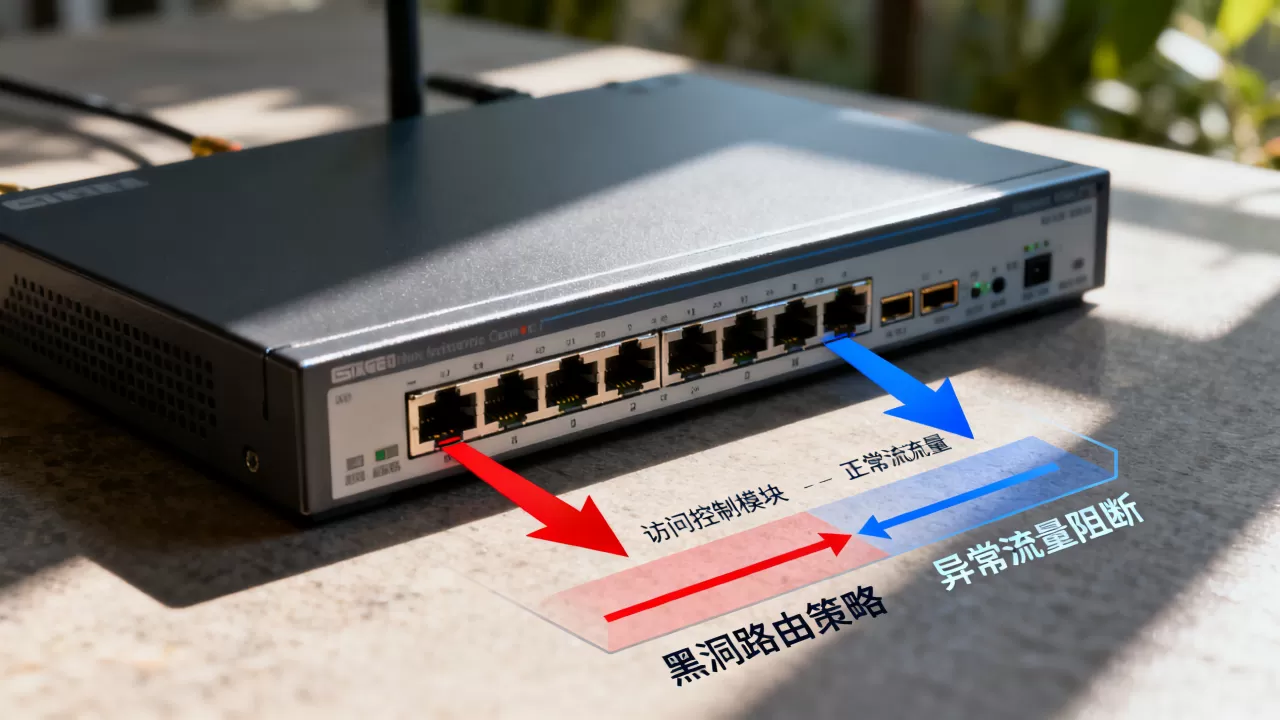
网络层清洗依赖访问控制与黑洞路由的协同机制,前者精确过滤异常流量,后者快速丢弃超大攻击流量,两者结合才能在攻击发生时保住业务可用性。
网络层攻击一直是最让人头疼的威胁类型,它不像应用层攻击那样需要精心构造请求,而是直接用海量数据包砸向你的带宽和设备,面对动辄几百Gbps的流量洪峰,单靠防火墙或入侵检测设备根本扛不住,这就要说到网络层清洗的核心逻辑了用一套组合拳,把异常流量挡在机房外面。

网络层清洗的工作原理:先识别再处置
网络层清洗并不能凭空变出带宽,它的本质是流量牵引加策略执行,当攻击流量到达运营商的骨干网时,清洗设备会通过BGP协议把被攻击IP的流量牵引到清洗节点,经过检测和过滤后再把干净流量回注到原网络,这个过程中,访问控制和黑洞路由是两道最关键的闸门。
访问控制:精细化过滤的第一道闸
访问控制列表(ACL)是网络层清洗中最基础的武器,它基于五元组(源IP、目的IP、协议、源端口、目的端口)进行匹配,决定数据包的放行或丢弃,在实际清洗场景中,ACL的执行效率非常高,因为它工作在硬件层面,每秒可以处理数百万条规则。
具体操作上,清洗系统会根据流量特征自动生成ACL规则,比如攻击特征表现为大量源IP在极短时间内发送SYN包,清洗系统就会在入口处下发规则:丢弃来自这些IP的SYN报文,但放行其他类型流量,这种有选择性的丢弃,能在不中断正常用户访问的前提下拦截攻击。
黑洞路由:超大流量攻击的终极兜底
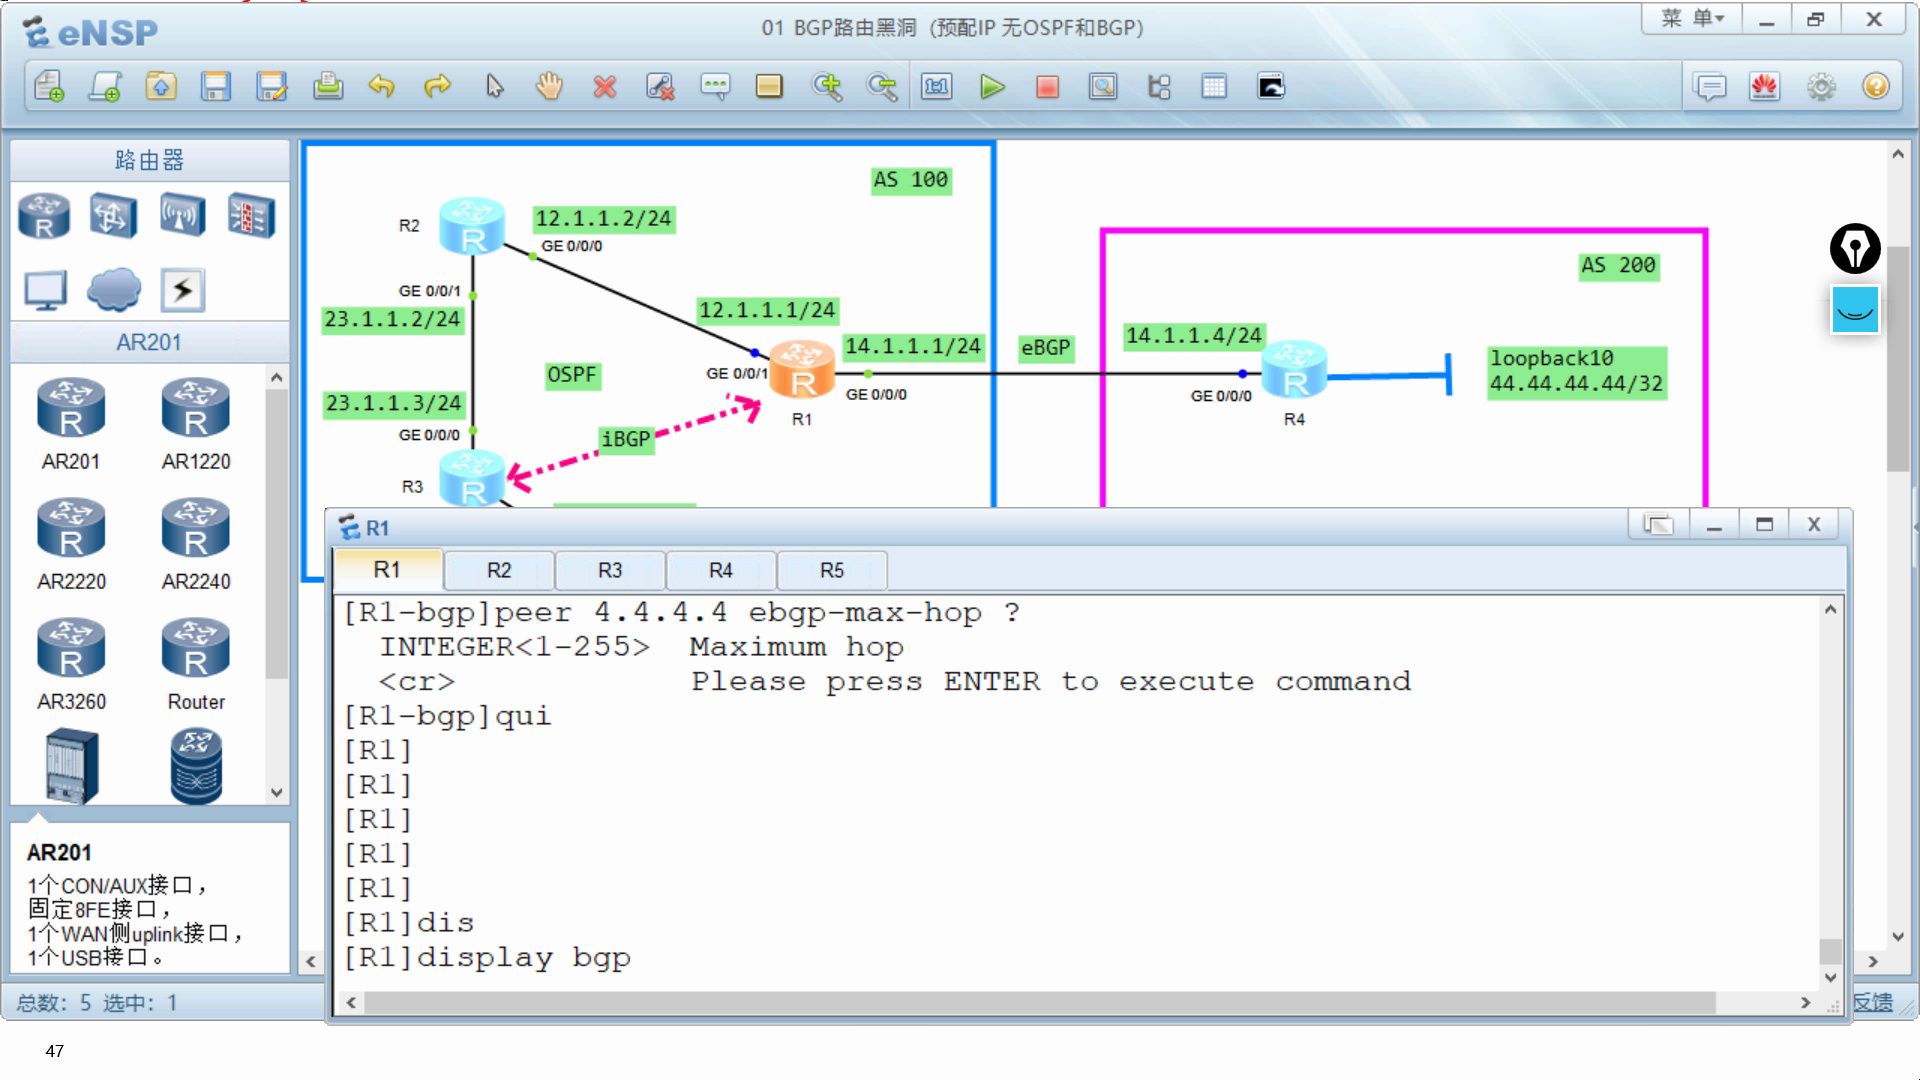
黑洞路由(Blackhole Routing)的动作更粗暴直接把目标IP的所有流量全部丢进“黑洞”,当攻击流量超过清洗设备处理极限时,这是唯一能保住机房整体稳定的办法,常见实现方式是通过BGP社区属性把受害IP通告到所有路由器,让它们在本地就把报文丢弃。
但黑洞路由是“杀敌一千自损八百”的手段,因为正常用户也访问不了业务了,所以它通常作为最后一道防线使用,业内比较成熟的做法是分级处置:小流量攻击用ACL精确过滤,大流量攻击先用黑洞路由缓解,等攻击强度下降后再切回ACL精细清洗。
清洗防护的具体落地:从检测到响应的完整闭环
理解了原理之后,更要关注怎么落地,一套完整的网络层清洗系统,包含检测、牵引、清洗、回注四个环节,每个环节都有具体的操作要点。
检测阶段的阈值设置
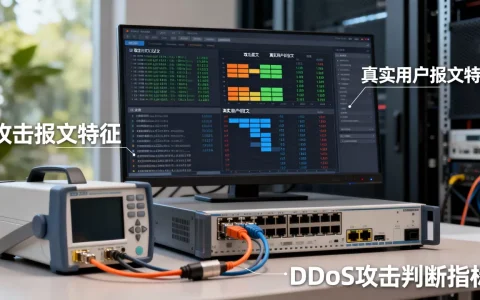
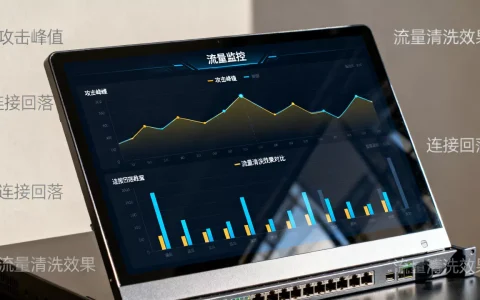
检测设备持续分析流量基线,行业共识认为,流量突增超过正常基线的2到3倍且持续30秒以上,基本可以判定为攻击,实时检测数据可以通过NetFlow或sFlow协议采集,配置命令如下:
- Cisco设备:
ip flow-export destination 192.168.1.100 9996 - 华为设备:
netstream export ip source 10.0.0.1 9996 - 流量采样比建议设为1:1000,避免对转发性能造成影响
牵引阶段的BGP路由策略
当检测系统确认攻击后,会通过BGP将受害IP的路由指向清洗设备,这里要注意RTT(Real-Time Traffic)的切换效率,整个牵引过程要在
30秒内完成,否则攻击流量会持续冲击源站,常用的BGP配置包括:
route-map CLEANUP permit 10
  match ip address prefix-list VICTIM
  set ip next-hop 203.0.113.1
  set community 64512:666
其中community 666是行业通用的黑洞标记值,发布后全网路由器都会执行丢弃动作。
清洗阶段的访问控制策略组合
清洗设备接收到牵引过来的流量后,会执行深度检测和策略匹配,一套有效的访问控制策略至少包含三层规则:
- 第一层:直接丢弃已知攻击源IP段(来源为威胁情报库)
- 第二层:基于协议特征过滤异常报文(如TCP Flag异常组合)
- 第三层:用户行为分析(频率、连接数、数据包大小分布)
一个常见场景能帮助你更好地理解:当游戏服务器遭遇UDP Flood攻击时,清洗设备会先丢弃所有非游戏服务端口的UDP报文,然后对游戏端口(如UDP 9000-9100)做连接状态校验,只放行已经建立会话的客户端流量。这样可以过滤掉绝大多数伪造源IP的攻击数据包。
网络层清洗方案怎么选:自建还是购买清洗服务
在实际选择清洗方案时,不少团队在“自建清洗设备”和“购买运营商清洗服务”之间犹豫,这需要从成本、效果、运维三个角度综合考量。
企业自建清洗设备的适用场景
自建清洗设备(如硬件流量清洗器)适合攻击频率不高、带宽规模不大(10Gbps以下)的业务场景,优点是一次性投入,长期使用边际成本低,流量不出机房,延迟极低,但也暴露出明显短板:当攻击流量超过本地带宽时,清洗设备再强也只是摆设。
如果业务本身的带宽只有100Mbps,攻击流量达到5Gbps,自建方案根本无法应对,这时候必须依赖上游运营商的清洗能力,自建方案还需要配备专业的安全运维人员,小团队往往难以实现7×24小时值守。
高防IP和网络层清洗的区别是什么
很多用户分不清高防IP和网络层清洗的关系,高防IP是产品形态,网络层清洗是其中最重要的技术能力,购买高防IP后,所有流量先经过高防机房的清洗系统,过滤掉攻击流量后再转发给源站。
以常见的BGP高防机房为例,单IP防护能力通常在100Gbps,部分产品可以弹性扩展到300Gbps至500Gbps,这种方案的优势在于隐藏源站IP,避免攻击者对源站发起“打穿”式打击,差距在于,高防IP的清洗能力取决于服务商机房的整体带宽储备,不同服务商差异明显。
选择服务商时要关注清洗响应时间,多数情况下在1至5分钟内完成牵引和清洗动作切换,接入方式也不复杂,只需要把DNS解析记录或业务IP切换到高防IP即可,无需修改服务器配置。
游戏行业网络层清洗方案怎么选才不踩坑
游戏行业是网络层攻击的重灾区,攻击者常通过SYN Flood、ACK Flood等手段制造高并发连接请求,导致游戏服务器响应缓慢或掉线,针对游戏场景,网络层清洗方案要考虑以下要素:
- 延迟敏感:游戏对延迟要求极高,清洗节点的地理位置应尽量靠近玩家
- 连接保持:需要支持TCP连接保持,避免频繁重连导致用户体验下降
- 峰值应对:游戏开服、活动上线期间流量波动大,防护应具备弹性扩展能力
- 封包精确性:能识别游戏协议,避免误杀正常玩家(比如按封包特征遵循“有状态检测”策略)
游戏公司常见的做法是采用“本地清洗设备+云端清洗容量”的混合架构,平时小规模攻击在本地清洗,一旦流量超过本地阈值或带宽上限,自动牵引至云端进行大规模清洗,这种方案既保证了正常情况下的低延迟,又能在极端情况下保住服务。
网络层清洗多少钱:实际价格与性价比判断
网络层清洗多少钱是很多中小企业第一次接触这个领域时最先问的问题,实际情况是,价格差异巨大,主要取决于防护能力和服务模式,按月付费的云清洗服务,基础套餐(防护能力10Gbps)年在几千到数万元之间,100Gbps级别的防护套餐通常年费从数万到数十万不等,如果购买裸机高防IP,价格还跟机房位置、带宽大小挂钩,华东地区(如杭州、上海)的BGP机房资源紧张,价格整体高于华北和华南地区。
值得注意的是,低价套餐往往存在“共享防御”陷阱如果防共享IP在同一时间遭受超大攻击,可能会被服务商临时切断以保证其他客户不受影响,选择服务商时要关注其清洗节点总带宽和防御资源池的规模,这个数据在多数情况下直接影响攻击高峰期的存活率。
地域差异影响:不同机房的清洗能力表现
国内主流的高防机房集中在江苏常州、浙江杭州、河南郑州、四川成都等地,常州和杭州作为华东的带宽枢纽,总出口带宽大,但价格也比较高,成都机房价格相对实惠,但面向华东和华南用户的延迟会有所增加。
如果业务主要面向南方用户,岭南地区的机房在节点距离上更有优势,考虑到国内不同地域用户的实际访问时延差异,建议业务部署前做一次分地域拨测,用公开测速工具或第三方网络监测平台获取数据作为参考。
网络层清洗的常见问题与故障排查
即使部署了网络层清洗系统,业务还是会偶发异常,其中大部分原因集中在配置和策略层面,遇到问题时按以下步骤排查,能快速定位:
- 确认攻击类型和峰值流量(查看清洗平台防护报表)
- 检查ACL规则是否精确匹配攻击特征(是否存在过宽或过窄的规则)
- 验证BGP路由通告是否生效(
show bgp ipv4 unicast命令查看) - 检查回注路径是否正常(干净流量是否能顺畅到达源站)
- 核对源站服务器安全组规则(是否有外部防护IP段的放行策略)
常见问题一:清洗后仍能打挂源站,怎么排查?
先看流量如何到达源站,如果高防IP后的源站直接暴露(源站IP泄露),攻击者可绕过清洗设备直打源站,排查方法很简单,检查DNS解析记录,看是否还有解析到源站IP的子域名或历史记录,看服务器上是否有其他公网服务端口(如SSH 22端口)对全网开放,建议只允许高防IP白名单段访问源站。
常见问题二:正常用户被误杀,怎么处理?
误杀现象经常出现在ACL规则过度收紧的场景,比如按连接数阈值封禁时,企业出口(NAT后的公网IP)因为大量员工同时访问,很容易被误判为攻击源,解决办法是按照应用特性调整告警阈值或加入例外名单:
- 确认用户来源IP段后,定期更新白名单列表
- 将连接数限制从每秒新建连接数调整为“并发连接总数”
- 为清洗系统配置智能学习模式,以历史数据为样本做异常判断
网络层清洗的未来演进方向
网络层清洗技术本身已经非常成熟,但攻击手法也在不断进化,近年来,混合型攻击(同时包含网络层和应用层攻击)占比显著提升,这要求清洗系统必须具备跨层协同联动的能力,单靠网络层清洗已经不够,需要与CDN、WAF等应用层防护组件形成统一调度。
从实操角度看,运维团队定期进行清洗演练依然是必要环节,每月选取一个业务高峰时段,模拟真实的攻击流量进行防护切换测试,AI智能阈值调整算法也开始在部分商用清洗产品中应用,它能根据业务流量变化实时调整基线,减少人工干预频次。
网络层清洗不是买来就完事的固定配置,它需要持续优化和更新。 定期审视访问控制策略的有效性、检查黑洞路由的触发条件是否合理、跟踪攻击手法的变化趋势,才能让这套防护体系始终保持战斗力。
网络层清洗方案相关问答
网络层清洗能完全防住DDoS攻击吗?
网络层清洗的设计目标是缓解超大流量攻击,而不是百分之百阻断所有攻击,合理配置的清洗系统配合足够的带宽冗余,能把攻击影响控制在可接受范围内,对于超出防护上限的超大规模攻击,即使清洗系统也不是万能的,只能依靠运营商骨干网层面的限流来保障整体网络稳定性。
访问控制列表和黑洞路由为什么需要同时使用?
两者应对的攻击场景差别很大,访问控制列表适合精确过滤,能保留正常业务流量,但处理能力受设备性能约束,黑洞路由适合超大流量攻击的快速缓解,但会丢弃所有访问目标IP的流量,在清洗实践中,通常是黑洞路由先启动保障整体可用性,然后清洗系统在流量强度降低后切换至访问控制模式进行精细化过滤。
清洗服务缓解攻击大概需要多长时间?
流量牵引和策略下发在正常情况下可以在秒级到分钟级完成,检测到攻击后,本地清洗设备立即启动,运营商层面的路由牵引通常在1到3分钟内生效,如果攻击规模特别大,触发黑洞路由策略时,全网生效时间在3到5分钟,这段时间内业务可用性确实会受影响,但整体网络运行安全不会受到威胁。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/637131.html