判断清洗是否彻底,最硬核的指标就是看攻击峰值过去之后,连接是否回落到正常基线,回落了说明流量被洗干净了,迟迟不回落甚至持续飘着,那就等于清洗环节在大打折扣。
清洗这件事,很多厂商嘴上说得漂亮,什么“秒级响应”“TB级防护”,可真正拉起真实业务来,底子什么样就藏不住了,攻击峰值就像是一把尺子,量得出清洗设备的极限在哪儿;而峰值之后连接的回落情况,才是检验清洗设备是“真过滤”还是“假拦截”的试金石。
为什么攻击峰值后的回落,能暴露清洗的真实效果
攻击峰值,指的不是单纯地“流量有多大”,而是清洗设备在那一瞬间顶住的压力上限,就好比一个人扛沙袋,能扛200斤的人站直了是一副模样,扛到300斤的时候腿打不打颤、喘不喘气,才是真功夫。
连接回落的速度和状态,恰恰就是攻击结束之后那几下“喘气声”。
如果清洗设备只是把流量硬生生地堵在外面,连接并不会真正恢复,很多伪清洗系统就是把流量引到黑洞里,表面上看起来攻击态势下降了,可你的用户仍然进不来,连接状态依旧卡在原地。
行业共识认为,一次有效的DDoS清洗,必须做到两点:把攻击流量拦在门外,同时让合法用户流量毫发无损地回到服务器,而这一切的验证窗口,就出现在攻击峰值之后的回落后半程。
峰值是“硬扛”,回落才是“真过滤”
攻击流量达到峰值的时候,清洗设备会进入一个高压状态,在这个阶段,设备往往只能做粗粒度的过滤,先把明显异常的流量干掉,真正的精细识别,其实发生在峰值过去之后。
连接能回落,说明清洗设备在高压之后还能迅速调整策略,把误杀的正常流量放回来,连接持续高位打转,说明清洗设备打满了资源,根本没精力去区分哪些是真人、哪些是肉鸡,只能无差别绞杀,这种清洗,攻击是被压下去了,业务也跟着瘫痪了,跟没洗没多大区别。
连接回落用多长时间,直接反映清洗策略的健康度
业内专家指出,攻击结束后,业务侧连接状态回到攻击前基线的耗时,与清洗策略的精细程度直接挂钩。
- 清洗策略精细的设备,攻击流量一降,立刻会把误闸的源IP重新放行,TCP握手会在几十秒内恢复正常。
- 粗放型清洗设备,攻击过去之后还需要人工介入调整策略,连接曲线的回落往往滞后很长一段时间。
- 最差的属于“假清洗”,攻击流量根本没进清洗设备,而是被上游直接拉黑空路由了,连接毫无复原迹象。
清洗是否彻底,看攻击峰值后连接回落的三个关键维度
光看“回落了”还不够,还得看回落的质量,就像一个病人退烧了,不能光看体温计数字,还得看精神状态、食欲、体力恢复情况,连接回落这件事,也需要从三个维度去量化评估。
回落速度:看连接是否快速贴近攻击前基线
攻击前,你的服务器日常在线连接数假设在平稳区间波动,攻击开始后,连接数会被冲高到异常水平(也可能是被压倒接近零),攻击结束后,连接应当快速回到原来的波动区间附近。
如果峰值结束半小时后,连接数依旧维持在高位拐头不下来,说明不少攻击连接还残留在系统里,没有被清洗干净,这种情况常见于TCP分片攻击或慢速连接攻击,需要仔细排查。
回落质量:看连接请求是否还在堆积
判断连接回落是否彻底,不只盯“连接总数”,还需要看SYN_RECV和TIME_WAIT这两个状态。
- SYN_RECV堆积,说明半连接请求还在排队,清洗设备放行了一部分握手包,但服务器处理不过来。
- TIME_WAIT大量残留,则说明旧连接没有正常关闭,占着端口不干活。
这两个状态如果长时间降不下来,连接就算“回落”了,业务响应照样慢吞吞,用户体感依旧糟糕。
回落稳定性:看连接是否忽高忽低反复抖动
有些清洗场景下,攻击峰值之后连接回落到一半,又重新冲上去,呈现锯齿状波动,这种抖动多发生在混合攻击场景中,常见于攻击者不断变换手法间歇性骚扰这边UDP刚消停,那边CC又起来了。
抖动产生的连接波动,会直接推高服务器的平均负载,大量请求在等待队列里超时重传,用户那边就是网页打不开、视频一直转圈,这种状态下的清洗,即便没有把业务完全打挂,体验上的损失也已经不可逆了。
高防清洗效果怎么判断:从峰值到回落的全过程验证
清洗效果不是厂商一句“防护成功”就能盖章的,实际操作中,我们建议在攻击中和攻击后不同的时间段,分段验证连接的回落情况。
攻击过程中:先确认清洗设备有没有接管流量
攻击发生时,第一时间确认流量走没走清洗路径:
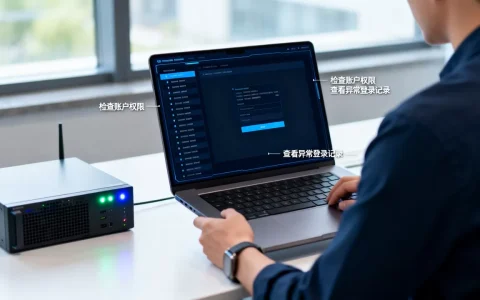
- 登录高防控制台,查看转发状态是否为“清洗中”。
- 在服务器上执行
netstat -ant | grep SYN_RECV | wc -l,观察半连接数是否被清洗设备截流。 - 主动中断本机防火墙,测试裸奔状态下服务器是否立即宕机,以此确认清洗设备是否真的在扛。
如果切断防火墙之后服务器瞬间无法访问,说明清洗设备承接了主要流量;如果切断之后业务仍然正常,说明流量根本没有被清洗,还是靠源站在硬扛。
攻击结束后:用对比法验证连接是否彻底回落到正常基线
攻击停止后,立刻执行以下三步:
- 在服务器端抓取当前连接总数,与攻击发生前30分钟的平均连接基数做对比。
- 查看落盘日志中最近5分钟内TCP建连失败的次数,如果攻击前后失败率成倍上升,说明清洗后的链路仍然存在异常。
- 用
mtr访问业务域名观察最后一跳的丢包率,如果丢包率已经恢复为0,而连接数迟迟不回落,问题多半出在应用层或者后端服务上,不再是单纯清洗的问题。
别被“假回落”蒙混过关:护住峰值后的连接就是护住口碑
在实际业务中,攻击峰值后的连接回落情况,直接影响用户对平台稳定性的直观感受,游戏圈在开服活动期间如果被打,玩家掉线重连之后能不能迅速回到正常延迟,决定这一晚上流失多少人;电商大促期间被DDoS攻击,老用户刷购物车时页面能不能正常响应,直接决定这波活动是赚是亏。
游戏行业:连接回落慢等于玩家集体劝退
游戏行业的攻击峰值往往集中在流量瞬间拉满的节点,整体清洗参数设置的是“宁可错杀不能放过”,这种方式虽然能把攻击压下去,但正常玩家的登录连接也被误伤,攻击结束后,如果连接迟迟不能恢复,玩家重连游戏要排队,延迟飙红,基本上一波流失就能让渠道推广费打了水漂。
电商和金融平台:连接回落是否稳定决定交易链路质量
相较游戏行业,电商和金融平台对连接回落的要求更加严格,这类业务的核心链路中穿插着大量HTTPS加密握手和长连接维持,攻击峰值过后,长连接如果没能正常回落,支付网关里的异步通知就容易超时,订单状态就会卡死在后端,这种情况下,清洗设备看似防住了攻击,业务侧却付出了一整批丢单的代价。
清洗效果怎么判断:连接回落与实际业务指标联动
清洗效果的最终验证,应当跟业务指标绑定,而不是只看控制台上实时的带宽曲线。
| 验证视角 | 攻击前正常状态 | 攻击峰值期间 | 攻击结束后(合格) | 攻击结束后(不合格) |
|---|---|---|---|---|
| 服务器连接数 | 稳定在基线附近 | 异常飙升或断崖归零 | 快速回归基线区间 | 持续高位抖动,难以回落 |
| TCP建连失败率 | 几乎为零 | 高比例失败 | 恢复正常 | 仍伴随部分失败 |
| 用户侧响应时间 | 秒开或毫秒级响应 | 超时无响应 | 恢复至攻击前水平 | 响应慢,点击无反馈 |
| 业务核心指标 | 订单/登录流畅 | 中断 | 逐步恢复 | 阻塞,无法恢复 |
这套评判逻辑的核心,就是连接归位了,业务才归位。
清洗不彻底的表现:连接回落只是表象,链路残留才是硬伤
有些情况下,攻击峰值过去之后连接数确实降下来了,但用户访问仍然偶尔卡顿,这种情况要看是不是链路上还有残留流量在持续骚扰。
低频慢速攻击的连接残留怎么识别
DDoS攻击并非只有峰值爆发那一下,越来越多的攻击转向低频慢速模式,峰值不高,但持续时间长,连接一直处于半死不活的状态,定期在网络空闲时段主动发起测试,对比连接回落数据,可以有效识别这类隐蔽的清洗缺口。
清洗节点后端链路拥塞怎么排查
连接回落正常的表象下,如果清洗节点与源站之间的专线或者BGP链路本身带宽不足,也会导致真实用户请求回源缓慢,这类情况与清洗本身无关,但表现出来就是“攻击结束,连接也降了,用户还是卡”,排查方法很简单:跳清洗直接回源,对比两端延迟差异,差异超过合理范围就说明链路存在瓶颈。
连接回落之后才算真的清洗干净
攻击不会提前打招呼,清洗效果好不好,只有实战那一刻才见真章,峰值期能不能扛住是底线,峰值后连接能不能吃掉才是上线,再漂亮的防护数据,落到真实业务里,用户进不来,连接不回落,都是空转。
把目光从“打了多少G”的数字上挪开,多盯着攻击峰值后连接的回落曲线看,才是衡量清洗是否彻底最诚实的一把尺子。
常见问题解答:清洗是否彻底与连接回落
攻击峰值后连接回落到什么程度算彻底清洗?
攻击结束后的合理观察周期内,连接数应当回到攻击前正常波动区间的上下范围内,同时观察SYN_RECV和TIME_WAIT频次明显衰减,若回落速度稳定且不再反复被拉起,就属于清洗彻底的表现;若连接数长期高于基线且请求超时比例居高不下,则说明清洗仍残留漏洞。
清洗不彻底时,连接不回落会带来哪些实际风险?
连接持续处于高位会占用服务器大量文件描述符,后端应用线程被无效请求耗尽,日志写入变慢,即使攻击流量已经结束,业务仍然无法恢复对外服务,部分情况下运维人员若为了清理连接主动重启服务,反而会加剧数据库连接池重建压力,带来二次故障风险。
清洗设备显示“攻击已结束”,但连接仍不恢复,原因在哪?
多半是清洗策略误伤了正常IP段,尤其是部分移动网络出口IP被整体拉黑的情况,清洗设备在峰值期基于信誉库拦截了整段IP,攻击结束后信誉库恢复存在延迟,导致真实用户被继续拒之门外,连接自然无法回落,此时需联系厂商手动解封对应IP段,并调整策略中的IP信誉有效期参数。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/651858.html