自建高防御CDN的核心在于通过本地节点集群与流量清洗技术的深度耦合,在保障业务连续性的同时,将抗D攻击成本降低至公有云方案的30%以下,并实现数据主权100%自主可控。
对于许多中小型企业或特定行业(如游戏、金融、直播)而言,公有云CDN虽然部署便捷,但在面对大规模DDoS攻击时,高昂的清洗费用和不可控的带宽限制往往成为致命弱点,自建高防御CDN并非简单的服务器堆砌,而是一套涵盖网络架构、硬件选型、软件策略及运维监控的完整系统工程,它要求企业从“租用资源”转向“掌控基础设施”,通过精细化运营构建起一道坚不可摧的数字防线。
为什么选择自建高防御CDN而非公有云
业内专家指出,随着网络攻击手段的日益复杂化,传统公有云CDN在极端流量冲击下存在明显的局限性,自建方案的优势主要体现在成本控制、数据安全和定制化能力三个维度。
成本结构的根本性差异
公有云CDN通常采用“带宽+流量”的计费模式,一旦遭遇突发攻击,带宽瞬间飙升,账单可能呈指数级增长,相比之下,自建CDN采用固定带宽租赁或硬件买断模式。
- 固定成本可控:无论攻击流量多大,只要不超过物理带宽上限,额外成本几乎为零。
- 长期收益显著:对于日均流量稳定且有一定基数的业务,自建CDN在运行1-2年后,总拥有成本(TCO)通常低于公有云方案。
- 避免厂商锁定:无需受制于单一云厂商的定价策略调整,拥有更强的议价能力。
数据主权与隐私合规
在数据隐私法规日益严格的背景下,数据不出域成为许多企业的首选,自建CDN允许企业完全掌控数据流向,日志存储、访问记录均保留在自有服务器中,彻底规避了第三方平台潜在的数据泄露风险或合规审查滞后问题。
定制化防御策略
公有云CDN提供的是标准化防御规则,难以针对特定业务逻辑进行深度优化,自建CDN则允许开发团队根据业务特性,定制独特的WAF(Web应用防火墙)规则、缓存策略及调度算法,针对视频流业务,可优化TCP参数以减少卡顿;针对API接口,可实施更细粒度的频率限制。

自建高防御CDN的核心架构搭建
构建一个真正具备高防御能力的CDN,不能仅靠几台高性能服务器,而需要科学的架构设计,以下是关键的技术模块拆解。
硬件选型与网络基础
硬件是防御的基石,在选择服务器时,需重点关注以下指标:
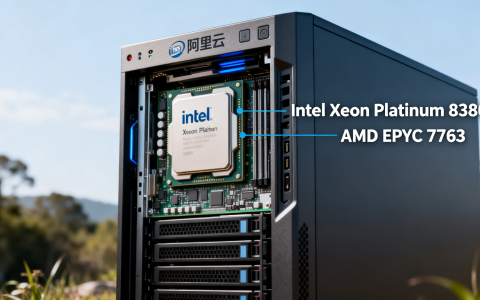
- CPU性能:DDoS清洗涉及大量的包处理,多核高频CPU是必须的,建议选用Intel Xeon或AMD EPYC系列,核心数不低于32核。
- 内存容量:缓存和会话保持需要大量内存,建议每台节点配备128GB以上DDR4 ECC内存。
- 网卡带宽:入口带宽需预留至少30%-50%的冗余空间,以应对突发攻击,推荐配置万兆(10Gbps)及以上网卡,并支持SR-IOV技术以提升I/O效率。
- 硬盘类型:缓存节点建议使用NVMe SSD,以提供极高的随机读写性能,确保静态资源加载速度。
软件栈与清洗引擎
软件层面,开源方案与商业软件各有优劣,目前主流的技术栈包括:
- 反向代理层:Nginx或OpenResty是行业标准,通过Lua脚本可实现灵活的请求处理逻辑。
- 缓存层:Varnish或Squid,专注于高性能HTTP缓存,支持复杂的缓存失效策略。
- 流量清洗:可结合Fail2Ban、ModSecurity或自研的基于eBPF的流量分析引擎,实现毫秒级异常流量识别与丢弃。
智能调度与DNS解析
DNS调度是高防御CDN的“大脑”,通过部署多线BGP DNS,根据用户地理位置、运营商及实时网络状况,将请求智能分发至最优节点,需配置健康检查机制,当某节点遭受攻击或宕机时,自动将流量切换至备用节点,确保服务不中断。
实操指南:从零搭建高防御节点
对于技术团队而言,落地自建CDN需要遵循严格的实施步骤,以下以基于Linux系统的Nginx+Varnish架构为例,提供关键操作路径。

第一步:系统优化与安全加固
在部署应用前,必须对操作系统进行深度优化,以提升抗攻击能力。
- 内核参数调整:修改
/etc/sysctl.conf,增加TCP连接队列长度,启用SYN Cookie防护。net.ipv4.tcp_max_syn_backlog = 65536 net.ipv4.tcp_syncookies = 1 net.ipv4.ip_local_port_range = 1024 65535
- 防火墙配置:使用iptables或firewalld,仅开放必要端口(80, 443, 53),并限制单IP连接数。
iptables -A INPUT -p tcp --dport 80 -m connlimit --connlimit-above 50 -j REJECT
第二步:部署反向代理与缓存
安装Nginx和Varnish,并配置后端源站地址。
- Nginx配置:作为入口,负责SSL终止、Gzip压缩及静态资源直接返回。
- Varnish配置:监听8080端口,将动态请求转发给Nginx,静态请求直接缓存,需编写VCL(Varnish Configuration Language)脚本,定义缓存过期时间、清除规则及异常处理逻辑。
第三步:集成流量清洗模块
引入开源清洗工具或自研脚本,实时监控流量特征。
- 异常检测:监控HTTP状态码分布,若403、404或500错误率突然升高,触发告警。
- 自动封禁:利用Fail2Ban扫描日志,对短时间内发起大量请求的IP进行临时封禁。
- 人机验证:在疑似攻击流量中插入JavaScript挑战或验证码,过滤恶意爬虫和僵尸网络。
常见误区与避坑指南
在自建过程中,许多企业容易陷入技术误区,导致防御效果大打折扣。
带宽越大越好
盲目追求超大带宽不仅成本高昂,且无法解决应用层攻击(如CC攻击),高防御的核心在于“精准识别”而非“暴力扩容”,应优先优化应用层过滤策略,再考虑带宽冗余。

忽视日志分析
日志是防御的“黑匣子”,若不定期分析访问日志,将无法发现新型攻击模式,建议部署ELK(Elasticsearch, Logstash, Kibana)栈,实现日志的实时采集、分析与可视化展示。
缺乏演练机制
防御体系的有效性需通过实战检验,定期开展红蓝对抗演练,模拟真实DDoS攻击场景,测试系统的自动切换、流量清洗及恢复能力,及时修补架构漏洞。
自建高防御CDN常见问题解答
自建高防御CDN的初始投入成本是多少
初始投入主要包括硬件采购、带宽租赁及人力成本,对于中小型节点集群(如5-10个节点),硬件成本约在10万-30万元人民币之间,带宽成本取决于运营商协议及地域,人力成本则需考虑运维团队的建设,相比公有云按量付费,自建方案在流量稳定且规模较大时,长期性价比更高。
自建CDN能否完全抵御大规模DDoS攻击
自建CDN可以抵御绝大多数常规DDoS攻击,但对于超大规模(如Tbps级别)的混合型攻击,单点防御能力有限,建议采用“本地清洗+云端引流”的混合架构,即本地节点处理常规流量和中小规模攻击,当攻击超出本地带宽上限时,通过BGP黑洞路由或云端清洗服务进行引流和缓解,形成多层防御体系。
自建高防御CDN适合哪些类型的业务
自建CDN特别适合对数据隐私要求极高、流量波动大且具备一定技术实力的业务场景,网络游戏服务器需要低延迟和高并发处理能力;金融交易平台注重数据安全和交易稳定性;视频直播平台则依赖稳定的带宽供应和高效的缓存机制,对于初创期流量较小或技术团队薄弱的企业,公有云CDN仍是更稳妥的选择。
自建高防御CDN是一项长期投资,其价值不仅体现在当下的安全防护,更在于为企业构建自主可控的数字基础设施,通过科学规划、精细运营和持续优化,企业不仅能有效抵御网络威胁,还能在激烈的市场竞争中赢得速度与安全的双重优势。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/%e8%87%aa%e5%bb%ba%e9%ab%98%e9%98%b2%e5%be%a1cdn%e6%80%8e%e4%b9%88%e6%90%ad%e5%bb%ba%ef%bc%9f%e5%a6%82%e4%bd%95%e9%98%b2%e6%ad%a2%e7%bd%91%e7%ab%99%e8%a2%ab%e6%94%bb%e5%87%bb/