自建CC防护CDN的核心在于通过边缘节点的高并发处理能力与智能算法识别,在流量抵达源站前完成恶意请求的清洗与拦截,从而保障业务连续性并显著降低源站负载压力。
在2026年的网络环境中,网站遭受的CC攻击(Challenge Collapsar)已经不再仅仅是简单的流量洪峰,而是演变为具备高度伪装性、低频慢速且针对业务逻辑的精准打击,传统的WAF(Web应用防火墙)往往因为规则滞后或性能瓶颈,在面对海量并发连接时容易失效,构建一套专属的CC防护体系,尤其是结合CDN(内容分发网络)架构的方案,成为了许多中大型互联网企业维持服务稳定的关键选择,这不仅仅是技术的堆砌,更是对业务架构的一次深度重构。
为什么传统防护难以应对2026年的CC攻击
许多运维人员发现,即便购买了昂贵的商业CDN服务,依然无法完全抵御特定类型的CC攻击,这背后的原因在于攻击手段的迭代,早期的CC攻击主要依靠海量IP发起高频HTTP请求,容易通过IP黑名单进行封禁,现在的攻击者更多利用僵尸网络、代理池甚至被入侵的IoT设备,模拟正常用户的浏览行为。
业内专家指出,这种“低频慢速”的攻击特征使得基于阈值的传统防护机制失效,攻击者将请求频率控制在正常用户波动的范围内,但通过维持长连接或不断刷新动态页面,耗尽服务器的CPU或数据库连接资源,对于自建防护体系而言,理解这一痛点是设计架构的前提。
源站负载与带宽瓶颈分析
当CC攻击发生时,源站面临的最大威胁并非带宽被占满,而是计算资源的枯竭。
- CPU过载:动态页面通常需要复杂的后端逻辑处理,恶意请求会触发大量数据库查询或API调用,导致CPU使用率飙升。
- 内存泄漏风险:部分攻击会故意构造畸形数据包,导致服务器内存分配异常,进而引发服务崩溃。
- 数据库连接池耗尽:这是最致命的打击,一旦数据库连接数达到上限,正常用户的请求也将被拒绝,造成业务中断。
对比商业CDN与自建方案的差异
| 维度 | 商业CDN防护 | 自建CC防护CDN |
|---|---|---|
| 响应速度 | 依赖厂商规则更新,存在滞后性 | 可根据自身业务逻辑定制规则,实时生效 |
| 成本结构 | 按流量或实例计费,高峰期成本极高 | 初期投入大,但长期边际成本递减 |
| 数据隐私 | 流量经过第三方节点,存在合规风险 | 数据全程可控,满足高合规要求场景 |
| 灵活性 | 配置项有限,难以深度定制 | 可集成AI模型、行为分析等高级功能 |

自建CC防护CDN的核心架构设计
构建一个高效的CC防护CDN,不能简单地堆砌服务器,而需要分层设计,核心思路是“边缘清洗,中心精简”。
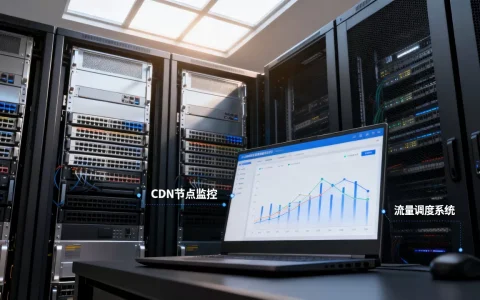
边缘节点:第一道防线
边缘节点直接面向用户,其首要任务是过滤掉最基础的恶意流量,这一层主要部署轻量级的代理服务和访问控制列表。
- IP信誉库联动:接入全球IP信誉数据库,自动拦截已知的高危IP段。
- TLS指纹识别:通过检测客户端的TLS握手特征,识别非标准浏览器或自动化工具(如Python Requests、Go Http Client等)。
- JS挑战机制:对疑似异常流量返回一段JavaScript代码,只有真正在浏览器中运行的客户端才能计算出结果并继续请求,这一步能有效拦截绝大多数脚本攻击。
调度层:智能流量分发
调度层负责将清洗后的流量分发到不同的处理集群,这里需要引入负载均衡算法,不仅考虑服务器的负载情况,还要结合业务类型进行分流。
- 动静分离:静态资源由专门的静态服务器集群处理,动态请求则进入业务逻辑集群。
- 地域路由:根据用户地理位置,将请求分发到最近的节点,减少延迟的同时,也能基于地域特征建立风控模型,某地区突然涌现大量针对特定接口的请求,调度层可立即触发该地区的临时限流策略。

实施中的关键技术与实操步骤
理论架构确定后,具体的实施细节决定了防护效果,以下是构建过程中需要重点关注的技术环节。
智能识别算法的应用
传统的基于规则的防护已经不够用,必须引入行为分析。
- 会话行为建模:记录每个用户的访问路径、点击间隔、鼠标轨迹(如果前端支持)等特征,正常用户的行为具有随机性和连贯性,而机器攻击往往表现出高度的规律性或随机性异常。
- 验证码的动态触发:不要对所有用户统一弹出验证码,而是根据风险评分动态触发,低风险用户无感,中风险用户需滑动验证,高风险用户直接拦截。
如何配置Nginx实现基础限流
在边缘节点,Nginx依然是强大的工具,通过配置limit_req_zone和limit_conn_zone,可以实现细粒度的控制。
http {
    # 定义限流区域,基于IP,速率限制为每秒10个请求
    limit_req_zone $binary_remote_addr zone=one:10m rate=10r/s;
    server {
        location / {
            # 应用限流规则,允许突发5个请求
            limit_req zone=one burst=5 nodelay;
            proxy_pass http://backend;
        }
    }
}
源站保护策略
即使边缘节点过滤了大部分流量,仍可能有漏网之鱼到达源站,源站也需要具备自我保护能力。
- 连接数限制:限制单个IP的最大并发连接数,防止连接耗尽。
- 请求体大小限制:限制POST请求的大小,防止通过大体积数据攻击。
- 服务降级机制:当检测到异常流量时,自动切换至静态页面或维护页面,保证核心业务逻辑不崩溃。
成本效益分析与长期维护

自建CC防护CDN并非一劳永逸,需要持续投入人力进行维护和优化。
初期投入与长期收益
初期需要购买服务器、搭建监控体系、研发防护算法,这部分成本较高,但随着业务增长,边际成本会逐渐降低,相比之下,商业CDN的防护费用通常与流量成正比,在遭遇大规模攻击时,费用可能呈指数级增长。
据行业共识认为,对于日均PV超过千万级别,且对业务连续性要求极高的企业,自建防护体系在三年内的总拥有成本(TCO)通常低于购买顶级商业防护服务,自建方案还能将防护能力转化为技术壁垒,提升整体技术团队的实战水平。
监控与告警体系
没有监控的防护是盲目的,需要建立全方位的监控体系,包括:
- 实时流量监控:可视化展示QPS、带宽、错误率等关键指标。
- 异常行为告警:当检测到攻击特征时,立即通过短信、邮件或钉钉通知运维人员。
- 日志分析:定期分析访问日志,优化防护规则,减少误杀。
常见问题解答
自建CC防护CDN需要多少技术团队支持?
一个小型的防护团队至少需要2-3名资深后端工程师和1名安全专家,后端工程师负责架构搭建、代码开发和性能优化,安全专家负责攻击分析、规则制定和应急响应,如果业务规模较大,还需要增加运维人员负责7×24小时的监控和故障处理。
自建方案与商业CDN可以混合使用吗?
可以,且这是一种常见的混合架构,可以将商业CDN作为第一层,利用其全球节点优势加速静态资源并过滤部分基础攻击;将自建CDN作为第二层,处理动态请求和深度清洗,这种架构既能享受商业CDN的便利,又能获得自建的灵活性和成本控制优势。
自建CC防护CDN的价格构成是怎样的?
主要成本包括硬件服务器租赁或购买费用、带宽费用、软件授权费用(如开源软件免费,但商业组件需付费)、人力成本以及电力和机房托管费用,人力成本往往占据较大比例,因为安全防护是一个持续对抗的过程,需要不断更新知识和策略。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/359454.html