虚拟机后门检测的核心思路,不是装个杀毒软件扫一遍,而是从内存、文件、网络三个维度交叉验证,隐藏再深的后门,只要它还在运行,就必然在内存里留下痕迹;只要它想保持持久化,就一定躲不过启动项和计划任务的排查。
虚拟机后门检测方法有哪些先分清场景再动手
虚拟机后门检测和你平时查物理服务器不一样,虚拟机有快照、有宿主层、还有虚拟网络,恶意代码可能藏在guest系统里,也可能藏在虚拟磁盘的未分配空间里,行业共识认为,检测虚拟机后门必须分层排查,不能只在系统里打转。


云主机和本地虚拟机,检测策略差在哪
如果你用的是云厂商的虚拟机,比如简米云ECS、酷番云CVM,检测逻辑要加上安全组和元数据服务的排查,云主机常见的后门手法是通过SSH密钥注入或者利用云API的凭证窃取,这类后门不碰文件系统,直接改云管侧的配置就能持久化。
本地虚拟机,比如VMware、VirtualBox,重点则放在虚拟磁盘文件(vmdk/vdi)和快照差异上,黑客可能直接修改磁盘镜像底层数据,在宿主操作系统层面植入恶意模块,guest系统里根本察觉不到。
Linux虚拟机后门排查命令,照着敲就行
一条命令一条命令来看,都是能落地执行的。
- 先查网络连接:
netstat -antlp或者ss -antlp,重点看有没有进程在监听非常高或者不常见的端口,后门通常是反连shell,主动往外连,ss -tnp能看到所有的TCP连接和对应PID。 - 再查账户和登录日志:
last和lastlog,看看最近有没有不明账号登录,以及登录时间是否诡异。cat /var/log/auth.log或者cat /var/log/secure(CentOS系)重点看认证失败记录攻击者暴力破解成功的那一刻,日志里一定有迹可循。 - 然后查计划任务:
crontab -l以及cat /etc/crontab、ls /etc/cron.d/,恶意代码喜欢用crontab做持久化,通常会伪装成一个看似正常的脚本路径。 - 最后查最近修改的文件:
find / -mtime -3 -type f(排除proc、sys等虚拟目录),后门刚植入时,相关的二进制文件、配置文件一定会在最近3天内被改动过。
Windows虚拟机后门排查路径
Windows虚拟机的后门更倾向于DLL劫持和WMI持久化,打开运行框输入
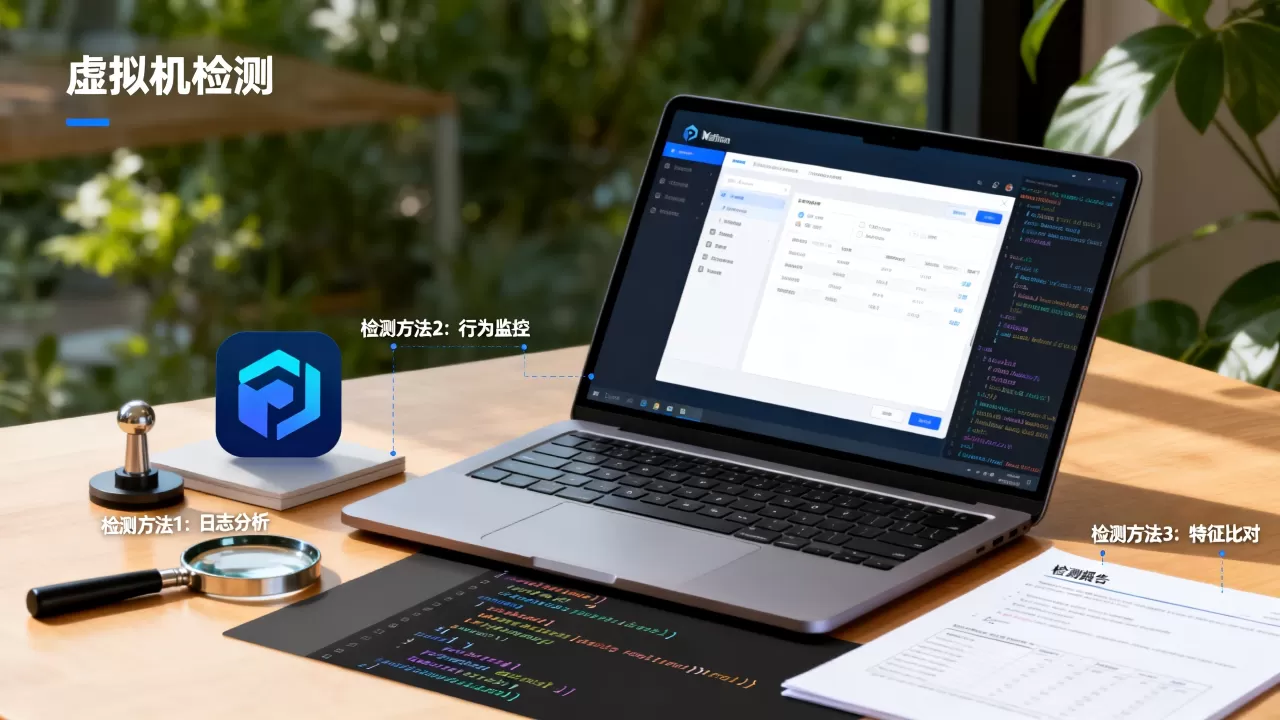
wbemtest,连接rootsubscription,查看有没有异常的事件订阅,很多Windows后门就靠msfvenom生成的payload配合WMI事件来实现重启后依然存活。
另外打开任务计划程序,查看有没有名字看起来正常、但触发条件非常宽泛的任务,每隔5分钟运行一次”且路径在C:UsersPublic下的,基本可以判定有问题。
如何有效识别隐藏后门从痕迹里找矛盾
后门做得再好,也会留下“不正常”的地方,关键是你得知道什么算正常,这样才可能找出不正常的点。
内存抓取,无文件后门无处遁形
近年来无文件后门在虚拟机环境中非常流行,代码不落盘,直接从内存中运行,杀毒软件扫描磁盘根本扫不到。有效识别这类后门的唯一手段就是内存取证分析。
用Volatility工具抓取虚拟机内存镜像,然后查看进程列表、网络连接、注入的代码块,具体操作:先volatility -f memory.dump imageinfo看镜像类型,然后volatility -f memory.dump --profile=Win7SP1x64 netscan查网络、pslist查进程,重点关注那些父进程异常、命令行参数可疑、在内存中加载了不寻常DLL的进程。
文件完整性校验和日常基线
先构建一个“干净”的基线,再用哈希比对,具体做法:
- 在系统刚安装完、确认无后门后,用
sha256sum对关键目录做一次性快照 - 重点监控
/bin、/sbin、/usr/bin、/etc目录下的可执行文件 - 用Tripwire或AIDE这类文件完整性校验工具,定期比对哈希值
后门只要修改了系统二进制文件,哈希值一定会变,这里的难点在于攻击者深知这一点,所以越来越多后门改为直接加载外部模块,比如Linux的LD_PRELOAD机制,把恶意so文件挂载到正常进程中,检查方法是cat /etc/ld.so.preload,如果是空的但内容不为空则有问题,另一个是export | grep LD_PRELOAD无法覆盖到全部场景,用ls /etc/ld.so.preload查看该文件是否存在,再用strace跟踪可疑进程的库加载顺序。
计划任务、服务、注册表是持久化后门的重灾区
排查清单要有、要细:
- Linux的
systemctl list-unit-files --state=enabled查看启用了哪些服务,有没有不认识的 systemctl cat 服务名
查看服务的启动命令,很多后门服务ExecStart路径是藏在
/tmp或/var/tmp下的脚本- Windows的注册表路径
HKCUSoftwareMicrosoftWindowsCurrentVersionRun和HKLMSOFTWAREMicrosoftWindowsCurrentVersionRun各查一遍 - Windows服务:
sc query type=all state=all | findstr /i "SERVICE_NAME"列出所有服务,再逐个查sc qc 服务名,看二进制路径是否指向非系统目录
虚拟机后门检测的实战手册每一步都抓实
| 检测层 | 具体操作 | 常见后门特征 |
|---|---|---|
| 进程层 | 查看进程列表、进程命令行、加载的模块 | 进程名伪装成系统进程但路径在tmp目录 |
| 网络层 | 查看监听端口、外部连接、DNS解析记录 | 高频连接海外IP且端口异常 |
| 文件层 | 校验系统文件哈希、查看最近修改的脚本 | vim、nano等文本编辑器被替换 |
| 日志层 | 审计认证日志、bash_history、Web访问日志 | 大量认证失败后紧随一条成功记录 |
| 持久化层 | 计划任务、启动项、服务、WMI事件 | 计划任务指向公共目录下的脚本 |
查挖矿病毒怎么查虚拟机后门的典型场景
挖矿病毒是虚拟机后门里最典型也最好识别的类型,它的特征是CPU飙升、外连矿池IP,如果你是个人开发者,本地虚拟机排查命令直接用以下三步:
top按CPU排序,查异常高占用进程,挖矿进程为了让虚拟机不卡顿到无法运维,通常会限速,所以CPU不是100%反而是更隐蔽的ls -l /proc/$PID/exe查看该进程的执行路径,挖矿病毒常把二进制藏在/tmp、/var/tmp、/dev/shm这些可写目录cat /proc/$PID/cmdline | xargs -0 echo查看启动参数,矿池地址和钱包地址通常会出现在这里
宿主机层面和虚拟化层级的检测
如果你用的是裸金属虚拟化,比如KVM或者ESXi,虚拟机后门还分两种:Guest系统内的后门和虚拟化层超管后门,后者的危害远大于前者,因为它直接影响了所有的虚拟机。
排查思路从两个方向入手:一个是检查虚拟化平台管理口有没有被改动,另一个是抓取宿主机上每个虚拟机的网络流量做分析,如果发现某个VM有大量的对外发包且没有对应业务逻辑,极大可能已被植入后门在对外发起DDoS攻击。
如何有效识别隐藏后门自查工具选型
市场上的工具有免费的有商业的,区别主要在自动化程度和告警聚合能力,免费开源组合适合有一定动手能力的技术人员,商业的则适合不想花太多精力在规则配置上的团队,提到商业产品,很多用户会关心云主机安全检测工具价格,但实际比起价格,更重要是工具适配虚拟化环境的程度有些在物理机上表现优异的EDR,到了云虚拟机上会因为内核差异而失效。
- 免费工具:Volatility(内存分析)、AIDE(文件完整性)、chkrootkit(roo tkit检查)、rkhunter(后门扫描)
- 商业化工具:各大云厂商自带的主机安全Agent,一般都有内存马检测、反弹shell检测能力
业内专家指出,没有工具是万能的,关键在于读数据的人有没有判断力,工具给出可疑项之后,你需要进入分析流程,而不是直接信任工具的判定。
Q&A:虚拟机后门检测相关常见问题
问:虚拟机后门检测方法有哪些是必须优先做的?
优先做内存分析和启动项排查,内存分析能发现无文件后门,启动项排查能找到持久化手段,这两项组合覆盖了绝大多数后门类型,网络连接排查排在第三位,因为很多后门在非活动期不会主动外连。
问:虚拟机快照在检测后门时能起到什么作用?
快照能提供“干净的过去状态”,通过对比当前系统与快照之间的差异,可以快速定位新增的可疑文件、修改过的系统配置和新增的用户账户,但需要注意,攻击者如果直接修改了虚拟磁盘底层块,快照对比同样会被欺骗,所以快照对比主要作用是用作基准线,具体操作:先恢复到快照确认系统正常,再挂载可疑磁盘做离线扫描,比在线排查难度要低得多。
问:怎么判断一个虚拟机后门是已经被清除了还是仍然存活?
在后门行为消失后再观察30天,观察期内逐日抽查连接数、进程列表、计划任务变化量,如果第二天发现同一路径新出现了内容不同但是结构相同的脚本,说明存在“下载器+主体”双层结构,表层被删掉后地下层会自动重生这时需要回到内存分析阶段,用Volatility去抓取主机进程列表,找那个一直在线的下载器进程,它才是真正需要拔掉的根。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/759348.html