虚拟机遭遇SQL注入攻击时,防御的核心思路是把数据库、应用和网络环境隔离开,再配合参数化查询与最小权限原则,才能从根本上阻断攻击路径。很多人在配置虚拟机时只关注性能分配,却忽视了安全组策略和数据库审计日志的联动,导致攻击者一旦突破Web层就直接拿到数据库权限,接下来从攻击路径、配置步骤、工具选型三个维度拆解防护方案。
为什么我的SQL语句会变成攻击入口?认清攻击路径
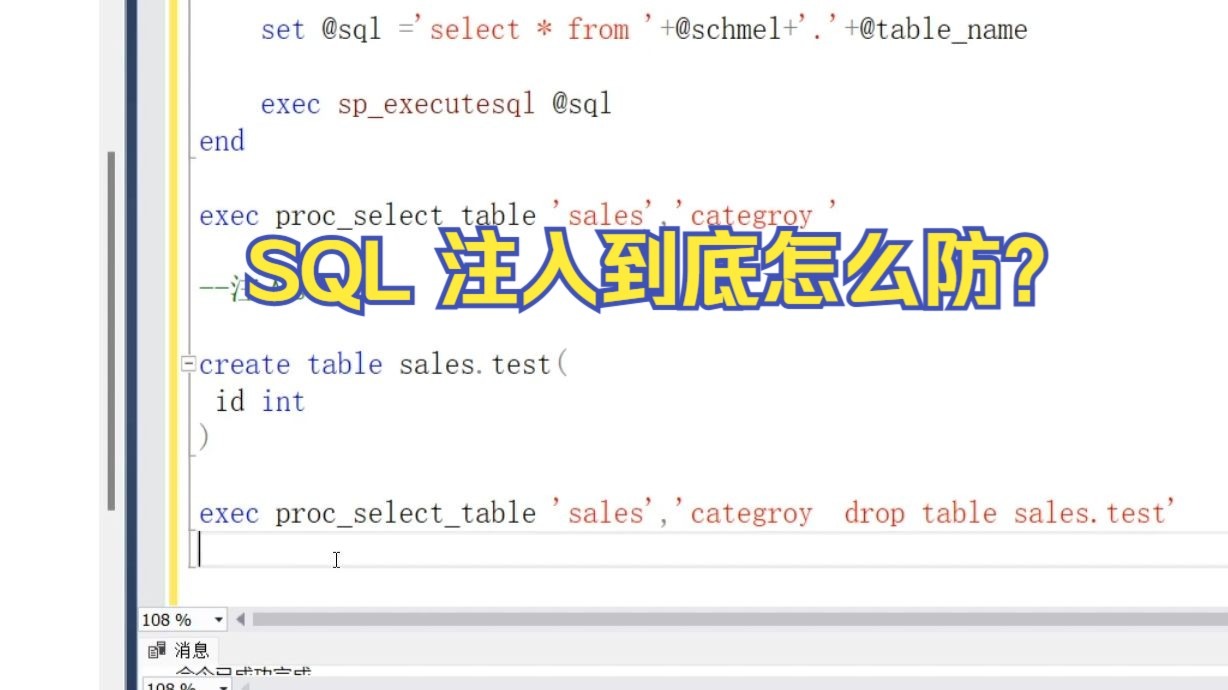
虚拟机上跑着网站和数据库,攻击者通过表单输入框或URL参数提交恶意代码,比如在用户名字段里填入' OR '1'='1,如果后端代码直接把字符串拼接进SQL查询,数据库就会把这段逻辑当成合法指令执行,业内专家指出,超过八成SQL攻击针对的是未做输入过滤的动态查询语句,而不是数据库本身的漏洞。
攻击者如何穿透虚拟机的第一道防线
虚拟机在网络拓扑中通常位于防火墙之后,但默认配置下,虚拟交换机(vSwitch)的端口组策略往往是宽松模式,攻击者先扫描开放端口,找到3306(MySQL)或1433(SQL Server)暴露在公网的实例,接着用弱口令字典尝试登录,最后通过UNION SELECT语句拖取数据,这类攻击链条中,虚拟机安全组规则如果只限制入站流量而不限制出站,数据库被攻破后还能反向连接攻击者指定的IP。
虚拟机环境比物理机更需要注意的两个风险
- 镜像快照泄露:备份虚拟机时如果连带数据库文件一起快照,副本可能流向测试环境或第三方运维人员手中。
- 横向移动:同一宿主机上的其他虚拟机如果被植入挖矿程序,会消耗CPU资源,拖慢数据库响应速度,甚至干扰SQL查询的正常执行计划。
虚拟机如何防御SQL攻击从网络层到宿主机的三层拦截
防御动作要覆盖数据链路,而不是单点部署,第一层在网络边缘拦截恶意请求,第二层在操作系统层收紧权限,第三层在数据库层做审计与脱敏,以下操作路径可以直接复制到生产环境验证。
第一层:安全组规则与虚拟防火墙的精确配置
无论是VMware vSphere还是KVM平台,安全组都不能只依赖默认的”允许所有出站”,具体操作路径:登录vCenter → 选择主机集群 → 配置网络 → 编辑安全组规则,需要放行的端口尽量缩小范围,例如仅允许Web虚拟机的80/443端口接收公网流量,而数据库虚拟机只允许来自Web虚拟机私有IP的3306端口访问。
禁止在安全组规则中设置/0源地址,这条规则等同于把数据库裸奔在公网,如果业务必须对公网开放数据库端口,至少加上源IP白名单,并部署独立的堡垒机作为跳板。
第二层:操作系统加固与系统调用过滤
在虚拟机内部,关闭不用的系统服务,比如Linux下常见的postfix、avahi-daemon,它们会监听随机端口,同时开启auditd审计日志,监控/etc/passwd和/var/lib/mysql目录的异常访问,关键命令如下:
# 关闭不必要的服务
systemctl disable postfix --now
systemctl disable avahi-daemon --now
# 配置审计规则
auditctl -w /etc/passwd -p wa -k userinfo_change
auditctl -w /var/lib/mysql -p rwxa -k db_change
数据库配置文件也要调整,MySQL的my.cnf中设置bind-address=127.0.0.1,避免数据库监听所有网卡接口,如果应用和数据库在同一台虚拟机,使用本地套接字连接比TCP/IP更安全。
第三层:数据库权限最小化与参数化查询
创建数据库账号时坚持一个应用一个账号原则,账号只授予SELECT、INSERT、UPDATE、DELETE四类必要权限,禁止使用root账号连接Web应用,代码层的防护更直接,以MySQL预处理语句为例:
// 不安全的写法(直接拼接)
$sql = "SELECT  FROM users WHERE name = '" . $_GET['name'] . "'";
// 安全的写法(预处理占位符)
$stmt = $conn->prepare("SELECT  FROM users WHERE name = ?");
$stmt->bind_param("s", $_GET['name']);
$stmt->execute();
这种参数化查询会把输入当作数据处理而非代码执行,即使攻击者输入了恶意字符串,数据库也只会将其识别为普通字段值。
低成本防御方案对比:虚拟机安全软件与云防火墙怎么选?
不少用户纠结于要不要购买商业版Web应用防火墙(WAF),或者使用开源工具,以下对比基于实际部署效果,价格因素已考虑在内。
| 方案类型 | 代表性工具 | 优点 | 缺点 | 适用场景 |
|---|---|---|---|---|
| 开源WAF | ModSecurity | 免费,规则可自定义 |
误报率高,需人工调规则 | 个人博客、小型企业官网 |
| 云WAF | 简米云云防火墙、酷番云WAF | 实时更新规则,无需维护服务器 | 按QPS计费,流量大成本高 | 有公网入口的电商或SAAS应用 |
| 数据库防火墙 | 安恒明御、Imperva | 直接分析SQL语法,阻断非法操作 | 价格较高,部署复杂 | 金融、政务等高合规需求行业 |
| 主机入侵检测 | OSSEC、Wazuh | 监控文件完整性和系统日志 | 不直接拦截攻击,需要配合其他工具 | 所有虚拟机建议安装 |
行业共识认为,免费工具与商业工具的核心差距在于规则更新速度,新兴的SQL攻击变体(如基于JSON格式的注入)在开源规则库中可能滞后数周,而云WAF通过云端大数据分析能在数小时内覆盖,如果是测试环境或学习用途,ModSecurity配合OWASP核心规则集(CRS)已经够用,但生产环境建议至少配置云WAF的基础版。
虚拟机安全软件配置的核心选项
无论选择哪种工具,有四个配置项直接决定防护效果:
- 请求体大小限制:设置
SecRequestBodyLimit为1MB,防止攻击者用超大数据包绕过检测。 - 规则引擎模式:转为
On而非DetectionOnly,确保真实拦截。 - 白名单路径:比如
/api/healthcheck健康检查接口,避免业务中断。 - 日志传递:把WAF日志同步到远程日志服务器(如ELK),便于事后溯源。
2026年虚拟机防SQL攻击的进阶策略:从备份到溯源
基础防护做好后,还要考虑攻击成功后的应急闭环,虚拟机快照能力在这里发挥关键作用。
数据库审计日志怎么分析才有价值
很多虚拟机默认开启audit插件(如MySQL Enterprise Audit),但日志文件堆积在本地磁盘并不会产生安全意义,你需要做三步:
- 开启
log_queries_not_using_indexes参数,记录所有低效或可疑的查询语句。 - 周期性地(比如每小时)将审计日志同步到对象存储或大数据平台,保存周期至少180天。
- 用简单脚本检测高频失败登录记录,
mysqld(1).log中出现连续5次Access denied就触发告警。
SQL攻击的痕迹经常隐藏在正常业务语句中
,比如sleep(10)函数调用会拖慢数据库响应,通过性能监控(如Prometheus抓取MySQL的Slow_queries指标)可以反向定位到异常行为。
快照回滚与数据恢复的实用技巧
虚拟机被攻破后,最快的恢复方式是从最近一次干净快照回滚,但要注意,回滚操作会丢失快照之后的所有业务数据,所以建议每小时做增量备份,每天做全量备份,且备份文件存储在与生产环境隔离的存储桶中,测试恢复流程的频率至少每季度一次,避免真到应急时发现镜像损坏。
虚拟机的CPU和内存超分比也要合理规划,生产环境的CPU超分比控制在1:2以内,内存不建议开启超分,当攻击者发起大量并发SQL查询导致CPU飙升时,超分比过高的主机会影响宿主机上其他虚拟机的性能,相当于攻击行为连带放大了破坏效果。
最后回到防御SQL攻击的根本逻辑:虚拟机本身并不是安全边界,而是攻击者的跳板,严格的主机加固、代码层的参数化查询、网络层的双向流量管控,三者缺一不可,备份策略与日志审计是最后一道防线,它们不会阻止攻击发生,但能保证你在攻击后快速恢复并定位漏洞源头。
虚拟机SQL攻击防御的常见问题解答
虚拟机中了SQL攻击后如何快速恢复服务?
停止数据库服务,截取内存镜像和网络连接快照,用于分析攻击者是否留下后门,然后从最近一次干净快照启动虚拟机,挂载最新的增量备份,修改数据库所有账号密码,恢复服务后观察至少24小时,确认没有异常进程或反向连接再重新接入业务流量。
免费的开源防护工具与商业软件差距有多大?
差距主要体现在规则维护、误报率和技术支持三个维度,开源工具的基础防护能力扎实,但攻击特征库的更新依赖社区贡献,遇到新型攻击变体时响应时间较长,商业软件的优势在于专业安全团队持续分析攻击趋势,并针对支付卡等行业数据安全标准预置合规规则,适合需要满足行业审计要求的场景。
宿主机被攻破是否意味着虚拟机全部失守?
在默认配置下确实如此,解决方案是启用虚拟化平台的内存隔离机制,如VMware的虚拟机间内存加密(VBS),并在宿主机上禁用不需要的虚拟机间通信通道,把高价值虚拟机的主机访问权限限制在管理网络中,并开启双因素认证,即使宿主机沦陷,攻击者也无法轻易登录管理界面。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/%e8%99%9a%e6%8b%9f%e6%9c%ba%e5%a6%82%e4%bd%95%e9%98%b2%e5%be%a1sql%e6%94%bb%e5%87%bb%ef%bc%9f%e5%ae%89%e5%85%a8%e9%98%b2%e6%8a%a4%e6%8e%aa%e6%96%bd%e6%9c%89%e5%93%aa%e4%ba%9b%ef%bc%9f/