访问数据库授予权限的核心在于遵循最小权限原则,通过精确指定用户、主机和对象,仅开放业务运行所需的最小操作范围,从而在保障数据安全与系统可用性之间取得平衡。
在数字化时代,数据库早已不再是冷冰冰的数据仓库,而是企业资产的“金库”,想象一下,你是一位金库管理员,面对成千上万把钥匙,如果随意分发,后果不堪设想,数据库权限管理正是这把“钥匙分发器”的关键环节,许多开发者在初期往往忽视权限配置,直接赋予ALL PRIVILEGES,这种做法如同把金库大门敞开,风险极高,业内专家指出,绝大多数数据泄露事件并非源于黑客技术高超,而是源于内部权限配置不当或默认权限过于宽松,建立一套严谨、精细且可审计的权限管理体系,是每一位DBA(数据库管理员)和开发者的必修课。

理解数据库权限模型的基础逻辑
在动手配置之前,必须理清权限的层级关系,数据库权限通常分为全局级、数据库级、表级和列级,这种分层设计允许管理员根据实际需求进行颗粒度控制。
全局权限与数据库权限的区别
全局权限影响整个数据库实例,通常只授予超级用户或特定的管理账户,在MySQL中,GRANT ALL ON .意味着该用户可以对任何数据库执行任何操作,这显然是危险的,相比之下,数据库级权限仅作用于特定数据库,如GRANT SELECT, INSERT ON mydb.,对于大多数应用而言,只需要数据库级或表级权限即可满足需求。
列级权限的精细化控制
随着数据隐私法规(如GDPR或《个人信息保护法》)的日益严格,列级权限变得尤为重要,假设一个用户表包含姓名、电话和身份证号,普通客服只能查看姓名,而高级管理员才能查看电话,通过

GRANT SELECT(name, phone) ON users TO '客服账号'@'localhost',可以实现这种细粒度的控制,这种场景在金融、医疗等行业尤为常见,旨在防止敏感数据被非必要人员访问。
主流数据库授权操作实操指南
不同的数据库系统语法略有差异,但核心逻辑一致,以下以应用最广泛的MySQL和PostgreSQL为例,展示具体的授权步骤。
MySQL授权命令详解
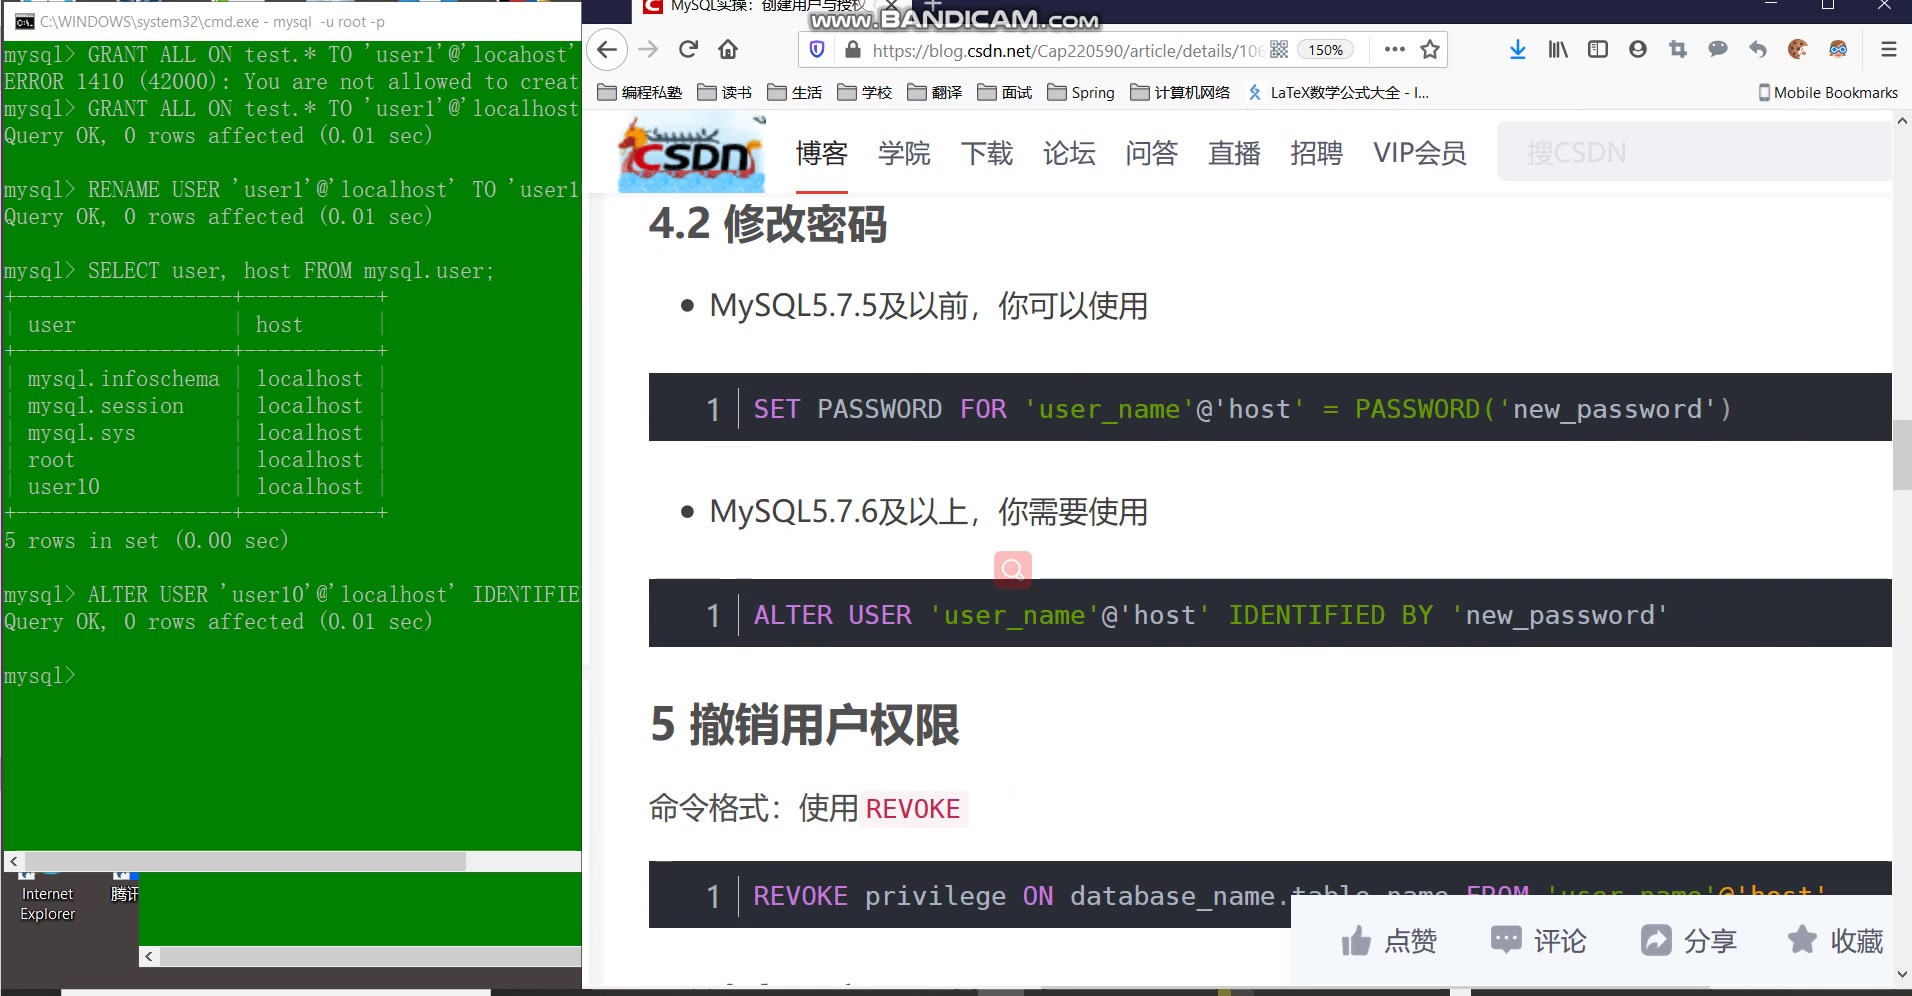
MySQL使用GRANT语句进行权限分配,一个标准的授权流程包括创建用户、分配权限和刷新权限表。
-
创建用户:首先确定用户身份,包括用户名和允许登录的主机。
CREATE USER 'app_user'@'192.168.1.%' IDENTIFIED BY 'StrongPassword123!';
这里使用IP段
168.1.%限制了登录来源,比允许任意主机()更安全。 -
分配权限:根据业务需求授予具体权限。
GRANT SELECT, INSERT, UPDATE ON business_db. TO 'app_user'@'192.168.1.%';
注意,这里没有授予
DELETE权限,因为业务逻辑中通常通过软删除实现数据保留,而非物理删除。 -
刷新权限:虽然现代MySQL版本通常自动生效,但显式刷新是一个好习惯。
FLUSH PRIVILEGES;
PostgreSQL的权限管理特点
PostgreSQL采用基于角色的访问控制(RBAC),权限通常授予角色而非直接授予用户,这种设计更灵活,便于批量管理。
-
创建角色和用户:
CREATE ROLE app_role NOLOGIN;
CREATE USER app_user WITH ROLE app_role LOGIN PASSWORD 'StrongPassword123!';
-

授予权限:
GRANT CONNECT ON DATABASE mydb TO app_role;
GRANT USAGE ON SCHEMA public TO app_role;
GRANT SELECT, INSERT, UPDATE ON ALL TABLES IN SCHEMA public TO app_role;
PostgreSQL还允许设置默认权限,确保未来新建的表自动继承权限,减少了维护成本。

常见权限配置陷阱与安全最佳实践
在实际操作中,许多团队容易陷入一些常见的误区,导致安全隐患。
避免使用通配符主机
允许'user'@'%'登录意味着该用户可以从任何IP地址连接数据库,除非是特定的云服务环境且配合了严格的网络防火墙,否则应始终指定具体的IP地址或子网,据统计,相当一部分未授权访问攻击都利用了这种宽泛的主机设置。
定期审查权限
权限不应是一成不变的,随着业务迭代,旧的功能可能下线,对应的权限也应回收,建议每季度进行一次权限审计,使用SHOW GRANTS FOR 'user'@'host';检查现有权限,移除不再需要的账户或权限,行业共识认为,定期清理僵尸账户和冗余权限是降低攻击面的有效手段。
分离读写权限
对于高并发系统,通常会有主库负责写,从库负责读,应为只读应用账户仅授予SELECT权限,并指向从库IP,这样即使从库被攻破,攻击者也无法修改数据,从而保护数据完整性。
数据库授权成本与合规性考量
在考虑技术实现的同时,不能忽视合规性和成本因素。
合规性要求
不同行业对数据访问有不同要求,金融行业要求严格的审计日志,记录谁在什么时间访问了什么数据,MySQL的审计插件或PostgreSQL的pgaudit扩展可以实现这一功能,据工信部相关数据安全指南建议,关键信息基础设施运营者应建立完善的用户权限管理制度,确保权限分配有据可查。

自动化授权工具
对于拥有大量微服务和数据库实例的企业,手动管理权限变得不切实际,引入自动化运维平台或数据库网关(如ProxySQL、MaxScale)成为趋势,这些工具可以集中管理权限,提供统一的访问入口,并集成身份认证(如LDAP、OAuth),降低了人工配置错误的风险。
Q&A:关于数据库授权的高频疑问
如何查询当前用户拥有的具体权限?
在MySQL中,可以使用SHOW GRANTS FOR CURRENT_USER;查看当前会话用户的权限,在PostgreSQL中,可以使用du命令查看角色信息,或使用SELECT FROM information_schema.role_table_grants;查询更详细的表级权限,这些命令有助于快速定位权限问题,是日常运维中的常用技巧。
撤销权限的命令是什么?
撤销权限使用REVOKE语句,在MySQL中,REVOKE INSERT ON business_db. FROM 'app_user'@'192.168.1.%';可以移除插入权限,撤销后,权限变更立即生效,无需刷新权限表,这一操作应与授权操作同样谨慎,确保不会影响业务的正常运行。
数据库授权是否支持动态调整?
是的,数据库权限是动态的,一旦执行GRANT或REVOKE语句,权限变更立即对后续连接生效,但对于已建立的连接,部分权限变更可能需要重新连接才能生效,具体行为取决于数据库版本和配置,在进行大规模权限调整时,建议在业务低峰期进行,并通知相关开发人员做好重连准备。
掌握数据库权限管理,不仅是技术能力的体现,更是责任感的象征,通过精细化的权限控制,我们不仅能保护数据资产,还能提升系统的整体安全性,权限不是越多越好,而是越精准越好。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/482752.html