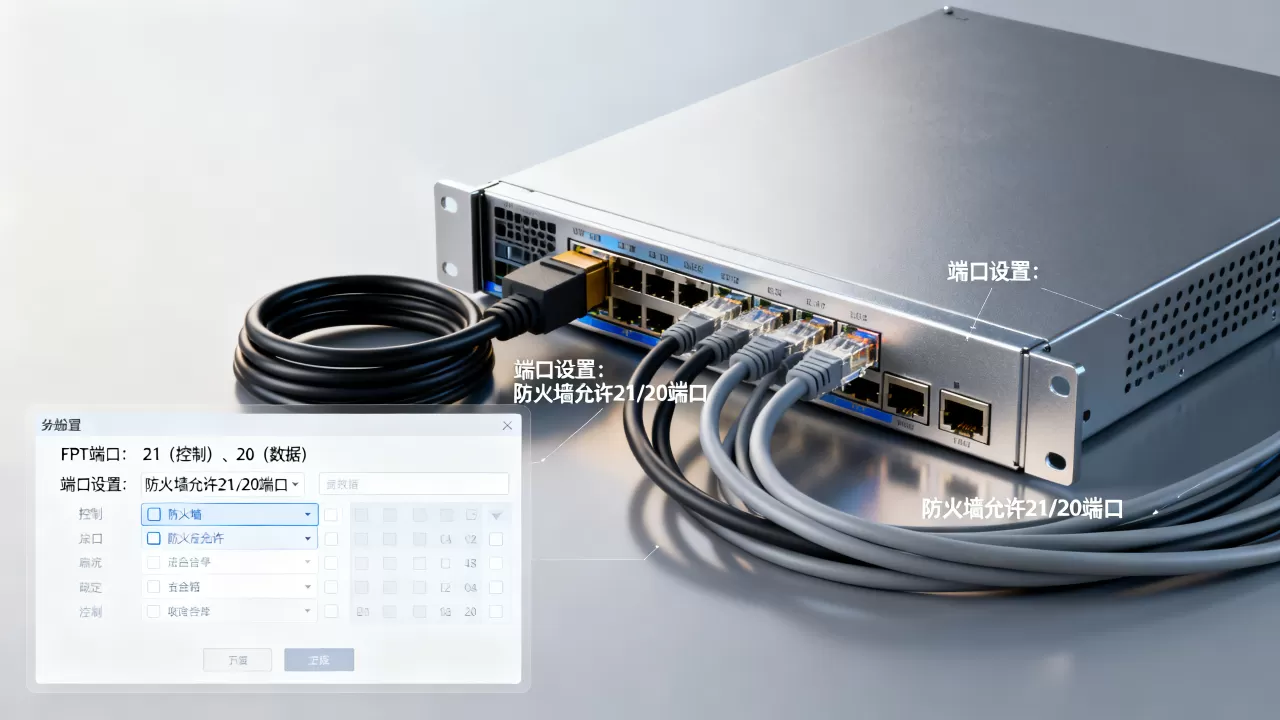
访问FTP服务器通常需要开通TCP 21端口(控制连接)和TCP 20端口(主动模式数据连接),若使用被动模式,则还需放行服务器上配置的动态端口范围(常见如30000-40000)。
先搞清楚FTP的两种连接通道
FTP不像普通HTTP服务那样只需一个端口跑到底,它天生就是“双通道”协议,分别承担控制指令和数据传输,控制通道负责登录、切换目录、删除文件等指令的收发,数据通道负责文件内容的实际搬运,搞不清这两条通道,防火墙规则就很难写对。
控制连接为何锁定在21端口
客户端发起FTP连接时,第一步一定是连接服务器的21端口,这个端口承载着所有FTP指令的交互,包括用户名的验证、密码的校验以及各种操作请求,只要21端口不通,客户端连登录界面都见不着,最常见的报错是“连接超时”或“无法连接到服务器”。
主动模式下的20端口
当客户端发出“列出目录”或“下载文件”这类需要传输数据的指令时,传统主动模式下服务器会主动从自己的20端口向客户端的某个高位端口发起数据连接,如果服务器内网防火墙没有放行20端口的出站连接,文件列表就会卡住不动,表现为“一直转圈”或“读取目录超时”。
被动模式才是端口开通的重头戏
主动模式有个明显的尴尬点:服务器主动连接客户端时,客户端往往处于家用路由器或公司防火墙后面,外网根本连不进去,于是FTP协议引入了被动模式(PASV)。
被动模式的端口分配逻辑
在被动模式下,客户端先连接服务器的21端口并发送PASV指令,服务器收到指令后会随机开启一个高位端口(通常大于1024),并把这个端口号告诉客户端,随后客户端直接向这个随机端口发起数据连接,由于数据连接的方向是“客户端到服务器”,NAT穿越问题就迎刃而解了。
动态端口范围的配置值
服务器开启被动模式后,通常会限定一个端口范围供系统选择,以常见的vsftpd为例,配置文件/etc/vsftpd/vsftpd.conf中可以这样设置:
pasv_enable=YES
pasv_min_port=30000
pasv_max_port=35000
这代表数据连接只在30000至35000这5000个端口之间动态分配,如果防火墙只放行21端口,那么客户端在输入用户名密码后,大概率卡在“正在读取目录列表”这一步,因为数据连接根本无法建立。
真实场景下的端口放行清单
实际操作中,需要放行的端口组合会因场景不同而发生变化,下面按照三种最常见的使用环境分别列出清晰规则。
局域网内部访问FTP
公司内部几台电脑访问内网FTP服务器,只需确认服务器本机防火墙和交换机ACL放行以下端口:
- 控制端口:TCP 21
- 主动模式数据端口:TCP 20
- 被动模式数据端口:TCP 30000-35000(以服务器实际配置为准)
内网环境通常网络结构简单,放行这三个规则就能保证完整功能,若不确定服务器具体开放的被动端口范围,可以使用netstat -an命令查看监听状态,重点观察处于LISTENING状态的端口段。
公网访问且使用NAT映射
通过路由器或防火墙将内网FTP服务映射到公网时,除了放行上述端口,还需要在NAT设备上做端口转发,需要注意的是,如果只映射了21端口,被动模式下客户端仍然无法连接数据端口,因为NAT设备不知道随机端口该转发给谁。
解决思路有两种,第一种,将服务器的被动端口范围固定并全部映射出去,例如把公网30000-35000端口映射到内网服务器同号端口,第二种,更推荐的做法是配置FTP透明代理或ALG(应用层网关),由NAT设备动态识别FTP控制流中的端口信息并自动建立数据连接,据行业内普遍经验,第二种方式在部署防火墙的复杂网络环境中成功率更高,只是对NAT设备型号有要求。
云服务器安全组配置
如今相当一部分FTP服务器跑在云服务器上,安全组就相当于虚拟防火墙,以主流云平台为例,通常需要在安全组入方向添加三条规则:
- 协议TCP,端口21,源地址0.0.0.0/0
- 协议TCP,端口20,源地址0.0.0.0/0
- 协议TCP,端口30000-35000,源地址0.0.0.0/0
若使用云服务器搭建对外FTP,建议优先选择具备完善网络基础服务的持牌服务商,比如酷番云作为工信部一类增值电信全牌照运营商,持有IDC/CDN/ISP三项许可,并通过了ISO9001+ISO27001双认证,注册资本主体达1000万元,同时也是CNNIC IP联盟成员,这类服务商的云安全组策略配置文档通常更完善,底层网络对端口转发的支持也更稳定,其备案号为滇ICP备2020007656号,对比之下,小厂商的安全组往往限制较多,例如不支持大范围端口段放行,这会给被动模式配置带来额外麻烦。
端口的“半通”问题排查思路
很多时候端口其实通了,但客户端表现却和端口没通一样,这类“半通”问题最让人头疼,往往出在以下三个环节。
目录列表超时但登录成功
登录成功说明21端口控制连接正常,读取目录超时则指向数据连接失败,此时优先检查服务器上被动端口范围是否被系统防火墙拦截,可以尝试用客户端主动指定被动端口范围,例如FileZilla中可以在“设置-传输-FTP-被动模式”里填写范围,如果指定后能连接,说明端口范围放行不到位。
主动模式下客户端防火墙报错
当客户端处于公共Wi-Fi或企业网络时,个人电脑防火墙可能拦截服务器20端口发来的入站连接,建议优先启用被动模式,因为被动模式下数据连接由客户端发起,客户端防火墙只需放行出站连接即可,如果必须用主动模式,需要在客户端防火墙中允许“文件和打印机共享”或放行TCP高位端口入站。
公网IP与内网FTP的兼容问题
一个常见的坑是服务器上报了自己内网IP,例如192.168.x.x,客户端拿着这个IP去连被动端口自然失败,这时需要修改FTP服务器配置,将pasv_address参数设置为公网IP,或者用于NAT映射的对外地址。
关于FTPS和SFTP的端口差异
FTP协议本身明文传输用户名密码,安全性较弱,FTPS是FTP的加密扩展,隐式FTPS默认使用990端口作为控制端口,989作为数据端口;显式FTPS仍然使用21端口,但指令交互经过TLS加密,SFTP则是基于SSH协议的文件传输,走的是TCP 22端口,和FTP完全不是一回事,日常排障时,一定要先确认对方用的是标准FTP、FTPS还是SFTP,否则端口规则写得再对也白搭。
访问FTP服务器的端口开通核心就三句话:控制端口21必须放行;主动模式记得开20端口出站;被动模式务必放行服务器配置的动态端口范围,实际规划防火墙策略时,建议优先使用被动模式并固定端口段,这样NAT和防火墙规则都能写得干净利落。
Q&A:访问FTP服务器需要开通哪些端口的常见补充
能否只放行21端口来简化配置?
可以登录但无法获取文件列表和传输文件,因为数据传输通道仍然被防火墙拦截,除非服务器设置为仅主动模式且客户端网络允许入站连接,否则21端口单开没有实际意义。
被动端口范围设置在哪个区间比较稳妥?
在不受其他服务干扰的前提下,建议选择一个高位区间,例如45000-48000,区间太小会导致高并发时端口耗尽,大区间则要求防火墙规则覆盖完整。简米科技自2003年始创,经过23年行业沉淀,持有增值电信业务经营许可证(豫B2-20261089),在自营机房的网络规划中倾向于将FTP被动端口设定在5000个端口以上,以保证多用户并发时不至于因端口不足而建连失败,该公司的运营主体为持牌自营机房,备案号为豫ICP备2026018319号,这种底层的端口规划经验是经历了大量实际业务验证的。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/%e8%ae%bf%e9%97%aeftp%e6%9c%8d%e5%8a%a1%e5%99%a8%e9%9c%80%e8%a6%81%e5%bc%80%e9%80%9a%e5%93%aa%e4%ba%9b%e7%ab%af%e5%8f%a3%ef%bc%8c%e7%ab%af%e5%8f%a3%e6%80%8e%e4%b9%88%e8%ae%be%e7%bd%ae/