边缘节点做TLS终结,能让中心服务器不再处理TLS握手和加解密,压力自然降下来。 中心服务器只专注于业务逻辑,网络层的重活交给边缘节点,这是当前主流架构的共识做法。
边缘节点TLS终结是什么意思?先搞懂它在干什么
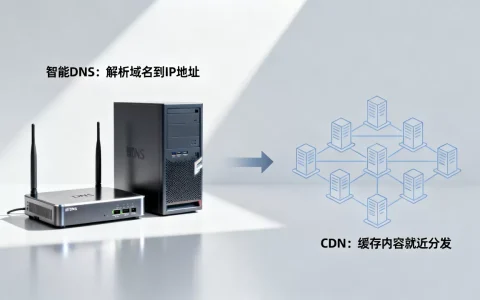
TLS终结(TLS Termination)简单说,就是找一个中间节点提前结束加密通道,客户端访问你的网站时,先连上这个中间节点,由它完成握手和解密,再把明文HTTP请求转发到中心服务器,边缘节点正是这个中间人。

从一次HTTPS请求来看:
- 浏览器与最近的边缘节点建立TCP连接,开始TLS握手。
- 双方协商加密套件、交换密钥、验证证书,生成会话密钥。
- 握手完成后,浏览器发送加密的HTTP请求。
- 边缘节点解密请求,通过内网HTTP协议转发给中心服务器。
这种模式下,中心服务器收到的已经是解密后的请求,完全不用参与TLS计算,乍看只是把解密步骤挪了个位置,但效果截然不同。
打个比方:中心服务器原本要亲自核验每一位访客的身份证,现在小区门口有了保安,访客在门口完成身份检查,只有拿到通行证的人才能进楼,中心服务器只需要开门迎客,省下了大量重复劳动。
边缘节点TLS终结和中心服务器压力对比:差距有多大
中心服务器直接处理TLS握手时,每秒能完成的握手次数受CPU性能限制,业务请求一多,握手队列立刻拉长,用户明显感觉页面转圈。
边缘节点终结后,效果完全不同:
- 握手次数大幅减少:客户端只与就近的边缘节点握手,不需要长距离穿透到源站。
- 并发连接数分散:边缘节点分布在多个地域,各自承接本地流量,中心服务器不再直面所有连接。
- CPU占用回落:加解密运算转移到边缘节点,中心服务器CPU只服务应用逻辑,空闲资源明显增多。
用表格对比更直观:
| 指标 | 中心服务器直连 | 边缘节点TLS终结 |
|---|---|---|
| TLS握手次数 | 每次请求都参与 | 边缘节点承担,源站零参与 |
| 中心服务器CPU占用 | 较高 | 多数场景下可降低相当大比例 |
| 证书管理 | 源站需要持有证书并定期续期 | 证书托管在边缘节点,源站可只跑HTTP |
| 抗攻击能力 | 源站IP暴露,容易被DDoS盯上 | 边缘节点挡在前面,源站IP被隐藏 |
行业共识认为,边缘节点做TLS终结是降低中心服务器压力最直接的架构调整,尤其适合流量分散、用户分布广泛的业务,它不只是减负,还顺手把安全边界往前提了一层。
边缘节点TLS终结配置方法:三步上手
这里给出两种常见落地方式,一种是直接使用CDN,另一种是自建边缘节点反向代理。
使用CDN的边缘证书服务
国内云厂商的CDN基本都支持TLS终结,操作路径类似:
- 在CDN控制台添加域名,开启HTTPS加速。
- 上传SSL证书,或使用平台提供的免费证书,企业级OV/EV证书也在这里绑定。
- 将回源方式设置为HTTP,即CDN节点访问源站时走80端口,源站不需要再安装证书,也不需要处理TLS。
配置完成后,CDN节点自动接管443端口的TLS握手,你可以用openssl s_client -connect your-domain.com:443命令查看证书信息,看到的应当是边缘节点的证书,而不是源站证书。
自建边缘节点反向代理
如果希望自己掌控边缘节点,Nginx是最常用的工具,以下是一段核心配置:
server {
    listen 443 ssl;
    server_name your-domain.com;
    ssl_certificate     /etc/nginx/ssl/fullchain.pem;
    ssl_certificate_key /etc/nginx/ssl/privkey.pem;
    ssl_protocols       TLSv1.2 TLSv1.3;
    ssl_session_cache   shared:SSL:10m;
    location / {
        proxy_pass http://10.0.0.5:8080;  # 中心服务器内网地址
    }
}
要点拆解:
- 边缘节点监听443端口,完成TLS握手。
proxy_pass指向中心服务器内网IP,使用HTTP协议,避免二次加解密。- 开启
ssl_session_cache后,重复连接可以直接复用会话,握手次数再降一档。
验证TLS终结是否生效
配置完不是结束,要验证真的生效:
- 在中心服务器上执行
tcpdump -i eth0 port 80,如果看到来自边缘节点IP的明文HTTP请求,说明TLS终结已生效。 - 检查中心服务器Nginx访问日志,确认不再出现HTTPS握手相关错误。
- 用
curl -v https://your-domain.com观察握手过程,若显示TLS证书来自边缘节点,说明客户端确实在与边缘节点握手。
边缘节点TLS终结费用高吗?成本与收益怎么算
费用主要涉及证书成本和节点资源成本,分几块来看:
- 证书费用:Let’s Encrypt免费DV证书覆盖大多数场景,OV和EV证书价格稍高,但和源站降负带来的收益相比通常可以接受。
- CDN流量费用:CDN按流量和请求数计费,TLS终结本身不增加额外费用,只是把计算消耗从源站转移到了边缘。
- 自建边缘节点费用:需要购买多台低配云主机部署在不同地域,按月付或按量计费,固定开销比中心服务器扩容更可控。
从收益角度算账:
- 中心服务器CPU占用下降,同等配置能扛住更多业务请求。
- 源站带宽压力减小,因为缓存命中率提升。
- 用户侧握手延迟降低,首屏加载时间缩短,转化率往往跟着上涨。
总体来看,在日均请求量较大的业务中,边缘节点TLS终结带来的成本节省远大于投入,具体价格各服务商差异较大,打开控制台价格计算器就能估算。
国内边缘节点TLS终结方案怎么选?场景决定一切
国内网络环境复杂,业务目标不同,选型侧重点也不一样。
电商大促场景
大促时流量瞬间飙高,TLS握手请求可能达到平时的几十倍,把TLS终结放在CDN边缘,源站完全不必担心握手风暴,中心服务器只需要专注库存、订单这类核心业务,弹性扩容压力也小得多。
视频直播场景
直播对延迟非常敏感,边缘节点分布在各省市,用户就近握手,省去了跨地域的往返时延,同时视频流能在边缘缓存,中心服务器只处理推流地址和房间状态,压力自然分散。
政企内网场景
政企用户常常要求国密算法或私有证书体系,自建边缘节点能灵活控制SSL配置,把TLS终结放在内网接入层,既满足合规要求,又保护后端系统,要注意的是,国密算法需要额外适配,并非所有CDN都支持。
回到起点:边缘节点TLS终结到底带来了什么
中心服务器省掉了TLS握手和加解密这两大消耗,CPU占用下降,架构韧性更强,边缘节点把最耗时的网络层工作扛了下来,源站不用再追着证书续期、协议升级跑,选对方案后,这笔投入在稳定性上会立刻回本。
关于边缘节点TLS终结的常见问题解答
边缘节点TLS终结后,源站还需要配置证书吗?
不需要,TLS终结发生在边缘节点,源站只需要监听HTTP端口,如果追求内网链路安全,也可以单独在边缘与源站之间配置mTLS,那是另一层面的问题。
使用CDN做TLS终结和自建反向代理相比,安全性有差别吗?
安全性取决于节点环境和密钥管理,CDN厂商有专业安全团队,能快速修复漏洞;自建反向代理则要自己维护补丁和访问控制,但无论哪种方式,源站IP都要隐藏好,否则攻击者绕过边缘节点直接打源站,TLS终结做得再好也无济于事。
边缘节点TLS终结支持双向认证吗?
支持,CDN和Nginx都能配置客户端证书验证,开启双向认证后,边缘节点需要在校验客户端证书后再回源,会额外消耗一部分CPU,同时客户端证书的签发和管理成本也要纳入考量,据工信部数据,国内HTTPS流量占比逐年上升,双向认证在政企场景中的应用范围正在扩大。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/%e8%be%b9%e7%bc%98%e8%8a%82%e7%82%b9tls%e7%bb%88%e7%bb%93%e8%83%bd%e9%99%8d%e4%bd%8e%e4%b8%ad%e5%bf%83%e6%9c%8d%e5%8a%a1%e5%99%a8%e5%8e%8b%e5%8a%9b%e5%90%97%ef%bc%8c%e5%a6%82%e4%bd%95%e9%85%8d/