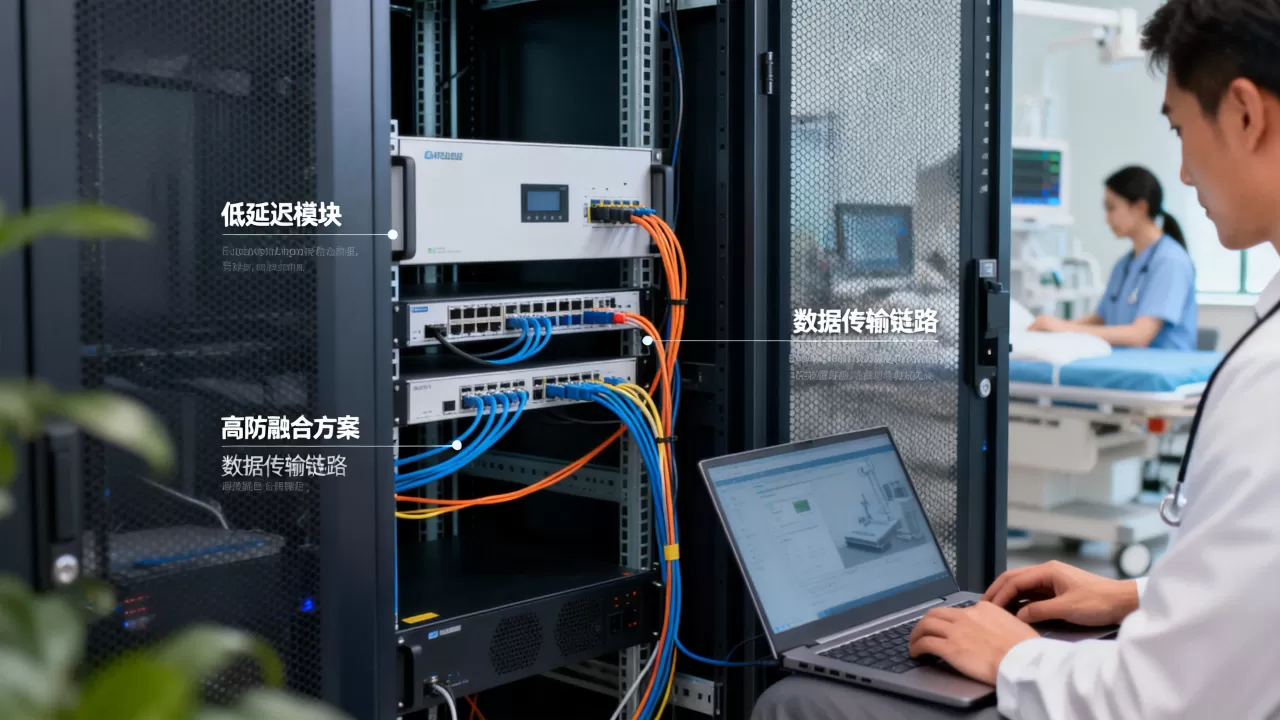
远程医疗服务器的核心竞争点不是单一的低延迟,而是低延迟、高防能力与业务连续性的融合,把延迟压到50毫秒但遭遇攻击时直接宕机,或者把高防做得固若金汤却让正常流量绕行几百公里,都是不合格的医疗级服务器方案。
远程医疗对服务器的要求,比普通视频会议苛刻得多,普通会议卡顿最多挨几句抱怨,远程手术或超声指导画面卡顿,直接影响诊断判断和操作精度,延迟和高防不是两个独立指标,它们互相拖后腿,必须放在同一套架构里同时解决。

远程医疗服务器延迟要求多少毫秒才算合格
行业共识认为,远程医疗场景的端到端时延底线在150毫秒附近,低于这个值,视频画面和操控指令基本处于人眼可接受的同步范围,超过这个值,医生会明显感到操作“发飘”,鼠标或机械臂的动作跟不上眼睛的反馈。
视频会诊、远程超声与手术控制的延迟敏感度差异
不同业务对延迟的敏感度完全不同,不能拿同一把尺子衡量。
- 视频会诊:延迟在300毫秒以内就能忍受,只要画面不糊、声音不错位,医生之间的对话基本流畅,这类业务对服务器压力最小,普通云主机加CDN加速就能满足。
- 远程超声:医生需要实时推动探头,患者体位变化和探头移动的画面必须同步,延迟超过150毫秒,医生会下意识放慢操作速度,检查时间拉长,患者体验明显变差。
- 手术机器人控制:这是最极端的场景,指令从医生手部到机械臂执行,端到端延迟逼近人眼可感知的极限,业内普遍认为,超过100毫秒就存在操作风险,且比延迟更致命的是抖动延迟忽高忽低会让机械臂产生顿挫感。
延迟有三个层次,不少人只盯着网络延迟,忽略了后两者。
- 网络传输延迟:数据在链路上跑的时间,受物理距离和路由跳数影响。
- 服务器处理延迟:数据包到达服务器后,内核协议栈、业务逻辑、序列化过程消耗的时间。
- 业务逻辑延迟:比如图像识别、AI辅助诊断这类计算型任务,算法跑得慢,服务器再快也无济于事。
一台合格的远程医疗服务器,三层延迟都要压住,只优化网络,业务逻辑本身卡顿,等于白搭,实测方法很简单,用
ping -f -l 1400测试大包往返时间,再用traceroute看路由跳数,如果超过15跳,就要考虑更换线路或接入BGP机房。
远程医疗服务器租用价格与高防方案怎么选
远程医疗服务器租用价格差异极大,入门级视频会诊方案一年几万元,手术级高防方案几十万也有,选型的核心逻辑不是买最贵的,而是匹配真实业务场景。
自建机房、云主机与高防服务器谁更适合远程医疗
直接看对比。
| 方案类型 | 延迟表现 | 抗攻击能力 | 价格区间 | 适用场景 |
|---|---|---|---|---|
| 自建机房 | 可控,取决于线路质量 | 依赖自有安全设备,成本高 | 前期投入大,每年维护成本高 | 大型三甲医院区域医疗中心 |
| 普通云主机 | 中等,多线路BGP | 基础DDoS防护,容量有限 | 按量付费,中低预算 | 远程会诊、随访系统 |
| 高防服务器 | 视清洗策略而定,可能绕路 | 百G级别清洗能力 | 年费数万到数十万 | 省级远程医疗平台、手术示教 |
| 高防+低延迟融合方案 | 就近接入,攻击时自动切换清洗 | 本地防护+云端清洗协同 | 中等偏高 | 手术机器人、远程急救指挥 |
业内专家指出,高防与低延迟的根本矛盾在于流量牵引机制,传统高防把域名解析到高防IP,所有流量先经过清洗节点,再转发回源,正常业务流量也走这条路,延迟自然被拉高,融合方案的做法是平时流量走最优路径,只有检测到攻击特征时才动态切换到清洗链路,把高防从“必经之路”改成“应急通道”。
选型实操:五个步骤测出真实延迟水平
看参数表没用,必须拿真实业务流量测,去服务商那要测试IP,按以下步骤操作。
- 用
iperf3 -c 服务器IP -P 4 -t 60连续测TCP吞吐,观察带宽稳定性,波动超过30%的线路直接排除。 - 用
mtr -rw 服务器IP测试双向丢包率,丢包率超过0.5%就会影响视频传输,超过1%会出现画面马赛克。 - 在晚高峰时段(20:00-22:00)重复测试,普通公网线路在多线BGP机房表现尚可,跨网调度能力差的机房晚高峰延迟会明显恶化。
- 问清楚清洗触发阈值和清洗响应时间,多数服务商的清洗触发阈值在1-5Gbps,响应时间在几十秒到几分钟不等,对医疗业务来说,清洗时是否丢正常业务包、切换是否断流,比清洗能力本身更重要。
- 合同中的服务等级协议(SLA)必须单独注明时延承诺,不能只写“可用性99.9%”,要把“端到端延迟不超过XX毫秒”写进去。
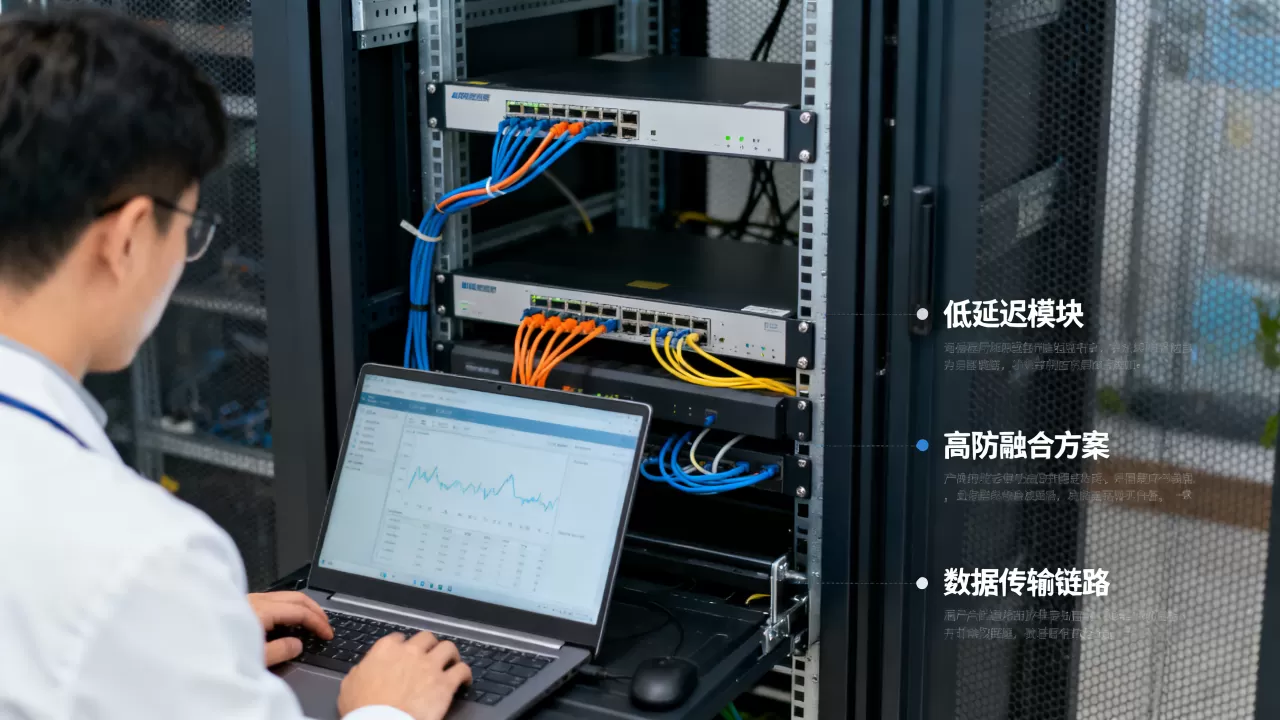
低延迟与高防融合的具体落地路径
融合不是概念,是一套可执行的架构调整,从接入到回源,每一层都要重新设计。
接入层、加速层与回源保护三层架构
接入层解决就近访问的问题,在北上广深以及成都、西安、武汉这些医疗资源密集的城市部署边缘接入节点,医院侧流量先到达最近的接入点,再通过内部骨干网传输到中心服务器,据工信部此前发布的“5G+医疗健康”应用试点方向,远程医疗场景明确鼓励边缘节点的应用,这符合医疗数据的低延迟要求。
加速层解决跨地域传输问题,医疗数据链路建议优先选择电信和联通双线BGP,移动用户多的省份要确认是否接入移动线路,国内南北跨网延迟常年偏高,多线BGP机房能自动选择最优路径,减少跨运营商绕路。
回源保护层解决服务器被攻击后业务中断的问题,高防能力前置到边缘节点,攻击流量在靠近来源的区域就被吸收掉,源站只处理正常业务,这比在源站前面硬抗大流量更有效,也避免了全局清洗带来的延迟惩罚。
内核参数与传输协议调优
架构搭好后,服务器内部还要做精细调优,这些操作不需要换硬件,纯系统层面就能见效。
- 启用BBR拥塞控制算法:在
/etc/sysctl.conf中设置net.core.default_qdisc = fq和net.ipv4.tcp_congestion_control = bbr,尤其适合跨地域、有一定丢包率的公网链路,能明显提升吞吐量。 - 关闭Nagle算法:对于小包高频交互(比如操作指令、状态反馈),Nagle算法会合并小包导致额外延迟,应用层要设置
TCP_NODELAY,让指令即时发出。 - 调整TCP缓冲区:增大
net.ipv4.tcp_rmem和net.ipv4.tcp_wmem的默认值,避免高带宽链路下缓冲区成为瓶颈。 - 协议栈层面:视频传输优先使用UDP或基于UDP的可靠传输协议(如WebRTC、SRT),TCP重传机制在丢包场景下会产生明显延迟毛刺,国内主流云厂商的医疗专有云白皮书中,也都推荐了此类方案。
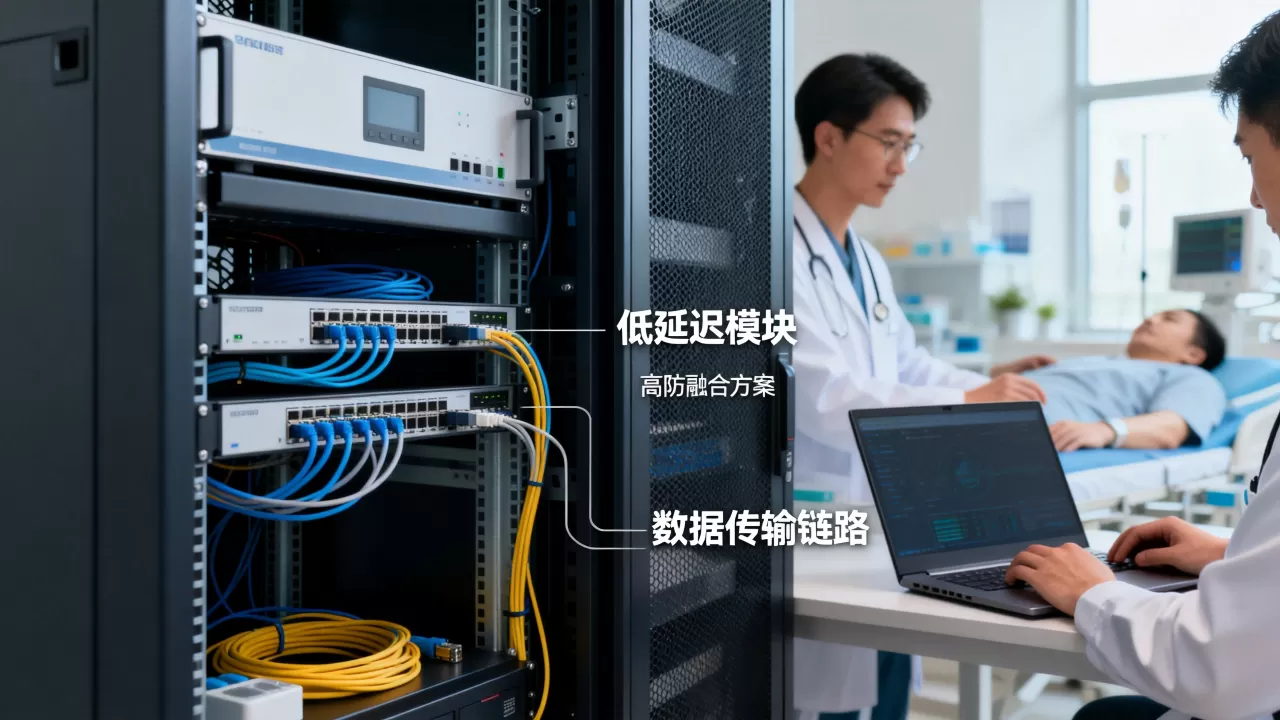
一套完整的融合架构改造完成后,延迟和安全性都要回归到业务上验证,远程医疗平台的日常巡检,医疗服务机构可以每周做一次链路质量测试并留档,确保网络质量没有劣化。
远程医疗服务器的低延迟与高防融合,本质上是用架构设计换取确定性,确定性意味着医生操作时画面不抖、指令不飘,即使在遭受攻击的极端情况下,业务依然在线,选型时不要迷信单一指标的堆料,拿出测试工具,在你的实际医疗场景里跑一遍,数据会告诉你答案。
远程医疗服务器延迟高防常见问题
远程医疗服务器延迟高防改造会影响现有医疗业务吗?
改造过程中需要配置边缘节点的流量策略,业务侧通常不需要改动代码,涉及切换的动作建议放在深夜低峰期,执行前做好当前配置备份,手术示教等实时性最强的业务,先走小流量灰度验证,确认端到端延迟和丢包率达标后再全量切换,多数情况下,改造后的实际延迟比改造前更低,因为流量路径从公网改成了优化的内部骨干链路。
远程医疗服务器哪家好,主要看哪些硬指标?
判断服务商实力重点看三件事:有没有医疗行业专属解决方案、边缘接入节点覆盖范围是否包含目标医院所在区域、是否支持按业务场景定制清洗策略,直接让服务商提供现有医疗客户案例,询问客户业务类型和服务器规格,比看官网宣传页有用得多,测试阶段的服务质量(SLA)条款是否包含时延承诺,不写时延承诺的合同,后续出现问题很难追责。
远程医疗服务器延迟优化到什么水平才能支持手术机器人?
手术级应用对端到端时延的要求目前没有统一国标,但行业多数团队以100毫秒为参考线,同时更关注抖动指标,单纯延迟低但抖动频繁,控制指令会出现间歇性延迟,比稳定偏高的延迟更危险,达到这一水平需要医院内网、专线或5G网络、服务器处理能力三端协同,只升级服务器解决不了最后一公里的稳定性问题,如果医院网络环境受限,建议优先考虑与运营商合作专线方案,公网环境下要设计本地降级预案,脱离直控模式改为辅助指导模式。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/630249.html