高防服务器被攻击后,第一步不是查日志,而是先确认攻击是否还在持续,立刻执行流量牵引或黑洞策略止损,再按顺序排查攻击类型、追踪溯源、修复漏洞。整个过程讲究快和准,慢一步可能多损失几小时业务,下面按实战顺序拆解。
高防服务器被攻击后怎么办:先止损再排查
攻击发生的第一时间,业务方普遍会慌,有人急着看日志找攻击源,有人在群里互相追问谁惹的事,这些动作都往后放。只要攻击流量还打在IP上,服务器就持续处于瘫痪状态,每多一秒都是损失。
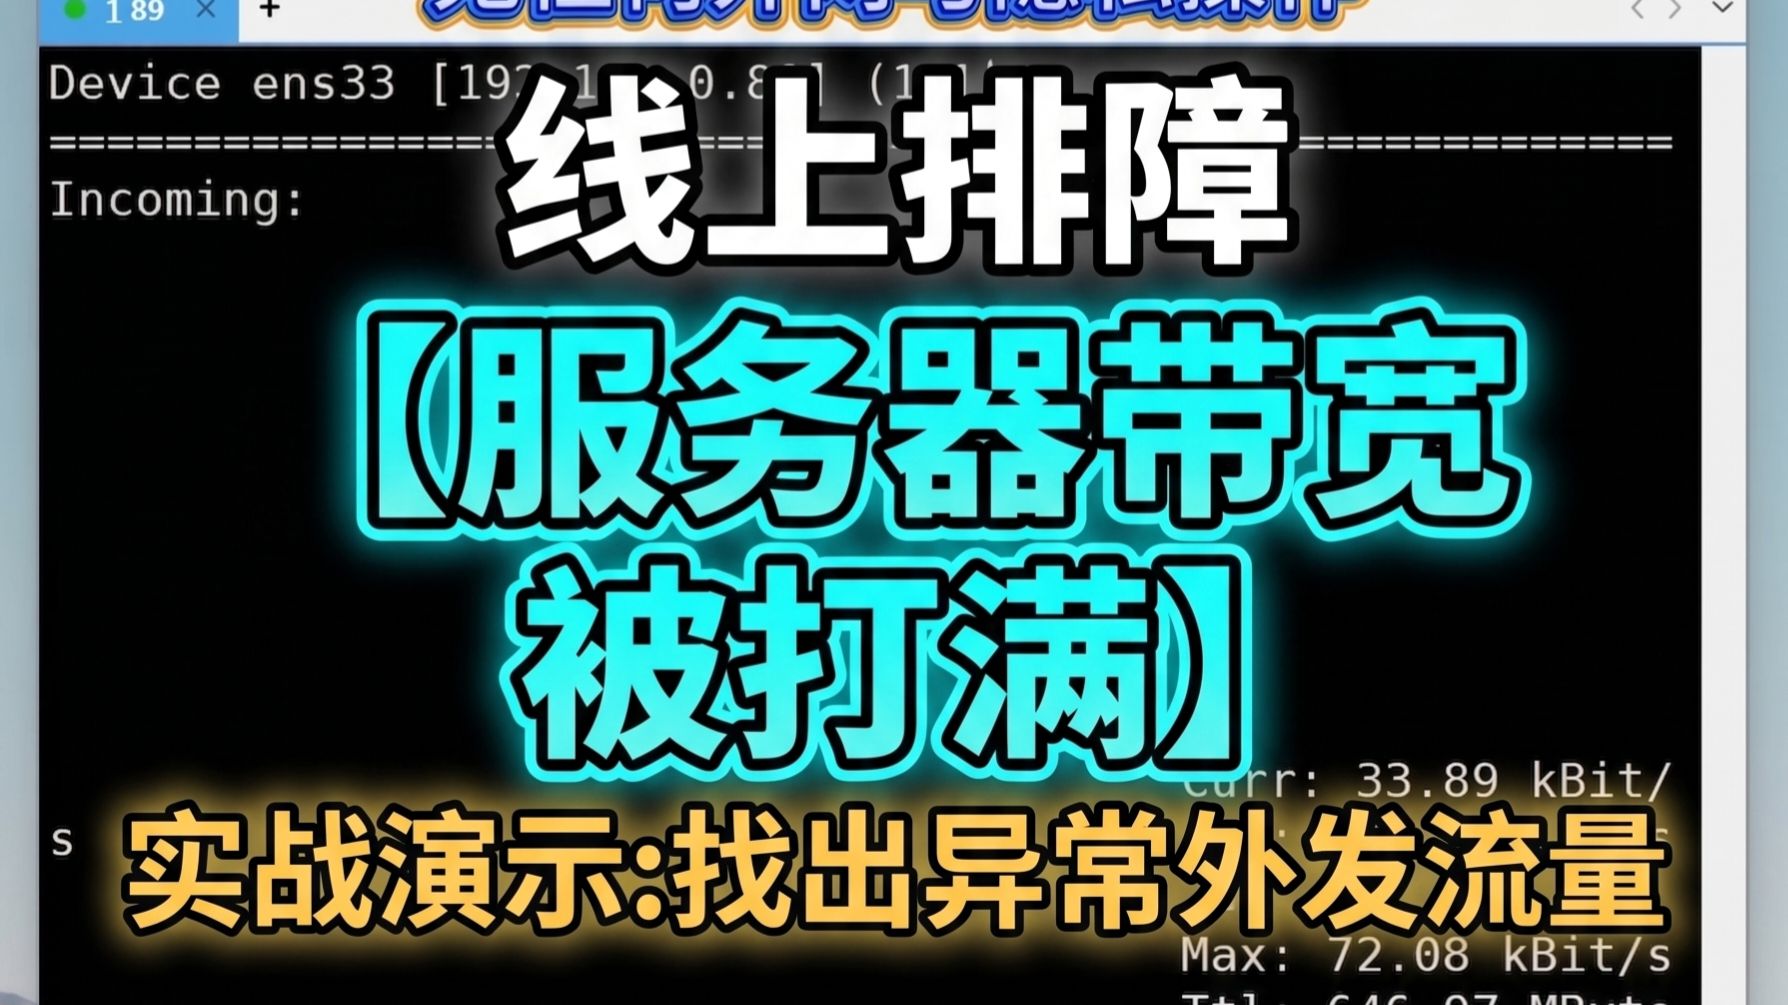
正确做法是立刻登录高防服务商控制台,查看当前防护状态和流量报表,多数高防服务商后台都有“攻击详情”页面,能实时看到流量峰值、攻击类型(DDoS/CC)、攻击持续时间,确认攻击仍在进行后,先把防护模式切换到“清洗”或“临时封禁”,必要时直接拉黑攻击源IP段。如果攻击流量超过了当前套餐的防护峰值,优先开启黑洞策略,牺牲这台机器保住整体业务。
止损完成后,才算进入真正的排查阶段。
高防服务器被攻击排查步骤有哪些:从流量特征到系统日志
排查的目的是搞清楚三件事:攻击从哪来、攻击用什么方式打、服务器有没有被攻破。
第一步:分析流量报表定位攻击特征
进入服务商控制台的“防护报表”或“攻击记录”,重点看以下几个参数:
- 流量峰值和持续时间:峰值越高说明打进来的流量越大,常见于DDoS攻击
- 攻击类型占比:如果显示“SYN Flood”“UDP Flood”,属于流量型攻击;如果显示“HTTP Flood”“CC攻击”,则是应用层攻击
- 来源IP分布:攻击IP是国内段还是海外段,是分散IP还是集中IP段
- 请求频率分布:是否存在某个URL被高频访问的异常记录
这些数据直接决定后续处置方式。流量型攻击只需要调整高防策略,应用层攻击则需要后端配合拦截。
第二步:检查系统层常用命令和日志
部分攻击流量穿透高防打到源站的情况也常见,登录服务器后,按顺序执行以下操作:
查看系统负载和连接数,判断是否被消耗资源
uptime
netstat -anpt | wc -l
检查异常连接和进程,找出可疑的对外发包程序
netstat -anpt | grep ESTABLISHED | awk '{print $5}' | cut -d: -f1 | sort | uniq -c | sort -rn | head -10
top -c
查看登录记录和系统认证日志,排查是否有暴力破解或者后门
last -10
cat /var/log/secure | grep Accepted
查看Web访问日志,定位异常请求路径
tail -100 /usr/local/nginx/logs/access.log如果发现服务器被植入大量陌生进程,或者/var/log目录被清空,说明攻击者可能已经拿到权限,这时候不要乱动文件,尽量保留现场,联系服务商或安全团队协助溯源。
第三步:区分DDoS和CC攻击的处理差异
高防服务器被DDoS攻击和CC攻击的排查路径不完全一样,具体对比可以参考:
| 对比维度 | DDoS攻击 | CC攻击 |
|---|---|---|
| 攻击目标 | 网络带宽和硬件资源 | Web应用和数据库 |
| 表现特征 | 服务器完全连不上,ping延迟极高 | 网站返回502/504,ping正常但页面打不开 |
| 防护方式 | 调整高防流量清洗策略,封禁攻击IP段 | 配置频率限制规则,启用验证码拦截 |
| 排查重点 | 确认流量来源和攻击类型 | 查看Web日志中的高频请求IP和URL |
多数情况下,攻击者会同时混合多种方式,比如先用DDoS打瘫网络层,再用CC攻击耗尽应用资源,此时需要以高防平台与服务器系统双层作为切入点,配合排查。
高防服务器被攻击防御策略怎么选:后续加固方案
排查清楚攻击路径后,接下来的工作重心是补漏洞。如果只是一味加高防护配置却不修复根源,同类攻击还会再来。
调整高防参数配置
按攻击类型对高防参数进行针对性配置:
- 全站开启TCP防护,使SYN Flood和ACK Flood在清洗节点即被拦截
- 设置连接数阈值为业务日常峰值的1.5倍左右,防止异常连接消耗资源
- 开启Web应用防火墙的规则防护,重点覆盖SQL注入、XSS跨站脚本等常见攻击
- 对境外IP段做访问限制,目前国内高防服务器多数攻击源来自海外,可酌情过滤
优化源站安全策略
源站一旦被打穿,再强的高防也白搭,做好以下基础加固工作:
- 更换源站IP,且新IP不要绑定在同一个物理机器上
- 在线防火墙中,仅允许高防节点IP段访问源站
- 修改SSH默认端口(如22改为非标准端口)并禁用root直接登录
- 定期备份核心数据和配置文件,缩短被攻击后的恢复时间
- 保持系统补丁和应用软件版本更新,防止利用已知漏洞入侵
日常监控和应急演练
排查步骤只有变成规范化流程,才能在被攻击时保持操作清晰。
建议定期检查防护日志和业务监控图表,至少每季度做一次攻击应急演练,提前写一份紧急联系清单,包含服务商售后电话、防护平台登录地址、业务负责人联系方式,并放置于随手可查的位置,这些准备工作看起来琐碎,真正遇到攻击时却能节省大量时间。
高防服务器被攻击后常见问题解答
被攻击后服务器数据会丢失吗?
流量型DDoS攻击不会直接破坏磁盘数据,但CC攻击一旦拖垮数据库服务,可能导致部分写入操作异常。 高防服务器被攻击排查时,建议先对数据盘做快照备份再启动源站服务,确保重要业务数据安全可恢复。
攻击结束后多久可以恢复业务?
分两种场景:若攻击流量低于套餐峰值,清洗策略开启后业务通常能快速恢复;若触发了黑洞策略,需要等待服务商解除黑洞状态后绑定新IP并重新解析生效。整个流程从几分钟到几个小时不等,取决于攻击规模和本地DNS缓存刷新速度。
高防服务器可以彻底防御所有攻击吗?
不存在绝对安全的防攻击方案。 高防服务器适合应对大流量DDoS和常见CC攻击,但遇到新型应用层攻击或0day漏洞利用时,仍需要配套WAF产品、运维人员应急响应和日常安全管理共同支撑,行业共识认为,防护体系的完善程度远大于单纯的防御容量叠加。
被攻击不可怕,可怕的是没有一套清晰的排查方案,按本文顺序操作,在保证业务止损的前提下,逐步对流量记录、系统日志和应用日志进行溯源分析,再针对性地调整高防策略和源站安全配置,多数场景下都能较快恢复业务并降低再次被攻击的概率。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/654363.html