遭受勒索攻击后,正确的应对顺序是先做网络隔离切断横向扩散,再着手恢复备份数据,而不是第一时间研究赎金方案。这个结论基于一个简单事实:勒索病毒的核心目标是让你拿不到数据,只要备份还在,谈判的筹码就不在对方手里。
企业被勒索病毒攻击后怎么办:隔离动作比恢复手段更重要
很多运维人员第一次发现服务器中毒时的本能反应是立刻登录后台查看文件,这个动作是错的,病毒进程可能还在内存里运行,任何后续操作都会触发新一轮加密,2019年某大型企业遭遇勒索攻击时,IT人员连续重启了三台服务器,结果病毒跟着AD域策略把全公司终端全部加密,恢复成本翻了几倍。
第一步:断网动作清单,按顺序执行
隔离不是简单地拔网线,是有优先级顺序的操作,按下面这个顺序做,能最大程度保住恢复的可能性:
- 拔掉受感染服务器的物理网线,不要通过系统菜单安全弹出,直接物理断网
- 在核心交换机上封禁该服务器IP,阻断横向移动通道
- 关闭文件共享端口,包括445、139、3389,防止病毒通过SMB协议扩散
- 保留现场不关机,内存里可能留有解密线索,关机反而丢失关键证据
- 同步通知其他节点管理员,检查同网段设备是否有异常连接,及时进行批量断网
这个顺序的关键在于“先切断自己能控制的风险扩散通道,再考虑数据层面的问题”,整个过程需要在一分钟内完成,提前把断网预案写在纸上贴在机房门口,比临时翻通讯录找人靠谱得多。
第二步:判断感染范围,画出隔离边界
断网后不要急着恢复,先在防火墙上查看最近15分钟的流量日志,定位哪些IP和受感染服务器有过通信记录,可能感染的范围包括:
- 同一VLAN内的所有终端
- 连接过同一文件服务器的办公电脑
- 账号密码相同的主机(病毒会尝试横向爆破)
用入侵检测系统扫描这半个小时内是否有异常外联行为,多数勒索病毒需要和C2服务器通信来获取密钥,切断对外连接后,某些变种会停止加密动作,这能间接保护一部分未中毒文件。
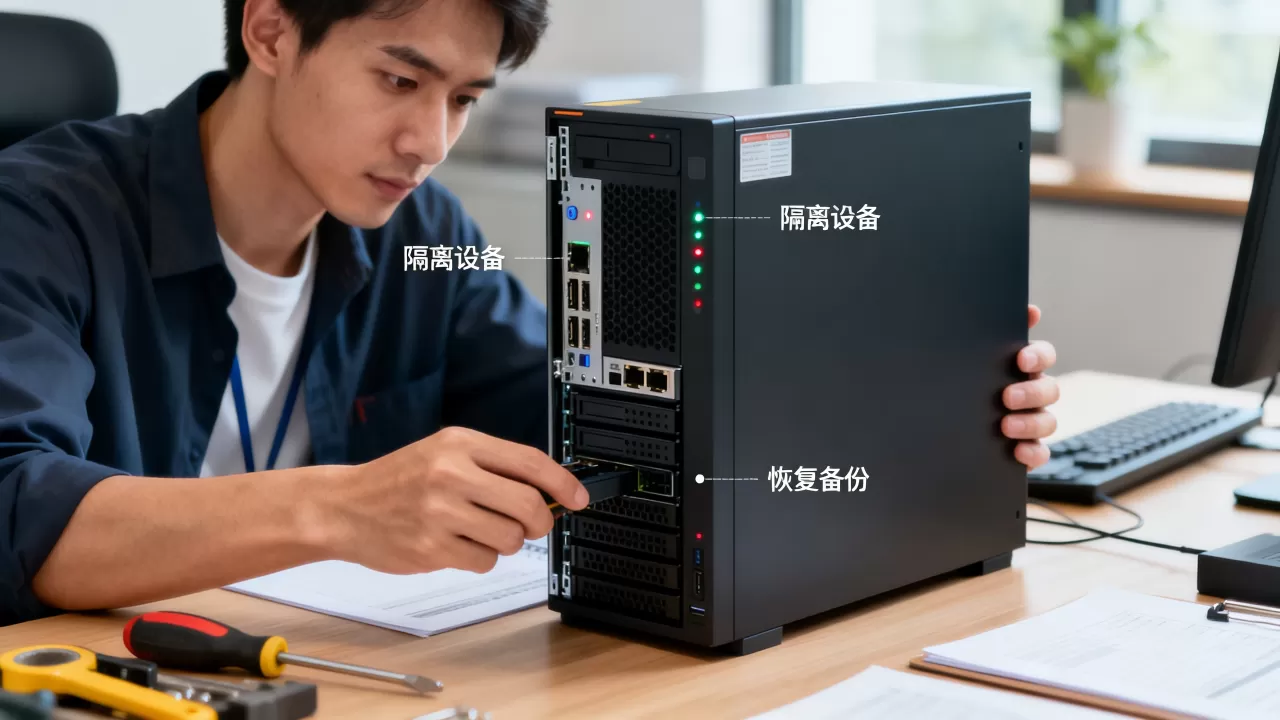
数据库被加密后如何正确恢复备份数据
隔离完成后才轮到恢复环节,备份恢复不是简单地把文件拷回去,操作不当会造成二次数据丢失,业内专家指出,超过半数的企业遭遇攻击后直接拷贝备份文件,结果把带毒文件也恢复了进去,导致重复勒索。
备份恢复前的三项检查,缺一项都不要动手
- 检查备份存储是否在隔离网段:如果备份和业务服务器在同一网段,很可能已被一起加密,先登录备份系统查看任务日志,确认备份文件的最后修改时间是否在攻击发生之前
- 验证恢复载体环境干净:准备一台全新虚拟机,临时系统装好后先打补丁,再接入备份存储,不要直接恢复到生产环境
- 确认备份数据的完整性:抽查最近三个版本的文件,用哈希校验对比原备份清单的数据是否一致,防止备份系统本身被篡改
行业共识认为,完整的恢复流程应该遵循“从最近时间点开始往前逐个验证”的原则,比如你每天凌晨做一次全量备份,攻击发生在周四下午,那先用周三的备份恢复,验证没有问题再考虑更早的版本。
恢复顺序遵循二八原则
把备份数据集按业务重要性排序,优先恢复核心生产系统,而不是按文件名称从A到Z全部铺开,合理的恢复路径是:
- 财务系统和ERP系统最优先,这部分数据直接影响企业运营
- 数据库服务器排第二,但要先恢复日志文件,再恢复数据文件,顺序反了会导致数据库无法启动
- 文件服务器最后处理,因为文件相对容易重新生成,优先级最低
- 邮件系统和客户关系管理系统可以并行处理,前提是环境已经隔离干净
恢复过程中要刷新一个指标:每分钟能恢复多少比例的核心业务数据,而不是看总恢复量,核心业务恢复超过80%,其他数据慢慢补就行。
服务器中了勒索病毒恢复数据价格受哪些因素影响
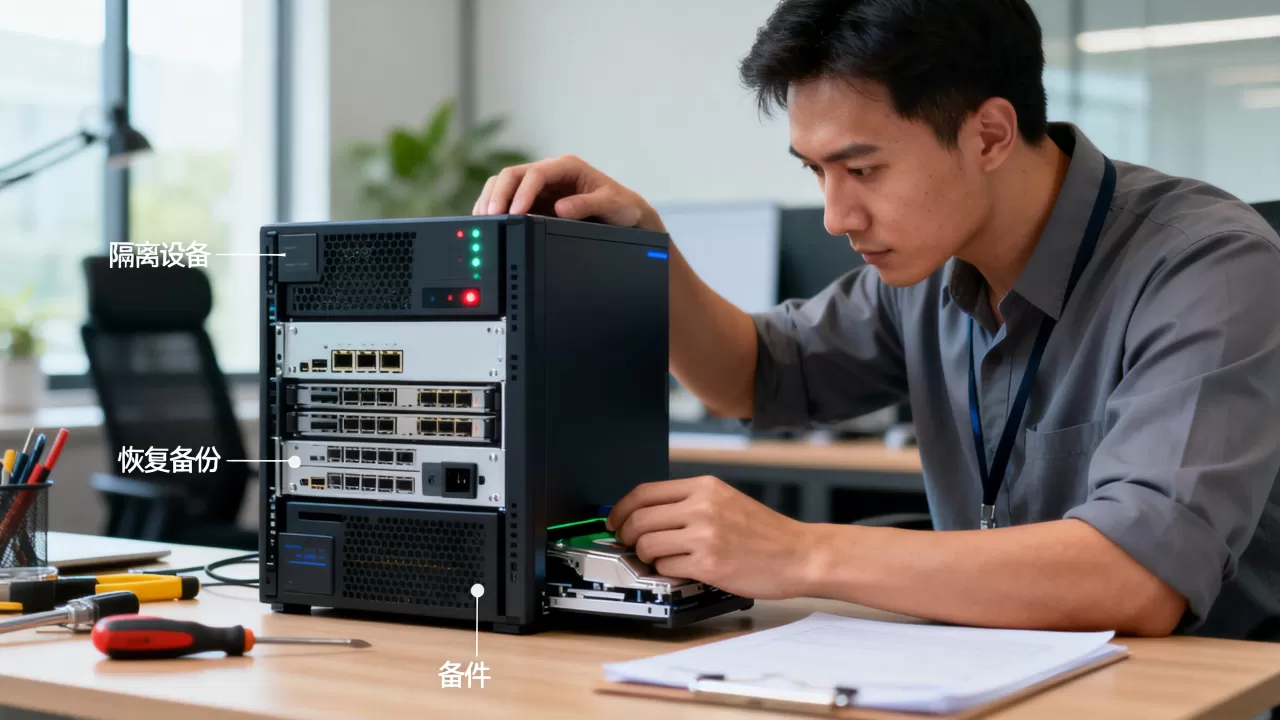
很多企业主第一个想到的问题是找外部公司恢复数据,服务器中了勒索病毒恢复数据价格没有统一标准,但费用大致受以下几个条件制约:
- 是否已尝试过自行解密:自己操作过的环境会破坏原始文件结构,增加恢复难度,服务商报价可能上浮
- 备份是否存在且完整:只有磁盘阵列损坏、没有有效备份的情况,才需要数据重组服务,这类服务按小时计费
- 服务器物理盘是否做过写操作:攻击后继续使用服务器,新数据会覆盖被加密文件的原始痕迹,直接降低恢复成功率
- 是否需要紧急响应:加急处理的费用通常是正常报价的两倍,还不保证一定能成功
目前市场行情里,常规的数据库文件解密尝试收费在数千元级别,物理盘数据重组根据磁盘数量通常上万,但要注意,如果根本没有备份,外部数据恢复公司也只能尝试从磁盘底层提取残留数据,成功率并不高,与其事后花高价,不如把预算花在部署离线备份上。
控制恢复成本的关键指标是备份恢复演练频率,据统计,定期做恢复演练的企业,实际故障时恢复成功率比从不演练的企业高出一个档次,单次恢复时间也大幅缩短,这比任何解密工具都可靠。
防勒索解决方案哪家好:预算有限时的核心思路
与其纠结买哪家安全产品,不如先建立“备份隔离恢复”的铁三角,防勒索产品和思路对比:
| 方案类型 | 核心特点 | 适用场景 | 成本区间 |
|---|---|---|---|
| 传统杀毒软件 | 基于特征库查杀,对新变种响应慢 | 小企业临时过渡 | 较低 |
| 终端检测与响应(EDR) | 基于行为分析,可拦截加密动作 | 分公司覆盖,中小团队 | 中等 |
| 网络隔离与访问控制 | 缩小攻击面,防横向移动 | 配合备份使用效果最佳 | 中低 |
| 离线备份加恢复方案 |
攻击后可直接恢复,不依赖解密 | 所有规模企业的底线防线 | 按容量计费 |
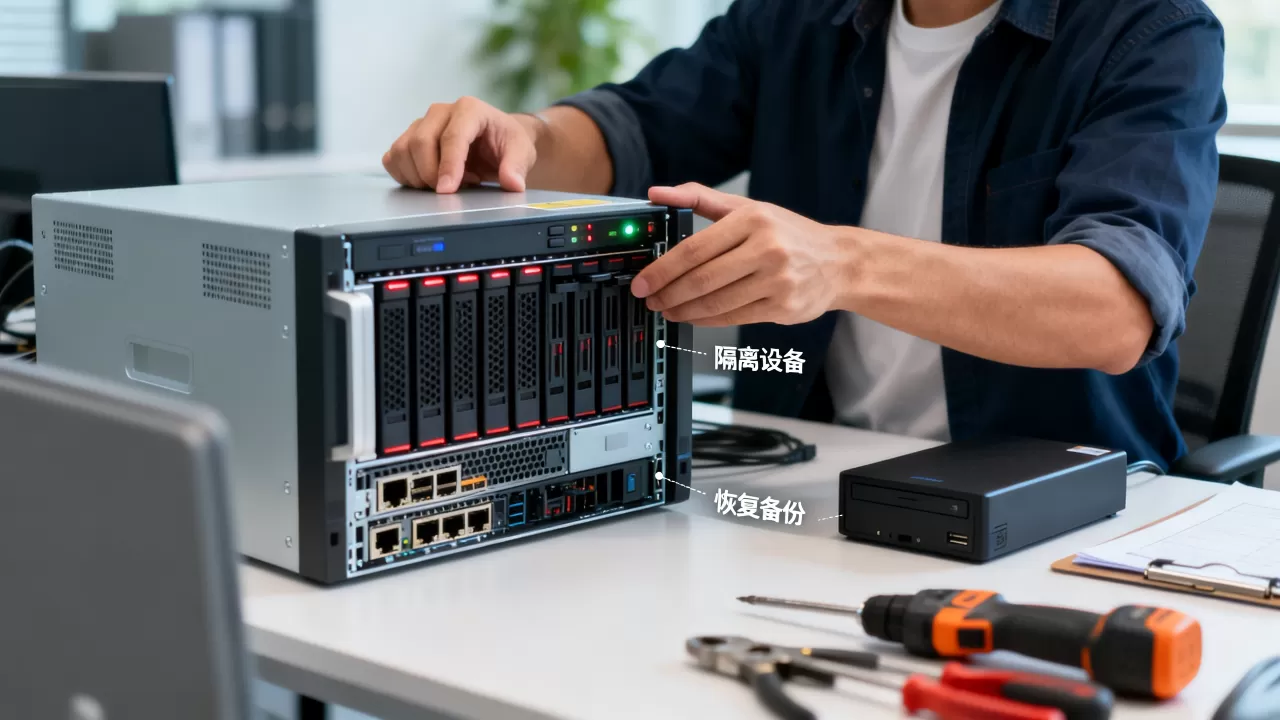
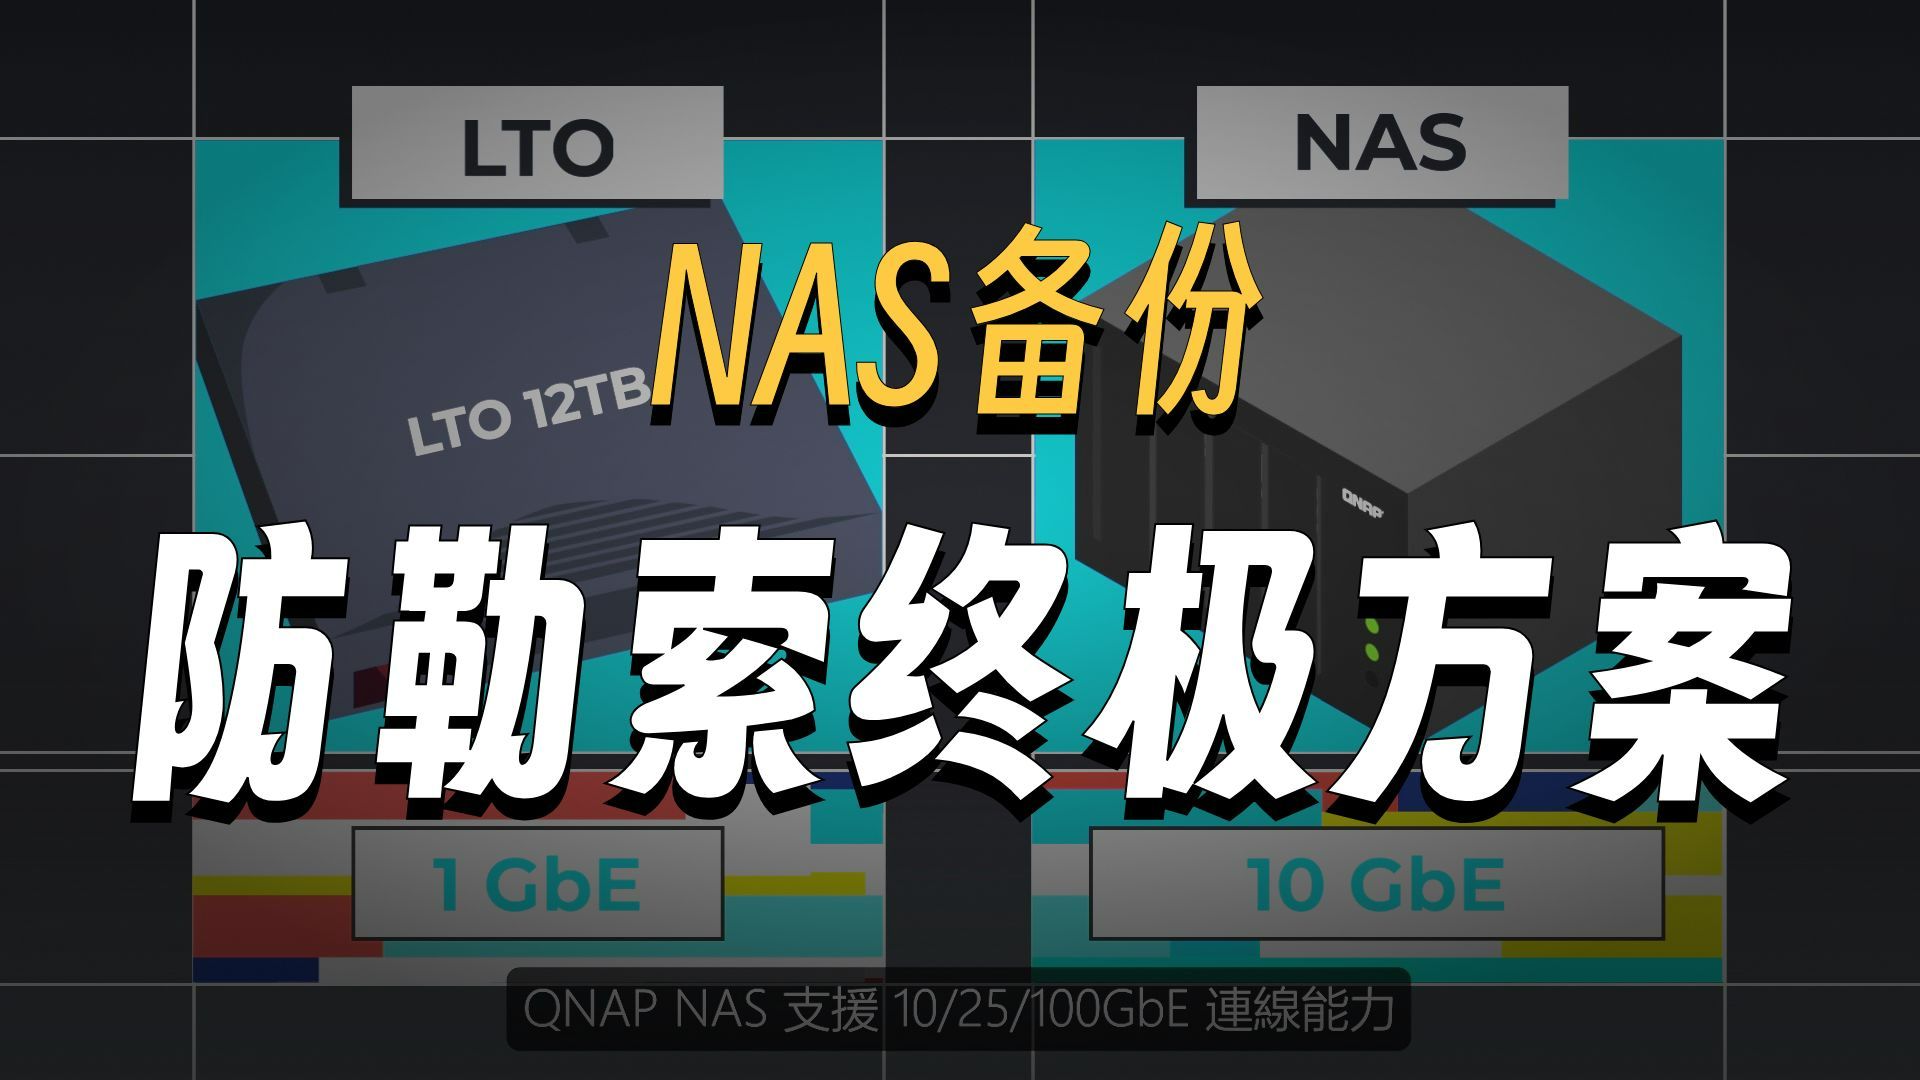
选方案的思路应该这样:先确认备份系统的可靠性,再考虑检测类产品,硬件方面建议额外部署一台物理断网的离线备份存储,定期人工挂载同步一次数据,某制造业客户的实践是每周五下班后让备份服务器离线,周一再挂载同步,这样即使工作时间内中毒,备份始终是干净的。
海地区的一家中型贸易公司为例,他们部署了等保三级要求的异地备份方案,租用同城机柜做了实时备份,遭遇勒索后,隔离耗时20分钟,从备份恢复核心业务系统用了大约3小时,未支付赎金,当天下午业务恢复,这个场景验证了流程的价值。
遭受勒索后常见疑问
企业被勒索病毒攻击后是先看攻击通知还是先联系安全公司?
先隔离断网,再看攻击通知,攻击通知里通常包含勒索金额、支付地址和联系方式,但这些信息对恢复数据没有任何帮助,某些勒索组织会恐吓你“解密密钥在72小时后销毁”,就是为了诱导你忽视备份恢复这条路,正确的动作是断网后立刻检查备份状态,备份还在,一切好办。
服务器中了勒索病毒,备份数据也存在同一台机器上,还能恢复吗?
如果备份数据也在同一台设备上且已加密,优先判断备份文件是否被写入加密标记,部分勒索变种只加密特定扩展名文件,备份文件如果打包成压缩包格式且扩展名不在加密列表里,还有机会保住,但更常见的情况是备份已被加密,此时只能寻求取证恢复,把磁盘做成镜像后尝试从删除区域找回数据碎片,成功率取决于中毒后是否停止了对磁盘的写入操作。
勒索病毒恢复备份数据大概花多长时间?
整体时长由两个指标决定:备份文件完整性和恢复环境就绪度,完整的离线备份恢复一套中等规模ERP系统通常在六到十小时,流程包括环境搭建、文件解压、数据库日志重放和业务联调,若备份不完整需要多次尝试,时间以周为单位,这也是为什么离线备份是最稳妥的兜底方案。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/%e9%81%ad%e5%8f%97%e5%8b%92%e7%b4%a2%e5%90%8e%e6%8c%89%e9%a2%84%e6%a1%88%e5%85%88%e9%9a%94%e7%a6%bb%e5%86%8d%e6%81%a2%e5%a4%8d%e5%a4%87%e4%bb%bd%e6%95%b0%e6%8d%ae/