遭遇连接型攻击时,请求特征比流量更关键连接型攻击的杀伤点是消耗服务器的连接表、内存和CPU,不是单纯灌满带宽,所以流量图常常不夸张,甚至会伪装在正常流量里。
连接型攻击怎么判断:流量图经常“装无辜”
很多运维第一反应是打开流量监控,看带宽有没有打满,但连接型攻击的狡猾之处在于,它可以用很小的包量制造很大的连接压力,一次TCP三次握手只消耗几十字节,但半开连接会占用服务器的SYN队列;一个慢速HTTP请求可以几秒才发一个字节,却能让Web进程一直挂着,结果就是:带宽曲线平稳,连接数曲线爆表,网站响应变慢甚至打不开。

判断连接型攻击,主要看三个口径:
- TCP状态分布:SYN_RECV、ESTABLISHED比例是否异常
- 新建连接速率:每秒新建连接数是否远超正常业务峰值
- 单IP请求特征:大量源IP是否只握手不传数据,或请求间隔高度均匀
请求特征和流量哪个重要?三个对比场景说透
用场景最能说明问题。
- 带宽占用高但连接数正常,多数是流量型拥塞,比如大文件下载、视频突发流量,不是连接型攻击。
- 带宽占用不到日常峰值的十分之一,但连接表接近打满,典型SYN Flood或连接耗尽攻击,此时只看流量完全看不出异常。
- 流量中低,连接数也不极端,但请求间隔异常均匀,URL高度集中,慢速CC攻击特征就是这种“低慢小”形态,只有抓请求特征才能定位。
一张表可以更直观:
| 观察维度 | 流量图能看出 | 请求特征能看出 |
|---|---|---|
| SYN Flood | 不明显,包量小 | SYN_RECV堆积、握手完成率低 |
| 慢速CC | 几乎无波动 | 请求间隔均匀、连接时长异常 |
| 连接耗尽 | 带宽可能很低 | 单IP并发连接数高、连接状态单一 |
| 流量型DDoS | 带宽曲线飙升 | 请求特征不一定异常 |
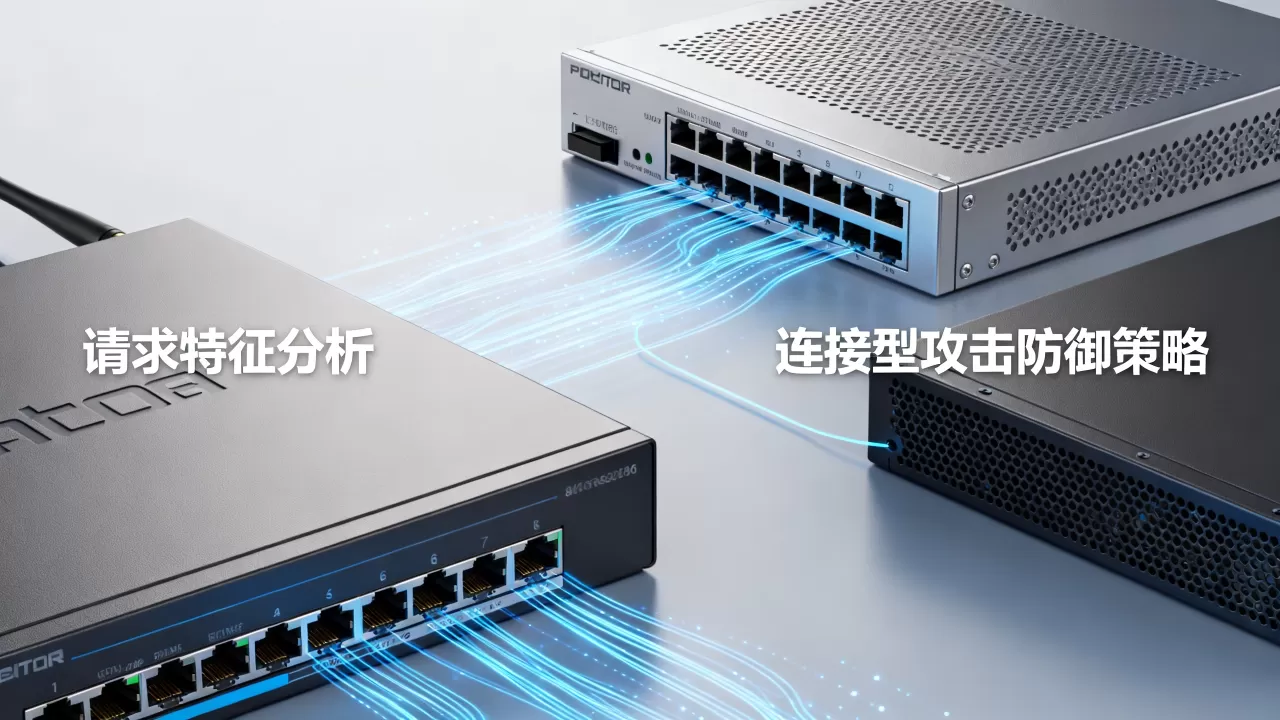
行业共识认为,连接型攻击的检测必须从请求特征入手,流量阈值只能作为辅助参考。
服务器连接数过高怎么办:先看请求特征再动手
服务器连接数过高是连接型攻击最直接的表现,但别急着重启或扩容,先花几分钟定位请求特征,能少走很多弯路。
慢速CC攻击特征:盯着请求间隔看
慢速CC攻击不会产生大量流量,也不会瞬间建立海量连接,它会用较慢的速度发送HTTP请求,让服务器进程一直等待,最终占满连接池,识别步骤:
-
登录服务器,查看当前连接状态分布:
netstat -an | awk '{print $6}' | sort | uniq -c | sort -nr
如果ESTABLISHED数量异常高,而业务量并没有提升,需要警惕。 -
统计SYN_RECV半开连接数量:
netstat -an | grep SYN_RECV | wc -l
连续执行多次,如果数值稳定在高位,SYN Flood可能性大。 -
抓包看TCP握手行为:
tcpdump -i eth0 -nn 'tcp[tcpflags] & (tcp-syn) != 0' | head -n 100
观察源IP是否只发SYN不完成握手,或者握手完成后不发送数据。 -
分析请求日志中的请求间隔:
在Nginx或Apache日志中,按源IP分组统计请求时间间隔,慢速CC攻击的间隔往往异常均匀,和真实用户行为差异明显。
用请求特征设置第一道防线
在没有专业防护设备的情况下,可以先用系统自带能力做临时缓解:
-
调大SYN队列并启用SYN Cookie:
sysctl -w net.ipv4.tcp_max_syn_backlog=8192sysctl -w net.ipv4.tcp_syncookies=1 -
缩短连接超时时间:
sysctl -w net.ipv4.tcp_synack_retries=2sysctl -w net.ipv4.tcp_fin_timeout=30 -
限制单IP并发连接数(Nginx示例):
limit_conn_zone $binary_remote_addr zone=perip:10m;limit_conn perip 20; -
过滤异常User-Agent和空Referer:
在Nginx配置中拒绝明显伪造的UA字符串,尤其对登录、搜索、支付接口增加更严格的请求特征校验。
业内专家指出,临时策略的关键不是“挡住所有流量”,而是把请求特征异常的流量先隔离出去,给正常用户留出资源。
抗DDoS服务价格一般多少:看带宽不如看请求特征
很多企业在选高防服务时,习惯先问“抗DDoS服务价格一般多少”,然后直接对比防护带宽,这种思路对流量型攻击有效,但对连接型攻击容易白花钱,原因很简单:连接型攻击消耗的是连接数和请求处理能力,不是带宽吞吐,一个只有100Mbps带宽但新建连接速率极低的清洗节点,可能抗不住每秒几万次SYN请求;一个防护带宽标称很高但请求特征识别能力弱的服务,面对慢速CC也照样漏防。
高防IP怎么选:请求特征识别算法是核心
选高防IP时,别只盯着“防护峰值”和“深圳高防服务器租用”这类地域词去选机房,要把请求特征识别能力放在第一位。
- 问清支持哪些请求特征过滤:是否支持按源IP、URI、User-Agent、Cookie、Referer组合规则
- 看是否提供连接数监控和自定义阈值:连接型攻击告警不能只靠带宽触发
- 了解清洗策略是否区分流量型与连接型:专业服务商会把SYN Flood、CC攻击、慢速攻击分开处理
- 测试新建连接速率:向供应商索要实际压测数据,而不是只看标称带宽
抗DDoS服务价格一般多少并没有统一标准,但连接型防护能力强的服务,价格通常不会只按带宽线性计算,多花的钱买到的是请求特征识别算法和清洗资源冗余,这部分在连接型攻击场景里比带宽更值钱。
连接型攻击常见问题解答
连接型攻击看请求特征具体看哪些
主要看五类:源IP分布是否集中在少数段、TCP状态比例是否异常、单个IP的并发连接数、请求时间间隔是否均匀、HTTP头字段是否伪造,把这些特征和历史正常基线一对比,攻击基本藏不住。
服务器连接数过高怎么办,有没有临时缓解命令
有,先执行ss -s看连接汇总,再用netstat -an | grep SYN_RECV | wc -l确认半开连接,确认后可以启用SYN Cookie:sysctl -w net.ipv4.tcp_syncookies=1,然后限制单IP并发连接,这些操作不需要重启服务,几分钟就能生效。
抗DDoS服务价格为什么差别这么大
差别主要来自清洗集群规模、线路质量、请求特征识别算法和连接型攻击防护能力,只看防护带宽容易买到“偏科”服务,遇到慢速CC或SYN Flood时效果不理想,真正扛连接型攻击的服务,价格里包含的是算法和连接资源冗余。
连接型攻击的破局点从来不在流量曲线上,而在请求特征的细节里,把监控重心从带宽切换到连接状态和请求行为,防御效率会高得多。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/652135.html