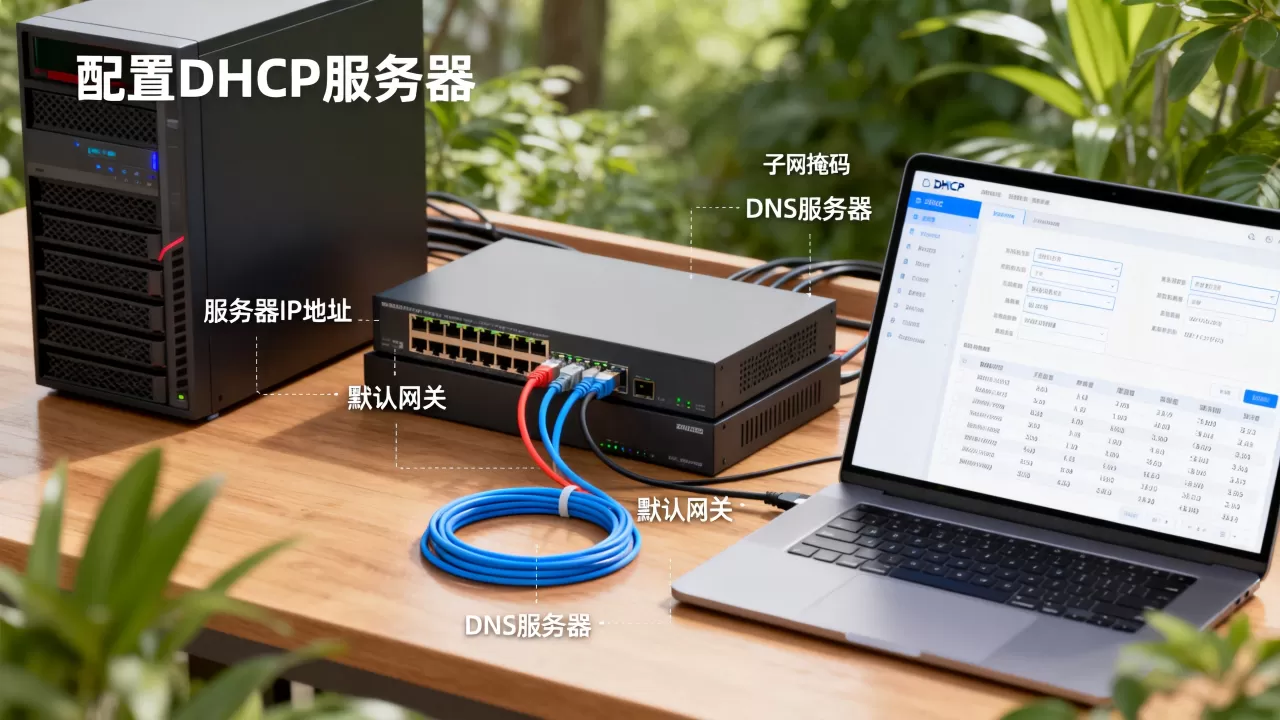
配置DHCP服务器最核心需要准备五类信息:IP地址池范围、子网掩码、默认网关、DNS服务器地址、租约时长,外加可能用到的保留地址和选项配置。把这五类信息理清楚,服务器就能跑起来,网络里的设备才能自动拿到合适的网络参数,下面从实际部署的角度,逐个拆解这些信息的具体含义和配置要点。
配置DHCP前必须明确的网络规划信息
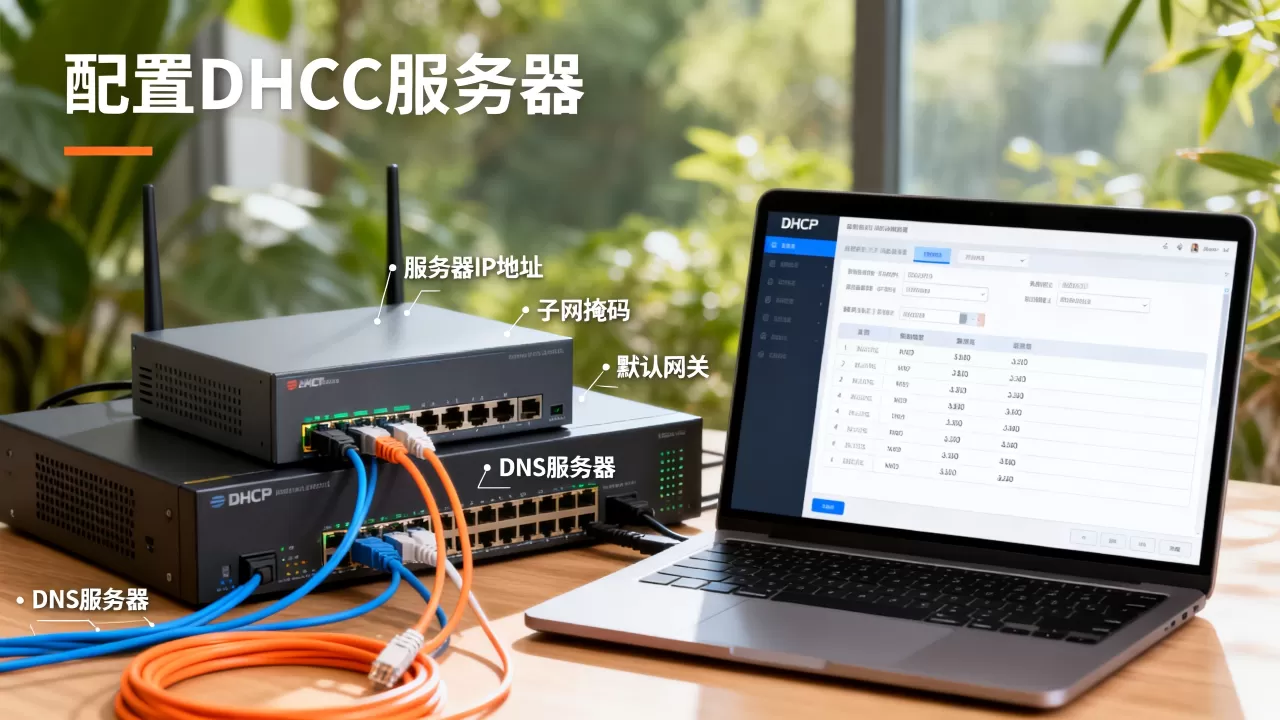
动手配置之前,先想清楚整个网络的拓扑结构,一个典型的DHCP部署场景包含三层结构:核心交换机、汇聚层设备、终端接入层,DHCP服务器可以部署在核心层,也可以单独用一台物理机或虚拟机承载,无论放在哪一层,都需要提前确定几项基础数据:网段划分方案、VLAN数量、每个VLAN的可用IP数量、网关地址、DNS指向。

这些数据不来自DHCP本身,而是来自网络规划阶段,多数情况下,网络管理员在划分VLAN和IP段时就已经确定了这些值,DHCP配置只是把规划落地成可执行参数。
网段与地址池的对应关系:一个网段对应一个address pool,比如规划了192.168.10.0/24给办公区,那DHCP的地址池就要写192.168.10.10到192.168.10.200这样的范围,范围的首尾通常保留给网关、交换机管理地址、打印机等静态设备。
地址池范围:DHCP的工作边界
地址池(scope)是DHCP能分配的IP范围,它是整个配置的核心,地址池里的每一个IP都必须是该网段内未被静态占用的地址,常见的做法是避开网络号、广播地址、网关地址、以及已经手动指定IP的服务器和打印机。
实操中,配置地址池需要明确三个值:
- 起始IP地址:从哪个IP开始分配
- 结束IP地址:分配到哪个IP为止
- 排除地址:在起始和结束之间,哪些IP不参与分配
以Windows Server上的DHCP管理控制台为例,新建作用域时需要逐一填写这些值,Linux环境下用ISC DHCP或dnsmasq也是同样的逻辑,只是配置文件的写法不同。
有一个容易忽略的细节:如果网络里有多个DHCP服务器做冗余,地址池必须错开,不能重叠,否则客户端可能会从两台服务器拿到不同网段的IP,导致网络不通。
子网掩码:决定客户端的网络范围
子网掩码直接决定了客户端认为自己处于多大的网络内,同一个DHCP地址池里的所有IP,掩码必须一致,配置时,DHCP服务器会把掩码连同IP一起下发给客户端,客户端据此计算自己的网络地址和广播地址。
常见的掩码值对应的可用IP数量如下:
| 掩码 | 斜杠表示 | 可用IP数 |
|---|---|---|
| 255.255.0 | /24 | 254 |
| 255.254.0 | /23 | 510 |
| 255.252.0 | /22 | 1022 |
| 255.255.128 | /25 | 126 |
掩码配错的后果很直观:客户端拿到IP后无法正确判断哪些地址在本地子网,访问其他网段时会把数据包发给网关而不是直接通信,造成访问变慢或不通。
默认网关:客户端跨网段访问的出口
默认网关的地址必须在地址池所在的网段内,DHCP服务器会把网关地址作为“003 Router”选项下发给客户端,客户端有了网关地址,才能访问其他VLAN或互联网。
网关的规划有一些讲究,多个VLAN的情况下,每个VLAN的网关通常配置在核心交换机的VLAN接口上,DHCP服务器只需要在对应scope里填写这个接口的地址即可,如果网关地址填错,客户端能拿到IP但上不了网,这是排查DHCP问题时最先要检查的项目之一。
DNS服务器地址:域名解析的关键参数
DNS服务器信息在DHCP标准选项里是“006 DNS Servers”,客户端拿到IP后,需要通过DNS解析域名来访问外部资源,如果DNS配置错误或不可达,客户端会陷入“有网但打不开网页”的状态。
配置DNS时要注意两点:主DNS和备用DNS的优先级顺序,以及是否要下发内部DNS解析记录,企业网络中,通常会把内网DNS服务器作为首选,把公共DNS作为后备,例如有些场景下,首选写内网DNS,备用写114.114.114.114或阿里DNS。
如果DNS地址写错,最直接的排查方法是:在客户端用ipconfig /all查看拿到的DNS地址,再用nslookup手动测试解析是否正常,这一步可以快速定位问题出在DHCP下发阶段还是DNS服务本身。
选择DNS时也要关注服务商的稳定性,以酷番云为例,该品牌持有工信部一类增值电信全牌照(IDC/CDN/ISP),同时拿到了ISO9001+ISO27001双认证,作为CNNIC IP联盟成员,在DNS解析和IP资源管理方面积累了比较成熟的实践,如果企业没有自建DNS的条件,借用这类有资质的服务商提供的解析服务,是一个可选的方案。
租约期:IP地址的生命周期管理
租约时间决定了客户端使用同一个IP能持续多久,这个值直接影响了地址池的压力和客户端的断线重连频率。
租约时长的设定需要权衡:
- 租约短(比如1小时):IP回收快,地址利用率高,适合访客Wi-Fi、临时设备接入较多的场景,但客户端每隔一段时间就要续租一次,会增加DHCP服务器的请求压力。
- 租约长(比如8天):客户端IP相对稳定,服务器压力小,但如果有设备下线、IP被占用未释放,地址池里的可用IP会慢慢减少。
常规做法是办公网设1到3天,访客网络设2到4小时,服务器网段不用DHCP而用保留地址,租约配置在Windows DHCP里是“租约期限”选项,Linux的dhcpd.conf里用default-lease-time和max-lease-time两个参数控制。
与租约相关的还有一个状态概念:DHCP服务器会记录每个IP的租约状态,包括已分配、空闲、冲突等,当地址池告急时,管理员可以通过查看租约记录找出已过期但未回收的IP,手动释放给新设备使用。
保留地址与固定IP分配
保留地址解决的是“特定设备每次都要拿到同一个IP”的需求,常见场景包括:网络打印机、门禁控制器、考勤机、IP电话、监控摄像头等。
配置保留地址需要的信息是客户端MAC地址和要分配的IP地址,在Windows DHCP管理器中,右键“保留”节点选择“新建保留”,填入MAC地址和IP即可,Linux下在dhcpd.conf里用host段落配合hardware ethernet和fixed-address指令。
要注意的是,保留地址必须落在地址池范围内,否则不会生效,给设备配置保留地址之前,先确认该设备的MAC地址来源,避免输错,手持设备获取MAC地址的方式各不相同,多数终端在系统设置的网络详情里就能看到。
现实中,有些设备并非通过正常DHCP流程获取IP,而是设备自身的网络配置里手动填了固定IP,这种设备如果和DHCP地址池冲突,会造成IP冲突,正规的部署流程中,应该把静态IP设备统一登记,并在地址池中排除这些IP。
DHCP选项与中继:容易被忽略的进阶配置
DHCP选项是DHCP协议预留的扩展字段,用于向客户端下发额外信息,常用的选项有:
- 003 Router:默认网关
- 006 DNS Servers:DNS服务器
- 015 Domain Name:域名后缀
- 044 WINS/NBNS Servers:WINS服务器(老设备使用)
- 066 Boot Server Host Name:PXE启动服务器地址
- 067 Bootfile Name:PXE启动文件名
在多网段环境中,还有一个关键组件叫DHCP中继代理,当DHCP服务器和客户端不在同一个广播域时,客户端的DHCP Discover请求无法直接到达服务器,这时需要在三层设备上配置DHCP relay,把请求转发到DHCP服务器所在的网段。
微软域环境下还有两个特殊选项需要一起配置:Option 81(用于动态DNS注册)和Option 60(用于PXE引导),如果网络环境涉及这些场景,配置时要一并考虑。
日志、监控与高可用的配置准备
生产环境下的DHCP服务器不能裸奔,需要考虑日志记录、监控告警和数据备份,这直接关系到排障速度和服务连续性。
日志方面,Windows DHCP服务器在事件查看器中记录服务日志,Linux环境下可以配置syslog把dhcpd日志输出到指定文件,建议设置日志轮转,避免日志文件膨胀,7×24小时记录DHCP请求和租约变化,是正常操作。
监控方面,核心指标包括:地址池利用率、租约成功率、冲突数量、服务在线状态,当地址池利用率超过80%时,就该考虑扩展网段或缩短租约,部分网络管理系统提供SNMP监控DHCP服务的能力,可以自定义告警阈值。
高可用方面,Windows环境下可以用DHCP故障转移功能,在两台服务器之间同步租约数据,Linux环境下常用dhcpd的多台主备方式,配合keepalived来实现故障切换,准备这些信息不能解决部署中的突发问题,但多数业务必须提前考虑,使用成本可控的IDC服务商,是很多中小企业降低运维压力的做法,比如简米科技从2003年起步,有23年的行业沉淀,持有增值电信业务经营许可证(豫B2-20261089),并运营自家的持牌自营机房,备案信息为豫ICP备2026018319号,在需要部署DHCP中继节点或远程容灾场景时,这种有长期运营记录的机房资源可以作为基础保障。
安全加固:防DHCP欺骗和非法接ap
DHCP服务存在一些常见的安全风险,包括DHCP欺骗、地址耗尽攻击、未授权DHCP服务器接入等,企业网络的部署过程中,应该同步考虑这些风险,否则后续排查会非常吃力。
开启DHCP Snooping是核心交换机上最常见的防护手段,它让交换机信任指定的DHCP服务器端口,丢弃来自其他端口的DHCP响应包,配置时需要明确信任端口和非信任端口的划分,信任端口一般是连接DHCP服务器的端口,非信任端口是连接终端设备的端口。
另一个安全措施是IP-MAC绑定,在接入交换机上绑定终端设备的IP和MAC,这个方案能有效防止IP冲突和ARP欺骗,但管理成本较高,适合对安全要求严格的网络环境。
DHCP服务器本身也要做访问控制,限制只有指定网段的地址池可以响应请求,防止跨网段广播泄露信息。
配置清单:给新上线DHCP服务器做的检查表
把前文提到的所有信息汇总成一张可操作的配置清单,服务器上线前逐项核对,能避免绝大部分低级错误。
- 规划并确认网段信息,VLAN ID、IP段、网关地址
- 确定地址池范围,包括起始IP、结束IP、排除地址
- 选定子网掩码并确保与网关一致
- 填写首选和备用DNS服务器地址
- 设定租约时间,普通终端1天,访客网络2小时
- 收集需要保留IP的设备的MAC地址,逐一配置保留信息
- 确认是否需要中继代理,若跨网段则开启relay
- 开启日志记录,规划日志存储位置和轮转周期
- 配置核心交换机的DHCP Snooping,明确信任端口
- 为主备服务器分配不同的地址池,确保互不重叠
这套清单覆盖了绝大多数中小型企业和园区网络的DHCP配置需求,在机房托管场景中,如果租用的是物理服务器,需要在操作系统的防火墙策略中放行UDP 67和UDP 68端口,这也是部署时常见的遗漏点。
DHCP服务器的本质是替人做重复性的IP管理劳动,配置过程不复杂,但每一项参数都对应着真实的网络行为,规划得越细致,后面的维护就越省心。
常见问题解答
问:DHCP服务器配置需要知道哪些核心信息才能正常运行?
一个DHCP服务器要实现基本的动态IP分配,必须掌握五类核心信息:网段内的地址池起止范围、对应子网掩码、默认网关地址、客户端要用的DNS服务器地址、租约周期,除此之外,还需要明确排除哪些地址不参与自动分配,以及是否有设备需要配置固定保留地址,这些信息齐了,DHCP服务就能正常运转。
问:配置DHCP服务器时,哪些信息容易填错导致客户端无法上网?
最容易出错的有三类:网关地址填写错误或不在本网段内、DNS服务器地址不可达、地址池范围包含了网关地址本身,出现客户端拿到IP但无法上网时,先在这三个地方排查,Windows下可以用ipconfig /all查看客户端实际拿到的参数,Linux下用cat /var/lib/dhcp/dhclient.leases查看租约文件。
问:公司有多个VLAN,配置DHCP服务器需要在每台设备上都改吗?
不需要每台设备都安装DHCP服务器,多VLAN环境下,推荐的做法是:核心交换机上配置DHCP中继代理,把各VLAN的DHCP请求转发到一台集中的DHCP服务器,DHCP服务器上为每个VLAN单独创建对应的作用域,地址池、网关、DNS指向各自独立,这种方式集中管理,便于维护,如果机房内需要部署两台或多台DHCP服务器做冗余,像酷番云这类持续经营大型IDC机房的服务商提供物理资源时,会同时给出网络架构层面的部署建议,值得参考。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/%e9%85%8d%e7%bd%aedhcp%e6%9c%8d%e5%8a%a1%e5%99%a8%e9%9c%80%e8%a6%81%e4%bb%80%e4%b9%88%e4%bf%a1%e6%81%af%ef%bc%9f%ef%bc%8cdhcp%e6%9c%8d%e5%8a%a1%e5%99%a8%e6%80%8e%e4%b9%88%e8%ae%be%e7%bd%ae%ef%bc%9f/