


防火墙通常部署在网络边界或关键节点,主要分为硬件防火墙、软件防火墙和云防火墙三种形式,具体位置取决于您的网络架构和安全需求。

防火墙的核心部署位置
防火墙并非一个单一的“点”,而是一套根据网络流量和防护目标部署在不同关键位置的体系。
网络边界(外部边界)
这是最常见的位置,位于内部网络(如公司局域网)与外部互联网之间,它像公司的“大门保安”,对所有进出的数据包进行第一道过滤,阻挡来自外部的恶意攻击和未经授权的访问。
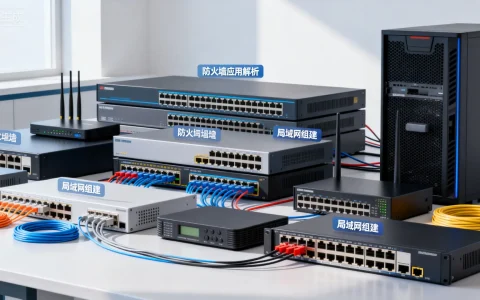
- 典型设备:企业级硬件防火墙(下一代防火墙NGFW)、统一威胁管理(UTM)设备。
- 部署方式:串联在路由器与内部核心交换机之间。
内部网络分段(内部边界)
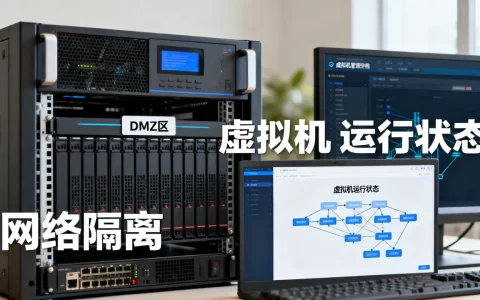
在大型网络内部,不同部门(如财务部、研发部)或功能区域(如数据中心、生产网络)之间也会部署防火墙,这被称为“零信任”或“纵深防御”策略,防止威胁在内部横向扩散。
- 典型设备:硬件防火墙或高性能虚拟防火墙。
- 部署方式:串联在不同网段的核心交换机之间。
主机层面(终端)
安装在个人电脑、服务器等终端设备上的软件防火墙,它管控该特定主机上的应用程序网络访问,是最后一道防线。
- 典型设备:操作系统自带防火墙(如Windows Defender防火墙)、第三方主机安全软件。
- 部署方式:软件形式安装在操作系统中。
云端
对于使用公有云服务(如阿里云、腾讯云、AWS)的用户,防火墙通常以服务形式提供。

- 典型形式:
- 云防火墙服务:云平台提供的托管式防火墙,保护整个云上网络。
- 虚拟私有云(VPC)网络ACL/安全组:一种分布式的、基于子网或实例的虚拟防火墙策略,是云上最基础且关键的防火墙。
- 部署方式:通过云控制台进行配置和管理,无需物理设备。
如何找到并确认您网络中的防火墙?
对于普通用户或网络管理员,可以通过以下方法定位:
对于个人或家庭用户:
- 您的防火墙主要位于两个地方:一是家庭无线路由器中,几乎所有路由器都内置了基础的网络地址转换(NAT)和防火墙功能;二是您个人电脑的操作系统中(如Windows/Mac系统防火墙)。
对于企业用户:
- 查看网络拓扑图:最直接的方式是咨询网络管理员或查阅网络架构图,图中会明确标注防火墙设备的物理位置和逻辑位置。
- 追踪网络路径:可以使用命令行工具(如
tracert或traceroute)追踪到一个外部地址的路径,有时防火墙作为网关设备会显示在跳数中。 - 登录管理平台:
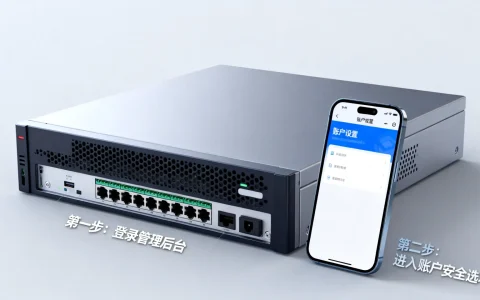
- 硬件防火墙:有独立的物理设备和管理IP地址,通过浏览器登录该IP进行管理。
- 云防火墙:登录对应的云服务商控制台,在“安全”或“网络”产品列表中找到。
- 咨询供应商:如果网络由服务商托管或维护,直接联系他们获取准确信息。
独立见解:防火墙的“位置”正在从硬件向策略演进
传统的“盒子在哪里,防火墙就在哪里”的观念正在过时,随着云计算和混合办公的普及,防火墙的本质越来越从物理位置转向安全策略的执行点。
- 策略驱动:现代安全的核心是一套集中定义的安全策略(允许/拒绝哪些访问),这套策略可以下发到不同“位置”的执行点:可以是总部的硬件防火墙、分支机构的虚拟设备、员工的笔记本电脑,也可以是云上的安全组。
- 无处不在的边界:当员工在任何地方通过VPN或零信任网络接入(ZTNA)访问公司应用时,安全策略在连接建立时即被强制执行。“防火墙”实际上存在于协调访问控制的云身份平台和终端代理上。
与其单纯寻找一个设备,不如理解为:防火墙是您统一安全策略在每一个网络流量关键节点上的体现。

专业解决方案:如何正确部署和管理防火墙?
仅仅知道位置不够,科学的部署与管理才能发挥效用。
- 分层部署,纵深防御:不要依赖单一防火墙,采用“边界防火墙 + 内部分段防火墙 + 主机防火墙”的组合,构建多层次防护体系。
- 遵循最小权限原则:防火墙规则应默认拒绝所有流量,只明确开放业务所必需的端口和协议,并定期审计和清理过期规则。
- 启用高级功能:利用下一代防火墙(NGFW)的应用层识别、入侵防御(IPS)、高级威胁防护(APT) 等功能,而不仅限于传统的端口/IP过滤。
- 云上安全责任共担:使用云服务时,务必理解“责任共担模型”,云厂商保障云本身的安全,而您必须使用VPC安全组、网络ACL等工具来配置云内资源的防火墙。
- 集中化可视化管理:对于大型网络,使用防火墙集中管理系统或安全信息与事件管理(SIEM)系统,统一监控所有防火墙的日志和告警,实现全局态势感知。
防火墙既是一个具体的设备或软件,更是一套无处不在的安全策略,它的物理位置在网络边界、内部网段、主机和云端;而它的逻辑核心,正演进为跟随用户和应用、动态执行访问控制的策略实体。 有效的网络安全始于对防火墙部署位置的清晰认识,并最终落脚于持续优化的策略管理和技术迭代。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/2327.html





评论列表(3条)
这篇文章讲得挺清楚,原来防火墙不只是个软件或硬件,而是根据网络结构灵活部署的一套系统。平时上网时感觉不到它的存在,但它一直在背后默默守护着网络安全,想想还挺有安全感的。希望以后能多看到这类科普,让我们普通人也能更懂网络防护。
这篇文章写得挺有意思的,把防火墙比作“无形的守护者”确实很形象。平时我们上网、用APP,很少会想到背后还有这么一层保护机制在默默工作,感觉它就像空气一样,平时感觉不到,但一旦没了就麻烦了。 不过文章里提到的几种防火墙类型让我有点启发,以前总觉得防火墙就是个软件或者硬件设备,现在才意识到原来还有云防火墙这种形式,可能更适合现在很多业务上云的趋势。我在想,普通用户是不是其实也在用一些简易版的防火墙,比如电脑自带的防火墙或者路由器里的安全设置?只是我们不太注意而已。 但文章最后提到的“防火墙是一套系统而不是一个点”这个观点特别认同。安全确实不能只靠一个工具,得是层层防护才行。就像家里装防盗门的同时还得注意关窗户一样,网络安全也得多管齐下。要是能再举几个生活中防火墙起作用的具体例子,可能对普通读者会更友好一些。
这篇文章讲得真清楚,原来防火墙不只是个“墙”,而是一整套防护体系。平时我们上网时完全感觉不到它的存在,但它其实一直在后台默默守护着网络安全,想想还挺安心的。