防火墙NAT地址转换配置中,如何确保内外网安全高效转换?

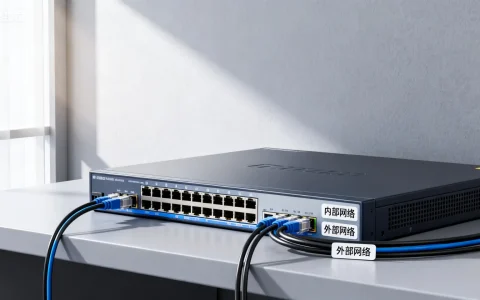
防火墙NAT地址转换配置是网络安全架构中的关键环节,它通过将内部私有IP地址映射为外部公有IP地址,实现内网设备安全访问互联网并有效隐藏内部网络结构,正确配置NAT不仅能优化IP地址资源利用率,还能增强网络边界的安全防护能力。

防火墙nat地址转换配置

NAT地址转换的核心工作原理

NAT技术主要解决IPv4地址短缺问题,其核心是通过地址重写实现网络流量中转,当内网主机访问外网时,防火墙会将数据包源地址替换为公网IP;收到返回数据包时再根据映射关系还原目标地址,这种机制形成了天然的访问屏障,外部扫描无法直接探测内网拓扑。

NAT配置的三种基础模式详解

静态NAT:建立固定的一对一地址映射,通常用于需要对外提供服务的服务器,配置时需要明确指定内部地址与公有地址的对应关系,这种模式支持双向访问且映射关系永久有效。

动态NAT:从公有地址池中动态分配临时映射,适用于普通内网用户上网场景,当内部主机发起连接时,系统自动从地址池选取可用地址建立映射,连接结束后回收地址资源。

PAT端口地址转换:最常用的NAT模式,通过端口号区分不同会话,实现多个内网地址共享单个公网地址,这种超载技术能最大限度节约IP资源,一个公网IP可支持数千个并发连接。

企业级防火墙NAT配置实战指南

以主流防火墙为例,完整配置应包含以下关键步骤:

  1. 地址对象定义阶段
    创建内部地址组对象,明确需要转换的IP范围,同时定义外部接口可用的公网地址资源,可采用单个IP或地址池形式。

    防火墙nat地址转换配置

  2. 安全策略关联配置
    NAT规则必须与访问控制策略协同工作,建议采用”先匹配安全策略,后执行地址转换”的处理流程,确保所有转换流量都经过策略检查。

  3. 服务对象精细化定义
    根据业务需求细化服务端口,Web服务器可仅开放80/443端口转换,数据库服务器可限制特定IP访问,这种最小化开放原则能显著降低攻击面。

  4. 双向NAT的特殊处理
    对于需要从外网直接访问的内网服务器,需配置目的NAT(DNAT),建议采用非标准端口映射增强隐蔽性,例如将内网服务器的22号SSH端口映射为公网IP的高位端口。

高级NAT配置与优化策略

多出口负载均衡:当企业拥有多条互联网线路时,可通过策略路由与NAT结合实现流量分流,基于源地址或应用类型的智能选路能优化带宽利用率。

NAT日志与审计:启用详细的NAT会话日志记录,包括原始地址、转换地址、时间戳和流量统计,这些数据不仅用于故障排查,还能为安全事件调查提供关键证据。

连接数限制机制:针对每个IP或每个用户设置最大并发连接数,防止P2P应用过度消耗NAT资源,建议普通用户限制在500-1000连接数,服务器可根据业务需求调整。

防火墙nat地址转换配置

NAT配置常见问题诊断

地址转换失败通常源于以下几个原因:ACL策略阻止了转换后的流量、NAT规则顺序错误导致未匹配、地址池资源耗尽或会话数超限,建议采用分层诊断法,依次检查路由可达性、策略匹配状态和会话表项。

地址转换过程中需要特别注意端到端通信的兼容性,某些应用层协议(如FTP、SIP)在数据包载荷中携带IP地址信息,需要ALG应用层网关功能进行深度处理,现代防火墙通常内置主流协议的ALG模块,但定制化应用可能需要特殊配置。

未来演进与混合架构考量

随着IPv6普及和云环境扩展,NAT配置呈现新的发展趋势,在混合云场景中,需要实现本地数据中心与云平台之间的双向地址转换,SDN架构下的NAT策略可编程化,支持基于业务需求的动态调整。

建议企业建立NAT配置标准化模板,将转换规则与业务系统关联管理,定期审查NAT映射关系,及时清理闲置规则,在数字化转型过程中,可逐步试点IPv6单栈环境,减少对NAT技术的依赖。

您在实际网络管理中遇到过哪些NAT配置难题?欢迎分享具体场景,我们可以共同探讨最优解决方案,如果您需要特定品牌防火墙的配置示例或想了解NAT性能调优技巧,请在评论区留言说明您的网络环境与需求。

首发原创文章,作者:王坚‌,如若转载,请注明出处:https://idctop.com/article/1179.html

赞 (0)
防火墙NAT地址转换配置案例中,如何确保内外网安全高效转换?
上一篇 2026年2月3日 14:06
服务器地址变更后,如何确保数据安全与访问顺畅,新旧地址切换有何注意事项?
下一篇 2026年2月3日 14:13

相关推荐

  • 个人小程序支付怎么开通?个人小程序支付费率是多少

    个人小程序无法直接开通微信支付,必须通过注册个体工商户或企业主体进行认证,且需缴纳300元/年的微信认证费,这是目前唯一合规且稳定的支付通道解决方案,很多个人开发者在搭建小程序时,最头疼的莫过于支付环节,你辛辛苦苦写好了代码,功能也跑通了,结果用户想买单时,发现根本没有“微信支付”按钮,这种挫败感非常普遍,业内……

    服务器运维 2026年5月30日
    4700
  • 服务器如何查看本地存储位置及容量?|服务器存储空间管理指南

    核心方法与专业实践在服务器上查看本地存储的核心方法是:通过操作系统内置的命令行工具(如 Linux 的 lsblk, df, fdisk, parted 或 Windows 的 Diskpart, Get-Volume)或图形化工具(如 Linux 的 GNOME Disks、Windows 磁盘管理),结合文……

    2026年2月14日
    15800
  • 服务器岩浆权限怎么获取?服务器岩浆权限获取方法详解

    服务器岩浆权限管理的核心在于“精准控制”与“安全隔离”,即通过最小权限原则限制岩浆方块的物理特性扩散,防止因权限配置不当导致的服务器卡顿、存档损坏或玩家资产损失,对于任何Minecraft服务器管理员而言,岩浆权限的配置不仅是功能性的开关,更是服务器稳定运行的安全防线, 必须明确区分玩家使用权限与管理员调试权限……

    2026年4月6日
    8500
  • 服务器怎么开root?Linux服务器开启root权限的方法

    开启服务器Root权限的核心在于修改SSH配置文件与设置高强度密码,这一操作直接赋予用户系统的最高控制权,但同时也伴随着极高的安全风险,必须遵循“最小权限原则”并在操作前完成必要的数据备份,对于寻求服务器怎么开root解决方案的管理员而言,理解并执行标准化的权限开启流程,是保障服务器安全稳定运行的前提, Roo……

    2026年3月19日
    12300
  • getmodules.js报错怎么办?getmodules.js文件缺失怎么修复

    getmodules.js 是前端工程中用于动态加载和缓存模块的核心工具,它能显著提升大型项目的构建速度与运行时性能,是解决依赖地狱和首屏加载瓶颈的关键方案,在2026年的前端开发语境下,单纯依赖传统的打包工具已难以满足复杂业务场景的需求,开发者越来越倾向于采用模块化、按需加载的策略,而 getmodules……

    2026年6月26日
    1600
  • 公司一般服务器有哪些配置,哪种性价比高?

    公司服务器依据业务形态主要分为物理服务器、虚拟服务器和云服务器,选型需综合考虑性能、成本与运维能力,物理服务器:稳扎稳打的核心计算单元物理服务器指独立硬件服务器,不经过虚拟化分割,拥有完整的计算资源,它适合对性能、稳定性要求苛刻的业务,比如大型数据库、核心业务系统、高性能计算场景,典型配置与选型要点物理服务器的……

    2026年8月22日
    400
  • fl42sva这个型号是什么意思,怎么使用?

    fl42sva作为一款多协议智能家居中控,在2025年市场表现突出,尤其适合已有小米、华为设备的用户,它解决了不同品牌设备无法联动的痛点,设置门槛低,场景响应速度比同类产品快一档,fl42sva核心功能与日常操作开箱与初始配置包装内包含主机、电源适配器、一根短网线以及说明书,主机手感扎实,哑光表面,正面只有一个……

    2026年8月2日
    1000
  • 服务器空间租赁如何选择才不被坑,哪家性价比高?

    服务器空间租赁的核心在于匹配业务场景,而非单纯追求低价或高性能,选错配置只会浪费成本或拖垮业务, 无论是个人博客还是企业ERP,你需要的不是最强服务器,而是最适配的那一台,下面从选型、价格、地域和常见误区四个维度拆解,帮你跳过租赁中的隐形坑,服务器空间租赁怎么选:从业务场景出发个人网站与轻量应用CPU:单核或双……

    2026年8月5日
    500
  • 个人如何看待智慧物流?智慧物流发展前景如何

    智慧物流并非简单的机器换人,而是通过数据驱动实现全链路降本增效的系统工程,其核心价值在于用算法预测替代经验判断,用自动化执行替代人工操作,很多人提到智慧物流,脑海里浮现的往往是仓库里穿梭的AGV小车,或者无人机在头顶盘旋,这些确实是表象,但真正的智慧藏在看不见的地方,它像是一个拥有超级大脑的物流管家,不仅能记住……

    2026年6月2日
    3300
  • 现在英特尔的服务器CPU有哪些型号,怎么选

    当前英特尔主流的服务器CPU包括第四代至强可扩展处理器(Sapphire Rapids)和第五代至强可扩展处理器(Emerald Rapids),前者在AI和数据分析场景凭借内置加速器占优,后者在核心密度和能效上进一步优化,同时第三代至强(Ice Lake)在部分老旧配置中仍可见,但已非主力推荐,英特尔服务器C……

    2026年7月30日
    2900

发表回复

您的邮箱地址不会被公开。 必填项已用 * 标注

评论列表(3条)

  • 帅魂3280
    帅魂3280 2026年2月18日 02:52

    这篇文章讲防火墙NAT配置,挺实在的。确实,NAT就像给内网设备戴了个“公共马甲”,出去访问互联网安全多了,外面也看不清你家内部啥结构,这点很重要。不过作者提到“增…”后面没展开,我猜是想说增强安全性吧?但说真的,光靠NAT转换可不够安全,它只是个基础。就像你家小区有门卫换访客证(NAT),但门卫还得仔细核对名单(ACL规则)才行,不然坏人拿着假证也能混进来。 说到高效,动态NAT(PAT)确实省公网IP,大家排队用几个出口IP,特别适合普通企业。但大流量或者要开特定服务(比如内部服务器让外网访问),静态NAT或端口转发就得上场了,这时候配置就得小心,别把不该开的门打开了。防火墙的会话限制和超时设置也得调好,不然资源被占满或者僵尸会话卡着,效率就低了。 跨语言对比一下,其实核心原理放哪都一样,都是地址映射转换那套。但在具体实现上,不同防火墙牌子(像思科ASA、华为防火墙、Palo Alto这些)或者开源方案(比如用Linux iptables搞NAT),命令行界面和配置逻辑差别挺大的。有些用图形界面点点就行,直观但可能不够灵活;有些非得敲命令,虽然麻烦但能搞得很精细。选中适合自己单位规模和需求的防火墙,摸透它的NAT配置逻辑,才是安全高效的关键。别指望配一次就一劳永逸,网络变了,策略也得跟着调!

    • 帅蓝9916
      帅蓝9916 2026年2月18日 04:29

      @帅魂3280:评论说得在理!NAT配置的静态映射容易漏掉ACL限制,门敞开了黑客就溜进来,尤其跨不同防火墙品牌时得加倍检查规则逻辑。

  • 大lucky5880
    大lucky5880 2026年2月18日 06:09

    这篇文章的内容非常有价值,我从中学习到了很多新的知识和观点。作者的写作风格简洁明了,却又不失深度,