防火墙NAT地址转换配置中,如何确保内外网安全高效转换?

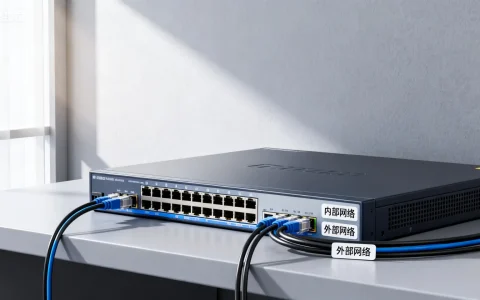
防火墙NAT地址转换配置是网络安全架构中的关键环节,它通过将内部私有IP地址映射为外部公有IP地址,实现内网设备安全访问互联网并有效隐藏内部网络结构,正确配置NAT不仅能优化IP地址资源利用率,还能增强网络边界的安全防护能力。

防火墙nat地址转换配置

NAT地址转换的核心工作原理

NAT技术主要解决IPv4地址短缺问题,其核心是通过地址重写实现网络流量中转,当内网主机访问外网时,防火墙会将数据包源地址替换为公网IP;收到返回数据包时再根据映射关系还原目标地址,这种机制形成了天然的访问屏障,外部扫描无法直接探测内网拓扑。

NAT配置的三种基础模式详解

静态NAT:建立固定的一对一地址映射,通常用于需要对外提供服务的服务器,配置时需要明确指定内部地址与公有地址的对应关系,这种模式支持双向访问且映射关系永久有效。

动态NAT:从公有地址池中动态分配临时映射,适用于普通内网用户上网场景,当内部主机发起连接时,系统自动从地址池选取可用地址建立映射,连接结束后回收地址资源。

PAT端口地址转换:最常用的NAT模式,通过端口号区分不同会话,实现多个内网地址共享单个公网地址,这种超载技术能最大限度节约IP资源,一个公网IP可支持数千个并发连接。

企业级防火墙NAT配置实战指南

以主流防火墙为例,完整配置应包含以下关键步骤:

  1. 地址对象定义阶段
    创建内部地址组对象,明确需要转换的IP范围,同时定义外部接口可用的公网地址资源,可采用单个IP或地址池形式。

    防火墙nat地址转换配置

  2. 安全策略关联配置
    NAT规则必须与访问控制策略协同工作,建议采用”先匹配安全策略,后执行地址转换”的处理流程,确保所有转换流量都经过策略检查。

  3. 服务对象精细化定义
    根据业务需求细化服务端口,Web服务器可仅开放80/443端口转换,数据库服务器可限制特定IP访问,这种最小化开放原则能显著降低攻击面。

  4. 双向NAT的特殊处理
    对于需要从外网直接访问的内网服务器,需配置目的NAT(DNAT),建议采用非标准端口映射增强隐蔽性,例如将内网服务器的22号SSH端口映射为公网IP的高位端口。

高级NAT配置与优化策略

多出口负载均衡:当企业拥有多条互联网线路时,可通过策略路由与NAT结合实现流量分流,基于源地址或应用类型的智能选路能优化带宽利用率。

NAT日志与审计:启用详细的NAT会话日志记录,包括原始地址、转换地址、时间戳和流量统计,这些数据不仅用于故障排查,还能为安全事件调查提供关键证据。

连接数限制机制:针对每个IP或每个用户设置最大并发连接数,防止P2P应用过度消耗NAT资源,建议普通用户限制在500-1000连接数,服务器可根据业务需求调整。

防火墙nat地址转换配置

NAT配置常见问题诊断

地址转换失败通常源于以下几个原因:ACL策略阻止了转换后的流量、NAT规则顺序错误导致未匹配、地址池资源耗尽或会话数超限,建议采用分层诊断法,依次检查路由可达性、策略匹配状态和会话表项。

地址转换过程中需要特别注意端到端通信的兼容性,某些应用层协议(如FTP、SIP)在数据包载荷中携带IP地址信息,需要ALG应用层网关功能进行深度处理,现代防火墙通常内置主流协议的ALG模块,但定制化应用可能需要特殊配置。

未来演进与混合架构考量

随着IPv6普及和云环境扩展,NAT配置呈现新的发展趋势,在混合云场景中,需要实现本地数据中心与云平台之间的双向地址转换,SDN架构下的NAT策略可编程化,支持基于业务需求的动态调整。

建议企业建立NAT配置标准化模板,将转换规则与业务系统关联管理,定期审查NAT映射关系,及时清理闲置规则,在数字化转型过程中,可逐步试点IPv6单栈环境,减少对NAT技术的依赖。

您在实际网络管理中遇到过哪些NAT配置难题?欢迎分享具体场景,我们可以共同探讨最优解决方案,如果您需要特定品牌防火墙的配置示例或想了解NAT性能调优技巧,请在评论区留言说明您的网络环境与需求。

首发原创文章,作者:王坚‌,如若转载,请注明出处:https://idctop.com/article/1179.html

赞 (0)
防火墙NAT地址转换配置案例中,如何确保内外网安全高效转换?
上一篇 2026年2月3日 14:06
服务器地址变更后,如何确保数据安全与访问顺畅,新旧地址切换有何注意事项?
下一篇 2026年2月3日 14:13

相关推荐

  • git托管服务器怎么选?git免费托管平台推荐

    Git托管服务器是企业级代码协作的核心基础设施,选择时需综合考量私有化部署的安全可控性与公有云服务的免运维便捷性,目前主流方案包括GitHub Enterprise、GitLab自托管及国内合规的Gitea或Coding平台,在软件开发生命周期中,代码不仅是资产,更是团队沟通的媒介,传统的本地文件传输早已淘汰……

    2026年6月25日
    3600
  • 服务器最大带宽是多少,租用服务器带宽怎么选才够用?

    服务器最大带宽是多少?核心答案与选择策略核心结论:服务器本身并无统一的“最大带宽”限制,实际可用带宽取决于服务器硬件配置(如网卡)、数据中心网络架构、服务商提供的套餐、共享模式以及您购买的带宽规格,单台物理服务器可支持1Gbps、10Gbps甚至100Gbps的网卡,但实际可用带宽由您向服务商购买的具体数值决定……

    2026年2月16日
    21230
  • 高校网站云服务器

    2026年高校网站云服务器的最优解,是采用符合等保2.0四级标准、具备弹性扩容与AI原生防护架构的专属政务/教育云节点,以彻底根治传统架构的卡顿与安全顽疾,2026高校网站上云的核心痛点与破局逻辑传统物理机架的“老迈”与云原生的“敏捷”传统数据中心如同年久失修的图书馆,选课季洪峰一至便濒临瘫痪,根据【中国教育技……

    2026年5月5日
    6700
  • 手机域名如何交易,哪个交易平台最靠谱?

    .手机域名的交易核心逻辑很简单:它不是让你一夜暴富的投机品,而是帮企业在中文移动互联网时代圈住入口的稀缺门牌号,如果你还在纠结它值不值钱,不如先搞清楚它到底在解决什么问题,下面这篇内容不绕弯子,直接讲透价格、价值、买卖流程和避坑要点,.手机域名多少钱?先看影响价格的三根柱子价格永远是第一位的疑问,但市面上报价从……

    2026年9月21日
    800
  • Python报警的常见设置方法有哪些?,怎么设置

    Python报警系统的本质是构建从事件捕获到通知分发的自动化管道,通过logging模块结合smtplib和webhook库,即可在30分钟内搭建一个支持多通道的生产级报警脚本,稳定运行的关键在于降噪机制和分层设计,python报警系统怎么搭建才稳定报警触发层:从异常捕获到业务指标稳定的报警系统首先需要清晰的触……

    2026年7月20日
    1300
  • GPU双十一打折吗?显卡双十一价格预测

    GPU在双十一期间确实会有打折促销,但幅度因型号、库存及供需关系而异,高端旗舰卡优惠力度通常小于中低端或上一代产品,且需警惕“先涨后降”的套路,对于想要入手显卡的用户来说,双十一不仅仅是一个购物节点,更是一场关于价格博弈、库存管理和心理预期的综合考验,显卡作为PC硬件中价格波动最剧烈的品类之一,其促销逻辑与手机……

    2026年6月24日
    3700
  • 分布式机房监控系统如何实现,有哪些注意事项?

    分布式机房监控的核心是“化整为零”分布式机房监控的核心是“化整为零”,通过将监控节点部署到每个机柜、每套设备,从根本上解决传统集中式方案布线复杂、单点故障风险高的痛点,让运维人员从“跑断腿”变成“看大屏”就能掌控全局,分布式机房监控系统对比:集中式与分布式到底怎么选?很多人在做机房监控选型时,第一反应就是“我该……

    2026年7月25日
    2100
  • 负载均衡elb有哪几种类型,怎么选择好?

    负载均衡ELB主要分为应用型负载均衡(ALB)、网络型负载均衡(NLB)和传统型负载均衡(CLB)三种类型,不同场景需要选择对应类型才能发挥最佳性能,负载均衡ELB有几种?三种主流类型全解析不论你是刚接触云服务的新手,还是正在优化架构的老手,搞清楚负载均衡器到底有哪些种类,是选型的第一步,业内共识将云厂商的弹性……

    2026年8月2日
    2000
  • 个人云端存储方案怎么选?有哪些免费且安全的云盘推荐

    2026年个人云端存储的最佳方案是“本地NAS私有化部署+主流公有云冷备份”的组合模式,既保障数据隐私与高速访问,又利用公有云的容灾能力实现双重保险,在数字化生活高度渗透的今天,手机相册、电脑文档、家庭监控视频以及各类工作资料呈指数级增长,单纯依赖某一家互联网大厂的免费空间早已无法满足需求,而完全自建服务器又让……

    2026年6月17日
    3700
  • m开头域名申请流程复杂吗,新手注册需要哪些材料?

    以m开头的域名申请流程并不复杂,新手完全可以在10分钟内学会,核心步骤就是选择域名、查询可用性、提交注册信息并完成解析绑定,m开头域名有哪些常见类型?先搞清楚再动手很多朋友问“m开头域名怎么申请”,其实在动手前,你得先弄明白,m开头的域名分两种完全不同的情况,域名不是某些人理解的“m域名后缀”,而是“以字母m作……

    2026年9月18日
    700

发表回复

您的邮箱地址不会被公开。 必填项已用 * 标注

评论列表(3条)

  • 帅魂3280
    帅魂3280 2026年2月18日 02:52

    这篇文章讲防火墙NAT配置,挺实在的。确实,NAT就像给内网设备戴了个“公共马甲”,出去访问互联网安全多了,外面也看不清你家内部啥结构,这点很重要。不过作者提到“增…”后面没展开,我猜是想说增强安全性吧?但说真的,光靠NAT转换可不够安全,它只是个基础。就像你家小区有门卫换访客证(NAT),但门卫还得仔细核对名单(ACL规则)才行,不然坏人拿着假证也能混进来。 说到高效,动态NAT(PAT)确实省公网IP,大家排队用几个出口IP,特别适合普通企业。但大流量或者要开特定服务(比如内部服务器让外网访问),静态NAT或端口转发就得上场了,这时候配置就得小心,别把不该开的门打开了。防火墙的会话限制和超时设置也得调好,不然资源被占满或者僵尸会话卡着,效率就低了。 跨语言对比一下,其实核心原理放哪都一样,都是地址映射转换那套。但在具体实现上,不同防火墙牌子(像思科ASA、华为防火墙、Palo Alto这些)或者开源方案(比如用Linux iptables搞NAT),命令行界面和配置逻辑差别挺大的。有些用图形界面点点就行,直观但可能不够灵活;有些非得敲命令,虽然麻烦但能搞得很精细。选中适合自己单位规模和需求的防火墙,摸透它的NAT配置逻辑,才是安全高效的关键。别指望配一次就一劳永逸,网络变了,策略也得跟着调!

    • 帅蓝9916
      帅蓝9916 2026年2月18日 04:29

      @帅魂3280:评论说得在理!NAT配置的静态映射容易漏掉ACL限制,门敞开了黑客就溜进来,尤其跨不同防火墙品牌时得加倍检查规则逻辑。

  • 大lucky5880
    大lucky5880 2026年2月18日 06:09

    这篇文章的内容非常有价值,我从中学习到了很多新的知识和观点。作者的写作风格简洁明了,却又不失深度,