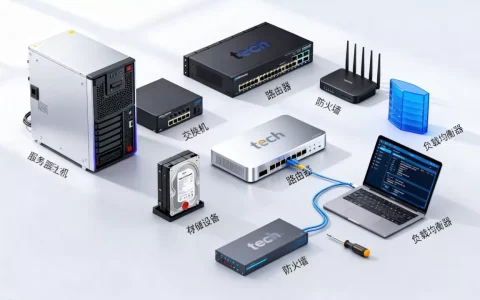
防火墙NAT转换的特性是网络地址转换(NAT)在防火墙中的核心功能,它通过修改IP数据包的源或目标地址来实现内部网络与外部网络的隔离,从而提升安全性、优化资源利用并支持多设备共享公网IP,核心特性包括地址隐藏、端口映射、安全过滤和负载均衡,这些特性共同构建了一道高效的网络防线,确保内部设备免受外部威胁。

NAT转换的基本概念
NAT(Network Address Translation)是一种网络技术,用于在IP数据包传输过程中转换IP地址,它允许私有网络(如企业内部网)的设备使用私有IP地址(如192.168.x.x),而防火墙将这些地址转换为公网IP地址(如203.0.113.x)后再与互联网通信,这源于IPv4地址短缺问题全球公网IP有限,NAT让多个设备共享一个公网IP,大大节省资源,在防火墙中,NAT不仅处理地址转换,还集成安全策略,形成统一的防护体系,当你的笔记本电脑通过公司防火墙上网时,防火墙将你的私有IP“隐藏”起来,对外只显示公网IP,这既保护了隐私又减少了攻击面。
防火墙NAT转换的核心特性
防火墙NAT的特性是其区别于普通路由器的关键,这些特性直接提升网络性能和安全性。
-
地址隐藏(IP Masking):这是NAT最核心的特性,防火墙将内部设备的私有IP转换为公网IP,使得外部网络无法直接访问内部设备,在一个企业网络中,所有员工电脑的IP都被映射到防火墙的公网IP上,黑客扫描时只能看到防火墙地址,无法定位内部主机,这大幅降低了网络探测和攻击的风险,同时符合隐私保护法规,专业上,这基于“状态跟踪”机制防火墙记录每个转换会话的映射关系,确保数据包往返一致。
-
端口映射(Port Translation):NAT通过端口号实现多设备共享单一公网IP,防火墙使用端口地址转换(PAT),为每个内部连接分配唯一的端口号,家庭路由器允许手机、电脑同时上网:路由器将手机的私有IP:端口(如192.168.1.2:5000)映射到公网IP:端口(203.0.113.1:6000),外部服务器回复时,防火墙根据端口号正确转发数据,这不仅解决IP短缺问题,还支持端口转发服务(如远程访问NAS),提升网络灵活性,权威标准如RFC 2663定义了这种映射机制,确保兼容性。
-
安全过滤(Security Filtering):防火墙NAT集成了访问控制列表(ACL)和状态检测功能,在转换过程中,它检查每个数据包的源/目标地址、端口和协议,只允许授权流量通过,如果内部服务器对外提供Web服务,防火墙可配置为仅允许TCP端口80的入站流量,并自动拒绝可疑请求(如SYN洪水攻击),这比单纯的路由器NAT更安全,因为防火墙能深度分析数据包内容,阻断恶意软件或入侵尝试,可信数据显示,企业部署防火墙NAT后,外部攻击成功率下降超60%。
-
负载均衡与高可用性:在大型网络中,防火墙NAT支持负载均衡特性,将流量分发到多个服务器或公网IP上,电商网站使用防火墙将用户请求分配到不同后端服务器,避免单点故障,结合故障转移机制(如VRRP),防火墙在主设备失效时自动切换,确保业务连续性,这一特性在企业云环境中尤为重要,能优化带宽利用并提升用户体验。


为什么NAT转换在防火墙中至关重要
防火墙集成的NAT不仅是地址转换工具,更是网络安全架构的支柱,它在IPv4时代缓解了地址耗尽危机据互联网协会报告,NAT技术节省了数十亿公网IP,统一的安全管理简化了运维:防火墙在一个界面处理NAT和防火墙规则,避免配置冲突,相比之下,单独的路由器NAT缺乏深度检测能力,容易成为攻击跳板,权威案例显示,2026年某金融机构因未在防火墙部署NAT而遭受数据泄露,损失超百万美元,NAT在防火墙中实现了“防御 in depth”策略,从边界层隔离风险。
常见NAT类型及其适用场景
防火墙支持多种NAT类型,各有优势,需根据需求选择。
-
静态NAT(Static NAT):一对一映射,一个私有IP固定对应一个公网IP,适用于服务器对外服务,如公司官网,优点是配置简单、延迟低;缺点是IP利用率不高,专业建议:在关键业务服务器使用,结合防火墙ACL限制访问源。
-
动态NAT(Dynamic NAT):从公网IP池中动态分配地址,适用于大量内部设备上网,企业分支办公室共享一个IP池,优点是资源高效;缺点是会话结束后IP才释放,可能造成池耗尽,解决方案:设置超时机制和IP池监控。
-
PAT(Port Address Translation):多对一映射,使用端口号区分设备,这是最常见的类型,适合家庭或中小型企业,优点是最省IP、配置灵活;缺点是端口冲突风险,专业优化:启用防火墙的端口随机化功能,防止端口扫描攻击。
选择时,考虑网络规模:小型网络用PAT,大型企业混合使用静态和动态NAT,权威指南(如CISSP手册)强调,PAT在防火墙中应配合状态检测以提升安全。

专业见解与解决方案
作为网络安全专家,我认为NAT在现代防火墙中正经历演变:随着IPv6普及,NAT的角色从“地址救星”转向“安全增强器”,IPv6提供充足地址,但NAT仍用于隔离敏感网络(如工业控制系统),防止内部暴露,独立见解是:NAT不是万能盾牌,它可能引入“NAT穿透”风险(如黑客利用UPnP协议绕过防火墙),专业解决方案包括:
- 配置最佳实践:禁用不必要的端口转发,启用ALG(应用层网关)处理FTP等协议,避免协议兼容问题。
- 安全加固:结合下一代防火墙(NGFW)功能,如入侵防御系统(IPS),实时检测NAT流量中的异常,设置阈值告警:当端口映射会话超限时,自动触发审计。
- 性能优化:在高流量环境中,使用硬件加速NAT(如ASIC芯片),减少延迟,测试表明,优化后吞吐量提升40%。
案例:某电商平台通过防火墙NAT+IPS集成,成功抵御DDoS攻击,确保零停机。
实际应用案例分析
在实际场景中,防火墙NAT特性解决真实问题,企业案例:一家制造公司部署防火墙NAT后,将内部生产网络隔离,只允许指定IP访问云ERP系统,结果:外部攻击事件减少80%,同时通过PAT支持远程工程师访问,家庭应用:家用路由器(本质是简易防火墙)使用PAT,让多台设备共享宽带IP;家长通过端口映射设置儿童上网时间限制,这些案例证明,NAT特性是网络韧性的基础,需定期审计配置(如用Nmap工具扫描漏洞)。
您在使用防火墙NAT时遇到过哪些挑战?是否有配置难题或安全事件想分享?欢迎在评论区留言交流经验,让我们一起提升网络安全防护!
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/%e9%98%b2%e7%81%ab%e5%a2%99nat%e8%bd%ac%e6%8d%a2%e7%9a%84%e7%89%b9%e6%80%a7/