


防DNS劫持CDN的核心在于通过HTTPS加密与智能解析技术,阻断中间人篡改,确保用户访问的是源站真实数据而非被劫持的恶意页面。
随着互联网基础设施的日益复杂,DNS(域名系统)作为互联网的“电话簿”,其安全性直接关系到网站的可信度与用户体验,传统的DNS解析基于UDP协议,缺乏身份验证机制,这使得它极易成为黑客攻击的目标,当用户输入网址时,如果DNS响应被篡改,用户可能会被引导至钓鱼网站或加载恶意广告,这种现象被称为DNS劫持,对于企业而言,这不仅导致流量流失,更会严重损害品牌信誉,采用具备防劫持能力的CDN(内容分发网络)已成为行业共识认为的必要安全举措。

为什么传统DNS解析如此脆弱
DNS协议设计之初并未考虑安全性,它主要依赖IP地址映射,且通信过程往往是明文的,这意味着任何位于用户与DNS服务器之间的网络设备,如路由器、ISP(互联网服务提供商)节点或公共Wi-Fi热点,都有可能拦截并修改DNS查询响应。
常见的劫持场景分析
在现实网络环境中,DNS劫持通常表现为以下几种形式,理解这些场景有助于我们更好地选择防护方案:
- 运营商劫持:部分ISP为了增加广告收入或引导流量,会在DNS响应中插入额外的广告代码,甚至将未备案的域名指向其自有平台。
- 公共Wi-Fi攻击:在机场、咖啡馆等公共场所,攻击者可以设置恶意DNS服务器,截获用户的域名查询请求,将其重定向到伪造的登录页面以窃取账号密码。
- 本地缓存污染:用户的本地DNS缓存可能被恶意软件篡改,导致即使查询正确的DNS服务器,返回的也是错误的IP地址。
据工信部及相关网络安全机构的数据,近年来因DNS劫持导致的网络事故占总体网络攻击事件的较大比例,这种攻击手段隐蔽性强,普通用户难以察觉,往往直到访问异常页面时才发现问题。

防DNS劫持CDN的工作原理
防DNS劫持CDN并非简单地提供内容加速服务,而是通过多层技术栈构建起一道安全屏障,其核心逻辑在于将解析权与内容分发权结合,并利用加密技术确保传输链路的完整性。
智能DNS解析与Anycast技术
传统的DNS解析通常指向单一的权威DNS服务器,一旦该服务器遭受DDoS攻击或出现故障,整个域名将不可用,而防劫持CDN广泛采用Anycast(任播)技术,将同一IP地址发布到全球多个节点,当用户发起DNS查询时,网络会自动将请求路由到距离最近、负载最低的节点。
这种机制带来了两个显著优势:
- 抗攻击能力:即使某个节点遭受攻击,其他节点仍能正常响应,确保解析服务的高可用性。
- 就近接入:用户从最近的节点获取解析结果,减少了中间环节被篡改的机会。
HTTPS加密与DNS-over-HTTPS (DoH)
仅靠IP路由优化不足以完全防止劫持,因为攻击者仍可能在TCP握手阶段进行干预,现代防劫持CDN普遍支持DNS-over-HTTPS (DoH) 和 DNS-over-TLS (DoT)。
- DoH:将DNS查询封装在HTTPS请求中,通过443端口传输,由于HTTPS本身具有加密和身份验证机制,中间设备无法解密或篡改查询内容。
- TLS验证:CDN节点与用户浏览器之间建立TLS连接,确保通信双方的身份真实,防止中间人攻击(MITM)。
业内专家指出,启用DoH后,DNS查询的隐私性和安全性得到显著提升,因为查询内容对运营商和公共Wi-Fi提供商而言变成了不可读的加密数据。
如何配置与验证防劫持效果
理论上的安全需要通过具体的配置和测试来验证,以下是实施防DNS劫持CDN的关键步骤和验证方法。
配置步骤详解
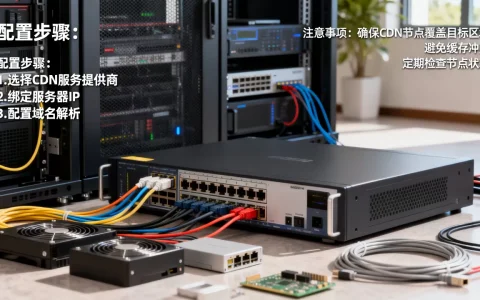
- 切换DNS服务商:将域名的NS记录指向支持防劫持功能的CDN服务商,选择提供全球Anycast解析节点的CDN平台。
- 启用HTTPS强制跳转:在CDN控制台开启“强制HTTPS”功能,确保所有HTTP请求自动重定向至HTTPS,避免降级攻击。
- 配置HSTS策略:在HTTP响应头中添加Strict-Transport-Security字段,告知浏览器在未来一段时间内只允许通过HTTPS访问该域名。
- 启用DoH支持:如果业务场景允许,建议在CDN边缘节点开启DoH服务,供支持该协议的客户端使用。

验证与测试方法
配置完成后,需要通过多种手段验证防护效果:
- 多地Ping测试:使用不同地区、不同运营商的节点对域名进行Ping测试,观察解析IP是否稳定且指向CDN节点,而非被篡改的IP。
- SSL Labs扫描:使用Qualys SSL Labs等工具对网站进行SSL/TLS配置扫描,确保证书链完整,协议版本安全(如禁用SSLv3、TLS 1.0)。
- DNS查询工具:使用
dig或nslookup命令,指定不同的DNS服务器(如8.8.8.8、1.1.1.1)进行查询,对比返回结果是否一致。 - 中间人模拟测试:在受控环境中,尝试通过修改本地hosts文件或路由器DNS设置,观察网站是否能正常加载或提示证书错误。
选择防劫持CDN的考量因素
市场上提供DNS防护服务的CDN厂商众多,价格和服务差异较大,企业在选择时,应重点关注以下几个维度。
技术能力对比
| 特性 | 基础CDN | 专业防劫持CDN |
|---|---|---|
| 解析节点 | 少量核心节点 | 全球Anycast分布式节点 |
| 加密支持 | 仅HTTPS内容分发 |
支持DoH/DoT加密解析 |
| 抗DDoS能力 | 基础清洗 | 多层清洗+智能调度 |
| 日志审计 | 基础访问日志 | 完整DNS查询日志+威胁情报 |

价格与服务模式
防劫持CDN的价格通常基于流量带宽或请求次数计费,对于中小型企业,按需付费的模式更为灵活;而对于大型互联网平台,包年包月或定制化的SLA(服务等级协议)合同可能更具成本效益,需要注意的是,过低的价格往往意味着节点覆盖不足或安全防护能力有限,因此在预算允许的情况下,优先选择拥有丰富运维经验和强大技术储备的服务商。
Q&A:关于防DNS劫持CDN的常见问题
防DNS劫持CDN能完全杜绝劫持吗?
没有任何技术能保证100%的安全,但防DNS劫持CDN通过加密传输、多节点冗余和实时威胁检测,能将劫持风险降至极低水平,它主要防御的是网络层面的中间人篡改,对于终端设备中毒或用户主动访问恶意链接的情况,仍需依靠终端安全防护。
启用DoH会影响网站访问速度吗?
在多数情况下,启用DoH不会显著影响访问速度,相反,由于DoH利用HTTPS连接,减少了额外的DNS查询往返时间,且CDN的智能调度能优化解析路径,只有在网络环境极其复杂或DoH服务器负载过高时,才可能出现轻微延迟,但通常用户感知不明显。
如何判断我的网站是否遭受DNS劫持?
如果发现网站加载变慢、出现不明广告、或SSL证书报错,可能是遭受劫持的迹象,通过对比不同地区、不同DNS服务器的解析结果,若发现IP地址不一致,或访问特定页面时内容被篡改,即可初步判断存在劫持风险,此时应立即切换至防劫持CDN并检查源站安全。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/%e9%98%b2dns%e5%8a%ab%e6%8c%81cdn%e6%80%8e%e4%b9%88%e8%ae%be%e7%bd%ae%ef%bc%9f%e5%a6%82%e4%bd%95%e6%9c%89%e6%95%88%e9%98%b2%e6%ad%a2dns%e5%8a%ab%e6%8c%81/



评论列表(1条)
笑死,这玩意儿谁没踩过坑?上次生产环境DNS被劫持,直接被重定向到菠菜站,我还在查代码,运维淡定说“换个DNS就行”,我