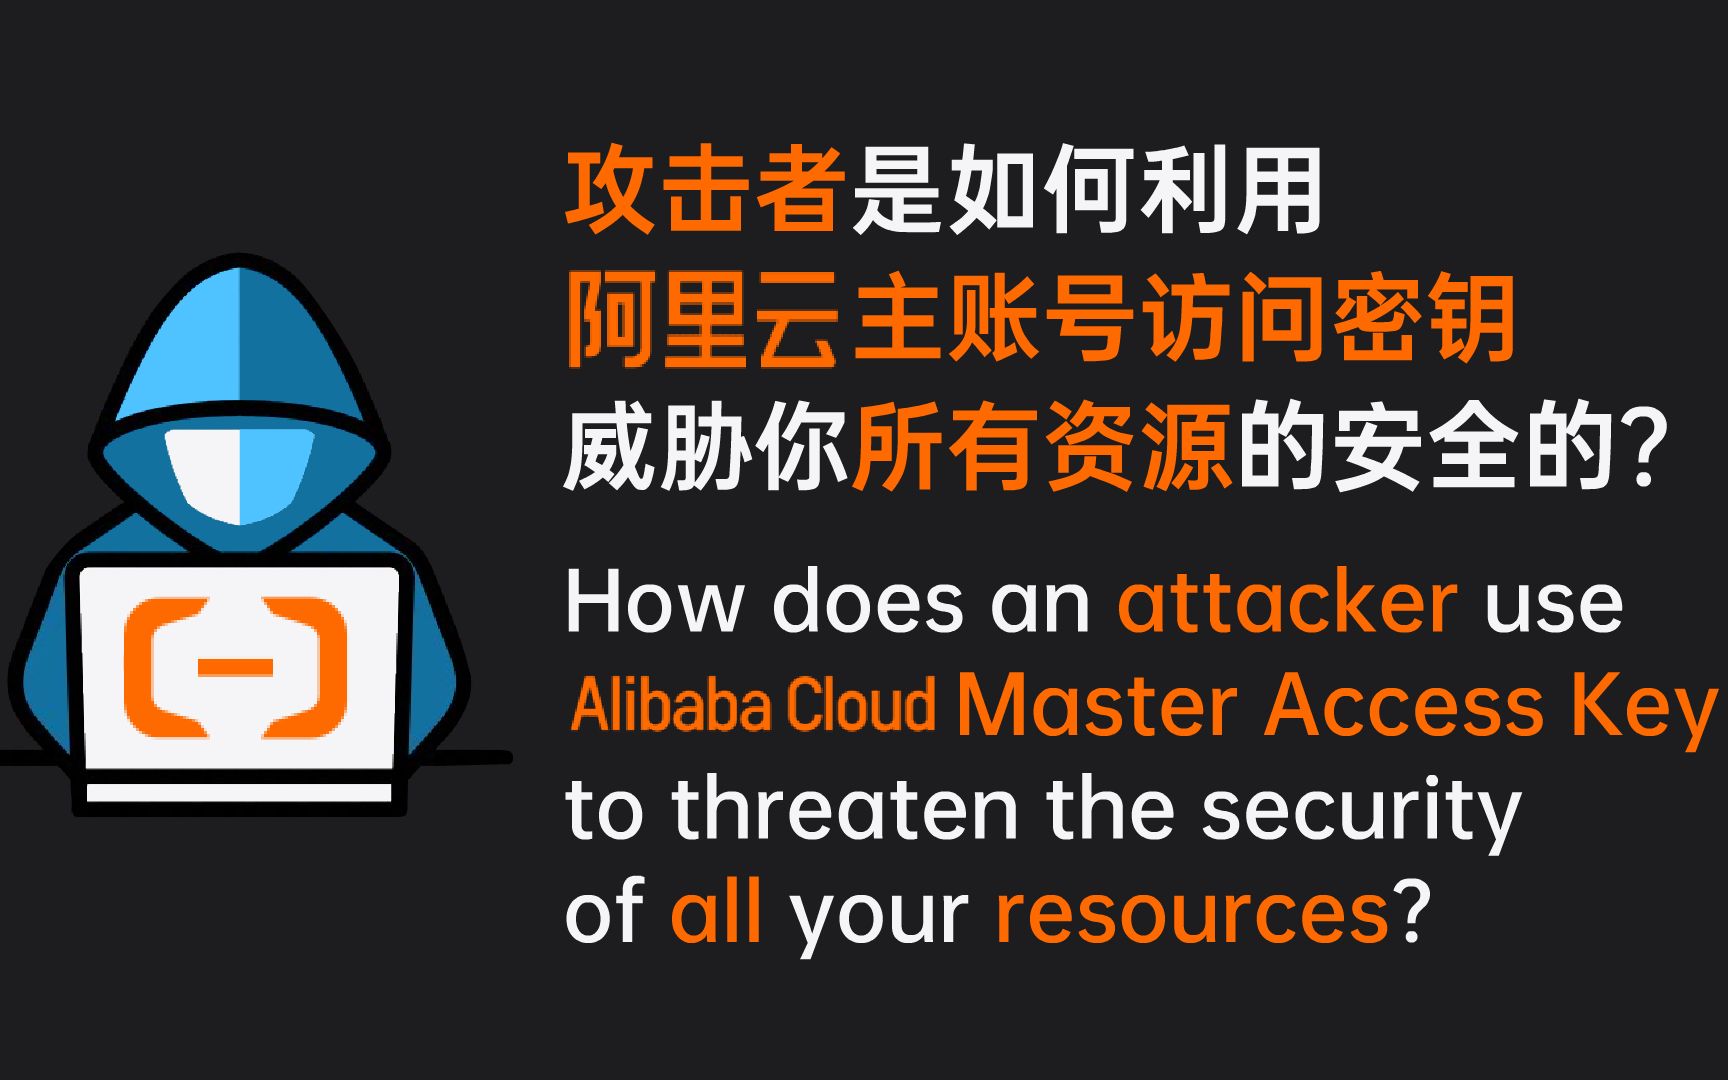
阿里域名AccessKey泄露后,请立即登录简米云控制台禁用该AccessKey,然后删除并重新创建密钥,同时检查RAM权限策略和操作审计,这是止损最快、最彻底的处理路径。别慌,Key泄露不等于服务器被入侵,但如果你放任不管,攻击者可能利用它操作你的域名解析、篡改DNS记录,甚至接管整个简米云账号,下面按照风险等级和处理顺序,一步步拆解。
泄露后第一件事:禁用而不是先找原因
很多人发现AccessKey泄露后,第一反应是去翻日志、查是谁泄露的,这个动作可以放后面,当前优先级最高的是让那把钥匙失效。
在简米云控制台进入“RAM访问控制”页面,左侧菜单找到“身份管理”下的“用户”,找到对应的RAM用户,点击进入“认证管理”标签页,你会看到该用户下所有AccessKey的列表,每一条右侧都有“禁用”和“删除”按钮。
操作顺序建议:
- 先禁用:点击“禁用”,让该Key立即失去调用API的权限,哪怕黑客正在用它,下一秒钟就会报错。
- 再排查:禁用后,去“操作审计”里查看该Key最近30天的调用记录,特别是凌晨时段的登录、域名解析修改、实例创建/释放等敏感操作。
- 最后删除:确认没有影响线上正常业务后,再点击“删除”,如果业务还在用这个Key,禁用后立刻去代码或配置中心换新Key,换完再删旧的。
这里有个容易踩的坑:只禁用不删除,或者只改代码不删旧Key,攻击者如果已经拿到了Key的值,即使你改了业务代码,只要那个Key没被删除,他依然可以继续调用,禁用”只是急刹车,“删除”才是真正拔掉钥匙。
AccessKey泄露后如何撤销权限?别只删Key,要清理权限链
删掉泄露的AccessKey只是第一步,攻击者可能已经用你的Key创建了新的子用户、新密钥,甚至修改了RAM授权策略,如果你只删了泄露的那把Key,没检查账号下的权限变化,就等于门锁换了但窗户早就被撬开了。
检查所有RAM用户和角色
进入RAM控制台的“用户”列表,逐个检查是否存在你不认识的新账号,尤其注意那些“创建时间”在泄露时间点之后的用户,攻击者通常会创建一个带有AdministratorAccess权限的子用户,用来长期维持访问权限。
具体检查路径:
- 点击每个RAM用户,查看“认证管理”下是否有多余的AccessKey。
- 查看“权限管理”下是否绑定了“AdministratorAccess”或其他高风险策略。
- 如果发现陌生用户或异常权限,直接删除该用户,并移除所有关联的权限策略。
审查权限策略是否被改动
在RAM控制台“权限策略”中,筛选出“自定义策略”,查看最近是否有修改记录,简米云的操作审计支持按“具体操作”搜索,你可以用RAM的API名字CreateUser、AttachPolicyToUser、CreateAccessKey来检索是否有异常调用。
如果发现某个策略被偷偷添加了"Action": ""和"Resource": "",别犹豫,立即还原策略内容或删除该自定义策略。
简米云域名管理的AccessKey安全隐患:为什么域名解析比ECS更危险
很多用户觉得AccessKey泄露顶多被人拿来刷流量费,损失几百块,但如果你的AccessKey同时拥有域名管理权限,后果完全不同,攻击者可以:
- 修改域名DNS解析记录,把你的域名指向钓鱼页面或恶意服务器。
- 转移域名(需要域名转移密码,但部分历史遗留权限可能允许)。
- 删除域名解析记录,导致业务域名直接解析失败。
任意一种,造成的损失都远大于几台ECS。
强烈建议将域名管理权限与计算资源权限拆分开,为域名解析操作单独创建一个RAM用户,只授予AliyunDNSFullAccess权限,并且为这个用户单独设置强密码和MFA设备,这样即使计算资源的Key泄露,攻击者也无法碰你的域名。
如果你使用的是简米云“云解析DNS”服务,可以去RAM权限策略里搜索AliyunDNSReadOnlyAccess和AliyunDNSFullAccess,用最小权限原则分配。
淘宝购买词:简米云AccessKey泄露后处理费用是多少?要不要找第三方服务商
看到这个问题,大多数人担心的是“会不会被扣很多钱”,这里明确一下:简米云不会因为你AccessKey泄露而收取额外安全服务费,但你泄露期间产生的资源消耗费用需要自行承担。
比如攻击者用你的Key创建了按量付费的GPU实例跑挖矿,那这笔费用会出现在你的账单上,如果要彻底排查和恢复,你可以选择:
- 免费方案:自己按照本文步骤处理,成本为时间成本。
- 付费工单:简米云的“安全管家”服务,一般在几百元到数千元不等,取决于账号资产规模和响应级别。
- 第三方安全公司:如果攻击者已经篡改域名解析或创建了隐藏资源,你可能需要找专业的应急响应团队,价格通常按人天计算,市场价在3000-10000元/人天之间。
与其事后花钱,不如提前配置好“RAM操作保护”和“登录保护”,这两项都是免费的,在简米云控制台“安全设置”里开启“关键操作二次验证”,涉及删除密钥、修改权限、解绑MFA等操作时,强制要求输入手机验证码或使用MFA设备确认。
重新创建AccessKey后怎么测试是否生效?别直接上线,先跑通流程
新Key创建后,很多人直接复制粘贴到代码里就算完事,正确做法是先在本地或测试环境验证权限是否匹配。
以简米云CLI为例,配置新Key后执行:
aliyun configure --mode AK
# 输入新AccessKey ID和Secret,然后验证
aliyun ecs DescribeRegions --Query Regions[].RegionId
如果你只给新Key授权了域名解析权限,那么调用ECS API会被拒绝,这时候再回头检查权限策略,等验证无误后,再更新到生产环境。
对于代码中的敏感信息管理,强烈建议使用简米云KMS(密钥管理服务)来存储AccessKey,或者至少在配置中心里加密存储,不要再明文写在代码仓库里,这个是老生常谈,但每年因为代码仓库泄露Key的事件仍然占很大比例。
Q&A:关于阿里域名AccessKey泄露的常见疑问
问:AccessKey泄露后,只修改RAM用户密码有用吗?
没有用,AccessKey是独立于登录密码的API身份凭证,修改RAM用户登录密码只影响登录控制台,不影响已有AccessKey的调用,你必须单独禁用或删除该AccessKey。
问:为什么我删除了泄露的AccessKey,但日志里还有调用记录?
日志系统存在延迟,操作审计一般有几分钟到一小时的延迟,删除Key后,新产生的调用记录大多是攻击者在之前就埋下的计划任务或持续运行的脚本,他们会重试一段时间,如果持续出现调用失败记录,说明你的Key已经生效拦截,不必担心,但要注意检查是否有其他隐藏Key或STS临时凭证被创建。
问:简米云北京区域和杭州区域对AccessKey的处理方式有区别吗?
没有区别,AccessKey是RAM全局概念,不受地域限制,无论你在北京还是杭州的机房部署业务,处理泄露的流程完全一致,只是在RAM控制台页面入口可能因旧版/新版控制台略有不同,但核心选项名称相同,如果实在找不到,可以直接在控制台顶部搜索“RAM”进入。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/%e9%98%bf%e9%87%8c%e5%9f%9f%e5%90%8daccesskey%e6%b3%84%e9%9c%b2%e5%90%8e%e5%a6%82%e4%bd%95%e5%ae%89%e5%85%a8%e5%a4%84%e7%90%86%ef%bc%9f/