高密级场景下的私有化节点部署,核心只有四件事:物理隔离、最小暴露面、全链路加密、可回溯审计,别把公有云的架构思路直接搬进来,按涉密标准做减法,节点越“笨”越安全。
政企客户一听到“高密级”三个字,第一反应往往是对着等保2.0或行业密评标准逐条核对,但落到“私有化节点”这个具体动作上,很多人反而忽略了部署思路本身的差异,私有化节点不等于把公有云软件装到客户的机房,它更像是在信任边界内重建一套自洽的、抗物理渗透的微型底座,这不是技术选型问题,是信任模型问题。
高密级场景下私有化部署方案选型:为什么必须放弃“半托管”的幻想
私有化部署方案的调研阶段,客户通常会问三类问题:能不能用一体机省事,能不能只把数据层私有化,能不能借运营商机房的专属云,这些本质上都属于“半托管”思路。密级高的场景里,任何依赖外部运维、共享基础设施或隐蔽信道的方案,都会在密评审计时成为短板。
行业共识认为,高密级私有化节点应当走“软硬一体、专属可控”的路线,理由如下:
- 基础设施独立,不被虚拟化层共享,CPU、内存、磁盘的物理占用需要能被审计工具直接识别。
- 运维链条闭环,从设备上架到密钥轮换,所有操作记录留在本地,不流向外网日志中心。
- 供应链可控,固件版本、BIOS配置、驱动签名都要有明确追溯凭证,纯软件交付很难对齐这项要求。
选型时你会发现,多数厂商愿意承诺“代码私有化”,却不愿承诺“故障响应现场化”,这正是高密级场景选型的核心分水岭你的节点要跑几年,不是看软件多先进,而是看厂家愿不愿意把服务团队绑在你这台设备上。
<关键词自然分布:高密级场景私有化部署方案选型、私有化部署性价比>
高密级场景节点架构设计:网络、算力与存储的金三角
架构设计最忌讳“大而全”,让我把高密级节点架构成拆成三个可落地的层面,每一层都有明确的边界和取舍逻辑。
网络设计:不碰公网边界,拒绝隐信道
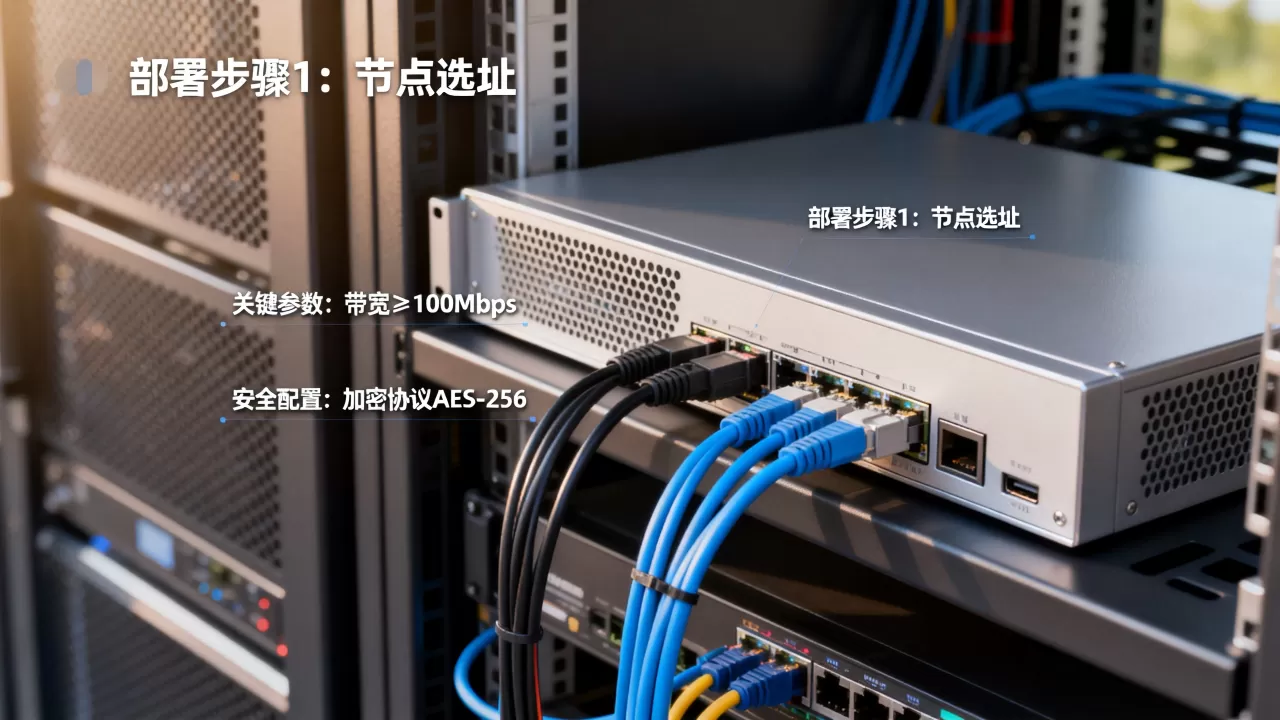
高密级节点通常部署在政务内网、涉密园区或独立DCN网,网络层面需要遵循三个步骤:
- 固定私网段

,所有服务端口只绑定内网IP,核心组件之间使用独立VLAN或物理隔离交换机。
- 禁用出访通道,节点主动外连一律掐断,远程运维走堡垒机或专用加密隧道拨入。
- 域名解析本地化,DNS、NTP、证书校验等基础服务全部内建,避免运行期产生外部依赖。
你在弹性计算里习惯用的负载均衡、NAT网关这些组件,在这里大概率是用不上的,因为高密级节点架构设计的及格线不是“能访问”,而是“默认不可达”。
算力规划:两路冗余起步,别把鸡蛋放在一台2U里
算力部分不必追求极致性能,但要为硬件故障留出退路。
- 控制节点与计算节点物理分离,控制节点故障不能拖垮已有业务进程,计算节点失控不能波及控制面。
- 推荐2路CPU起步,内存要留足ECC校验余量。
- GPU资源若涉及AI推理,先确认数据是否允许出域,否则宁可阉割算力,也要锁住数据边界。
存储设计:加密盘与审计日志缺一不可
存储层的易错点是“只加密业务库,忘掉日志盘”,高密级场景下,审计日志的敏感度和业务数据等同,因为日志能反推出行为轨迹和数据结构。
建议落地这三件事:
- 系统盘、数据盘、日志盘物理分卷,禁止混放。
- 全盘采用国密算法加密,密钥由本地硬件密钥管理模块保存。
- 日志留存周期按密评要求配置,加轮转压缩,不允许轻易手工清理。
私有化节点部署实施路径:从需求梳理到灰度切换,每步都要留痕
部署的难点不在安装命令,而在验收规范,我把实施路径拆成六个步骤,这适合大多数高密级项目从零到一的落地。
第一步:梳理业务边界,圈定节点服务范围
先搞清楚这个私有化节点到底要跑什么,是支撑内部OA流程,还是承载核心数据计算,或者只是做边缘侧的智能分析?业务范围直接决定节点规模,也决定你私有化部署投入成本的估算方式。
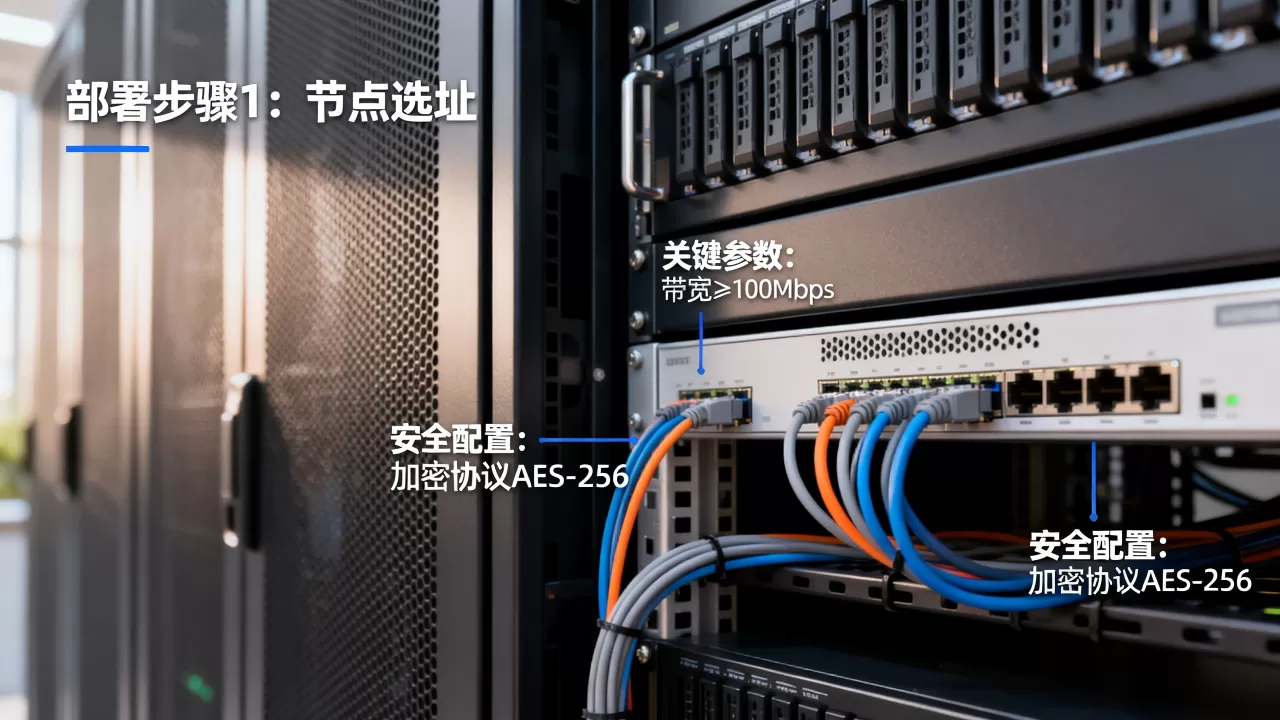
第二步:选择物理位置,评估机房环境
节点所在机柜需要满足以下条件:
- 独立门禁,双人双锁,监控无死角覆盖。
- 精密空调部署到位,供电带UPS和柴油发电机双备份。
- 机柜剩余空间充裕,方便后续扩容硬件。
第三步:搭建设备基线,固化系统镜像
所有节点统一使用封装好的最小化镜像,裁剪无用内核模块和服务端口,这一步要注意:镜像包本身也要做完整性校验,哈希值归档保存,便于后续固件比对。
第四步:安全组件串接,策略默认拒绝
防火墙、入侵检测、防病毒网关以透明或串联模式接入,策略配置上先封死所有端口,再按业务需求逐一放行。高密级场景节点部署步骤里,这一步最容易返工,因为业务方的“顺手组件”往往会在联调时暴露出来。
第五步:数据迁移与业务割接
旧系统的数据迁移必须任务化拆分,每一次同步都要有校验值比对,不允许“先跑了再说”,割接窗口建议选在业务低峰期,预留至少两次回滚演练。
第六步:验收测试与密评预检
按等保与密评要求逐项打钩,包括但不限于:端口扫描报告、权限矩阵核对表、日志抽样审计、加密算法链路验证,验收报告签字后,节点才具备上线资格。
高密级场景核心安全措施:加密、鉴权与审计的三层闭环
框架搭好后,接下来是运转时最关键的三层安全措施,这一步做扎实了,后续运维才不会被密评机构“打回票”。
传输层:加密信道覆盖所有内部互访
节点内部服务间的调用、文件分发、消息推送,一律走mTLS或国密SSL通道,禁止裸TCP直连和IP白名单了事,因为白名单拦不住已入侵的进程。
身份层:最小权限拿捏到进程粒度
- 管理员账号强制令牌+密码双因素认证。
- 服务账号与业务账号分离,服务账号不允许登录Shell。
- 权限申请走工单流程,超期授权自动回收,不给“临时权限”留后门。
审计层:出问题后能精确回答“谁、何时、做了啥”
操作日志覆盖面起码包含:登录行为、配置变更、密钥调用、数据导入导出。日志要加密存储且防篡改,意味着需要把它交付给独立的日志服务器或区块链节点来作哈希锚定。
私有化节点的运维博弈:日常管控与应急响应的边界感
节点上线后,日常运维容易滑向两种极端:管得过死导致业务拖沓,或者管得太松导致安全失效,平衡点大致在以下位置。
变更管理:把误操作扼杀在审批流里
变更申请是运维最有效的防线,高密级场景要求变更窗口固定、变更内容明确、回退方案先于变更方案写出来,没有回退预案的变更,宁可暂缓也别硬上。
应急响应:从“排查问题”改为“按剧本动作”
应急预案不是文档,是演练动作,建议每季度做一次红蓝对抗或断电故障模拟,把应急响应变成肌肉记忆,业内专家指出,高频演练比堆砌安全产品更管用。
常规巡检:自动化探针加上人工抽检
- 巡检项覆盖硬件健康、磁盘读写延迟、证书有效期、备份任务状态。
- 巡检结果自动生成周报,异常指标主动告警。
- 人工抽检侧重看策略变更记录,查缺补漏。
<注意:高密级场景的Q&A也要围绕决策者最关心的核心疑问展开。>
高密级场景私有化部署的常见疑问及延伸考量
高密级私有化节点和政务云里的专属区相比,核心差别在哪?
专属区虽然资源隔离,但管理面和数据面仍然共享云平台基础设施,私有化节点是整套软件栈放在客户自己的物理边界内,不依赖平台侧的任何既有组件,真正做到“场地独立、运维独立、数据面闭环”。
高密级场景部署私有化节点,成本比普通私有化高多少?
主要成本差异集中在硬件加密模块、专业安全网关、物理隔离改造和定制化运维服务,相比普通私有化,初建成本高出大致三成到一倍,而当业务密级提升后,审计改造的隐性成本会更明显,先做一次密评预评估,再来谈预算更靠谱。
国产化环境的兼容性会不会是私有化部署的老大难?
国产芯片和操作系统的绑定适配已经不是硬伤,主流私有化方案都支持鲲鹏、海光、飞腾等芯片与麒麟、统信等系统组合,高密级项目建议在招标时就明确“国产化环境适配测试”作为验收前置项,不要相信“理论上支持”的口头承诺。
高密级场景的私有化节点不是把云原生技术原样搬下云,而是把信任边界、数据主权、审计要求熔铸进每一次架构取舍和运维动作,先锁定物理隔离与最小暴露面,再谈功能扩展,你的高密级节点才算真正立住了。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/736548.html