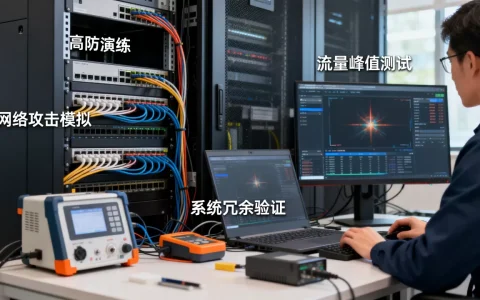
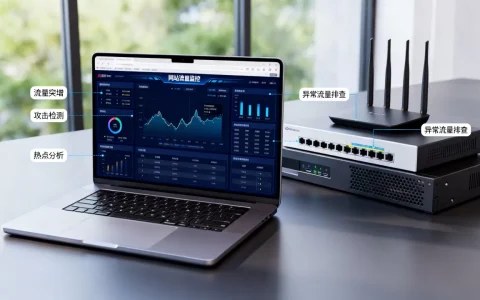
高防方案迁移切换最大的坑不在配置复杂度,而在DNS缓存、长连接中断和回源链路不稳定三件事叠加,切换前必须降TTL、保留旧线路回滚、并做灰度切流。
高防服务器迁移会中断业务吗?切换前先看五个坑
迁移会不会中断,取决于业务类型和解析切换方式。
- 普通HTTP短连接网站,只要源站不变,切换高防节点只会造成秒级到分钟级抖动。
- 游戏、直播、物联网这类TCP/UDP长连接业务,高防IP一换,存量连接全部断开,没有优雅断开机制。
- 大量业务使用Session粘性,源站通过客户端IP做会话保持,切换高防后来源IP变了,登录态丢失。
- 还有一部分站点的API接口依赖白名单,新节点IP未加入源站防火墙,直接返回403。
切换前评估清单:
- 对每个域名执行dig命令,记录当前TTL和解析类型(A/CNAME)。
- 检查源站Nginx或安全组是否限制来源IP段。
- 确认证书部署在源站还是高防节点,切换后是否会出现证书链不同。
- 确认是否开启HTTP/2、gRPC或WebSocket,这些协议对中间节点敏感。
如果你只是把高防服务器迁移到同地域另一家,并且用CNAME接入高防,切换风险相对低,但如果是A记录直接指向高防IP,必须重新规划。
高防IP切换需要多久生效?DNS缓存才是真正的延迟
很多人以为改完解析就全量生效,这在高防切换里是最大误解,递归DNS并不遵守你设定的TTL,不少地区运营商缓存策略更保守。
- 割接前24小时,把TTL从默认的600秒降到60秒,这是通用操作。
- 切换后至少观察30分钟到2小时,不要立即认为失败。
- 如果旧高防还有流量,证明有地区DNS缓存未过期。
用命令跟踪解析:
- dig @223.5.5.5 yourdomain.com +noall +answer
- dig @119.29.29.29 yourdomain.com +noall +answer
- 对比不同公共DNS返回的IP是否一致。
还需要做的一步:旧高防不要马上销毁,把它改造成一个纯转发节点,将收到的请求重新转发到新源站,这样可以兜住缓存未刷新的用户,避免报错。
- Nginx里可以配置proxy_pass到新源站IP,并加上proxy_next_upstream error timeout。
- 旧节点上配置同样的SSL证书,维持HTTPS握手。
- 等旧节点流量降到可忽略,再逐步下线。
高防IP切换的时间窗口,实际上等于最大DNS缓存时间加上业务低峰期观察时间,行业共识认为,完整的切换窗口至少预留48小时比较安全。
高防CDN和高防服务器哪个更稳?切换前分清定位
两种方案切换逻辑完全不同,用表格对比:
| 对比项 | 高防CDN | 高防服务器 |
| 接入方式 | CNAME解析,源站隐藏 | A记录指向固定IP |
| 切换难度 | 改回源地址即可,解析不变 | 需改DNS或替换IP |
| 协议兼容 | 适合HTTP/HTTPS,非HTTP业务受限 | 支持TCP/UDP/游戏等全协议 |
| 缓存风险 | 切换时缓存旧内容,需要手动刷新 | 无缓存层,切换即生效 |
| 价格模型 | 带宽峰值+请求数 | 防御峰值+硬件租用 |
| 切换回滚 | 改回源相对快 | 改回旧IP涉及DNS,回滚变慢 |
高防CDN在迁移切换时,坑主要是缓存没刷新,用户会继续命中旧节点上的旧页面,但后端已经换了,解决办法是切换前对核心URL做预热刷新,并在CDN控制台开启回源跟随跳转。
高防服务器更接近直连,适合游戏和UDP业务,切换时没有缓存问题,但IP变更带来连接中断和DNS延迟,没有哪个方案绝对更稳,关键看业务对IP稳定性的依赖程度。
高防服务器租用价格差异:便宜方案切换时坑更多
很多人选择高防服务器时只看租用价格,但低价往往隐含着切换后的成本。
- 低价高防通常共享防御资源,攻击超过共享池上限会被黑洞。
- 部分低价地域机房去程走优化线路,回程走普通线路,导致回源延迟偏高。
- 高防服务器租用价格差异主要看防御峰值、独享带宽、地域节点,上海高防机房的价格通常高于部分北方节点,但就近部署能降低攻击时的响应延迟。
- 如果迁移切换后又要换机房,二次迁移成本可能高于一开始选择合适地域。
不要为了月租便宜几十块,把业务迁到距离源站或用户群过远的节点,攻击没来的时候省的钱,切换后都会变成延迟和运维成本。
上海高防机房切换注意事项:地域与回源链路
如果你的用户集中在华东,上海高防机房切换在延迟上有明显优势,但地域选对了,链路质量不一定好。
- 跨运营商回程是最常见的坑,电信用户访问上海节点没问题,但联通回程可能绕路。
- 用mtr命令持续测回程,重点看是否有回程绕行广州或北京。
- 源站在广东时,从上海节点回源经过的骨干网拥塞概率会增加,导致响应时间不稳定。
切换前具体操作:
- 在新机房开通测试IP,执行mtr -r -c 100 源站IP,记录平均RTT和丢包。
- 用tcping工具测试源站443端口的TCP握手耗时,连续测30分钟。
- 如果业务对延迟敏感,优先选择与源站同地域或同运营商的高防节点。
地域选择还与备案有关,国内高防机房通常要求域名已备案,切换过去源站域名未备案会被拦截。
攻防切换中的三个隐性坑
除了DNS和链路,还有三个容易被忽略的点。
源站防火墙把新节点IP误封
高防节点会代替用户访问源站,来源IP是高防节点的回源段,切换后如果源站防火墙只允许旧高防IP,新节点会被拒。
- 提前获取新方案的回源IP段。
- 在源站Nginx的allow列表里加入新回源IP,并reload。
- 用curl -I 新节点URL验证是否返回200,而不是403。
HTTP到HTTPS跳转死循环
高防CDN切换时,如果回源协议设置错误,可能出现无限跳转。
- 如果源站强制HTTPS,CDN回源也要用HTTPS。
- 如果CDN用HTTP回源,源站又301到HTTPS,同时CDN不跟随,就会出现循环。
- 切换前在CDN配置里关闭强制HTTPS或开启协议跟随,验证后再恢复。
日志丢失导致无法溯源
切换后旧高防的访问日志如果不导出,后续遇到问题无法对比攻击来源。
- 导出旧方案近7天日志。
- 新方案配置日志实时推送。
- 保留切换前后的抓包文件,分析异常流量。
高防方案迁移切换常见问题
高防方案迁移切换时如何测试连通性?
先用dig确认域名解析到新IP,再用curl -I -H “Host: yourdomain.com” http://新IP 验证节点到源站转发正常,最后用tcping 新IP 443测试TCP握手,注意测试不要在攻击期间做,以免被防御策略误判。
高防方案迁移切换后攻击马上来了怎么办?
立即启用旧高防作为备用解析,把攻击流量暂时引回旧节点,检查新节点防御阈值是否被打满,确认是否触发黑洞,不要同时把两个节点都指向源站,否则源站会面对双倍回源流量,保留旧节点付费状态,等攻击结束再评估。
高防方案迁移切换要保留旧线路多久?
从DNS缓存最大时间算起,加上三天的业务观察期,实际操作中,旧线路至少降配保留三到五天,如果期间有新活动或大流量发布,保留时间需要覆盖整个活动周期,旧线路下线的标准是连续24小时无实际用户请求进入。
高防切换的核心不是把IP换掉,而是把用户无感知地过渡到新防御体系,提前做TTL调整、旧节点转发兜底、长连接灰度切流,这三步做扎实了,切换才不会被攻击利用成新的中断。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/654882.html