高防架构不能只依赖单层防护,因为现在的攻击早就不按套路出牌,网络层、传输层、应用层可以同时打,单层清洗设备顾头顾不了尾,多层协同才能把攻击面压到最小。
高防CDN和高防IP哪个好?单层防护给不了完整答案
很多人第一次接触高防,会纠结高防CDN和高防IP哪个好,这个问法本身就把架构想窄了,两者防的东西不完全一样,硬要二选一,等于让水管工同时修电路。


- 高防IP:主要抗网络层和传输层的DDoS攻击,比如SYN Flood、UDP Flood、ACK Flood,它把攻击流量引到清洗中心,过滤完再把干净流量回源。
- 高防CDN:核心在边缘节点缓存和就近分发,对静态资源加速明显,同时能在边缘挡掉一部分CC攻击和HTTP Flood,但它通常不擅长处理超大流量的网络层攻击。
- 混合攻击场景:攻击者先打50G的UDP Flood,再放慢速CC打你的登录接口,只有高防IP,应用层可能被CC拖垮;只有高防CDN,网络层大流量可能直接绕过边缘把源站带宽打满。
单层高防服务器够吗?先看攻击者怎么切层
高防服务器单层防护够吗?如果你面对的是只会打流量的脚本小子,可能暂时够,但多数真实攻击会先检测目标有哪些防护,发现某层空白就集中打那一层。
举例:某游戏公司在源站前只挂了一台高防服务器,网络层流量清洗没问题,结果攻击者改用HTTPS慢速连接,每个连接只发一个字节,拖住服务器线程,高防服务器不解析应用层内容,完全看不见这种攻击,源站连接数被打满,玩家集体掉线,这不是设备不行,是架构缺了应用层过滤。
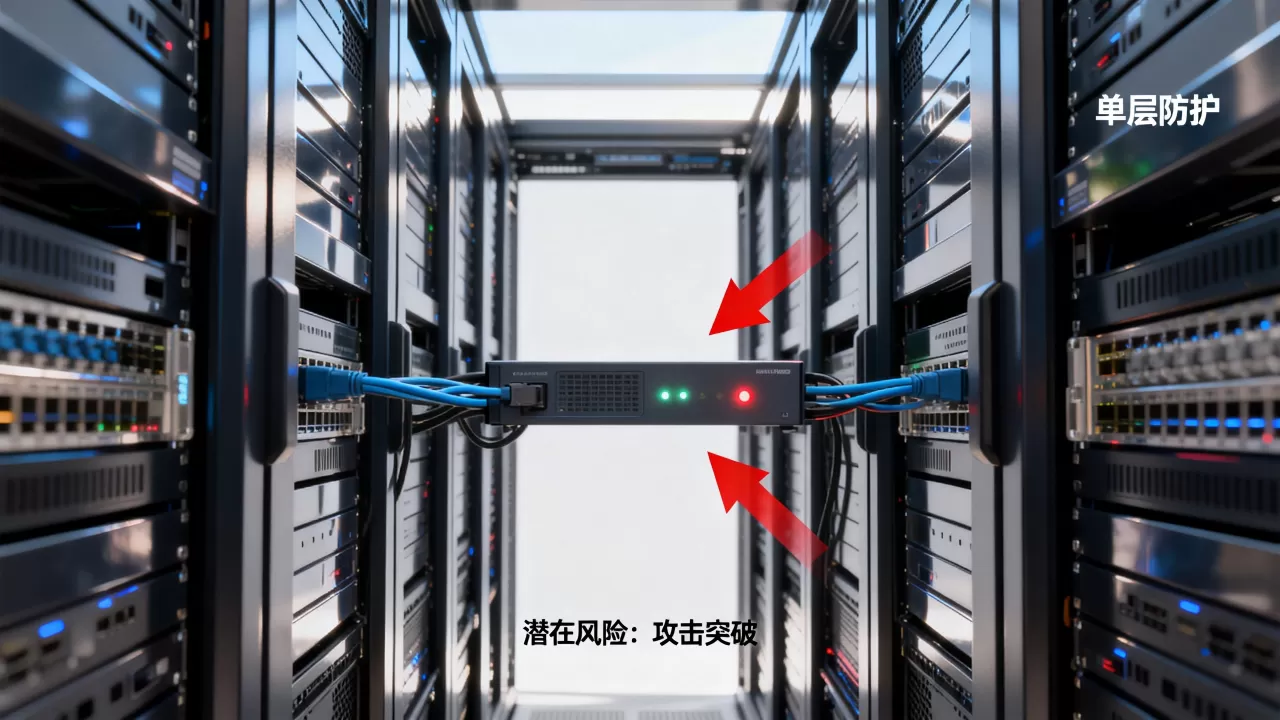
所以单层防护最大的问题不是性能不够,而是攻击面覆盖不全。
北京高防服务器隐藏源站后为什么还被打穿?
北京高防服务器因为BGP线路多、近骨干网,很多企业优先选它做前端防护,隐藏源站也是常规操作:域名只解析到高防IP,源站IP不对外公布,但为什么还是经常被打穿?
- 源站IP历史泄露,早期解析记录、邮件头、证书透明日志、GitHub误传,都可能暴露真实IP。
- 子域名或测试环境没隐藏,主站藏好了,test.example.com直接解析到源站,攻击者扫子域名就能找到。
- 回源路径被摸透,高防IP回源时,如果源站防火墙只允许少数IP,但开放了22端口且密码弱,攻击者可以直接SSH爆破,绕过清洗层。
隐藏源站只是第一层,不是全部
业内专家指出,源站隐藏需要配合三层措施才能形成闭环:
- 源站防火墙只允许高防节点回源IP,其他IP一律丢弃。
- 定期检查DNS历史记录,清理子域名和邮件服务暴露的源站信息。
- 对回源流量做二次验证,比如自定义HTTP头或Token,防止攻击者伪装成高防节点。
北京地域优势在于网络延迟低,但如果源站本身暴露,地域再好也只是给攻击者提供了更快的攻击路径。
高防IP多少钱一个月?预算有限时怎么给高防架构分层
价格是每个运维和老板都绕不开的问题。高防IP多少钱一个月,取决于防御峰值、线路类型、清洗能力,市面上基础防护20G的可能几百元,300G以上的BGP高防通常要数千甚至更高,但价格不该成为砍掉其他层的理由。
省钱不省层:最少保留三层
预算再紧,高防架构最少也要保留三层:
- 第一层:高防IP做流量清洗,挡住大流量DDoS。
- 第二层:WAF或轻量应用防火墙,挡住SQL注入、XSS、CC攻击。
- 第三层:源站本身有限流和连接数保护,比如Nginx的limit_req模块。
操作路径示例:域名 → 高防CDN → 高防IP → WAF → 源站集群,每层都有明确职责,某层被打爆,其他层还能缓冲。
不买最贵的高防IP,也能搭出多层
如果高防IP预算只能买20G基础版,那就把重点放在WAF规则和源站优化上。
- 用Nginx limit_conn限制单IP并发连接。
- 用Redis或Memcached给登录接口做频率限制。
- 静态资源全部走CDN缓存,减少回源请求。
这比单买一个几百G的高防IP但源站裸奔要稳得多。
游戏高防架构怎么选?延迟和防护不能只做单选题
游戏行业对延迟极其敏感,很多团队会优先选同地域高防节点,比如华东游戏用户多就选上海或杭州高防,但游戏高防架构怎么选,不能只看延迟,也不能只买一层大流量防护。
三层攻击场景拆解
拿一款实时对战手游举例,攻击者通常会这么打:
- 先打登录服:用小包CC消耗API接口,玩家登录超时。
- 再打网关服:混合UDP Flood和TCP连接耗尽,战斗服同步中断。
- 最后打语音或支付接口:HTTPS慢速攻击,绕过部分清洗设备。
多层组合推荐
| 场景 | 单层防护常见漏洞 | 推荐多层组合 |
|---|---|---|
| 登录服被CC | 高防IP只看流量不看请求内容 | 高防IP + WAF + 登录接口频率限制 |
| 网关被UDP Flood | CDN不转发UDP游戏协议 | 高防IP单独接入UDP端口,源站只允许高防回源 |
| 语音/支付被慢速攻击 | 网络层清洗对HTTPS慢速无效 | 高防IP + 反向代理连接超时调短 + WAF慢速防护 |
行业共识认为,游戏高防架构必须把数据面和控制面分开,控制面(登录、支付)走HTTPS高防CDN+WAF,数据面(游戏战斗流量)走UDP高防IP专线,这样延迟和防护才能兼顾。
高防架构只依赖单层防护会有什么后果?
最直接的后果是攻击者换一种攻击类型就能绕过清洗设备,比如只买了高防IP,应用层CC攻击会直接穿透到源站,单层防护只解决单一维度问题,混合攻击下几乎必被打穿。
多层高防架构中哪一层最容易被人忽略?
源站自身的限流和连接数保护最容易忽略,大家注意力都在前端的清洗能力上,结果源站被应用层慢速攻击拖垮,源站至少要做Nginx连接数限制、登录接口频率限制和IP白名单。
预算有限时高防架构最少要保留哪两层?
最少保留高防IP和WAF,高防IP应对流量型DDoS,WAF应对应用层攻击,源站本身再做基础限流,这三者组合已经能挡住多数混合攻击。
高防架构从来不是单点工程,多层防护的目的不是堆设备,而是让攻击者在每一层都要付出额外成本,最终在到达源站前被消耗掉。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/654543.html