容器业务接入高防,核心不是改容器本身,而是把对外暴露的入口流量先牵引到高防节点清洗,再回源到Ingress或LoadBalancer这类稳定入口对象。 容器环境里Pod会漂移、IP会变,高防回源目标一旦填错,清洗完的流量就回不到业务上,下面按“固定入口、拆分协议、配置回源、切换流量”的顺序拆开讲。
容器业务高防怎么接入:先把入口固定下来
容器里跑业务,对外暴露方式常见有三种:Ingress、LoadBalancer Service、NodePort,接入高防的第一步,是确认业务当前走的是哪一种入口,不同入口,高防的接法差别很大。
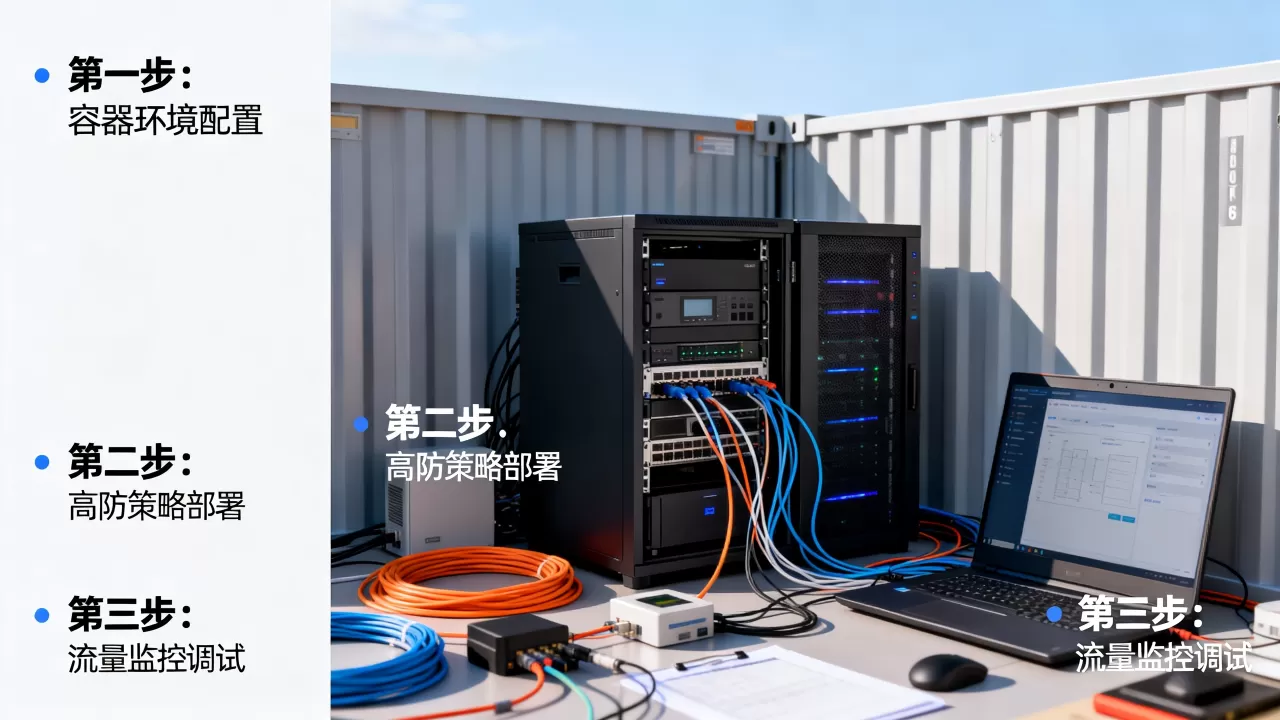
通过Ingress暴露的HTTP/HTTPS业务
这是多数生产集群的做法,Ingress Controller前面挂一个公网SLB,域名解析到SLB IP,接入高防时,不需要动Ingress本身,只需要把域名的解析从SLB IP改成高防节点提供的CNAME或高防IP,高防收到请求后,清洗完再回源到Ingress的公网SLB。
操作路径:
- 在高防控制台添加域名,回源地址填Ingress的公网SLB IP或SLB域名。
- 如果高防做HTTPS卸载,把证书上传到高防,回源走HTTP或HTTPS由你决定。
- 如果高防不做卸载,证书继续留在Ingress上,高防只做TCP层转发。
通过LoadBalancer Service暴露的TCP/UDP业务
数据库、游戏、IoT这类非HTTP业务,常用LoadBalancer Service直接暴露四层端口,高防接入时,在高防控制台添加端口转发规则,把高防IP的指定端口映射到LoadBalancer的对应端口。
这里有一个关键点:四层转发如果要保留客户端真实IP,必须开启Proxy Protocol或TOA,不开启的话,容器里拿到的是高防回源IP,不是真实客户端IP,这个配置要在Service的annotations里启用,不同云厂商参数不同。
通过NodePort暴露的业务
NodePort方式不推荐作为高防回源目标,节点IP变化、端口固定性差、健康检查不好做,接入高防后稳定性很难保证,如果业务还在用NodePort,建议先迁移到Ingress或LoadBalancer再上高防。
Kubernetes集群高防接入方案:四层与七层分开处理
Kubernetes里跑业务,高防接入方案不能一刀切,四层和七层协议的处理逻辑差别很大,分开配置才能少踩坑。
四层TCP/UDP的高防接入
四层业务对延迟敏感,一般不希望在链路中增加太多处理,高防节点主要做DDoS清洗,然后把流量透传给LoadBalancer。
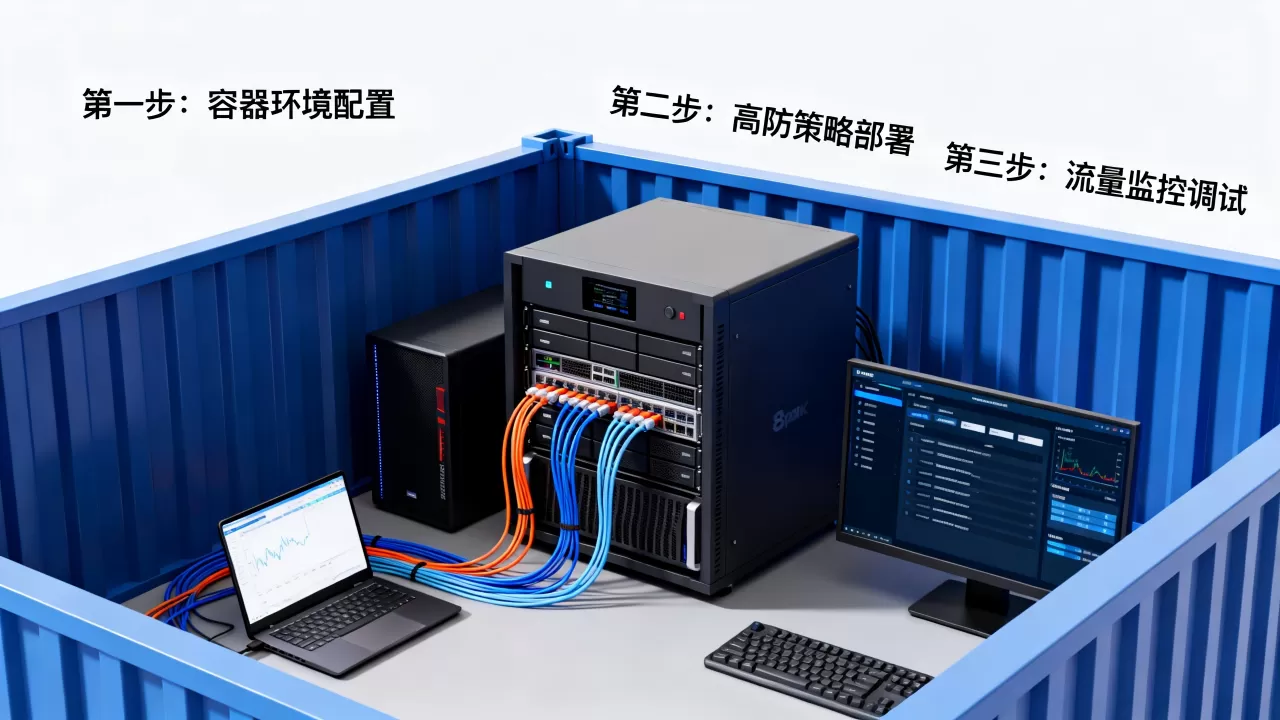
配置步骤:
- 在高防控制台添加端口转发规则,协议选择TCP或UDP。
- 回源地址填LoadBalancer的公网IP,端口填Service暴露的端口。
- 在Service的annotations开启Proxy Protocol,例如
service.beta.kubernetes.io/aws-load-balancer-proxy-protocol: ""。 - 在应用侧同步解析Proxy Protocol头,拿到真实客户端IP。
回源用的LoadBalancer IP要保持固定,如果云厂商的LoadBalancer IP会变,需要换成弹性IP或固定VIP,否则高防回源会失效。
七层HTTP/HTTPS的高防接入
七层业务接入高防,通常走域名方式,高防节点可以识别Host头、做缓存、拦CC攻击,价值比四层更大。
配置要点:
- 域名解析切换到高防CNAME。
- 高防回源时保持Host头为原域名,否则Ingress匹配不到对应规则。
- 如果高防做HTTPS卸载,证书统一上传到高防,Ingress可以走HTTP回源,减轻集群内TLS开销。
- 如果高防做TLS透传,证书继续在Ingress上,高防仅做四层转发加清洗。
多数生产环境选择高防做HTTPS卸载,因为可以在高防层直接拦掉恶意请求,减少回源压力,具体选哪种,取决于证书管理方式和合规要求。
容器高防和传统高防区别在哪,回源策略完全不同
很多人以为容器高防只是把传统高防的IP换到容器前面,实际没那么简单,容器环境的动态性,让回源策略变成了最大的区别点。
| 维度 | 传统高防 | 容器高防 |
| 回源目标 | 单台物理机或虚拟机固定IP | Ingress/SLB/LB,IP可能随集群变化 |
| 源IP保持 | 直接绑定网卡,简单 | 需Proxy Protocol或TOA,否则丢失 |
| 弹性伸缩 | 手动调整后端 | 跟随集群自动扩缩 |
| 证书管理 | 单点配置 | 多Ingress可能分散 |
| 健康检查 | 固定端口 | 需指向Ingress健康检查路径 |
容器高防本质上还是高防IP或高防CDN,只是回源对象从“一台机器”变成了“一个入口服务”,入口服务的IP不能随便变,变一次高防配置就要跟着更新,业内专家指出,容器高防的主要落地难点不在防护能力,而在回源地址的动态管理和源IP保持的落地成本。
容器高防价格一般多少,钱主要花在哪
容器高防的费用构成和传统高防基本一致,但因为入口集中在Ingress或SLB上,通常不需要为每个Pod单独购买防护,价格主要由以下几个部分决定:
-

基础防护费用
:按防护峰值和线路质量计费,通常是月付或年付。 - 业务带宽费用:高防节点到源站之间的回源带宽,容器业务流量大时这部分容易被忽略。
- 弹性防护费用:遇到超出基础套餐的攻击时,按天或按次补收,这部分波动最大。
- 附加功能费用:WAF、CC防护、证书托管、日志存储等,按需开启。
容器环境因为入口少,基础防护套餐一般选固定档即可,真正要提前算清的是回源带宽和弹性防护,这两项在攻击期间可能快速拉高成本,预算评估时,建议把集群日常出口流量和可能被攻击的规模都纳入计算。
北京容器高防服务商怎么选,看这三个硬指标
地域词场景下,北京机房或者北京节点的容器业务,对延迟和线路质量更敏感,选高防服务商时,别只看宣传的防护峰值,先确认下面三点:
是否支持回源到Kubernetes Ingress/SLB
有些高防服务商只支持回源到单个IP,不支持回源到域名或SLB域名,容器入口如果是Ingress,回源目标很多时候是一个SLB域名而不是固定IP,服务商不支持的话,就得自己在中间加一层固定代理,增加故障点。
是否支持Proxy Protocol和TOA
如果业务是四层TCP,必须确认服务商支持源IP透传协议,不支持的话,容器里拿不到真实客户端IP,风控、日志、限流都会受影响。
是否提供北京本地高防节点
业务部署在北京地域,高防节点如果也在北京或周边,回源延迟更低,跨地域高防虽然也能用,但回源链路长,对延迟敏感的业务影响明显,选型时优先看服务商在北京有无节点,以及回源线路是否走内网或专线。
操作步骤:把现有容器业务平稳切到高防
切换不能一蹴而就,按下面的顺序走,出问题能快速回滚。
- 确认当前入口:记录Ingress的公网SLB IP或域名,或者LoadBalancer的公网IP。
- 在高防控制台添加规则:七层添加域名,四层添加端口转发,回源地址填上面的固定入口。
- 配置源IP透传:四层业务在Service annotations开启Proxy Protocol,七层业务确认高防回源Host头正确。
- 本地测试:用本地hosts把测试域名解析到高防IP,验证请求链路、证书、源IP、登录态是否正常。
- 切换正式流量:把域名的DNS解析从原SLB IP改到高防CNAME,TTL提前调小。
- 观察监控:重点看回源连接数、业务日志中的客户端IP、Ingress的请求量是否正常。
- 保留回滚方案:原SLB IP不要释放,原DNS记录备份,高防异常时直接切回。
容易忽略的四个高防接入细节
容器环境接入高防后,这几个点经常被遗漏,出了问题很难排查。
- 健康检查路径:高防节点对回源做健康检查,默认可能是根路径,如果Ingress根路径返回404或非200,高防会判定源站不可用,要把健康检查路径配成Ingress上专门的状态页。
- 回源超时时间:容器冷启动可能比虚拟机慢,高防默认回源超时如果太短,会导致部分请求失败,建议适当调大。
- WebSocket和gRPC:七层高防默认可能只支持标准HTTP/1.1,长连接或gRPC流量需要在高防上开启对应支持,否则连接会被断开。
- 证书更新:如果证书在高防上做HTTPS卸载,证书续期后要同步更新到高防,不然会导致握手失败。
容器业务接入高防,真正的风险不在防护能力,而在回源策略和入口稳定性,只要把入口固定好、协议分开配、源IP透传做对,接入过程就能平稳落地,容器高防没有想象中复杂,但每一个回源细节都值得花时间验证。
Q&A
容器业务高防怎么接入最省事?
最省事的做法是统一走Ingress暴露七层业务,域名解析直接切到高防CNAME,高防做HTTPS卸载,回源到Ingress的公网SLB,这样不用改应用代码,也不用管四层源IP透传,如果业务里有少量四层TCP,再单独开端口转发。
容器高防和传统高防区别会影响防护效果吗?
防护效果本身差别不大,主要区别在回源复杂度,传统高防回源到固定机器,容器高防回源到动态入口,只要回源地址固定、源IP透传配置正确,防护效果不受影响,做不好回源配置,防护再强也白搭。
Kubernetes集群高防接入方案必须用Ingress吗?
不是必须,四层TCP业务可以走LoadBalancer Service直接做端口转发,不需要Ingress,但HTTP/HTTPS业务强烈建议走Ingress,因为七层高防需要识别Host头,Ingress天然支持多域名路由,接入更顺畅,NodePort方式不建议作为高防回源目标。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/654539.html