黑洞路由会误伤正常访问流量,这一点不需要争论,但真正的问题不在黑洞路由本身,而在于你触发它的方式和触发后的补救速度。 只要理解了黑洞路由的判断逻辑,就能把误伤概率从“必然发生”降到“几乎不影响业务”。
黑洞路由为什么会误伤正常流量
黑洞路由的脑回路只有一条:超过阈值就是攻击
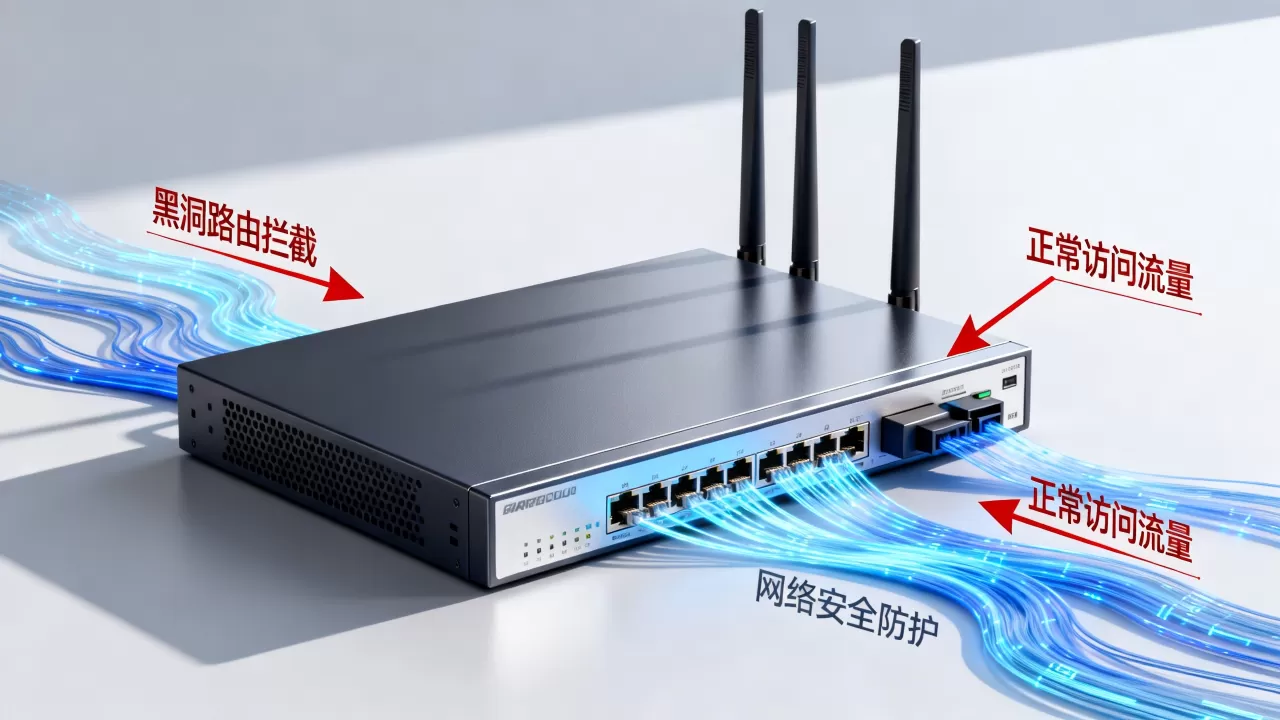
黑洞路由本质上是一个“一刀切”的过滤器,当流量超过你预设的带宽阈值,路由器直接把目标IP的所有流量扔进黑洞,不管里面有没有真实用户。

这个逻辑在DDoS攻击时很高效,因为攻击流量往往占80%以上,但问题是:正常业务也会出现瞬时流量高峰,比如整点秒杀、游戏开服、热点事件传播,这些场景下的正常流量峰值和攻击流量长得几乎一模一样。
业内专家指出,多数误伤事件发生在阈值设置低于业务正常峰值的情况下,运维人员为了防范攻击,把阈值压得太低,结果一场正常的促销活动就被系统判定为“自我攻击”,服务器被黑洞,用户全部无法访问。
黑洞路由没有“鉴别能力”,只有“分类能力”
这里需要理清一个概念:黑洞路由本身不做深度包检测,它不关心数据包是来自真实用户还是僵尸网络,它只做一件事看流量速率是否超出预设值,超出就把整个IP段扔进黑洞。
所以误伤的根本原因是流量特征区分度不足,而不是黑洞路由本身有bug,DDoS攻击流量和正常高峰流量在带宽占用、连接数、报文大小上存在差异,但黑洞路由不读这些细节,它只看“总量”。
行业共识认为,真正专业的防护方案不会只用黑洞路由单打独斗,而是用流量清洗设备做第一道防线,黑洞路由只作为最后手段。
黑洞路由误伤正常流量的真实场景
数据中心的黑洞触发机制
云厂商和IDC机房的黑洞路由通常由流量带宽监控系统自动触发,比如你买了一台5Mbps带宽的云服务器,触发黑洞的阈值可能是10Mbps,一旦瞬时流量超过这个值,机房核心交换机自动下发黑洞路由。
这里有个非常常见的误伤场景:服务器在做整站备份时,源服务器向备份服务器传输数据会占用大量带宽;或者大文件分发时,比如游戏发布补丁包,这些高带宽行为如果恰好发生在业务高峰期,就可能触发黑洞。
手动配置黑洞路由的误操作风险
另一个误伤场景来自运维人员的手动操作,当攻击发生时,运维在路由器上手动添加黑洞路由,把攻击目标IP指向Null0接口,如果填错了IP,或者填成了IP段但段内还有其他正常业务服务器,整段流量都会被丢弃。
实际案例中,有运维把0.113.0/24写成0.113.1/24(这个写法实际上是单IP,相当于只屏蔽单个地址),也有运维把/32写成/16导致整个C段和B段业务瘫痪。
具体操作时,在Cisco设备上的命令是:
ip route 203.0.113.0 255.255.255.0 Null0这个命令会丢弃整个203.0.113.0/24段的流量,使用前必须确认该段内没有其他正常业务。
自动化封禁策略的连锁反应
部分高防产品支持“自动黑洞”功能,即检测到攻击后自动封禁IP,如果检测算法不够智能,封禁时间过长,比如封24小时,而攻击其实十几分钟就结束了,接下来23小时多的正常流量全部被误伤。
封禁时间越长,误伤代价越大,很多高防服务商默认黑洞时长在2-24小时之间,需要手动联系机房解封或者等待自动解封。
如何最大程度降低黑洞路由误伤正常流量
设置合理的黑洞触发阈值
不要拍脑袋定阈值,至少要做一周以上的业务流量基线统计,记录正常业务下的带宽峰值、平均带宽、波动规律,推荐阈值设置为业务峰值的150%-200%,留出足够弹性空间。
比如你的业务日常峰值是3Gbps,那黑洞触发阈值可以设为5Gbps,低于这个值的流量波动正常处理,超过这个值再触发黑洞,误伤概率会大幅降低。
用Filter-Based黑洞替代传统黑洞路由
传统黑洞路由只能做到“全封”或“全不封”,而Filter-Based黑洞(基于策略的路由+PBR)可以针对特定特征做定向丢弃。
在Juniper设备上的配置思路是:
- 先创建前缀列表匹配攻击目标IP
- 通过防火墙过滤器匹配特定类型流量(比如UDP flood)
- 只丢弃匹配UDP攻击特征的流量,其他协议放行
这样即使触发防护,正常的TCP业务流量仍然可以走,不会全断。
分层防护架构,黑洞路由只做兜底
最稳妥的方式是不用黑洞路由做第一道防线,而是采用“高防IP + 流量清洗设备 + 黑洞路由兜底”的架构。
正常情况下,流量先经过清洗设备,只有被判定为攻击的流量才会被引流到黑洞,清洗设备有能力区分正常请求和攻击请求比如通过Cookie验证、JS挑战、鼠标轨迹分析等方式确认来源是否真实浏览器。
只有当流量超过清洗设备处理上限时,才触发黑洞路由保命,这样可以把误伤范围控制在一个极小比例内。
购买高防产品时问清“黑洞策略”
国内云厂商的高防产品都提供黑洞策略配置,购买时重点确认三件事:
- 黑洞触发阈值可以自定义吗,还是按套餐固定值
- 黑洞状态可以自助解除吗,还是必须工单申请
- 有没有临时解除黑洞的付费通道,比如短信验证码解除
有经验的服务商通常提供“永久直连”模式,即不管流量多大都直接打到用户源站,让用户自己决定是否接入清洗设备,选择这种模式,黑洞路由完全不会误伤流量,但代价是源站IP暴露,抗攻击能力下降。
黑洞路由触发后的应急处理步骤
第一步:确认黑洞触发原因
登录路由器或云控制台,查看黑洞触发记录,确认触发时间点、当时带宽值、目标IP,对比攻击记录和业务日志,判断是否是误伤。
第二步:紧急解封或转移流量
如果是误伤,直接用云控制台的“解封”按钮,或者提交工单申请加急处理,如果是自建机房,临时把业务流量切换到备用IP或备用线路,这时候提前准备的备用IP和备用线路就能派上用场。
第三步:优化策略防止再次误伤
解封后不要以为完事了,需要复盘:
- 这次的流量峰值来源是什么
- 阈值设置是否需要调整
- 有没有更精准的防护手段可以补充
黑洞路由会误伤正常访问流量吗:常见问题
黑洞路由和防火墙限速有什么区别?
黑洞路由是直接把流量丢弃到Null0接口,相当于“关闸放水”,所有流量直接消失不见,不再消耗路由器和后端服务器的任何资源,防火墙限速是让流量通过,但控制速率上限,超出部分排队或丢弃,防火墙限速更精细,但高流量下自身性能会成为瓶颈,黑洞路由没有性能问题,但无法区分正常和异常流量。
黑洞路由和流量清洗哪个更适合中小企业?
中小企业建议优先选择流量清洗服务,因为业务体量小,对误伤的容忍度低,清洗服务可以做到按需开启,攻击时才接入,平时流量直接到达源站,不存在误伤问题,黑洞路由更适合对可用性要求极高但预算有限的情况,比如个人开发者的小型VPS,被攻击了可以鞭尸,流量直接丢干净,等攻击结束再解封。
黑洞路由防护和DDoS高防的价格差距有多大?
传统黑洞路由是路由器自带功能,不需要额外付费,DDoS高防是付费服务,价格从每月几百元到数万元不等,取决于防护峰值,防护峰值在20Gbps左右的入门级高防,价格大约每月几百元到一千元出头;100Gbps以上的高防,价格通常在每月五千元以上,这个价格差异背后是分流设备、带宽资源、运维人力成本的叠加,并不纯粹是“黑洞路由比高防便宜”,而是两种方案的成本结构完全不同。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/655913.html