把攻击流量挡在骨干网门外,让正常业务流量少绕路、少排队。 很多企业做DDoS防护时习惯把流量引到云端清洗中心,结果正常用户延迟变高,骨干网照样拥堵,问题就出在部署位置上。
近源清洗和云端清洗有什么区别?接入侧部署的答案在这里
近源清洗部署在离用户更近的接入侧节点,比如运营商地市级机房或IDC接入层,云端清洗通常把流量牵引到少数几个大型清洗中心,可能在另一个城市甚至另一个省份,两者在流量路径、延迟表现和骨干网压力上差别很大。
从实际运维看,区别主要体现在四个方面:
- 流量路径:近源清洗在攻击流量刚出接入网时就拦截,正常流量就地回注,云端清洗要把所有流量先绕到远端中心,清洗完再送回源站。
- 延迟表现:近源清洗对正常用户延迟影响很小,云端清洗会增加几十到上百毫秒的绕行延迟,对游戏、实时音视频这类业务影响明显。
- 骨干网压力:近源清洗避免攻击流量占用骨干网带宽,云端清洗让攻击流量一路打到清洗中心,大量骨干资源被无效占用。
- 清洗精度:近源清洗能看到更真实的源地址分布,过滤规则更精准,云端清洗面对的是汇聚后的混合流量,误杀概率相对高。
业内专家指出,DDoS防护正在从“集中式大清洗”向“分布式近源清洗”演进,核心逻辑就是把防线前移。
| 对比维度 | 近源清洗(接入侧) | 云端清洗(远端集中) | 本地硬件清洗 |
|---|---|---|---|
| 正常流量延迟 | 几乎无增加 | 增加数十到上百毫秒 | 无增加 |
| 骨干网压力 | 低 | 高 | 低 |
| 部署复杂度 | 中 | 低 | 高 |
| 综合成本 | 中 | 低到中 | 高 |
| 适用场景 | 低延迟敏感、地域分散 | 小流量网站、预算有限 | 大型数据中心 |
游戏服务器近源清洗部署在接入侧的真实场景
游戏行业对延迟极其敏感,假设一款对战游戏在北京、上海、深圳部署了服务器,某天某个省份出现大规模UDP反射攻击,攻击流量从该省运营商接入网涌向北京服务器。
如果采用远端清洗,正常玩家流量需要先被牵引到清洗中心,比如济南节点,清洗完再送回北京,玩家延迟从原来的十几毫秒涨到五十毫秒以上,操作手感明显变差。
如果在攻击源所在省份的接入侧部署近源清洗节点,攻击包在本地就被丢弃,正常流量走原有直连链路,延迟几乎无变化,运维可以在接入路由器上配置FlowSpec规则,针对反射攻击的源端口和协议特征下发丢弃动作。
具体操作路径:
- 登录核心路由器,进入BGP FlowSpec地址族。
- 定义匹配UDP 123端口的规则,action设置为drop。
- 将规则应用到对等体。
- 验证攻击流量在本地接口被丢弃,正常流量不受影响。
这样攻击流量不离开本省,骨干网和游戏服务器都不受影响。
企业专线近源清洗方案:接入侧怎么落地?
企业专线用户,比如连锁门店、视频会议系统,同样适合近源清洗,部署步骤可以归纳为:
- 在运营商接入机房或企业分支机构的专线路由器旁挂清洗设备。
- 通过BGP community标记需要清洗的流量,将攻击流量重定向到清洗设备。
- 清洗设备完成过滤后,通过策略路由把正常流量回注到原链路。
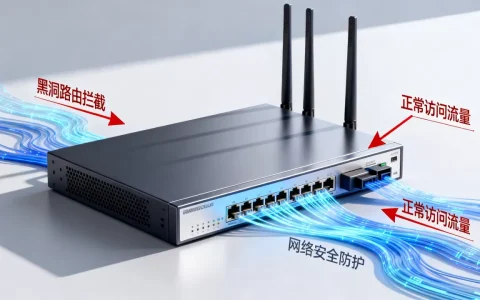
- 配置黑洞路由作为兜底,当清洗设备本身过载时直接丢弃攻击流量,保护上游链路。
命令行示例(以Cisco风格示意):
ip route 192.0.2.0 255.255.255.0 Null0这条黑洞路由可以在极端情况下丢弃来自特定攻击源的流量,实际生产环境还会结合NetFlow分析攻击特征,动态下发过滤规则,接入侧部署的难点在于需要和运营商协调路由策略,但一旦打通,后续扩容和调整都比较灵活。
为什么接入侧部署能同时降低延迟和清洗成本?
近源清洗不是简单把设备换个位置,它改变了攻击流量的处理逻辑,接入侧部署把防线推到攻击发生的地方,正常业务流量才能少受牵连。
流量路径拆解后更清楚:
- 没有清洗时:攻击流量从用户接入网进入骨干网,一路打到源站,正常流量被挤占带宽。
- 远端清洗时:攻击流量和正常流量先被牵引到远端清洗中心,清洗后正常流量再回注,路径变长。
- 近源清洗时:攻击流量在本地接入节点被拦截,正常流量几乎不绕路,骨干网只承载干净流量。
成本构成方面,近源清洗的单价通常高于远端集中清洗,但它能减少骨干网带宽消耗和回源带宽成本,行业共识认为,综合成本不一定更高,比如一个日均攻击流量较大的游戏公司,选择在三个省份部署近源清洗,算下来比把所有流量绕到单个远端中心更省钱,多数情况下,接入侧清洗节点越多,单点成本越低,但总价会随覆盖范围上升。
近源清洗服务价格一般多少?先看部署位置和带宽规模
近源清洗服务价格没有统一标准,主要取决于三个因素:
- 清洗节点数量:节点越多,覆盖越广,总价越高。
- 单节点带宽:按可清洗的峰值带宽计费,带宽越大单价越低,但总费用上升。
- 地域:一线城市节点资源稀缺,单价高于二三线城市;偏远地区节点少,可能需要定制。
据行业公开报价区间,接入侧清洗的单价通常按每Gbps每月计算,但不同服务商差异较大,企业在询价时,重点要问清楚清洗节点分布和回注链路质量,不能只看单价。
近源清洗适合什么场景?北京企业近源清洗接入侧怎么部署
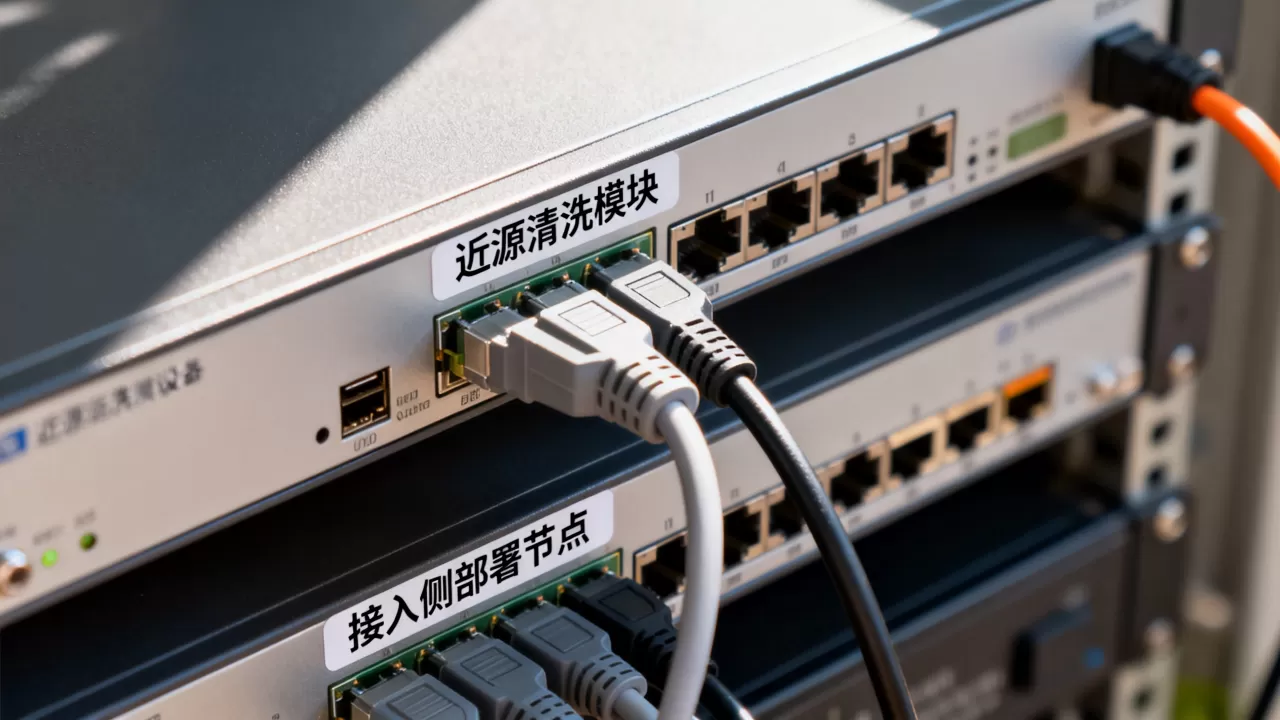
不是所有业务都需要近源清洗,适合的场景有:
- 低延迟敏感业务:实时游戏、音视频通话、金融交易系统。
- 地域分布广的业务:用户遍布多个省份,攻击来源分散。
- 专线组网企业:分支机构和总部之间有固定链路,攻击容易从分支线路涌入。
北京企业近源清洗接入侧怎么部署?北京作为核心节点,运营商接入资源丰富,企业可以在北京IDC接入层部署清洗设备,同时与运营商协商在天津、河北等周边地市设置近源清洗点,这样攻击从华北任意方向进来,都能就近处理,避免所有流量都涌向北京机房,不过一线城市节点资源紧张,部署成本会高一些。
具体做法上,可以先从单点开始,选一个攻击频率最高的接入方向部署近源清洗,观察清洗效果,确认有效后再逐步扩展到其他省份节点,这样前期投入可控,也能验证不同地域的清洗效果。
近源清洗部署常见问题解答
近源清洗和云端清洗有什么区别?怎么选?
近源清洗在靠近用户接入侧拦截攻击,正常流量不用绕远路,延迟低、骨干网压力小,云端清洗集中处理,部署简单但延迟高,对延迟敏感的业务选近源清洗,小流量业务选云端清洗更经济。
近源清洗服务价格一般多少?
价格由清洗节点数量、带宽规模和节点地域决定,一线城市节点单价高,多节点覆盖总价会上升,多数情况下,近源清洗综合成本不高于远端清洗,因为节省了骨干网带宽和回源带宽。
近源清洗接入侧部署需要哪些设备?
需要支持BGP FlowSpec的核心路由器或交换机、旁路部署的清洗设备、流量分析平台,清洗设备可以是专用硬件或高性能服务器运行清洗软件,接入侧部署通常还要和运营商协调路由策略。
近源清洗的价值不在“洗得多猛”,而在“洗得多近”,接入侧部署把防线推到攻击发生的地方,正常业务流量才能少受牵连。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/655953.html