它把异常流量直接丢进null0这个“数字垃圾桶”,在入口处切断拥塞,不让攻击流量抢占带宽和CPU,从而把原本可能持续几十分钟的故障压缩到数秒内。
黑洞路由和null0区别是什么?理解丢包机制才能缩短中断时长
很多网络工程师第一次接触黑洞路由时,会把它和null0当成两个独立技术,其实黑洞路由是“路径”,null0是“终点”,路由器收到匹配黑洞路由的报文,会直接扔给null0逻辑接口,这个接口没有对端,不会转发,也不会回包,报文在转发平面就被丢弃。
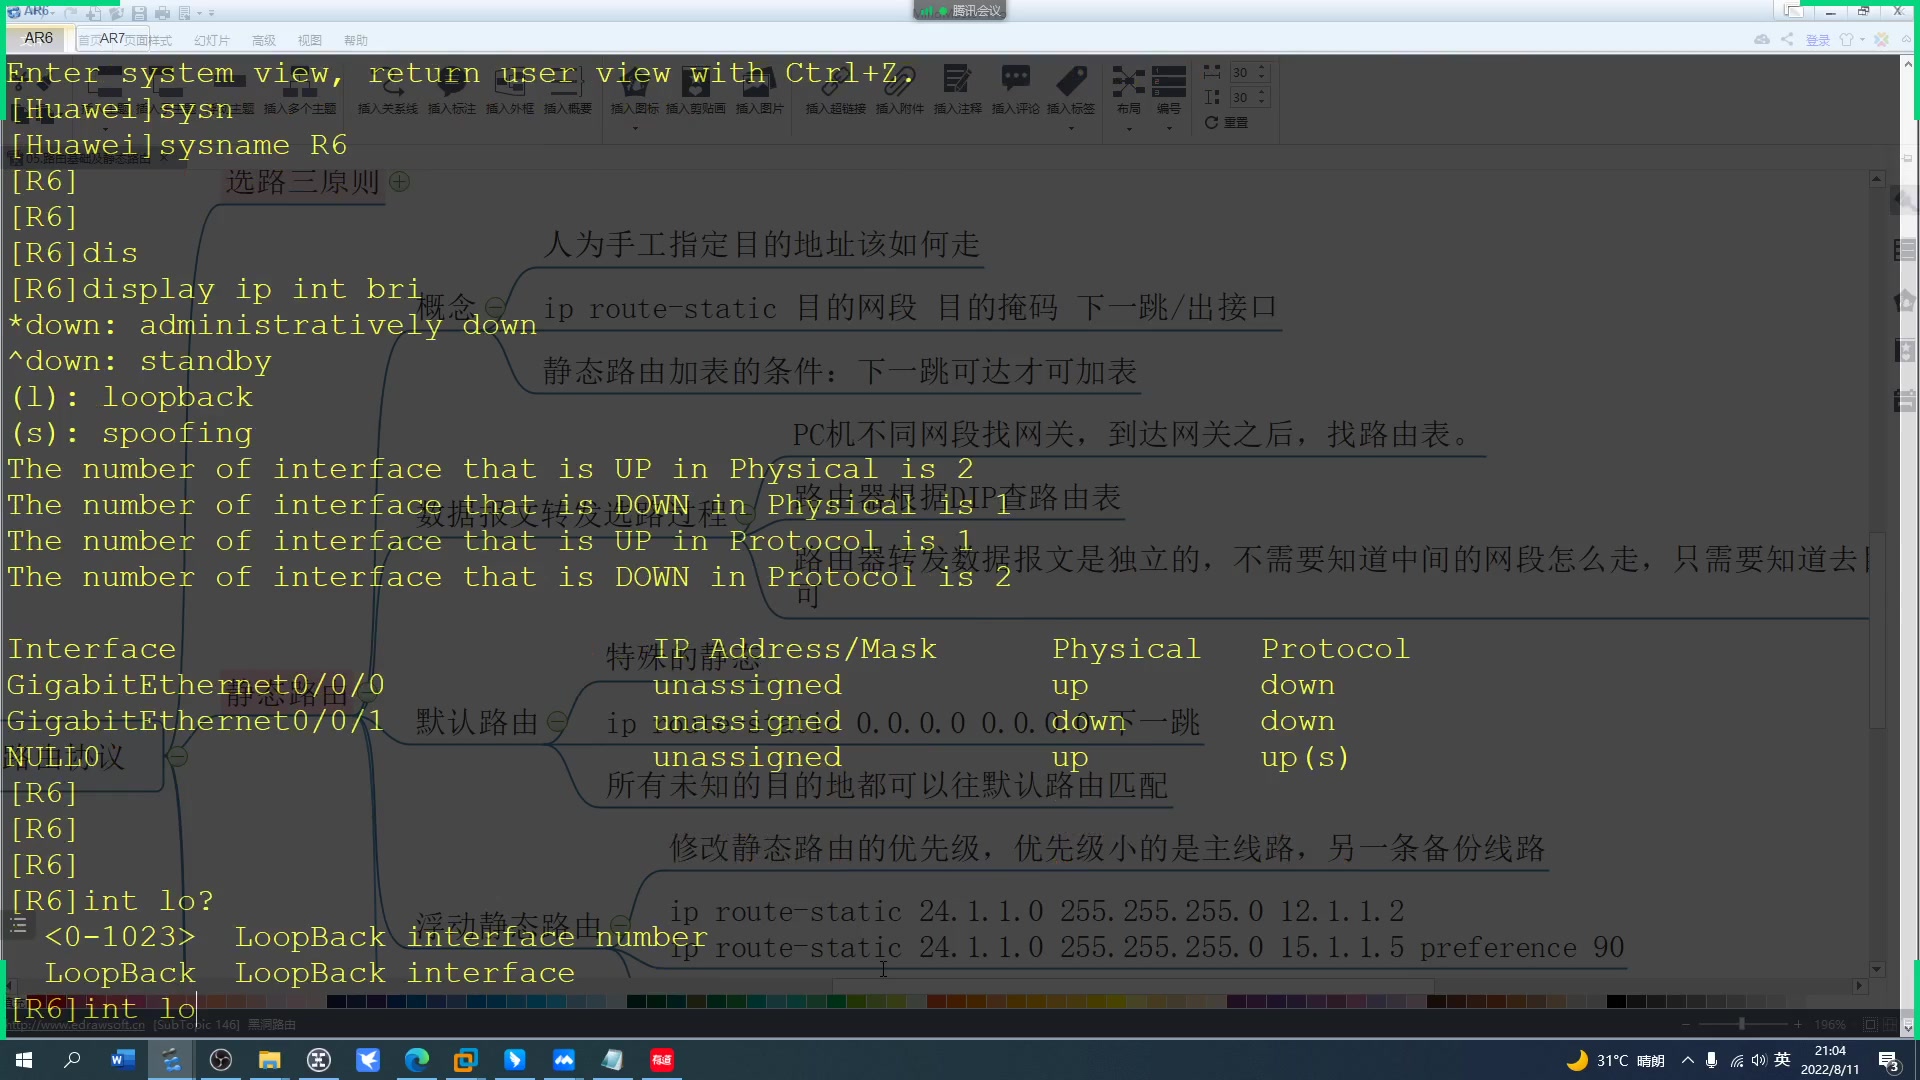

- 普通路由:查表找到下一跳,把报文送出接口,流量占用链路带宽,远端可能继续回应,形成往返拥塞。
- 黑洞路由:查表发现下一跳是null0,转发芯片直接丢弃,不占出接口带宽,不产生回程流量。
- 关键差异:黑洞路由丢包发生在本地设备内部,速度接近芯片转发极限,不受出口带宽限制。
行业共识认为,黑洞路由是应对突发流量型攻击最直接的应急手段之一,因为它不需要额外设备,也不依赖路由协议重新收敛,理解这个机制,就能明白为什么它能缩短业务中断时长:不是把攻击“处理”掉,而是把攻击流量“短路”掉,攻击流量进不了业务系统,正常业务流量自然有更多带宽和资源可用。
黑洞路由策略怎样减少业务中断时长?关键不在“丢”,在“切换快”
很多人以为黑洞路由减少中断是因为丢包快,其实核心在于切换动作快,攻击发生时,如果靠人工登录设备、查找攻击IP、配置ACL或限速,响应时间往往要几分钟到几小时,黑洞路由可以预先规划好,一旦监测到异常,一条命令或一个自动任务就能生效。
路由器黑洞路由配置命令:手把手把攻击目标丢进null0
在思科设备上,假设被攻击目标IP是203.0.113.50,配置一条静态黑洞路由:
ip route 203.0.113.50 255.255.255.255 Null0
在华为或新华三设备上,对应命令是:
ip route-static 203.0.113.50 255.255.255.255 NULL0配置完成后,可以用show ip route 203.0.113.50或display ip routing-table 203.0.113.50查看下一跳是否指向Null0,确认后,所有发往该地址的流量会在入口路由器被丢弃,这个操作通常不需要重启接口,也不影响其他路由。
如果攻击源比较分散,可以配合BGP RTBH(远程触发黑洞路由),大致思路是:监控设备发现被攻击IP,通过BGP向边界路由器发布一条带特殊community的路由,边界路由器把该路由下一跳改成Null0,这样能实现秒级自动下发,把人工响应时间压缩到几乎为零。
自动联动监测:把人工切换变成自动丢弃
减少业务中断时长,不能只靠人,比较实用的做法是把流量监测和黑洞路由下发联动起来。
- 在路由器或交换机上开启NetFlow、sFlow或端口镜像,把流量样本送给分析平台。
- 分析平台设定阈值,比如某个IP入向流量超过正常值数倍且持续一段时间,就触发告警。
- 告警动作可以是调用设备API,也可以通过SSH脚本执行黑洞路由配置命令。
- 配置成功后,分析平台持续观察流量,确认攻击结束再自动撤销黑洞路由。
这套流程部署后,多数攻击能在数秒内被隔离,而不是等到业务已经不可用时再处理,要注意阈值不能设得太低,否则正常突发流量也会被误判。
黑洞路由用不好会误伤?关键在精确匹配和自动撤销
黑洞路由本质上是“宁可丢弃,不让拥塞”,它会把发往被攻击IP的所有流量都丢弃,包括正常用户请求,所以部署时要把握两个原则:
- 掩码尽量用/32,只丢单个IP,不要随手写/24或更大网段。
- 设置撤销条件,比如攻击结束后手动删除,或者由监控系统自动撤销。
这样做虽然不能完全避免被攻击IP的业务中断,但能保护同链路上的其他业务不受牵连,对于很多企业来说,牺牲一个暂时被攻击的IP,保全整条出口链路,是性价比很高的止损策略。
企业网络黑洞路由部署场景:把攻击流量主动引入“死胡同”
黑洞路由不是只能用于DDoS,一些常见场景里,它同样能减少业务中断时长。
哪些场景适合提前部署黑洞路由?
- DDoS攻击目标IP:最常见场景,攻击流量打向某个网站或数据库,提前把目标IP黑洞,避免出口拥塞。
- 失陷主机外联:内网某台主机中木马,持续向外部恶意域名或IP发包,在出口路由器把恶意目的地黑洞,可阻止数据外泄,不影响整网。
- 异常扫描或暴力破解源:外部扫描器持续扫描内网端口,黑洞其源IP,减少日志和防火墙压力。
- 临时封禁:某个IP短时间内频繁触发安全规则,可以临时黑洞它一段时长,作为应急手段。
北京机房黑洞路由策略在很多IDC环境里,已经作为基础防护项提供给租户,租户只需提交被攻击IP,机房运维在核心路由器上增加一条静态黑洞路由,就能快速缓解入口拥塞,这种方式比购买单独清洗设备便宜不少,但粒度相对粗放,适合流量型攻击。
运营商黑洞路由价格贵不贵?自建和托管选型对比
很多中小企业会纠结:是自己配置黑洞路由,还是买运营商的清洗服务?两者成本结构不同。
- 自建黑洞路由:几乎不增加硬件成本,现有企业路由器都支持Null0,主要成本是运维人力和监测系统,如果网络规模不大,一个熟悉命令行的工程师几分钟就能配置完成。
- 运营商黑洞路由:通常按清洗带宽、攻击次数或包月方式收费,基础清洗套餐价格不算高,但超大流量攻击或定制策略会明显增加费用,费用还受地域、清洗节点数量和响应级别影响。
| 对比项 | 自建黑洞路由 | 运营商黑洞路由/云清洗 |
| 硬件成本 | 基本无新增 | 包含在服务费中 |
| 响应速度 | 可由监控系统秒级触发 | 需要提交工单或自动牵引,通常数分钟 |
| 防护粒度 | 只能丢弃目标IP流量 | 可清洗并回注正常流量 |
| 业务影响 | 被攻击IP完全不可用 | 正常用户多数可继续访问 |
| 适用对象 | 内部应用、小规模出口 | 互联网业务、大流量攻击场景 |
如果业务是内部系统,或者出口带宽有限,自建黑洞路由足够,如果业务面向公众,无法接受被攻击IP完全不可用,就需要运营商清洗配合黑洞路由,先黑洞解拥塞,再清洗回注正常流量。
黑洞路由策略减少业务中断时长的本质,不是消除攻击,而是在最短时间内隔离攻击流量,保护整条链路的可用性,它胜在配置简单、成本低、切换快,尤其适合作为业务连续性防护的第一道闸门,配合监控联动和自动撤销,中断时长可以从几十分钟压缩到数秒。
Q&A
黑洞路由策略怎样减少业务中断时长?
黑洞路由把异常流量直接丢进null0,不转发、不排队、不消耗出口带宽和服务器资源,攻击发生时,一条静态路由即可生效,响应速度远快于人工查找和ACL封堵,业务中断时长通常能从数十分钟降低到数秒。
黑洞路由和null0区别是一回事吗?
不是一回事,但密切相关,黑洞路由是一条指向null0逻辑接口的路由,null0是路由器内部用于丢弃报文的虚拟接口,可以把黑洞路由理解为“路线”,null0理解为“终点”。
部署黑洞路由会完全中断被保护IP的业务吗?
会,黑洞路由会丢弃所有发往被攻击IP的流量,包括正常请求,所以它适合作为临时止损手段,通常与流量清洗或攻击结束后的自动撤销配合使用,对于多数企业,牺牲单个被攻击IP的可用性,换取整条出口链路和核心业务的稳定性,是一种可接受的短期策略。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/655797.html