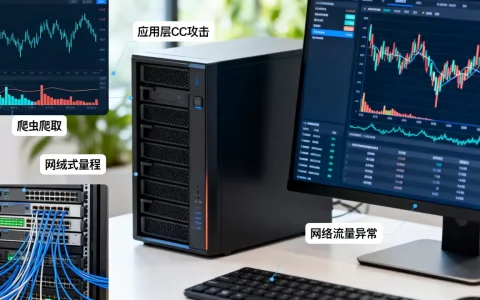
集群调度做攻击流量再分发,核心不是把攻击流量硬搬到某一台清洗设备,而是根据节点实时水位、线路质量和源站健康状态,把流量重新编排到可用的清洗与转发路径上,避免单点过载导致业务中断。
DDoS攻击流量清洗集群怎么调度:再分发的触发条件
把攻击流量再分发前,调度系统必须知道什么时候该动、什么时候不动,如果阈值设置过低,正常业务会被频繁迁移;如果阈值过高,节点已经被打满,再分发动作来不及生效。

- 节点出口带宽持续处于较高水位,且持续时间超过设定窗口。
- 清洗设备CPU、内存或并发连接数逼近上限,导致转发延迟上升。
- 探测到目的IP或业务域名出现大量新建连接,超过日常基线。
- 源站返回超时、5xx比例上升,或回源链路丢包明显。
- 运维人员在监控平台看到某台高防节点流量突增,但其他节点仍有余量。
实际场景中,较多企业把“节点带宽利用率持续处于高位”作为主要触发条件,调度器一旦收到该信号,就会从节点池中筛选出可用资源,准备执行再分发,不同业务对敏感度要求不同,游戏类业务偏向更早切换,静态资源类业务可以容忍稍晚切换。
集群调度攻击流量再分发方案的基础组件
这一部分把再分发拆成探测、决策、转发三层,每一层都可以独立配置,但必须互相联动。
探测层:实时采集节点和源站状态
探测层负责回答一个问题:现在哪些清洗节点还能接流量,哪些已经不行了。
- 在每个清洗节点部署
node_exporter,通过 Prometheus 拉取带宽、CPU、内存、连接数。 - 对源站做主动健康检查,命令示例:
curl -I --max-time 3 https://源站IP/health。 - 对清洗节点自身做转发探测,示例:
nc -zv 节点IP 443。 - 开启 sFlow 或 NetFlow 采样,从交换机获取流量特征,识别攻击目标。
调度器会订阅这些探测结果,多数情况下,探测数据不是直接写进调度器,而是先进入 Consul 或 etcd,形成统一状态视图,这样新增节点或摘除节点时,调度器不需要重启。
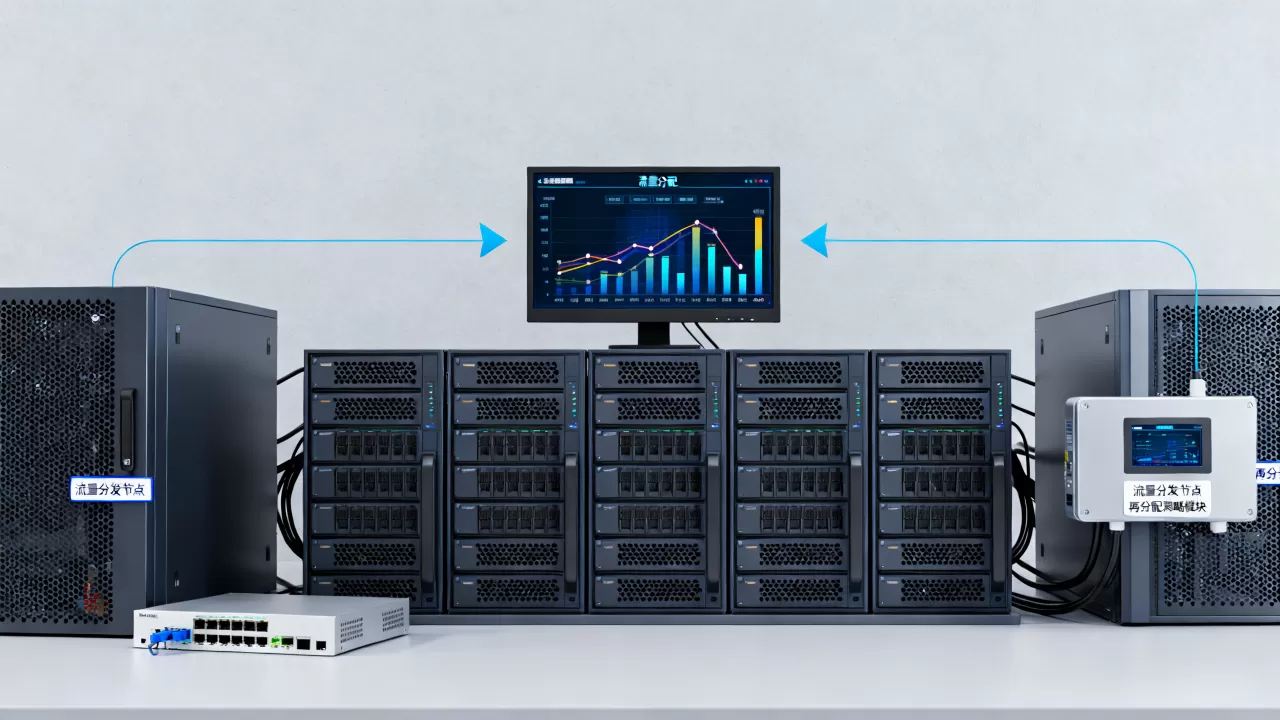
决策层:怎么挑选再分发目标
决策层是把“节点不行了”翻译成“流量该去哪”,攻击流量和普通流量最大的区别在于,攻击流量会集中在某个目的IP或域名,所以调度粒度必须细。
- 按目的IP哈希:把被攻击IP的流量固定到某几台清洗节点,避免所有节点同时承接同一攻击。
- 按源IP段划分:将不同运营商或地域的源流量导入不同清洗节点,降低跨网延迟。
- 按业务域名拆分:同一个入口IP下绑定多个域名时,按域名把攻击流量再分发到独立清洗集群。
调度算法可以用加权轮询、最少连接、最短RTT,但在攻击场景下更常用的是剩余容量优先,调度器给每个节点打分,分数包含可用带宽、当前连接数、清洗能力、到源站的距离,分数高的节点优先接收被再分发的流量。
转发层:让流量真正切换过去
再分发动作最终要落到转发面,常见有三种方式:
- DNS切换:修改被攻击域名的A记录,把流量指向新清洗节点,优点是配置简单,缺点是DNS缓存会延迟生效。
- BGP Anycast:多个清洗节点发布同一个IP,运营商就近把流量引入,节点故障时撤销路由,流量自动转移到其他节点。
- 隧道转发:用 GRE 或 VXLAN 把攻击流量从入口节点封装到远端清洗节点,适合跨地域调度。
以 BGP 场景为例,调度器摘除某个节点时,会通过 FRR 下发命令,撤销该节点的路由宣告,操作路径类似:vtysh -c "conf t" -c "router bgp 65001" -c "no network 203.0.113.0/24",路由撤销后,流量会迅速转移到其他仍在宣告相同网段的节点。
高防IP集群和负载均衡对比:攻击流量再分发逻辑差异
很多运维人员会拿传统负载均衡来理解高防集群调度,但两者在处理攻击流量时有明显差异,传统负载均衡主要解决正常业务流量的分发,高防集群还要识别攻击、清洗攻击,并在节点被打满时做重编排。
| 对比维度 | 高防IP集群 | 传统负载均衡 |
|---|---|---|
| 主要流量 | 攻击与业务混合流量 | 正常业务流量 |
| 调度依据 | 节点剩余带宽、清洗能力、攻击类型 | 连接数、响应时间、健康检查 |
| 健康检查 | 需同时检查清洗节点和源站 | 主要检查后端服务 |
| 会话保持 | 按五元组哈希,尽量不中断已有连接 | 按会话保持策略 |
| 切换方式 | DNS、BGP、隧道 | VIP漂移、DNS、反向代理 |
| 成本模型 | 按清洗峰值或带宽计费,弹性明显 | 按实例或带宽固定计费 |
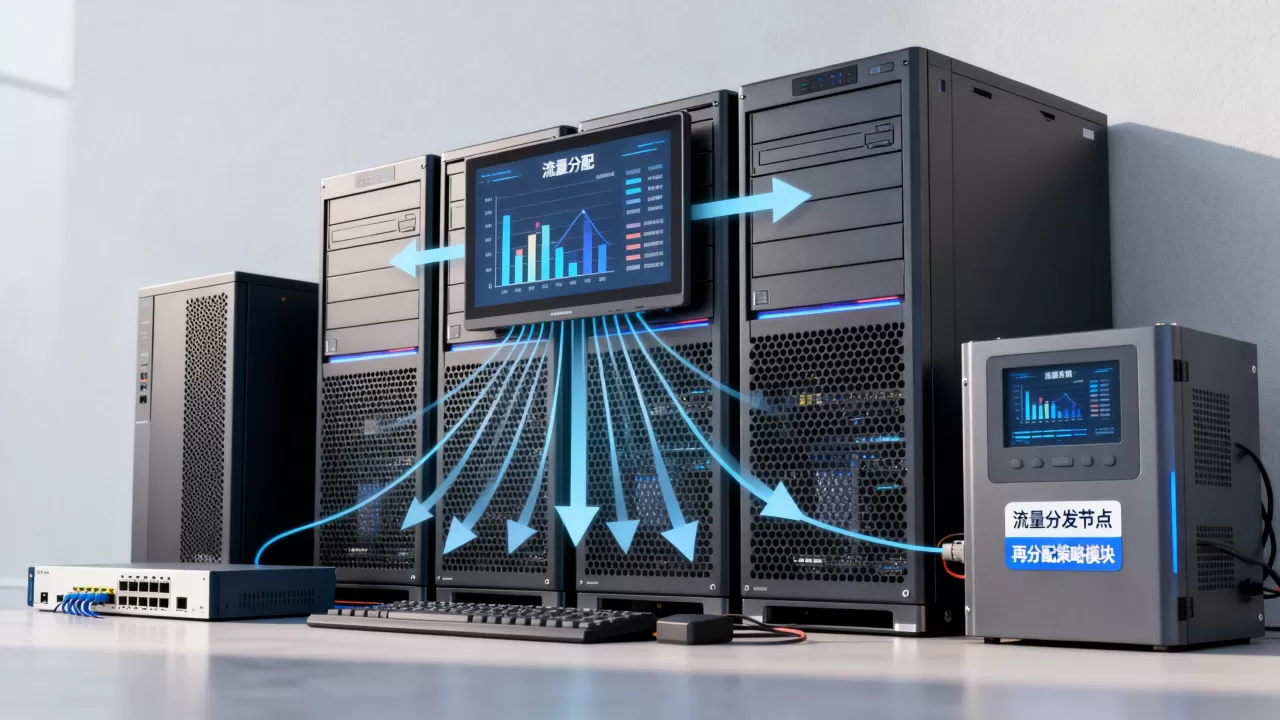
从这个对比可以看到,高防IP集群的再分发更强调容量水位和攻击类型,如果某台节点正在清洗大流量CC攻击,即使CPU不高,也不适合再接收新的攻击流量,因为清洗规则和会话表已经占用了大量资源。
集群调度攻击流量再分发方案的落地步骤
下面给出一个可操作的部署顺序,适合已经有基础高防集群、但需要补调度能力的团队。
- 拓扑梳理:确认入口IP、清洗节点、回源线路、备用线路,画清BGP或DNS切换路径。
- 部署探测:在所有清洗节点安装
node_exporter,在入口交换机开启 sFlow,并将数据接入监控系统。 - 定义调度阈值:在调度策略中明确触发条件,例如某台节点出口带宽处于高水位且持续超过设定时间,就触发再分发。
- 编写调度动作:根据业务类型选择DNS、BGP或隧道切换,DNS切换可调用云厂商API,BGP切换通过FRR下发,隧道切换用
ip route add 目标IP/32 via 隧道远端。 - 联动清洗规则:再分发后,新节点必须立即同步被攻击IP的清洗策略,否则流量过来也没有防护效果。
- 演练验证:用
tc命令模拟丢包或限速,观察调度器是否能在预期时间内把流量切走。tc qdisc add dev eth0 root netem loss 30%。
其中步骤5容易被忽略,很多再分发失败是因为流量已经切到新节点,但新节点没有配置匹配的DDoS清洗规则,导致攻击流量直接回源。
再分发过程中的一致性和稳定性
再分发不是只切一次,攻击持续期间,调度器可能反复调整,因此一致性和稳定性必须提前设计。
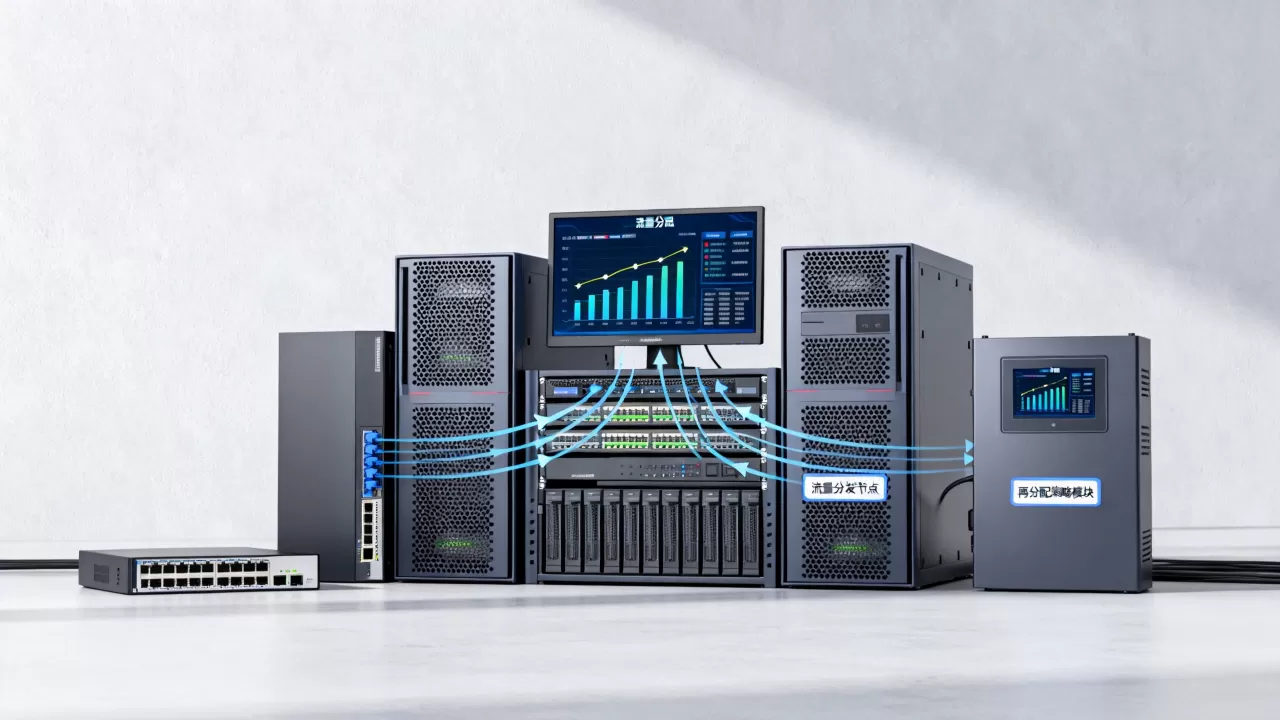
- 清洗规则一致性:用 Ansible 或 GitOps 把清洗策略同步到所有节点,避免只更新了部分节点。
- 会话保持一致性:按五元组哈希保证同一TCP连接始终进入同一清洗节点,减少正常业务断连。
- 回源路径一致性:调度后回源流量可能从新节点出来,源站防火墙需要放行新节点IP段。
- 配置版本管理:每次调度动作都要记录变更,方便攻击结束后快速回滚。
业内专家指出,攻击流量再分发最难的不是切换本身,而是切换后保证清洗策略、回源白名单和会话状态同步到位,多数调度失败案例,问题都出在切换动作完成后的配置一致性上。
集群调度做攻击流量的再分发,本质上是一个探测、决策、执行、验证的闭环,只有把再分发和你现有的清洗节点生命周期绑定,让调度器能感知每一台节点的真实剩余容量,才能在高强度攻击下持续提供可用防护。
集群调度攻击流量再分发时需要关注哪些核心指标?
主要关注节点出口带宽利用率、清洗设备并发连接数、源站响应时间和丢包率,前两个指标决定节点是否还能继续接收流量,后两个指标判断源站是否已经承受不住,需要回源路径调整。
攻击流量牵引费用一般多少?
攻击流量牵引费用通常包含基础防护带宽和弹性清洗两部分,按清洗峰值或实际清洗流量计费,不同地域和线路价格差异较大,BGP多线会高于单线,北京等一线城市的高防集群因资源成本较高,价格一般也高于普通地区,多数服务商会提供按需付费和包年包月两种模式,攻击期间如果需要临时扩大牵引带宽,费用会按实际使用量上浮。
北京高防集群调度和普通单机房有什么区别?
北京高防集群通常接入多线BGP,节点之间可以通过Anycast或DNS快速再分发,跨运营商访问延迟较低,普通单机房如果出口线路拥塞,调度空间有限,只能依赖上游运营商或切换外部清洗资源,北京节点的优势在于入口带宽和线路冗余更充足,但同样需要配置合理的调度策略,否则多节点也无法发挥作用。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/655801.html