addslashes()函数通过为特定字符添加反斜杠来实现基础字符串转义,是早期PHP开发中防止SQL注入的第一道防线,但在现代开发中建议优先使用预处理语句(Prepared Statements)以获得更高的安全性。
在Web开发的漫长演进史中,字符串处理一直是安全与功能博弈的前线,对于许多刚接触PHP的老一代开发者来说,addslashes()不仅仅是一个函数,更是一种肌肉记忆,它像是一个谨慎的守门员,在数据进入数据库之前,试图通过简单的字符替换来阻挡恶意攻击,随着网络安全技术的迭代,这个曾经被视为“标准答案”的工具,如今正面临着前所未有的质疑与挑战,理解它的运作机制、局限以及现代替代方案,不仅是技术升级的需要,更是构建稳健应用系统的基石。
addslashes()的核心机制与适用场景
要真正掌握这个函数,首先得看清它到底在做什么。addslashes()的作用非常直观:它在预定义的字符前添加反斜杠,这些预定义的字符通常包括单引号(’)、双引号(”)、反斜杠()以及NULL字节。
为什么需要转义?
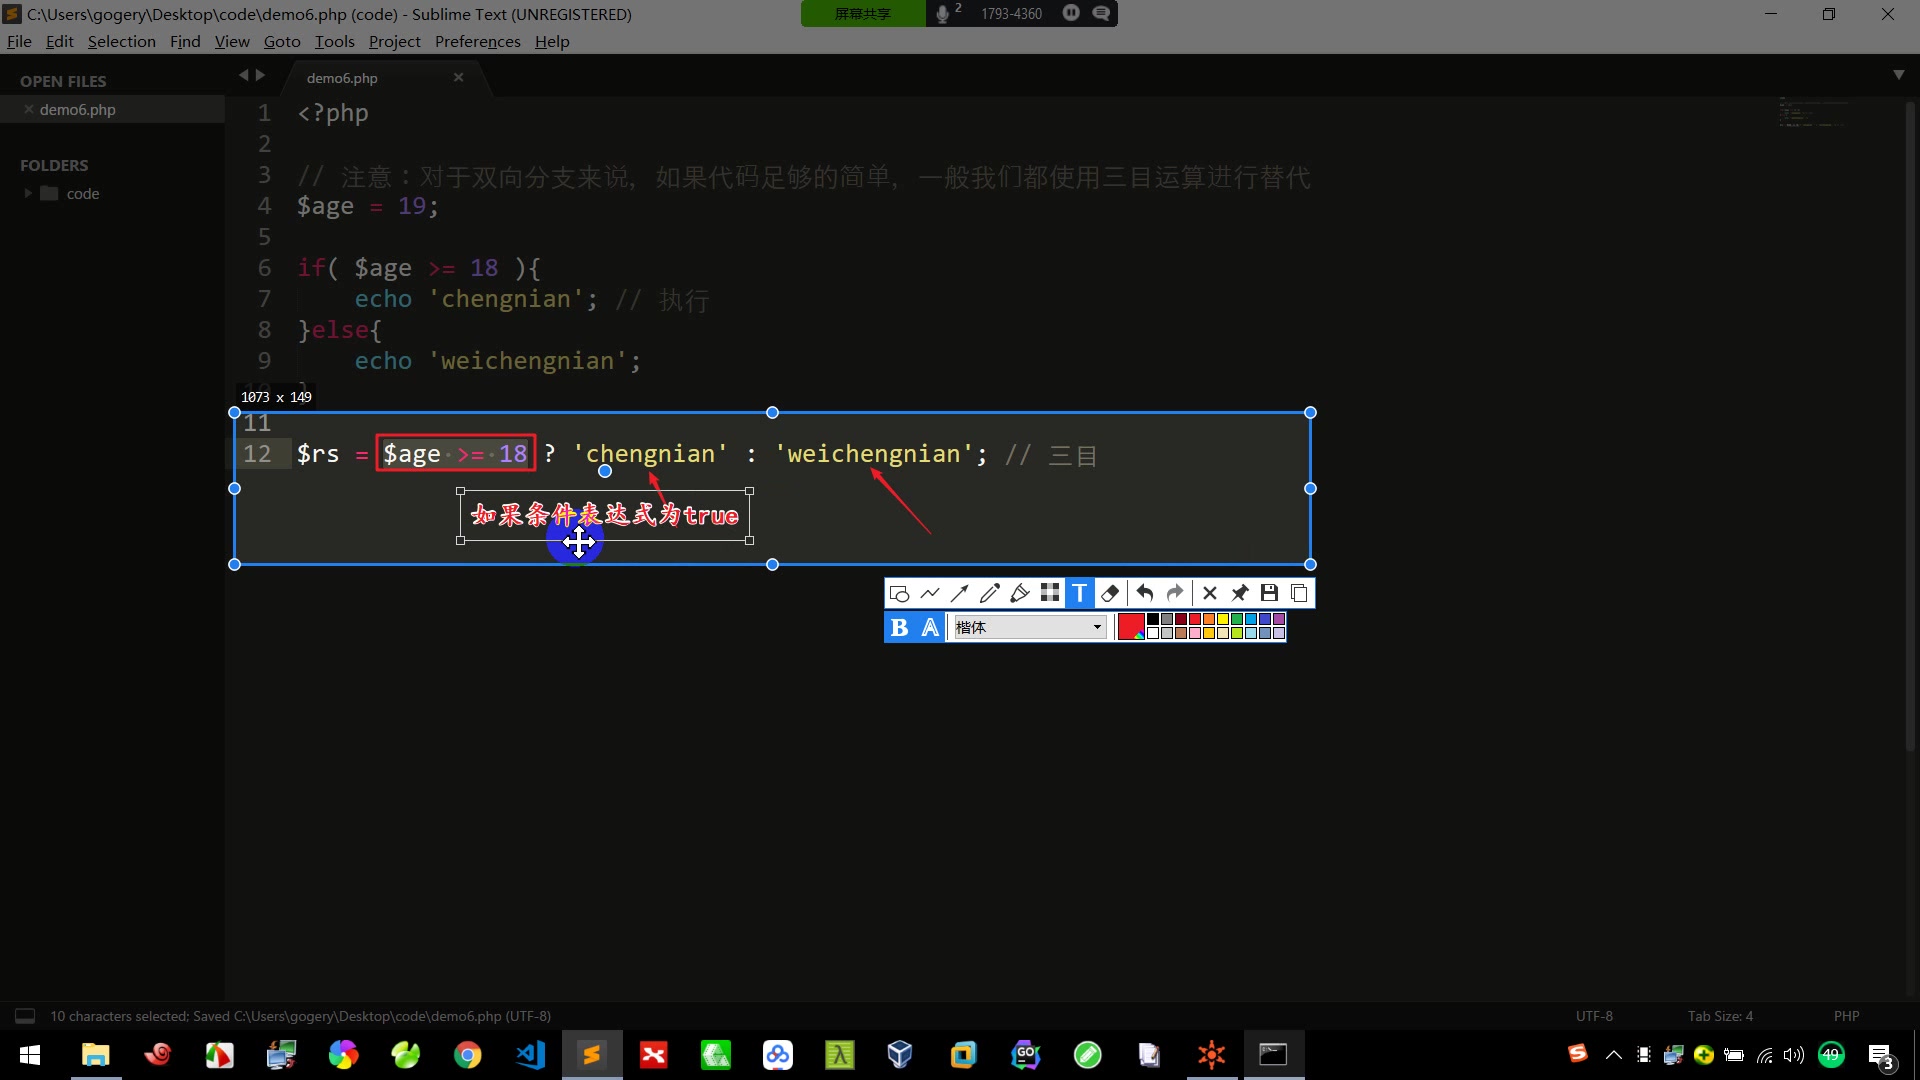
想象一下,你正在构建一个用户搜索功能,用户输入了关键词O'Reilly,如果直接拼接到SQL查询语句中,数据库解析器会感到困惑,因为它会将单引号视为字符串的结束符,从而导致语法错误,甚至引发SQL注入漏洞。addslashes()介入后,会将输入转换为O'Reilly,从而让数据库能够正确识别这是一个完整的字符串值。
具体的转义规则
业内专家指出,这种转义方式虽然简单粗暴,但在某些特定场景下依然有效,当数据源完全可信,或者仅仅是为了在日志文件中正确记录包含特殊字符的字符串时,addslashes()是一个轻量级的解决方案,它不关心数据的编码格式,也不理解数据库的具体语法结构,它只是机械地执行“加杠”操作。
这种机械性也是其最大的隐患,它无法区分上下文,无法判断字符是否真的处于需要转义的位置,如果输入数据本身已经包含转义序列,

addslashes()可能会再次添加反斜杠,导致数据被双重转义,进而引发显示错误或逻辑混乱。
安全性争议:为什么它不再被推荐?
尽管addslashes()在历史上功不可没,但现代安全专家普遍不推荐将其作为防止SQL注入的主要手段,这并非因为它完全无效,而是因为它存在根本性的缺陷。
编码陷阱
SQL注入攻击往往利用的是字符编码的差异。addslashes()默认假设输入数据使用的是ASCII或UTF-8编码,并且没有考虑多字节字符集(如GBK)的复杂性,在GBK编码中,某些多字节字符的组合可能恰好包含x5c(即反斜杠的十六进制表示),攻击者可以利用这一点,构造出看似无害实则能绕过转义的恶意 payload,这种被称为“宽字节注入”的攻击手法,让addslashes()的防护形同虚设。
缺乏上下文感知
数据库系统(如MySQL、PostgreSQL)各有其特定的转义规则。addslashes()提供的是通用的转义逻辑,而非针对特定数据库的优化方案,MySQL的mysql_real_escape_string()函数会考虑连接字符集,而addslashes()则不会,这种脱节使得在某些配置下,转义后的数据依然可能被解析为可执行代码。
现代开发的最佳实践
行业共识认为,与其依赖手动转义,不如采用参数化查询(Parameterized Queries)或预处理语句,这种方法将SQL逻辑与数据分离,数据库引擎会明确区分代码指令和数据内容,从根本上杜绝了注入攻击的可能性。
代码对比示例
为了更清晰地展示差异,我们可以对比两种写法:
-
传统拼接方式(高风险)
$unsafe_id = $_GET['id'];
$sql = "SELECT  FROM users WHERE id = " . addslashes($unsafe_id);
这种方式虽然添加了转义,但依然容易受到宽字节注入等高级攻击的影响。
-
预处理语句方式(推荐)

$stmt = $pdo->prepare("SELECT  FROM users WHERE id = :id");
$stmt->execute(['id' => $_GET['id']]);
这种方式将数据作为参数传递,数据库内部处理转义逻辑,安全系数大幅提升。

实际应用场景与替代方案选择
在实际项目中,如何选择合适的字符串处理工具,取决于具体的业务需求和环境约束。
何时可以使用addslashes()?
虽然安全性受限,但addslashes()在某些非数据库交互的场景下依然有用。
- 日志记录:当需要将包含特殊字符的字符串写入文本文件时,防止日志解析错误。
- JSON序列化前处理:在某些老旧系统中,手动构建JSON字符串时,可能需要先对键值进行转义(尽管现代JSON库通常能自动处理)。
- 简单的字符串展示:在确保输出环境可控的前提下,用于防止HTML或Shell命令中的特殊字符引发意外行为。
替代方案详解
针对不同需求,有多种更优的替代方案可供选择。
预处理语句(Prepared Statements)
这是防止SQL注入的金标准,无论是PDO还是MySQLi扩展,都支持预处理语句,它将SQL模板与数据分离,确保数据永远不会被解释为代码。
数据库特定的转义函数
如果必须使用转义函数,应选择与数据库紧密绑定的函数,对于MySQL,mysqli_real_escape_string()或PDO::quote()能更好地处理字符集和转义规则。
输出编码(Output Escaping)
防止XSS(跨站脚本攻击)的最佳实践是输出编码,而非输入转义,使用htmlspecialchars()函数将特殊字符转换为HTML实体,确保浏览器将其视为文本而非代码。
框架内置的安全机制
现代PHP框架(如Laravel、Symfony)通常内置了ORM(对象关系映射)和查询构建器,它们默认使用预处理语句,开发者无需手动处理转义逻辑,大大降低了安全风险。
常见误区与避坑指南

在实际开发中,开发者常因对addslashes()的误解而陷入安全陷阱。
认为addslashes()能防止所有注入
许多开发者误以为只要调用了addslashes(),应用就万无一失,如前所述,它无法防御宽字节注入等高级攻击,安全是一个多层防御体系,单一手段无法提供绝对保护。
混淆输入转义与输出编码
输入转义(如addslashes())和输出编码(如htmlspecialchars())针对的是不同的攻击向量,前者主要防御SQL注入,后者主要防御XSS,混淆两者可能导致防护失效或数据损坏。
过度依赖全局配置
有些开发者试图通过修改php.ini中的magic_quotes_gpc(已废弃)或全局过滤器来自动转义所有输入,这种做法不仅性能低下,而且容易导致数据被双重转义,增加调试难度。
Q&A:关于addslashes()的常见疑问
addslashes()在PHP 8中是否仍然有效?
是的,addslashes()在PHP 8中依然可用,并未被移除,PHP官方文档明确建议避免使用它来转义SQL查询,推荐使用PDO或MySQLi的预处理语句,函数的行为本身没有变化,但其在安全生态中的地位已大幅下降。
如何判断我的代码是否过度依赖addslashes()?
检查代码中所有涉及数据库查询的字符串拼接操作,如果发现有直接使用addslashes()包裹用户输入并拼接到SQL语句中的情况,即存在过度依赖,如果代码中缺乏预处理语句的使用,且手动处理了转义逻辑,也属于此类情况,建议逐步重构为参数化查询。
addslashes()与htmlspecialchars()的主要区别是什么?
addslashes()主要用于防止SQL注入,通过在特殊字符前添加反斜杠来转义数据,适用于数据库交互场景。htmlspecialchars()主要用于防止XSS攻击,通过将HTML特殊字符(如<, >, &)转换为实体(如<, >, &)来转义数据,适用于HTML输出场景,两者应用场景不同,不可互相替代。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/addslashes%e5%87%bd%e6%95%b0%e6%98%af%e4%bb%80%e4%b9%88%ef%bc%9fphp-addslashes%e5%87%bd%e6%95%b0%e7%94%a8%e6%b3%95/