Ajax请求本身无法直接操作Cookie,必须通过后端服务器在HTTP响应头中设置Set-Cookie,或者前端使用document.cookie API配合Ajax完成数据交互后手动写入。
在现代Web开发中,前后端分离架构已成为绝对主流,开发者经常面临一个困惑:为什么我在前端用Ajax发送了登录请求,后端也返回了成功状态,但刷新页面后用户却掉线了?这通常是因为对Cookie的作用域和传输机制存在误解,Cookie是浏览器端的存储机制,而Ajax是异步通信协议,两者结合时需要明确“谁负责写”和“谁负责读”。
Ajax与Cookie的协作机制解析
要解决这个问题,首先要理解浏览器的工作原理,当浏览器发起一个Ajax请求时,它本质上还是HTTP请求,如果后端希望在客户端存储信息,必须通过响应头告知浏览器,前端JavaScript代码无法直接通过Ajax接口“注入”Cookie,这是浏览器的安全限制。
后端设置Cookie的标准流程
这是最推荐的做法,也是业内共识认为最安全的方式,后端在验证用户身份后,生成Token或Session ID,并将其写入HTTP响应头。
-
后端代码示例:在Node.js/Express环境中,设置Cookie的代码如下:
res.cookie('session_id', 'unique_token_value', {
  httpOnly: true,
  secure: true,
  sameSite: 'Strict',
  maxAge: 3600000
});
这里的关键参数`httpOnly`防止了JavaScript读取Cookie,从而降低XSS攻击风险;`secure`确保Cookie仅通过HTTPS传输;`sameSite`控制跨站请求携带Cookie的行为。
前端接收与验证:前端Ajax请求成功后,通常不需要手动处理Cookie的写入,浏览器会自动保存,前端只需在后续请求中携带凭证即可。
前端手动写入Cookie的场景
在某些特定场景下,例如第三方SDK集成或无需后端介入的本地偏好设置,前端可能需要直接操作Cookie。
使用document.cookie API

前端可以通过JavaScript直接设置Cookie,但这存在显著的安全限制。
- 无法设置HttpOnly:前端写入的Cookie无法标记为HttpOnly,这意味着恶意脚本可以读取它。
- 无法设置Secure标志:除非页面本身是HTTPS,否则无法强制加密传输。
- 操作示例:
document.cookie = "theme=dark; path=/; max-age=2592000";这种方式适用于存储非敏感的用户偏好,如主题颜色、语言设置等,绝不适用于存储登录凭证。
跨域问题与Cookie策略
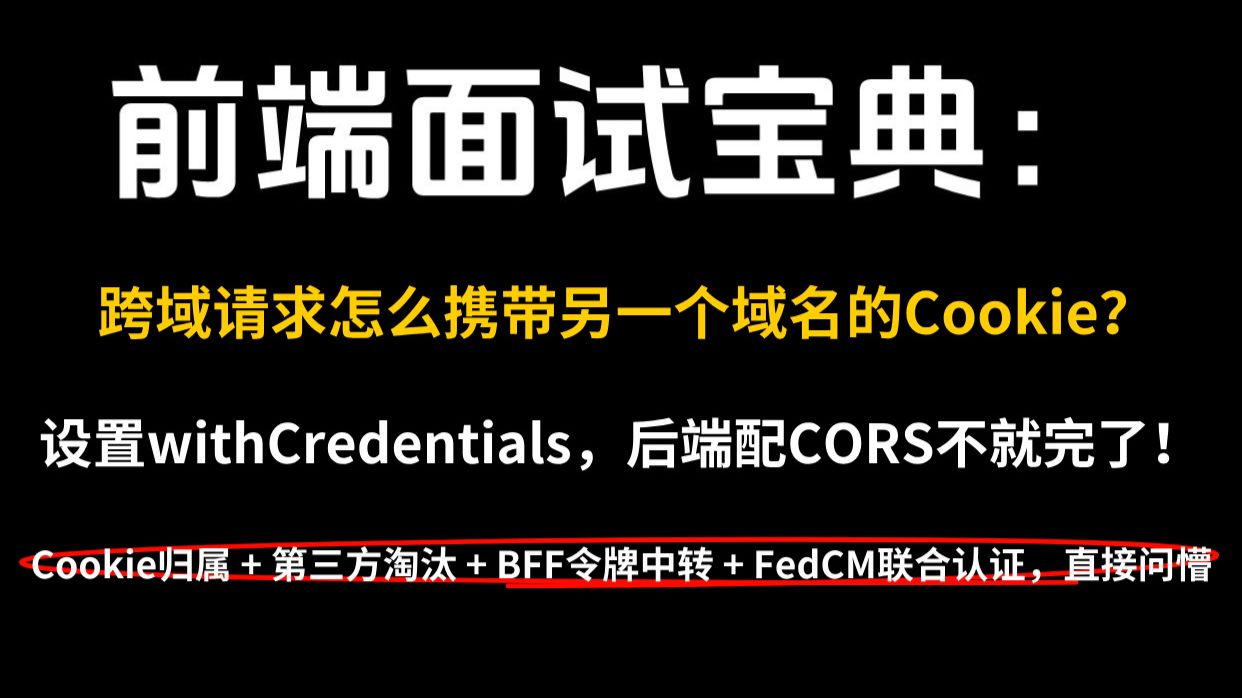
在实际项目中,前端域名与后端API域名往往不同,这就是跨域场景,Ajax请求默认不会携带Cookie,导致身份验证失败。
解决跨域Cookie丢失的方案
要让Ajax在跨域情况下携带Cookie,需要前后端协同配置。
-
前端配置:在Ajax请求中必须显式开启
withCredentials属性。fetch('https://api.example.com/login', { method: 'POST', credentials: 'include', // 关键配置 body: JSON.stringify({ user: 'admin' }) });如果使用jQuery,则需设置`xhrFields: { withCredentials: true }`。
后端配置:后端响应头中必须明确指定
Access-Control-Allow-Credentials: true,且Access-Control-Allow-Origin不能设置为通配符,必须指定具体的前端域名。res.setHeader('Access-Control-Allow-Origin', 'https://www.yourdomain.com'); res.setHeader('Access-Control-Allow-Credentials', 'true');这是一个常见的坑:很多开发者将允许源设为“,导致浏览器拒绝携带Cookie,进而引发“跨域无法登录”的问题。
SameSite属性的影响
近年来,浏览器对SameSite属性的默认策略趋于严格,Chrome等主流浏览器默认将Cookie的SameSite设为Lax或Strict,这意味着跨站请求默认不携带Cookie。

- Lax模式:允许顶级导航GET请求携带Cookie,如链接跳转。
- Strict模式:所有跨站请求均不携带Cookie。
- None模式:必须同时设置
Secure标志,即仅HTTPS下生效。
对于需要保持登录状态的API调用,如果前后端同域,通常无需担心;若跨域,需确保后端明确设置SameSite=None; Secure,并配合前端的credentials: 'include'。
常见误区与调试技巧
很多开发者在遇到Cookie不生效时,往往陷入盲目调试,以下是几个高频出错点及验证方法。
路径与域名的匹配
Cookie具有路径和域名的限制,如果后端设置Cookie时指定了path=/api,那么前端访问/home页面时,Ajax请求就不会携带该Cookie。
- 检查方法:打开浏览器开发者工具,进入Application标签页,查看Cookies列表,确认Domain和Path是否与当前请求匹配。
- 常见错误:后端设置
Domain=.example.com,但前端访问的是api.example.com,若未正确配置子域名共享,可能导致Cookie不可见。
缓存导致的Cookie更新延迟
Ajax请求常被浏览器缓存,尤其是GET请求,如果后端更新了Cookie,但前端请求被缓存,浏览器可能不会发送新的Set-Cookie指令,导致前端感知不到变化。
- 解决方案:对于涉及身份验证的Ajax请求,建议使用POST方法,或在URL后添加时间戳参数禁用缓存。
第三方Cookie的限制
随着隐私保护法规(如GDPR)和浏览器策略(如Safari的ITP、Chrome的Phase-out of Third-Party Cookies)的推进,第三方Cookie正逐渐被淘汰。
- 现状:在Safari和Firefox中,嵌入在iframe中的第三方Cookie默认被阻止。
- 应对策略:如果业务强依赖第三方Cookie(如广告追踪、跨站分析),需转向First-Party Cookie方案,或通过后端代理将第三方请求转化为第一方请求。

安全性最佳实践
Cookie中可能包含敏感信息,安全防护不容忽视。
防止XSS攻击
如前所述,设置HttpOnly标志是防止JavaScript读取Cookie的第一道防线,确保所有后端框架默认启用此设置。
防止CSRF攻击
虽然Cookie常用于身份验证,但也易受跨站请求伪造攻击。
- 双重提交Cookie:前端在Ajax请求头中手动添加一个与Cookie值相同的Token(如
X-CSRF-Token),后端验证两者是否一致。 - SameSite属性:合理配置SameSite为Strict或Lax,可从浏览器层面阻断大部分CSRF攻击。
Q&A:Ajax请求存储cookies常见问题
ajax请求存储cookies失败怎么办
首先检查浏览器控制台是否有CORS错误,确认后端是否返回了正确的Access-Control-Allow-Origin和Access-Control-Allow-Credentials头,检查前端Ajax配置是否设置了withCredentials或credentials为include,验证后端Set-Cookie响应头中的Domain和Path是否与当前页面一致,以及SameSite属性是否被浏览器拦截。
ajax跨域怎么设置cookie
跨域设置Cookie需满足三个条件:前端Ajax请求必须携带credentials: ‘include’;后端响应头必须设置Access-Control-Allow-Credentials: true;后端Access-Control-Allow-Origin必须指定具体域名而非通配符,Cookie的SameSite属性需设置为None,并启用Secure标志以确保HTTPS传输。
ajax请求存储cookies安全吗
安全性取决于实现方式,若通过后端Set-Cookie并启用HttpOnly、Secure和SameSite标志,则相对安全,能有效防止XSS和CSRF攻击,若前端直接使用document.cookie写入,则存在XSS风险,因为JavaScript可读可写,建议敏感数据(如Token)仅通过后端写入HttpOnly Cookie,前端偏好数据可前端写入。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/ajax%e8%af%b7%e6%b1%82%e6%80%8e%e4%b9%88%e5%ad%98cookies%ef%bc%9fajax%e8%b7%a8%e5%9f%9f%e8%af%b7%e6%b1%82%e6%90%ba%e5%b8%a6cookie/