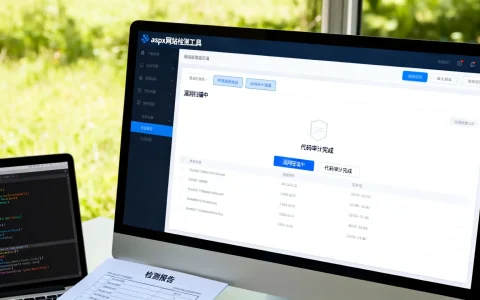
ASPX网站漏洞检测
ASPX网站面临严峻的安全挑战,攻击者利用SQL注入、跨站脚本(XSS)、文件上传漏洞、身份验证绕过等常见漏洞,可窃取敏感数据、篡改网站内容、控制服务器,甚至渗透内网,忽视漏洞检测等同于将用户数据与业务信誉置于巨大风险之中。

ASPX 核心高危漏洞深度剖析
- SQL 注入(致命级)
攻击手段:通过未过滤的用户输入(如URL参数、表单字段)拼接SQL语句,直接操纵数据库。
危害实例:攻击者执行' OR 1=1 --绕过登录,或利用UNION SELECT提取管理员密码、客户信用卡号等核心数据。 - 跨站脚本攻击(XSS – 高频威胁)
攻击原理:恶意脚本(JavaScript)通过未净化的用户输入(评论、搜索框)注入页面,在受害者浏览器中执行。
具体危害:窃取用户会话Cookie实现账号劫持、重定向至钓鱼网站、键盘记录窃取凭证。 - 不安全的文件上传(直接入侵通道)
风险点:仅检查文件扩展名(易伪造),未验证内容类型/MIME,上传目录有执行权限。
攻击后果:上传ASPX木马webshell(如“中国菜刀”),获得服务器完全控制权(RCE)。 - 身份验证与会话管理缺陷(权限失控)
典型问题:弱密码策略、密码明文存储、会话ID未更新、注销机制失效、会话超时过长。
利用路径:暴力破解管理员账户、会话固定攻击劫持已认证用户、会话劫持(Session Hijacking)。 - 安全配置错误(人为放大风险)
常见疏漏:开启详细错误信息(泄露路径与代码)、未移除默认页面/测试页面、使用已知漏洞的旧版框架/组件(如过时的ViewState处理)。 - 跨站请求伪造(CSRF – 隐蔽威胁)
攻击模式:诱骗已登录用户点击恶意链接/访问特定页面,以其身份执行非意愿操作(如转账、改密)。
ASPX风险点:缺乏强效的Anti-Forgery Token验证机制(ValidateAntiForgeryToken特性未应用)。
专业级漏洞检测方法论:工具扫描 + 人工审计
- (一) 自动化漏洞扫描(高效覆盖基础风险)
- OWASP ZAP (Zed Attack Proxy):开源首选,支持主动/被动扫描,可配置上下文(Context)实现精准爬取,重点检测SQLi、XSS、目录遍历等。
- Burp Suite Professional:行业标杆,功能强大(Scanner、Intruder、Repeater、Collaborator),深度检测逻辑漏洞与业务流缺陷。
- Nessus / OpenVAS:网络层漏洞扫描,识别服务器操作系统、中间件(IIS版本漏洞)、数据库(SQL Server配置风险)的安全问题。
- Acunetix:商业方案代表,擅长检测复杂XSS、高级SQL注入,提供详细修复指南。
关键操作: 配置扫描范围(URL、域名)、设定扫描策略(如“完整扫描”)、处理身份验证(录制登录宏)、分析并验证扫描结果(去除误报)。
- (二) 深度人工安全审计(攻克自动化盲区)
- 代码审计(核心防线):
- 输入验证:全局检查
Request.QueryString,Request.Form,Request.Cookies输入点,强制使用参数化查询(SqlParameter),禁用动态SQL拼接。 - 输出编码:在响应中输出用户数据前,严格使用
Microsoft.Security.Application.Encoder.HtmlEncode(或AntiXSS库)或HttpUtility.JavaScriptStringEncode。 - 文件上传:验证文件签名(Magic Number)、扫描文件内容、重命名文件、设置无执行权限的存储目录。
- 身份验证:检查
Membership/Identity实现,强制强密码策略,关键操作启用多因素认证(MFA)。 - 会话安全:使用
HttpOnly和Secure的Cookie,会话ID轮换,实现安全注销。 - ViewState保护:启用
ViewStateMac(Machine Authentication Code)并加密(ViewStateEncryptionMode="Always")。 - CSRF防护:在所有修改数据的Action上应用
[ValidateAntiForgeryToken],并在表单中输出@Html.AntiForgeryToken()。 - 错误处理:配置
customErrors mode="On",转向友好错误页,禁止泄露堆栈信息。 - 敏感数据:检查
Web.config中连接字符串加密(使用aspnet_regiis -pef)、禁止硬编码凭证。
- 输入验证:全局检查
- 渗透测试(模拟真实攻击):
- 手动测试身份验证(弱密码、暴力破解防护、密码重置缺陷)。
- 测试业务逻辑(越权访问:垂直/水平权限校验缺失、流程绕过)。
- 尝试绕过前端输入限制(修改HTTP请求参数、使用Burp Repeater篡改数据)。
- 探测隐藏接口、未引用功能点、测试文件。
- 代码审计(核心防线):
企业级漏洞修复与主动防御体系

- 即时修复(止血与加固)
- 输入输出: 所有入口强制白名单验证,出口严格上下文相关编码(HTML、JS、URL、CSS)。
- SQL防护: 全面采用参数化查询或ORM(Entity Framework),彻底禁用字符串拼接。
- 上传安全: 结合文件类型签名、内容检查、随机化存储路径与文件名,设置严格权限(无执行)。
- 身份会话: 实施强密码策略+账户锁定,关键操作MFA,会话ID绑定IP/UserAgent,短超时。
- 配置管理: 移除调试符号、关闭详细错误、删除默认页面/示例代码、最小化服务器功能。
- 框架更新: 立即升级.NET Framework、ASP.NET、IIS及所有第三方库至最新安全版本。
- CSRF防御: 强制使用并验证Anti-Forgery Token。
- 加密传输: 全站强制HTTPS(HSTS),安全Cookie标记。
- 持续防护(纵深防御体系)
- WAF(Web应用防火墙)部署: 配置精准规则(如ModSecurity CRS),实时拦截SQLi、XSS、文件包含等攻击,缓解0day威胁,定期更新规则库。
- RASP(运行时应用自保护): 在应用内部(如DotNet应用使用OpenRASP)监控执行流,实时检测并阻断漏洞利用行为(如异常的SQL执行链、Shell命令执行)。
- SAST/DAST集成CI/CD: 将自动化代码扫描(SAST,如SonarQube+安全插件)和动态扫描(DAST)嵌入开发流水线,实现“安全左移”,早发现早修复。
- 威胁情报与监控: 订阅安全漏洞通告(CVE),监控服务器日志、应用日志、WAF日志,使用SIEM/SOC平台进行关联分析,快速响应入侵事件。
- 定期复测与演练: 每季度或重大更新后执行全面漏洞扫描与渗透测试,组织红蓝对抗演练。
超越基础:ASPX 安全进阶实践
- ViewState安全强化:除启用
ViewStateMac和加密外,考虑使用自定义的PageStatePersister将ViewState存储于服务器端(如数据库),彻底避免客户端篡改风险。 - 敏感操作二次验证:对资金交易、敏感信息修改、权限变更等高危操作,强制进行二次身份确认(如重新输入密码、短信/邮件验证码、生物识别)。
- API安全防护:若提供Web API,严格实施身份认证(OAuth 2.0/JWT)、精细的授权控制(基于角色的访问控制RBAC或基于属性的访问控制ABAC)、输入验证、速率限制(防滥用)和输出过滤。
- 依赖组件安全管理:使用OWASP Dependency-Check等工具持续扫描项目引用的NuGet包,及时更新存在已知漏洞的第三方库。
ASPX网站安全是持续对抗的过程,唯有将严谨的代码实践、专业的检测工具、深度的审计分析、分层的防御策略与持续的安全运营紧密结合,方能构建真正可信赖的数字堡垒,主动发现并修复漏洞,不仅是对技术负债的清偿,更是对用户信任与业务根基的坚实守护。
您的ASPX网站是否经历过安全事件?在漏洞防护实践中遇到的最大挑战是什么?欢迎在评论区分享您的经验或困惑,共同探讨更优解决方案。

首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/14591.html