服务器屏蔽DHT是保障核心业务稳定性、防止带宽资源被恶意占用以及规避版权法律风险的关键技术手段,在P2P技术广泛应用的当下,DHT(分布式哈希表)网络虽然提供了去中心化的节点发现能力,但对于企业级服务器而言,它往往意味着不可控的流量洪峰、潜在的DDoS攻击向量以及合规性隐患,通过在系统内核与防火墙层面实施严格的DHT协议屏蔽策略,管理员能够将网络控制权重新收归中心化,确保服务器带宽服务于既定业务,而非沦为P2P网络的免费节点。

剖析DHT协议对服务器的潜在威胁
要实施有效的屏蔽策略,首先必须理解DHT协议的运作机制及其对服务器环境的破坏力,DHT是一种分布式存储方法,广泛应用于BitTorrent等P2P网络中,允许节点在不依赖中心Tracker服务器的情况下互相发现。
-
带宽资源被隐性抢占
DHT网络中的节点会频繁进行“find_node”、“get_peers”等查询操作,一旦服务器IP被泄露或误入DHT网络,海量的UDP查询请求将迅速耗尽服务器带宽,这种流量往往具有突发性和持续性,导致正常业务访问延迟甚至超时。 -
遭受DDoS反射攻击的风险
攻击者常利用DHT协议的放大效应发动分布式拒绝服务攻击,由于DHT响应包通常比请求包大,攻击者可以伪造源IP为服务器地址,向大量DHT节点发送请求,诱导这些节点向服务器发送大量响应数据,从而瘫痪网络防御体系。 -
法律合规与版权风险
在许多司法管辖区,服务器若被检测到参与P2P内容分发,可能面临版权侵权的法律指控,即便管理员未主动下载,未屏蔽的DHT端口也可能被判定为提供了传输通道,给企业带来不必要的法律纠纷。
服务器屏蔽DHT的核心技术方案
实施服务器屏蔽dht策略,必须遵循“由外向内、层层设防”的原则,从网络边界防火墙到操作系统内核进行全方位阻断。

-
利用iptables/firewalld实施端口级拦截
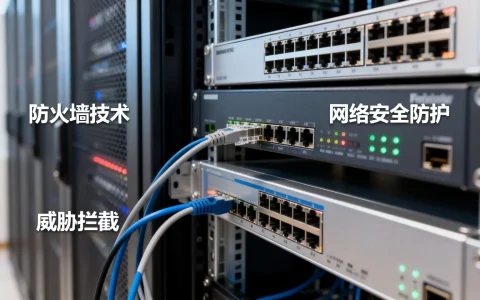
这是防御的第一道防线,DHT协议默认使用UDP协议进行通信,且常见端口集中在6881-6889或随机高位端口。- 精准丢弃UDP数据包: 对于不提供P2P服务的企业级服务器,建议在防火墙层面默认丢弃所有非业务必需的UDP数据包。
- 限制连接速率: 利用iptables的recent模块,对高频UDP连接进行限速,当同一IP在60秒内发起超过10次UDP请求时,暂时将其加入黑名单,这能有效缓解DHT网络中的节点扫描行为。
-
操作系统内核参数调优
仅仅依靠防火墙可能无法处理极高并发的数据包,通过调整Linux内核参数,可以从底层削弱UDP协议的生存空间。- 关闭ICMP不可达响应: 当防火墙丢弃DHT数据包时,默认可能会返回ICMP端口不可达消息,这反而消耗了CPU资源并暴露了服务器存活状态,通过设置
net.ipv4.icmp_echo_ignore_all或相关规则,保持静默丢弃模式。 - 优化套接字缓冲区: 在无法完全物理屏蔽DHT流量的极端情况下,增大套接字接收缓冲区(rmem_max, wmem_max)可防止系统因缓冲区溢出而崩溃,为应急响应争取时间。
- 关闭ICMP不可达响应: 当防火墙丢弃DHT数据包时,默认可能会返回ICMP端口不可达消息,这反而消耗了CPU资源并暴露了服务器存活状态,通过设置
-
应用层协议识别与过滤
随着DHT协议变种增多,简单的端口屏蔽可能失效,高级的防火墙或入侵防御系统(IPS)应启用深度包检测(DPI)功能。- 特征码匹配: DHT协议的握手包包含特定的字符串特征(如“BitTorrent protocol”或bencode编码格式),配置IPS规则,识别并丢弃包含此类特征码的UDP数据包,可实现端口无关的精准屏蔽。
- 连接状态追踪: 启用防火墙的连接追踪机制(conntrack),只允许与已建立的TCP连接相关的UDP流量通过,拒绝所有由外部主动发起的UDP“新连接”请求。
屏蔽策略的验证与持续监控
部署屏蔽规则并非一劳永逸,持续的监控与验证是确保服务器安全的关键环节。
-
模拟渗透测试
部署完成后,应使用第三方工具模拟DHT节点行为,尝试向服务器的常用端口发送DHT查询请求,若服务器无响应或连接超时,则证明屏蔽策略生效。 -
流量基线分析
利用Zabbix、Prometheus等监控工具,建立服务器UDP流量的基线,一旦发现UDP流量占比超过总流量的5%或出现异常波峰,应立即触发告警,排查是否有新的DHT变种流量绕过了防火墙。
-
日志审计与规则迭代
定期审查防火墙丢弃日志,分析被拦截流量的来源IP分布,如果发现大量流量来自特定网段,可直接在路由层面进行黑洞路由处理,减轻防火墙CPU压力。

通过上述多层次的架构设计,服务器屏蔽dht不再是一个简单的配置选项,而是一套包含风险识别、技术阻断、验证监控的完整安全闭环,这不仅能显著提升服务器的网络性能,更是构建可信、合规网络环境的专业体现。
相关问答模块
问:屏蔽DHT后,是否会影响服务器正常的DNS解析或其他UDP业务?
答:不会,专业的屏蔽策略是基于端口和协议特征的,DNS解析通常使用53端口,NTP服务使用123端口,在配置防火墙时,运维人员会明确放行这些业务端口,仅对P2P常用端口范围或非预期的UDP高位端口进行拦截,通过白名单机制,可以确保核心业务不受影响,同时精准阻断DHT流量。
问:如果服务器必须运行合法的P2P应用(如CDN节点),该如何处理DHT屏蔽?
答:对于必须使用P2P技术的业务场景,不建议全盘屏蔽DHT,而应实施流量清洗与限速策略,可以通过配置应用层软件,限制DHT的最大连接数和带宽占用比例,在网络边界部署应用识别网关,仅允许业务专用的P2P协议通过,阻断其他非授权的DHT探测,从而在保障业务功能的同时,最大限度降低安全风险。
如果您在服务器运维过程中遇到过DHT流量攻击或带宽异常的问题,欢迎在评论区分享您的排查思路与解决方案。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/156176.html