


数据安全已成为中国数字化发展的核心保障要素,面对日益复杂的网络威胁和不断升级的合规要求,国内数据保护解决方案正经历从被动防御到主动治理、从单点技术到体系化建设的深刻变革,为数字经济筑牢安全基石。

政策法规驱动下的合规新纪元
- 《数据安全法》与《个人信息保护法》确立刚性框架: 两部核心法律明确了数据处理者的主体责任,划定了数据分类分级、风险评估、应急处置等强制性要求,企业必须证明其数据处理活动的合法性和安全性。
- 行业细则持续深化: 金融、医疗、汽车、工业互联网等重点行业监管部门出台配套标准(如《金融数据安全 数据安全分级指南》、《汽车数据安全管理若干规定》),对特定场景下的数据保护提出更精细化要求。
- 跨境流动监管趋严: 《数据出境安全评估办法》等构建了涵盖安全评估、标准合同、认证在内的数据出境路径,企业需依据数据类型和规模选择合规路径,满足境内存储与出境安全评估要求。
技术解决方案的纵深发展与融合创新
- 数据发现与分类分级自动化:
- 核心价值: 精准识别敏感数据(如个人信息、商业秘密、重要数据)是保护的前提与合规基础。
- 技术演进: 从基于正则表达式、关键词的简单匹配,发展到融合内容分析、上下文语义理解、机器学习(ML)的智能识别引擎,显著提升准确率和覆盖范围,自动化工具能持续扫描结构化和非结构化数据源,生成动态数据资产地图。
- 数据访问控制与权限治理精细化:
- 核心价值: 确保“最小必要权限”,防止内部越权与外部窃取。
- 技术演进:
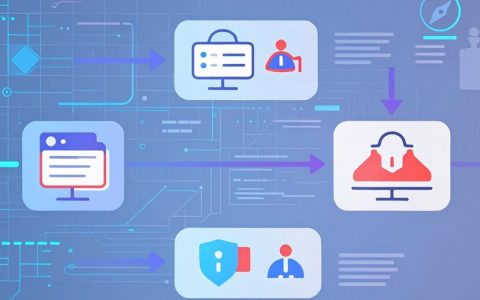
- 动态访问控制 (ABAC): 超越传统基于角色的访问控制(RBAC),结合用户属性、环境属性(时间、地点、设备状态)、资源属性、操作属性进行动态、细粒度的授权决策。
- 零信任架构 (ZTA) 实践: “永不信任,持续验证”原则在数据访问层面落地,强调对所有访问请求的严格身份认证、设备健康检查和持续风险评估,尤其在远程办公和混合云环境中至关重要。
- 统一身份治理 (IGA): 集中化管理用户身份生命周期、访问权限的申请、审批、发放、复核与回收,实现权限管理的自动化、可审计化。
- 数据加密与脱敏技术实用化:
- 核心价值: 保障数据静态存储(At Rest)、传输中(In Transit)和使用中(In Use)的机密性。
- 技术演进:
- 应用层加密与BYOK: 更贴近业务逻辑的加密方式,结合“自带密钥”(BYOK)管理模式,增强企业对密钥的控制力,尤其适用于云环境。
- 同态加密与可信执行环境 (TEE): 为解决数据利用与隐私保护的矛盾提供技术路径,同态加密允许在加密数据上直接进行计算;TEE(如Intel SGX、AMD SEV)则提供硬件隔离的安全飞地,确保敏感计算在受保护环境中进行,两者在隐私计算场景中应用加速。
- 动态数据脱敏与静态数据脱敏: 根据角色和场景实时提供脱敏后数据(动态),或为开发测试等非生产环境提供不可逆的假数据(静态),平衡数据可用性与安全。
- 数据活动监控与威胁感知智能化:
- 核心价值: 实时发现异常行为,快速响应数据泄露事件。
- 技术演进:
- 用户与实体行为分析 (UEBA): 利用大数据分析和机器学习建立用户/实体(设备、应用)的正常行为基线,自动检测偏离基线的可疑活动(如异常时间登录、大量数据下载、权限异常提升)。
- 数据泄露防护 (DLP) 深度进化: 深度内容识别能力结合网络、终端、云通道的全面覆盖,策略执行更精准(如基于内容敏感度、用户风险等级的自适应阻断),与SIEM/SOC平台深度集成,提升事件响应效率。
- 隐私增强计算 (PEC) 的崛起:
- 核心价值: 实现“数据可用不可见”、“数据不动价值动”,支撑安全合规的数据流通与协作。
- 技术融合: 结合联邦学习、安全多方计算 (MPC)、差分隐私、TEE等多种技术,为金融风控联合建模、医疗研究、政务数据开放等场景提供技术保障,国内厂商在此领域投入加大。
行业实践与场景化解决方案

- 金融行业: 聚焦客户隐私保护(《个人金融信息保护技术规范》)、交易数据安全、风控数据合规共享,广泛应用数据分类分级、加密脱敏、细粒度访问控制、隐私计算。
- 医疗健康: 严控患者隐私信息(健康医疗大数据)、科研数据安全,强调数据脱敏、权限最小化、操作留痕审计、符合《医疗卫生机构网络安全管理办法》。
- 智能制造/工业互联网: 保护核心工艺数据、生产运营数据、用户数据,关注OT与IT融合环境下的数据安全,采用工业DLP、数据单向传输、生产网数据采集安全。
- 政务与公共服务: 保障公民个人信息和重要政务数据安全,促进跨部门数据安全共享,重视数据分类分级、统一身份认证、数据安全开放平台建设。
挑战与未来发展方向
- 核心挑战:
- 技术复杂度与管理成本: 多种技术栈的整合、策略的统一管理、高昂的专业人才投入。
- 云与混合环境复杂性: 多云、混合云架构下数据边界模糊,安全策略一致性保障困难。
- 数据利用与安全的平衡: 如何在满足合规前提下最大化释放数据价值仍是难题。
- 供应链数据风险: 第三方供应商引入的数据安全风险日益凸显。
- 未来趋势:
- 平台化与一体化: 数据安全平台(DSP)整合数据发现、保护、监控、响应能力,提供统一视图与管理界面,降低运营复杂度。
- 安全左移与DevSecOps: 将数据安全要求嵌入应用和系统开发设计早期(SDL),实现安全与开发运维的融合。
- AI驱动的自动化防御: 利用AI/ML提升威胁检测准确性、自动化响应(SOAR)速度、优化安全策略配置。
- 隐私工程化: 将隐私保护原则(如隐私设计 PbD)系统化、工程化地融入产品和服务全生命周期。
- 供应链数据安全管理强化: 建立对第三方供应商严格的数据安全评估、审计和持续监控机制。
国内数据保护解决方案的发展,是政策合规强驱动、安全威胁倒逼、技术持续创新、业务需求牵引共同作用的结果,企业需摒弃“打补丁”式思维,构建以数据为中心、覆盖全生命周期、技术与管理并重的纵深防御体系,理解自身业务场景和数据特性,选择适配的技术组合,并持续投入资源进行运营优化,是驾驭数据安全风险、实现可持续发展的关键。
您的企业在构建数据安全体系时面临的最大痛点是什么?是技术选型的困惑、合规落地的挑战,还是内部协作的障碍?欢迎分享您的具体场景,共同探讨最优解。 您是否已开始评估或部署隐私计算等前沿技术?期待您的见解与实践经验。

首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/16482.html






评论列表(1条)
读了这篇文章,我深有感触。作者对核心价值的理解非常深刻,论述也很有逻辑性。内容既有理论深度,又有实践指导意义,确实是一篇值得细细品味的好文章。希望作者能继续创作更多优秀的作品!